
Содержание
- Опция BIOS Secure Boot
- Программа Aptio Setup Utility — BIOS фирмы American Megatrends Inc на системных платах Dell Inc.
- Как отключить безопасную загрузку (Secure Boot): ответ Бородача
- ШАГ 1: Вход в BIOS/UEFI
- ШАГ 2: Отключение
- Windows 11 — конвертируем BIOS загрузчик старых Windows в загрузчик UEFI/Secure Boot для Windows 11
- Как узнать, включена ли Secure Boot?
- Secure Boot: как отключить защиту или настроить правильно в UEFI
- Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
- Как отключить Secure Boot ?
- Как отключить защиту Secure Boot в БИОСе?
- Примеры отключения Secure Boot на разных ноутбуках и материнских платах
- Отключения Secure Boot на материнских платах
- Как узнать активирована ли функция Secure Boot на Windows?
- Заключение
ПРИМЕЧАНИЕ! Режим восстановления можно запустить и без установленной системы, но для этого для вас пригодится загрузочная флешка либо диск с той же версией Виндовс. Просто загружаемся с неё, и кликаем по ссылке «Восстановление системы». Дальше сходу начинаем с 5-го шага этой главы.
Опция BIOS Secure Boot
Функция Secure Boot — разрешает, воспрещает возможность установки других ОС на данном устройстве.
Secure Boot — это версия протокола загрузки, его работа базирована на «зашивании» в BIOS ключей для проверки сигнатур загрузочного кода. Secure Boot отрешаться от выполнения хоть какой загрузки при не совпадении подписей. данная разработка защиты от взлома и нелицензионного использования ОС базирована на модульности UEFI (Unified Extensible Firmware Interface ) BIOS. Модуль БИОС — UEFI — создана для инициализирования оборудование при включении системы и передачи управления загрузчику ОС.
Протокол неопасной загрузки Secure Boot работает через сертифицированные ключи Windows 8 (на текущее время только восьмерка), и перекроет загрузку машины с хоть какого другого загрузочного диска не считая диска с Windows 8.
Для того что бы установить всякую другую ОС (даже W7), нужно отключить данную опцию Secure Boot в БИОСе UEFI.
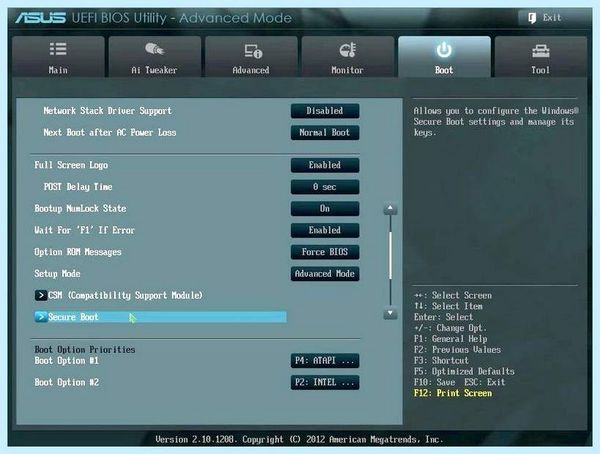
Функция Secure Boot BIOS может находиться на последующих вкладках :
- Boot (см фото ниже);
- Boot Security;
- System Configuration.
Если после отключения функции Secure Boot и включения Режима загрузки в режиме «Наследия- Сопоставимости — Legac — CSM» друга ОС все равно не становиться, можно испытать последующий вариант:
- Берем установочный диск с Win 8, следуемым указаниям установщика, доходим до шага форматирования жесткого диска — форматируем диск и прерываем установку — перегружаемся и уже потом пытаемся поставить подходящую для вас операционку.
Но в теории такового происходить не должно, потому что сертифицированные для Win 8 ПК по текущим требованиям непременно имеют возможность отключения Secure Boot и возможность управления ключами.
Значения функции Secure Boot :
- Disabled (либо No) – отключить данную технологию;
- Enabled (либо Yes) – разрешить данную проверку подлинности загрузчика.
Функция также может иметь другие наименования:
Примечание 1. Если у вас установлена ОС с включенной данной опцией — отключить опцию с данной ОС ее не получиться. Потому включать данную опцию не рекомендуется.
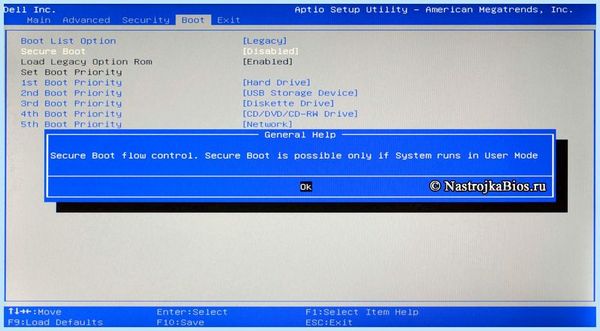
Программа Aptio Setup Utility — BIOS фирмы American Megatrends Inc на системных платах Dell Inc.
Заглавие данной функции у данного производителя в данной версии BIOS:
Secure Boot значение по дефлоту [Legacy]
Secure Boot flow control. Secure Boot is possible only if System runs in User Mode
Неопасное управление загрузкой. Защищенная загрузка вероятна, только если система работает в режиме юзера.
Еще по настройке БИОС (БИОЗ) плат:

Функция Wait For ‘F1’ If Error отвечает за включение/отключение реж.
Функция USB Boot позволяет выполнить загрузку операционной системы .
Функция Try Other Boot Device разрешает делать поиск загрузочног.

Функция BIOS 3st Boot Priority Функция Third Boot Device определяет третье по приоритету ус.
Функция Speech POST Reporter позволяет использовать звуковое сопров.
Комментарии
-1 #9 Андрей 20 Мая 2019 13:51
Цитирую Guest:
Бывает ли такое что в биусе нет секюри
Хороший денек.
В большинстве старенькых ПК с датой выпуска железа до 2012-2014гг данная функция отсутствовала. Внедрение ее связана с EFI и функционально поддержано начиная с W8.
-1 #8 Guest 17 Мая 2019 19:09
Бывает ли такое что в биусе нет секюри
-1 #7 cheche 12 Июля 2016 00:46
Цитирую Андрей:
Цитирую cheche:
Надеюсь кто-то уже сталкивался и решение этой препядствия найдется.
Неувязка состоит в том, что не могу отключить в биосе секьюр и запустить ОС с флешки. В моем биосе во вкладках: «Security» есть только функция «Secure boot menu» в ней же есть «Secure Boot Control» со значением отключен, во вкладке «Boot» 2 функции: «Boot Optoin #1» и «Boot Optoin #2», дальше во вкладке «Advanced» три функции: «Start Easy Flash», «Network Stack Configuration» и «USB Configuration». Кто знает, как при таких параметрах все-же можно было бы загрузить OS с флешки?
По логике вещей необходимо поиграться «Start Easy Flash» и «USB Configuration» должно посодействовать, по другому не бывает.
Ну а вообщем можно попробовать [url=
http://www.nastrojkabios.ru/informatsiya-o-bios/nastroit-vkliuchit-postavit-zagruzku-s-usb-fleshki-nositelya-v-bios.html]загрузиться при помощи «Быстрого меню» — удобную опцию одноразовой загрузки присутствует в современных системах.
Цитирую Андрей:
Цитирую cheche:
Надеюсь кто-то уже сталкивался и решение этой проблемы найдется.
Проблема состоит в том, что не могу отключить в биосе секьюр и запустить ОС с флешки. В моем биосе во вкладках: «Security» есть только функция «Secure boot menu» в ней же есть «Secure Boot Control» со значением отключен, во вкладке «Boot» 2 функции: «Boot Optoin #1» и «Boot Optoin #2», далее во вкладке «Advanced» три функции: «Start Easy Flash», «Network Stack Configuration» и «USB Configuration». Кто знает, как при таких параметрах все-таки можно было бы загрузить OS с флешки?
По логике вещей нужно поиграться «Start Easy Flash» и «USB Configuration» должно помочь, по другому не бывает.
Как отключить безопасную загрузку (Secure Boot): ответ Бородача

Secure Boot – это защитный режим BIOS/UEFI, при котором микро-система блокирует загрузку программ и операционной системы без авторизационного ключа (вроде бы без лицензии). Сама функция вшита в BIOS/UEFI и не является частью Windows и только использует её. В большинстве случаев стоит вопрос, как отключить Secure Boot на компьютере или ноутбуке, когда невозможно загрузить хоть какое-то программное обеспечение с загрузочной флешки или диска (CD/DVD).
Это также касается и установки Windows, Linux (Ubuntu) или других операционных систем. Другими словами мы вставляем загрузочный носитель, но вот самой загрузки и установки не происходит. Также на восьмерке (Виндовс 8 и 8.1) можно частенько встретить сообщение об ошибке:
Безопасная загрузка Secure Boot настроена неправильно
Многие могут задаться вопрос – а зачем нужна эта функция вообще? – для домашнего использования функция защиты загрузки только мешает, ведь вы можете спокойно её выключить. Ну и обычный пользователь туда просто так не полезет. В большинстве случаев функция нужна для корпоративных клиентов. В таком случае на BIOS дополнительно устанавливают пароль доступа.
Это чтобы хитрые клерки не загрузили в офисную сеть опасное ПО.
ШАГ 1: Вход в BIOS/UEFI
Есть два способа зайти в мини-систему. Выберите подходящий вам вариант.
Способ 1: Горячие клавиши
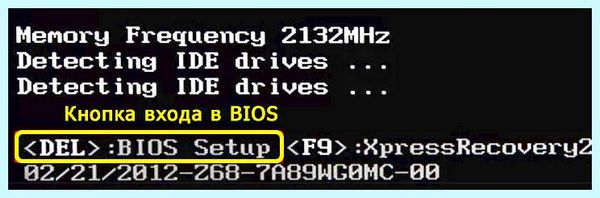
Перезагружаем или включаем компьютер. С самого начала загрузки ПК вам нужно зажать или пару раз понажимать на вспомогательную кнопку. Ориентируйтесь на начальный экран и подсказки, которые вы там увидите. В большинстве случаев используются клавиши:
Del F1 F2 F12 Esc
ПРИМЕЧАНИЕ! На некоторых ноутбуках, нужно дополнительно зажать клавишу Fn .
Способ 2: Запуск через режим восстановления
ПРИМЕЧАНИЕ! Режим восстановления можно запустить и без установленной системы, но для этого вам понадобится загрузочная флешка или диск с той же версией Виндовс. Просто загружаемся с неё, и кликаем по ссылке «Восстановление системы». Далее сразу начинаем с 5-го шага этой главы.
- «Пуск» – «Параметры».

- Открываем раздел «Обновление и безопасность».
- Во вкладке «Восстановления» в подразделе «Особые варианты загрузки» (в правом блоке) жмем по кнопке перезагрузки.
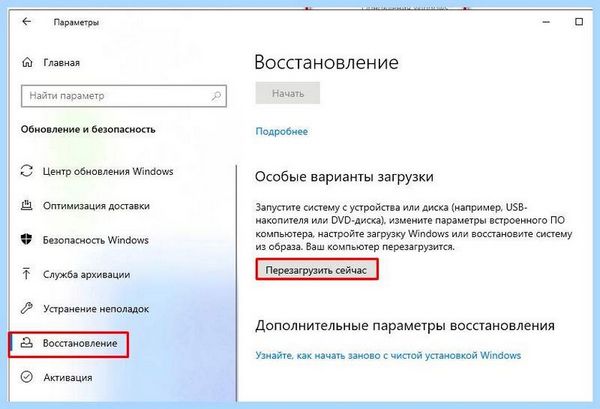
- Компьютер перезагрузится и запустит режим восстановления.
- Жмем по надписи «Поиск и устранение неисправностей».
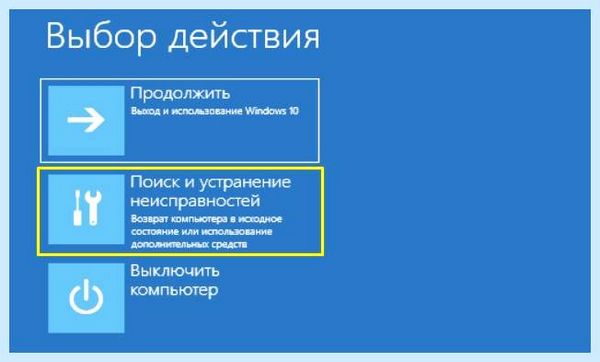
- «Параметры встроенного ПО UEFI».
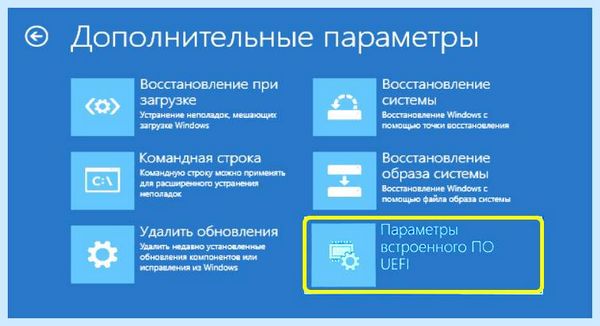
Способ 3: Другие способы
ШАГ 2: Отключение
Теперь мы подошли к шагу отключения безопасной загрузки (или Secure Mode) в БИОСе или UEFI. Тут может встать проблема в том, что версии и прошивки интерфейса отличаются зависимо от установленной материнской платы в компьютере или ноутбуке. Поэтому ориентируйтесь на скриншоты, которые я прикрепил. Или вы можете самостоятельно найти эту настройку.
Обычно системы BIOS и UEFI не такие большие, поэтому можно просто пошариться по каждой вкладке.
Обычно, настройка «Secure Boot» находится в разделах с названием: «Загрузка», «Безопасность», «Boot», «Security», «Authentication», BIOS Features. Настройка также может находиться на главной.
ВНИМАНИЕ! После отключения функции не забудьте сохранить изменения, нажав по соответствующей клавшие – смотрите на подсказку с левой стороны. В большинстве случаев это клавиша F10 .
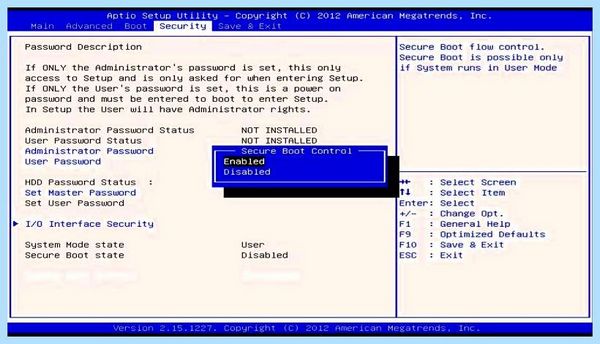
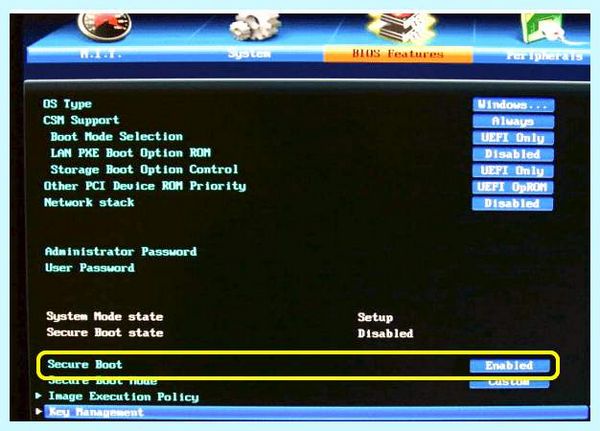
Материнские платы Gigabyte
Переходим в «BIOS Features» – находим нужный нам пункт и отключаем.
Windows 11 — конвертируем BIOS загрузчик старых Windows в загрузчик UEFI/Secure Boot для Windows 11
ASUS
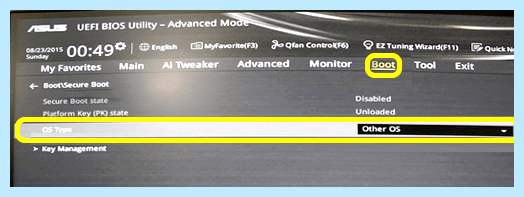
На главной страничке сверху во вкладках найдите пункт «Загрузка» или «Boot». Перейдите туда. Теперь находим «Secure Boot». Смотрите, чтобы режим «Secure Boot State» был в выключенном состоянии «Disabled». Дополнительно, на всякий случай установите настройки «OS Type» в режим «Other OS».
Это нужно для того, чтобы если даже каким-то образом защита будет включена, то блокировки при загрузке стороннего ПО не будет.
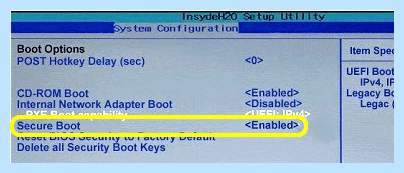
HP
- Общий раздел «System Configuration».
- «Boot Options».
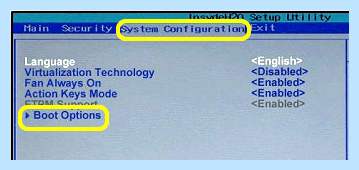
- Находим нашу настройку в списке ниже и отключаем (Disabled).
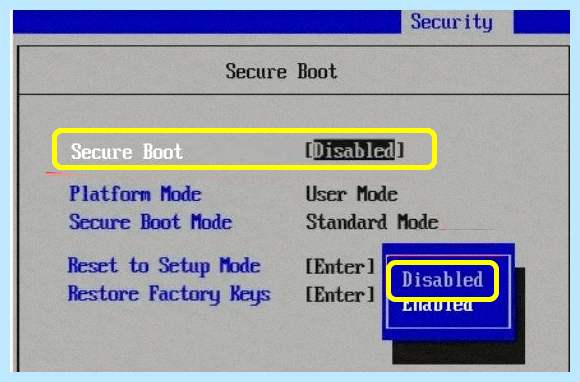
Lenovo, Toshiba, Acer
Здесь все довольно легко – заходим в режим защиты «Security», выбираем нашу конфигурацию и деактивируем.
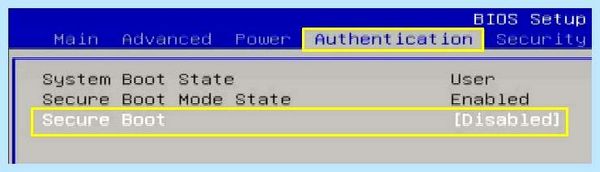
В некоторых версиях основной раздел может называться как «Authentication».
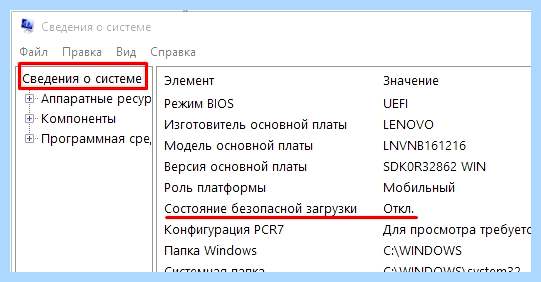
Как узнать, включена ли Secure Boot?
Вам не обязательно заходить в UEFI или БИОС, чтобы проверить, что данная функция включена. Можно воспользоваться уже установленной системой.
- Нам нужно зайти в вспомогательное меню «Сведения о системе». Зажмите кнопки:
+ R
- Далее введите запрос команды:
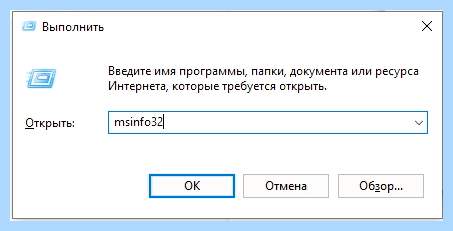
- В окне «Выполнить» нажмите «ОК», чтобы запустить системное окошко с нужной информацией.
- По дефлоту мы сразу будет находиться в главном разделе «Сведения о системе». Ищем в правом информационном блоке строчку «Состояние безопасной загрузки» (Откл. или Вкл.).
Надеюсь, статья была вам полезна. Если у вас еще остались какие-то вопросы, или вы не можете найти Secure Boot в БИОС, то пишите в комментариях. На этом портал WiFiGiD.RU прощается с вами. Всем пока.
Secure Boot: как отключить защиту или настроить правильно в UEFI
Компьютерные вирусы стали неотъемлемой частью нашей жизни. О них слышали даже те люди, которые сроду не пользовались компьютерами. Для улучшение защиты от зловредного ПО и был внедрен протокол Secure Boot. О том, с чем его едят и как его отключать будет подробно описано в статье.
Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
Secure Boot – одно из новшеств, привнесенных при внедрении UEFI. Это в свою очередь приемник БИОСа. Он, соответственно, отвечает за подготовку и загрузку ОС. BIOS можно считать очень простой утилитой с примитивным дизайном, которая прошита в материнскую плату. UEFI выполняет те же функции, но это уже весьма красивая и продвинутая программа.
Как отключить Secure Boot ?
Например, при упорстве при помощи UEFI можно даже просматривать содержимое подключенных накопителей, что для BIOS считалось бы невероятным новшеством.
Не одними только эстетическими побуждениями руководствовались творцы UEFI. Одной из важных целей при разработке было обнаружить и ограничить влияние вредоносного ПО. Предполагалось, что технология станет препятствовать его загрузке вместе с операционной системой (ОС), также исполнению на уровня ядра ОС после ее запуска. Честь исполнять эту важную миссию выпала на протокол Secure Boot.
Техническая реализация была такой: использовалась криптографическая схема с открытыми и закрытыми сигнатурами (электронными цифровыми подписями, ЭЦП). В общем виде цели были достигнуты, но на практике это требовало определенных и правильных действий не только лишь со стороны пользователей, да и со стороны производителей компьютерного оборудования. Описание всего процесса займет много времени, так что остановимся на ключевых особенностях:
- программные компоненты (драйвера, загрузчики ОС) имеют специальные ЭЦП, также они есть и в прошивке материнки, но характеристики этих ЭЦП отличается;
- при использовании ресурсов компьютера компоненты должны доказать с помощью ЭЦП, что они не вирусы;
- ключевой фактор безопасности – закрытый ключ, который в идеале должен быть уникальным у каждого ПК.
Сложности с технологией начались еще на этапе внедрения, когда Microsoft заявила, что при помощи протокола будет ограничивать установку других ОС на компьютеры с предустановленной Windows. Тогда от таких планов отказались под натиском общественности, но осадок остался. На сей день основная сложность состоит в том, что производители материнских плат используют одинаковые закрытые ключи для всей своей продукции либо для отдельных линеек. В любом случае благие намерения привели к тупику.
В подавляющем большинстве случаев отключать Secure Boot стоит для решения двух проблем:
- Если не устанавливается или не загружается ОС.
- При невозможности загрузиться с загрузочной флешки.
Secure Boot сам по себе никаким образом не нагружает систему, потому что работает на более низком программном уровне. Отключение протокола однозначно не улучшит отзывчивость системы и не повысит быстродействие процессора.
Как отключить защиту Secure Boot в БИОСе?
Отметим, что некоторые пользователи ошибочно думают, что протокол Secure Boot отключается в BIOS. У этой достаточно примитивной прошивки нет, не было, и не может быть поддержки СекюрБут. Этот протокол безопасности работает исключительно на UEFI и отключение нужно производить именно там. Природа этой ошибки вполне простая.
За многие годы пользователи привыкли, что все, что возникает на дисплее до загрузки ОС это и есть БИОС. В действительности времена этой программной надстройки уходят и она уже является устарелой в любом отношении.
Примеры отключения Secure Boot на разных ноутбуках и материнских платах
Общий алгоритм всегда один и тот же:
- Вход в UEFI.
- Поиск нужной опции.
- Отключение SecureBoot.
- Запись изменений.
Важно, что этот протокол безопасности поддерживается исключительно в Windows 8 и поболее поздних версиях. Следовательно, если у вас в прошивке материнской платы включен Secure Boot, но на ПК установлена Windows 7, то ничего отключать не нужно. Опция безопасной загрузки все равно не работает, а возможные проблемы с запуском ОС нужно искать в других местах.
Как отключить Secure Boot и UEFI на ноутбуке Acer Aspire?
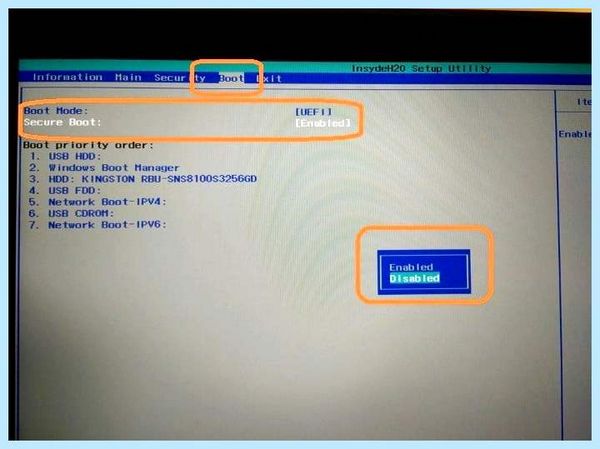
Есть много моделей ноутбуков этого производителя, но специфика такова, что сначала требуется создать собственный пароль. Общий алгоритм действия следующий:
- заходите в BIOS-UEFI нажатием на клавишу F2 или Delete;
- переходите во вкладку “Security”, выбираете опцию “Set Supervisor Password”;
- в специальном окошке 2 раза вводите пароль. Не изощряйтесь, используйте простую комбинацию;
- успешность будет подтверждена сообщением “Changes have been saved”;
- переходите во вкладку “Boot” и в строке “Boot Mode” указываете значение “Legacy”;
- жмете F10 и выполняете запись модификаций установок;
- при последующей перегрузке снова войдите в UEFI;
- переходите во вкладку “Security”, выбираете опцию “Set Supervisor Password”, вводите ранее указанный пароль;
- переходите во вкладку “Boot” и в строке “Secure Boot” указываете значение “Disabled”;
- снова сохраняете изменения.
Отключение Secure Boot на ноутбуках Pavilion и других моделях HP?
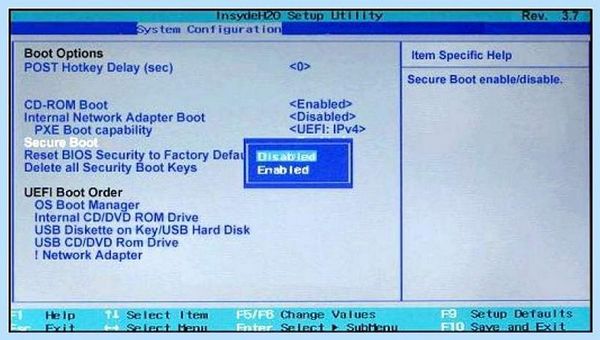
- Для входа в биос жмите на ESC или ESC => F10 перед запуском Windows.
- Перейдите во вкладку “System Configuration”, а в ней отыщите строчку “Boot Options”.
- Установите для критерия “Secure Boot” опцию “Disabled”, а для критерия “Legacy support” – “Enabled”.
- Система спросит, действительно ли вы готовы изменить настройки – подтвердите это нажатием на “Yes”.
- В конце нужно сохранить выполненные изменения нажатием на F10 и подтверждением “Yes”.
При последующей перезагрузке будьте внимательны. Система перестрахуется и включит “защиту от дурака”. Нужно смотреть на то, что идет после надписи “Operating System Boot Mode Change (021)” – там будет указана цифровая последовательность. Наберите ее и нажмите Enter. Если вам нужно просто отключить Secure Boot, то дальше ничего делать не надо. Если же изначально все делалось ради возможности загрузиться с USB-носителя, то сразу после прохождения “защиты от дурака” жмите ESC, а потом F9.
Установите требуемой флешке максимальный приоритет, чтобы она грузилась первой на жесткий диск.
На ноутбуках Dell
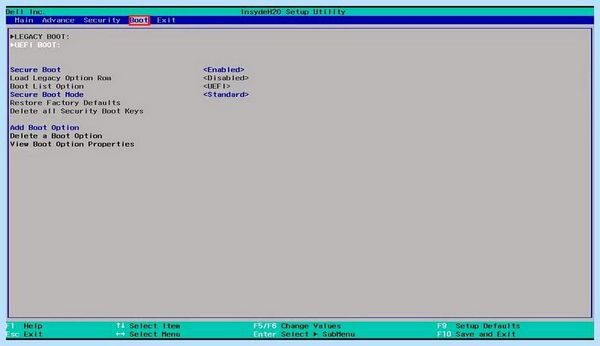
- F12 сразу после включения компьютера и перед стартом ОС.
- В верхней панели переходите во вкладку Boot и заходите в подраздел UEFI BOOT.
- Устанавливаете для критерия “Secure Boot” опцию “Disabled”.
- Сохраняете изменения (F10 => “Yes”) и перезагружаете ноутбук.
Secure Boot на ноутбуках Леново и Тошиба
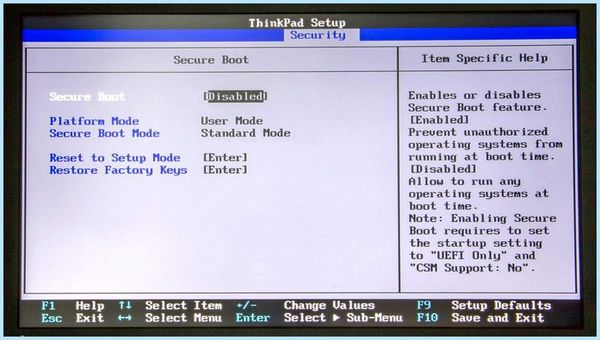
Для входа в UEFI на этих устройствах нужно жать F12, после этого выполнять следующие действия:
- перейдите во вкладку “Security”;
- установите для критерия “Secure Boot” опцию “Disabled”;
- перейдите на вкладку “Advanced”, а в ней зайдите в меню “System Configuration”;
- установите для критерия “Boot Mode (OS Mode Selection)” опцию “CSM Boot (CMS OS), (UEFI and Legacy OS)”;
- сохраните все нажатием на F10 => “Yes”.
Отключения Secure Boot на материнских платах
Рынок материнских плат для настольных компьютеров достаточно консервативен и явными лидерами являются 2 компании: Asus и Gigabyte. Они поставляют больше половины всего оборудования, так что рассматривать способы деактивации Secure Boot рациональней всего именно в разрезе этих производителей. В любом случае третье и четвертое место давно оккупировали MSI и ASRock, – первая четверка полностью состоит из компаний Тайваня. Итог: принципиальных различий в инструкции по отключению все равно не будет и большая часть пользователей найдет ниже именно то, что ищет.
Отметим, что перейти сразу в UEFI можно в некоторых случаях напрямую с Windows (от 8 версии и поболее поздних). Для этого пробуйте следующее:
- На десктопе справа вызовите выдвижную панель.
- После следуйте по пути: “Параметры” => “Изменение параметров…” => “Обновление и…” => “Восстановление”;
- В возникшем окне найдите опцию перезагрузки системы и установите в этой строке значение “Настройки по UEFI” или “Параметры встроенного ПО UEFI”;
- После жмите на “Перезагрузить” и в дальнейшем должен автоматически запуститься UEFI.
Как отключить Secure Boot на материнской плате Gigabyte?
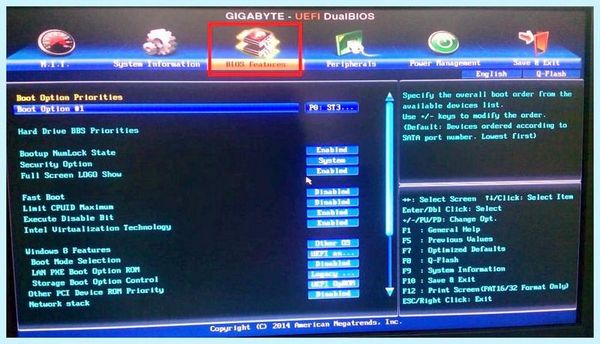
После входа в UEFI (нажатием на F12 перед запуском ОС) действуйте следующим образом:
- перейдите во вкладку “BIOS Features”;
- установите для критерия “Windows 8 Features” опцию “Other OS”;
- для критерия “Boot Mode Selection” — “Legacy only” или “UEFI and Legacy” (между ними нет особой разницы);
- для критерия “Other PCI Device ROM Priority” – “Legacy OpROM”.
После всего нужно выполнить запись изменений, другими словами нажать F10 => “OK”.
Материнские платы и ноутбуки Асус
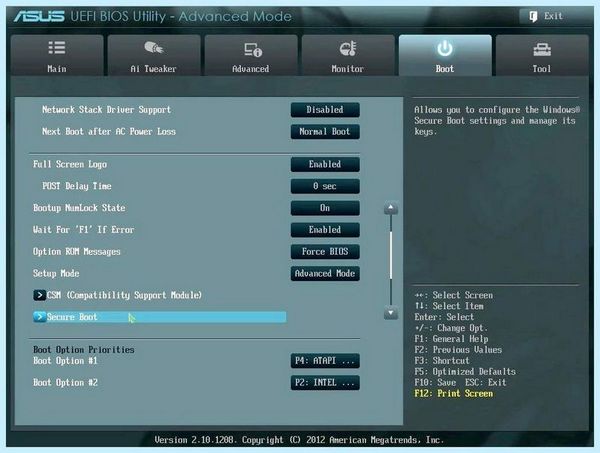
Сразу отметим, что в большинстве случаев на материнках именно этого производителя появляется ошибка при загрузке ОС: Invalid signature detected. Check Secure Boot Policy in Setup. Почти всегда для устранения проблемы следует выключить Secure Boot, а для этого необходимо:
- зайти в UEFI – жмите перед загрузкой ОС на F2, Delete или комбинацию клавиш Fn+F2;
- на начальном экране жмите на F7 (Advanced Mode), а потом перейдите в меню “Boot” => “Secure Boot Menu”;
- укажите в строчке “Secure Boot State” значение “Enabled”, а в строчке “OS Type” – “Other OS”;
- вернитесь на один уровень назад в меню “Boot” => “Compatibility Support Module (CSM)”;
- установите в строчке “Launch CSM” значение “Enabled”, а в строчке “Boot Device Control” – “UEFI and Legacy …” либо “Legacy OpROM …”, а в строке “Boot From Storage Devices” – “Both Legacy opROM first”, либо “Legacy opROM first”;
- после чего жмите на F10 и сохраняйте все изменения, а после проверяйте корректность выполненных настроек.
Конкретно для ноутбуков Asus алгоритм будет следующим:
- зайдите в UEFI;
- перейдите во вкладку “Security”;
- отыщите строчку “Secure Boot Control”, укажите в ней значение “Disabled”;
- перейдите во вкладку “Boot”;
- отыщите строчку “Fast Boot”, установите в ней значение “Disabled”, а в строке “Launch CSM” значение “Enabled”.
Как узнать активирована ли функция Secure Boot на Windows?

Этот протокол несложно активировать и деактивировать, а для понимания текущего статуса есть несколько проверенных подходов:
- С помощью сведений о системе. Запустите утилиту “Выполнить”. Для этого необходимо зажать комбинацию клавиш Win+R, в появившейся строке ввести msinfo32 и нажать на Enter. Возникнет новое окно. Убедитесь, что в его левой панели выбрана строчка “Сведения о системе”. В правой панели ищите строку “Состояние безопасной загрузки”, у которой есть только 2 значения “Включить” и “Отключить”.
- С помощью PowerShell. В утилите “Выполнить” запустите команду powershell. Откроется новое окно, в которое скопируйте следующее: Confirm-SecureBootUEFI. Если на этот запрос выдаст ответ “True”, то значит опция активна, а если “False”, то деактивированна. Если же появится уведомление иного характера, то значит материнка не поддерживает функцию Secure Boot.
- Эмпирическим путем. Создайте загрузочную флешку с Windows и попробуйте загрузиться с нее после перезагрузки компьютера. Если все получается успешно, то значит опция выключена, при иных обстоятельствах будет отображаться соответствующее сообщение о невозможности загрузки по соображениям безопасности.
Заключение
- Secure Boot появился в компьютерном мире относительно недавно и этот протокол безопасности является составляющей UEFI – современным и актуальным видом прошивки материнских плат.
- Протокол безопасности препятствует запуску вредоносного ПО на более малом уровне, чем это делают обычные антивирусы. Поэтому при правильной настройке эта технология может существенно повысить устойчивость ПК к вирусам.
- Secure Boot стоит отключать по необходимости, если он препятствует старту системы с загрузочной флешки или при переустановке Windows. Просто для эксперимента технологию деактивировать не стоит.
- Для любого компьютера схема деактивации одна и та же – за счет указания подходящего критерия в нужном меню UEFI. Главное – это найти правильный путь к такому меню. Даже при существенных сложностях это займет не больше 10 минут.
Похожие статьи
-
В последующей вкладке мы можем узреть последующую картину: Настройка биос (BIOS) UEFI В этой статье мы попытаемся раскрыть информацию по настройке биос…
-
Bios legacy boot of uefi only media
Примечание: Если вы приобрели новый ноутбук/ПК без системы и там установлена современная версия Bios, может быть, для вас необходимо просто подсоединить…
-
Метод 2. При включении компьютера надавить Delete (для настольных компов) либо F2 (для ноутбуков, бывает — Fn+F2). Я указал обычно применяемые варианты…