
Содержание
- Как включить TPM 2.0 модуль в BIOS и UEFI
- Включение TPM модуля в BIOS Asus, Gigabyte, MSI, Asrock, Dell, HP, Lenovo, Intel и AMD
- Как включить TPM в BIOS и узнать версию TPM 2.0 или 1.2 для Windows 11
- Что такое модуль TPM на мат. плате компьютера?
- Обеспечение безопасности пользовательских данных
- TPM Что это такое?
- Зачем нужен TPM 2.0? Как включить TPM на компьютере в BIOS
- Что такое Trusted Platform Module (TPM)?
- Проверяем включен ли TPM на ПК
- Активируем TPM в BIOS
- Включаем TPM в UEFI
- Активируем TPM в BIOS материнской платы Gigabyte
- Включаем TPM в BIOS материнской платы MSI
Смотрите еще:
Как включить TPM 2.0 модуль в BIOS и UEFI
С анонсом Windows 11 появились малые требования к оборудованию. Одно из таких требований содержит в себе наличие модуля TPM 2.0 (Trusted Platform Module), что принудило много юзеров врасплох. Это значит, что компы после 2015 года сумеют установить Windows 11, а старенькые ПК и ноутбуки, нет. Конкретно в конце 2014 года, модуль TPM версии 2.0 начал внедрятся в материнские платы и микропроцессоры.
Не считая того, у многих материнских плат и микропроцессоров он по дефлоту может быть выключен в BIOS.
Примечание: TPM имеется как чип, который встраивается в материнские платы и на уровне микропроцессора. Если у вас нет модуля TPM, то вы его сможете приобрести, но необходимо убедиться, что у вашей материнской платы есть разъем для TPM 2.0.
Включение TPM модуля в BIOS Asus, Gigabyte, MSI, Asrock, Dell, HP, Lenovo, Intel и AMD
В этой аннотации о том, как включить Trusted Platform Module (TPM) в BIOS Asus, Gigabyte, MSI, Asrock, Dell, HP, Lenovo и микропроцессоров Intel и AMD. Вы должны осознавать, что BIOS у всех различный, даже, если производитель один, то прошивка и интерфейс может быть другим.
По этой причине, в BIOS/UEFI отыскиваете слова TPM, Trusted Platform Module, TPM Device, Security Chip, Platform Trust Technology, PTT (на уровне микропроцессора Intel), fTPM (на уровне микропроцессора AMD).
1. Включение TPM в BIOS Asus
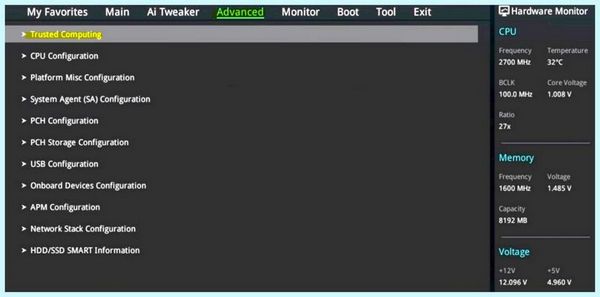
- Перейдите в «Avanced» > «Trusted Computing«.
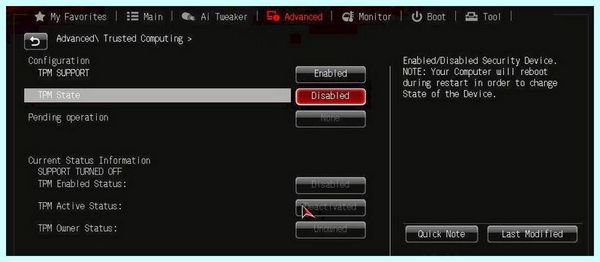
- Перейдите в «Avanced» > «TPM State«.
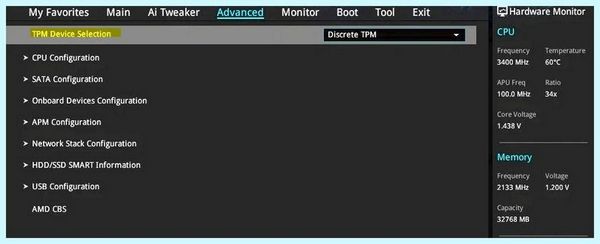
- Перейдите в «Avanced» > «TPM Device Selection«
- В расширенных параметрах «AMD fTPM configuration» > «TPM Device Selection» и выставить «Firmware TPM«. На уровне микропроцессора AMD.
- В мало ниже прошивки BIOS ASUS B450 параметр будет «PCH-FW Configuration» > «TPM Device Selection«.
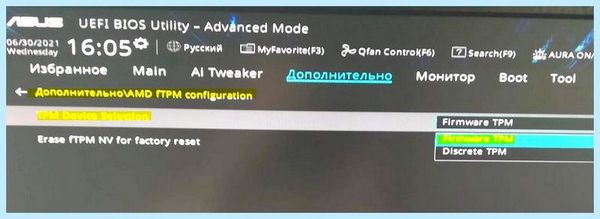
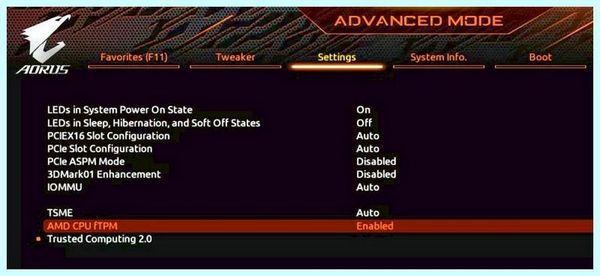
2. Включение TPM в BIOS Gigabyte
- Перейти «Settings» > «AMD CPU fTPM«
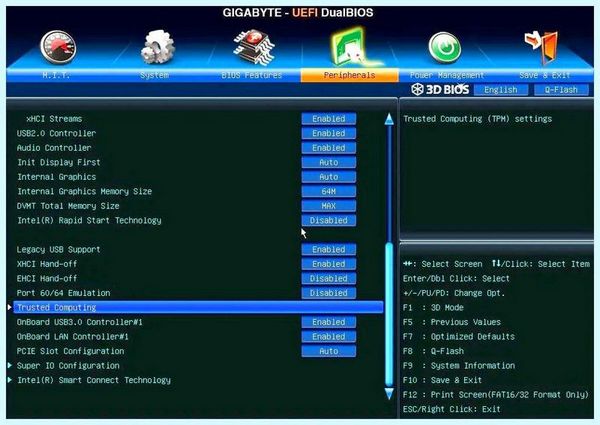
- Перейти в «Peripherals» > «Trusted Computing».
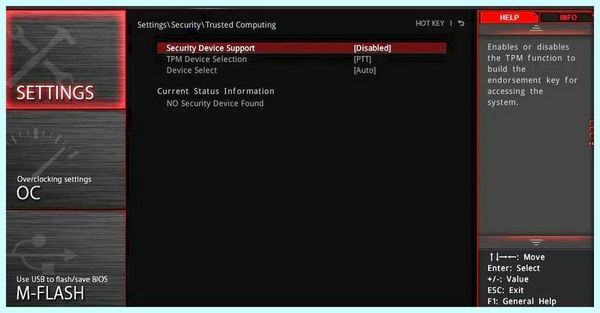
3. Включение TPM в BIOS MSI
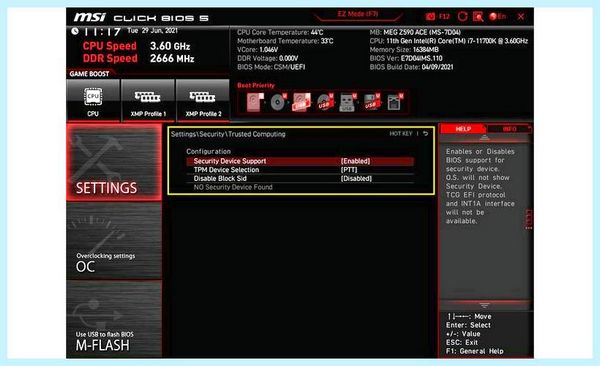
- Перейти «Setting» > «Security» > «Trusted Computing» > «Security Device Support MSI BIOS«.
- Не считая того, это может быть и Platform Trust Technology, PTT, fTPM (на уровне ЦП Intel и AMD).
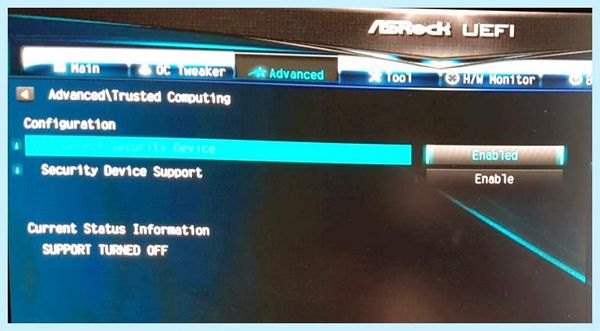
4. Включение TPM в BIOS Asrock
- Перейти «Advanced» > «Trusted Computing«.
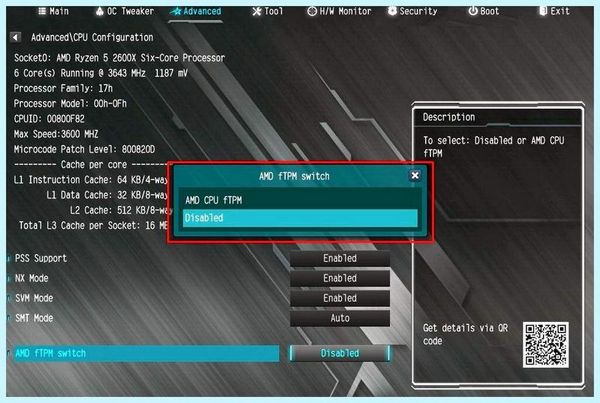
- Перейти «Advanced» > «CPU Configuration» > «AMD fTPM switch«.
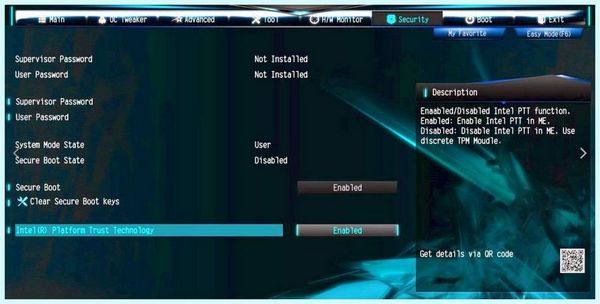
- Может быть и Platform Trust Technology от Intel PTT.
- Перейти «Security» > «Intel platform trust technology в BIOS Asrock«.
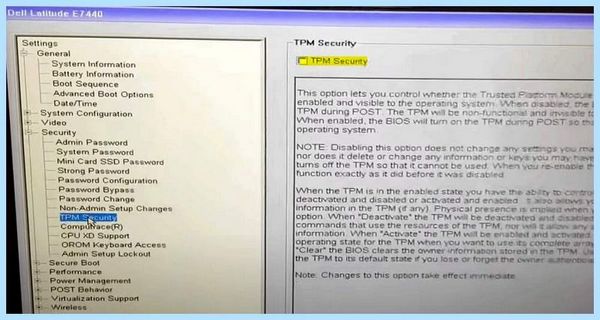
5. Включение TPM в BIOS ноутбука DELL
- Перейти в пункт «Security» > «TPM Security» справа установить галочку и надавить применить.
- Дальше установите значение «Active«, применить и выйти.
6. Включение TPM в BIOS ноутбука HP, Lenovo
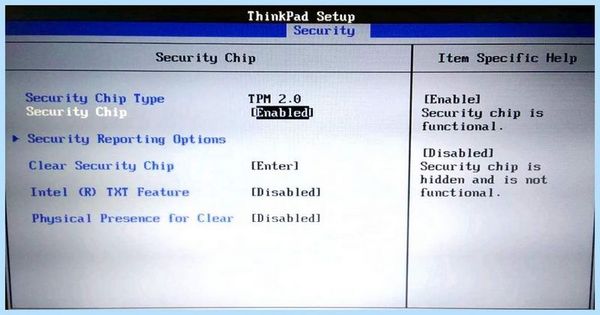
- На ноутбуке Lenovo перейдите в «Security» > «Security Chip«.
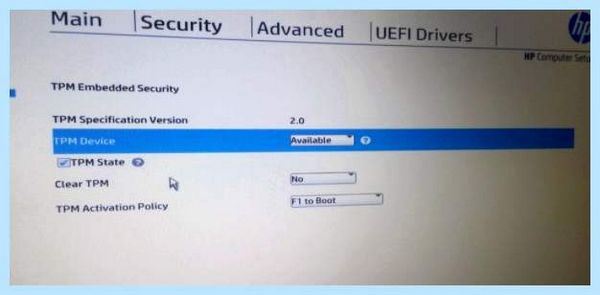
- На ноутбуке HP перейти в «Security» > «TPM Device» и должно быть установлено «Available«, и установлена галочка TPM State.
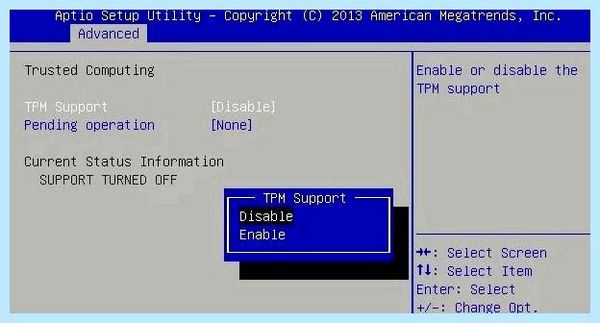
- Если BIOS Aptio, то перейти в «Advanced» > «TPM Support«.
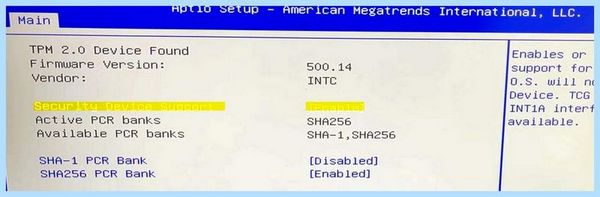
- На HP с BIOS Aptio перейдите в «Advanced» > «Trusted Computing» > «Security Device Support».
Как включить TPM в BIOS и узнать версию TPM 2.0 или 1.2 для Windows 11
Смотрите еще:
- Как проверить установлен ли TPM на компьютере либо ноутбуке
- Как обновить и очистить прошивку микропроцессора безопасности TPM
- Как обойти требование TPM для установки Windows 11
- Как включить TPM на Hyper-V для установки Windows 11
- Пуск Windows 11 на этом компьютере невозможен
Что такое модуль TPM на мат. плате компьютера?
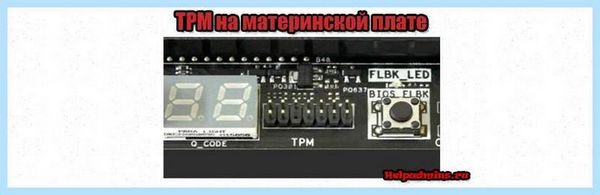
Просматривая системные требования к Windows 11, можно обратить внимание на то, что материнская плата для данной версии операционной системы должна быть оснащена модулем TPM версии 2.0 и выше. Что все-таки это за TPM и для каких целей он нужен? Ответ в сегодняшней статье.
Обеспечение безопасности пользовательских данных
В Windows 11 разработчики обещают своим пользователям невиданный уровень безопасности хранения данных. Для этого они будут использовать модуль TPM, название которого расшифровывается как Trusted Platform Module (модуль доверенной платформы). Он является своеобразным генератором и одновременно хранилищем ключей шифрования, использующихся в работе систем защиты данных. Например, при работе сканера отпечатка пальцев, при активации функции распознавания лиц или при шифровании данных на жестком диске.
Этот модуль может быть сразу распаян на материнской плате в виде отдельно стоящей микросхемы, но чаще можно встретить под него специально отведенный разъем, который подписан как TPM.
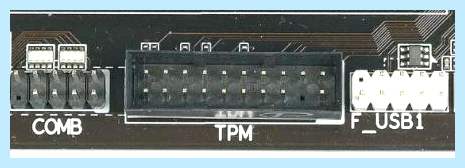
Разъем под TPM модуль
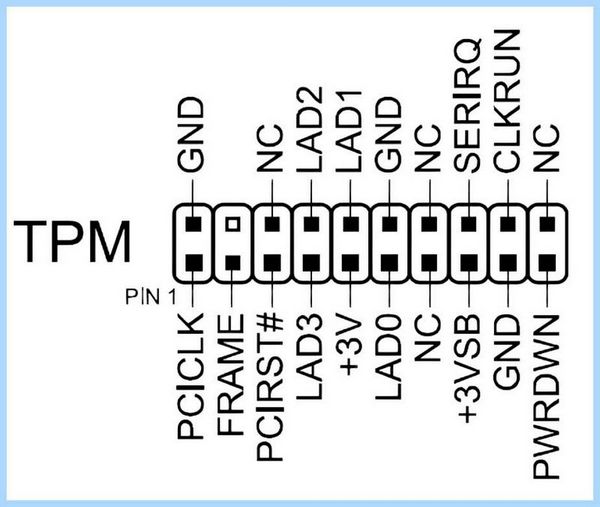
Распиновка разъема TPM
TPM Что это такое?
Данный разъем как раз и предназначен для установки модуля TPM, который позволит вашей материнской плате соответствовать системным требованиям Windows 11. Направьте внимание, что практически на всех платах присутствует опция BIOS, отвечающая за активацию TPM.
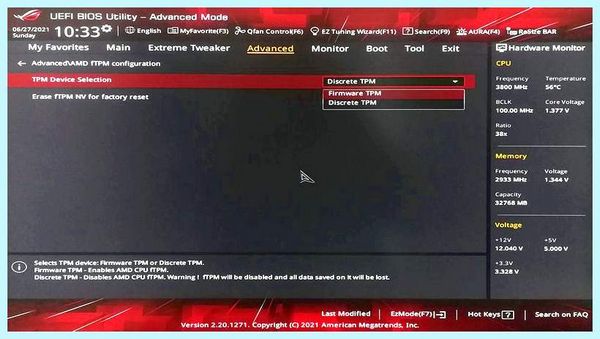
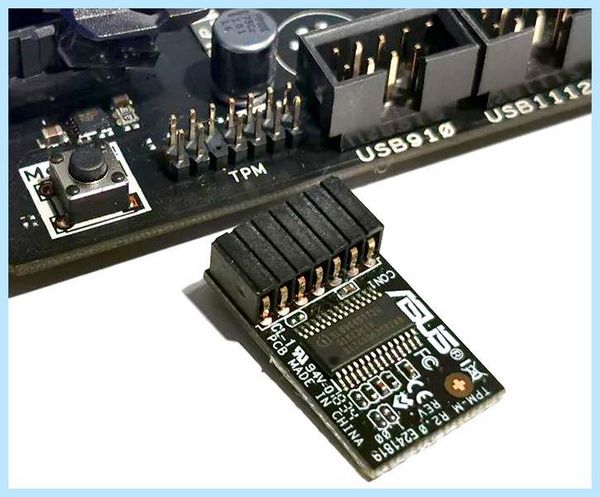
Подключение модуля TPM
Лучшая благодарность автору — репост к себе на страничку:
Зачем нужен TPM 2.0? Как включить TPM на компьютере в BIOS
Windows 11 сделала своей главной целью — обеспечение защиты своих пользователей. Поэтому они считают необходимым наличие модуля Trusted Platform Module версии 2.0 на компьютерах, где будет устанавливаться новая операционная система. Если вы столкнулись с тем, что не можете установить Windows 11 на свой компьютер из-за отключенного TPM 2.0, то этот материал вам.
Что такое Trusted Platform Module (TPM)?
TPM — это криптографическая технология. Основная функция этой технологии — действовать как дополнительный инструмент для предотвращения несанкционированного доступа к такой информации, как пароли, сертификаты, аутентификация и ключи шифрования. Полноценной защиты своих данных без чипа TPM сейчас сложно представить.
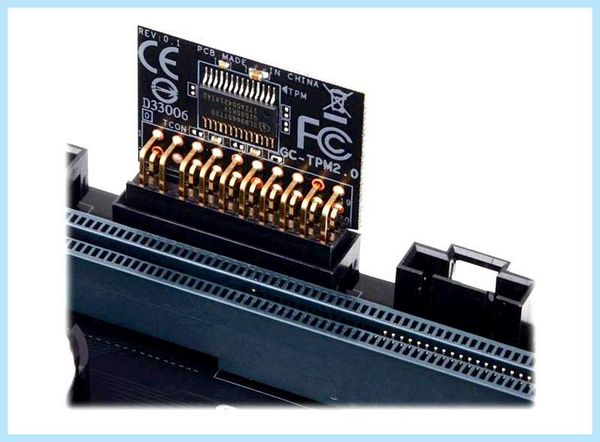
Но TPM — это не только лишь чип. Это может быть действительно чип или модуль, одним словом отдельный физический компонент, который подключается к материнской плате, при условии, что на материнской плате есть разъем для него. Этот вариант — самый безопасный тип TPM для пользователя.
TPM также может быть частью ЦП — либо как часть набора микросхем, либо как строка кода. Этот вариант TPM в одинаковой мере безопасен, как и установка чипа.
Однако, есть и виртуальные TPM. Этот вариант не рекомендуется, поскольку он уязвим для взломщиков.
Проверяем включен ли TPM на ПК
Если на вашем компьютере установлена технология TPM, тогда вы сможете запустить специальную утилиту для управления настройками. Для этого используется файл tpm.msc, который проще всего запустить через строку «Выполнить»:
- Зажмите одновременно Win + R.
- Введите команду tpm.msc, а затем нажмите Enter на клавиатуре.
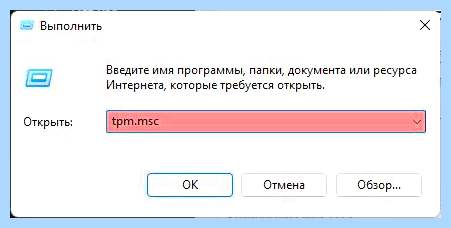
- В интерфейсе утилиты есть блок «Статус» в каком будет отражено текущее состояние работы технологии.
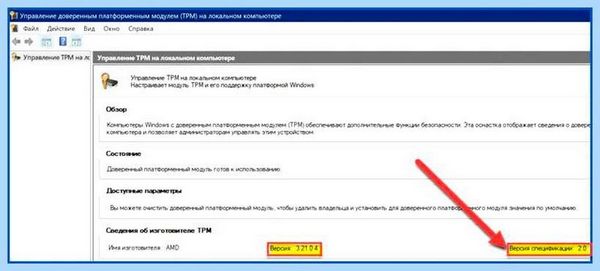
Если там указано, что TPM готов к использованию, то это значит, что для включения вам больше ничего не надо — всё уже активно.
Активируем TPM в BIOS
Чтобы исполнить требования Windows и включить TPM на своем компьютере, необходимо зайти в базовые настройки или BIOS. Для этого перезагрузите систему, а когда компьютер начнет вновь запускаться, то нажмите специальную клавишу для открытия меню BIOS. На всех компьютерах она может быть разная, поэтому в большинстве случаев производители выносят на экран информацию о том, какую именно клавишу необходимо нажать. Например, это может выглядеть так:
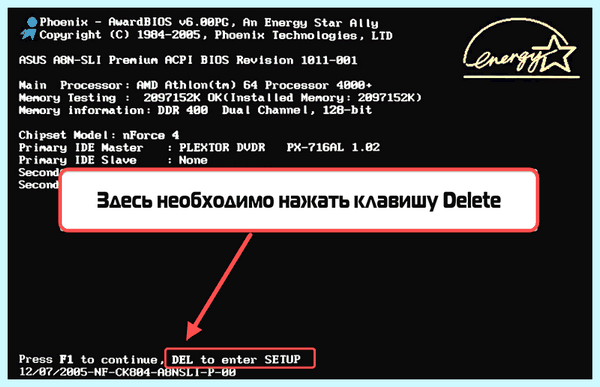
«Press Del to enter SETUP»
Если клавиша Del не сработала, тогда при следующем запуске попробуйте нажимать ее по пару раз за секунду, чтобы точно поймать момент, когда система готова обработать этот запрос.
Если BIOS так и не запустился, то попробуйте для входа использовать Esc, Fn, также любую клавишу из ряда F1- F10. В некоторых моделях, например у производителя Sony, для входа в BIOS предусмотренна отдельная клавиша. Если не хотите гадать, то посмотрите на сайте производителя какая клавиша отвечает за вход в вашу версию BIOS. Так вы можете воспользоваться этой полезной страничкой со ссылками на службу саппорта самых популярных производителей компьютеров.
В BIOS вам придется использовать клавиши для навигации. Так переходить от кнопки к кнопке и от раздела к разделу можно при помощи стрелок, а для выбора нужно использовать клавишу Enter.
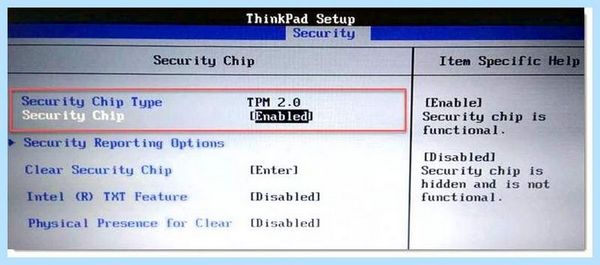
Как вы вошли в этот интерфейс, нужно перейти к вкладке «Security tab» (или «Безопасность»). В некоторых версиях БИОС эта вкладка может называться «Advanced/Trusted Computing», как, например, для Asus. Теперь найдите здесь параметр: TPM, Intel Platform Trust Technology (IPTT), или AMD CPU fTPM — результат будет зависеть от вашего производителя процессора. Здесь вам нужно убедиться, что напротив стоит значение «Enabled» (или «Включено») — это означает, что модуль активен.
Если же нет, то при помощи клавиш переключите значение параметра.
Чтобы сохранить изменения, нажмите F10. Всё сохраниться, а BIOS автоматически закроется.
Эти действия включают на вашем компьютере или ноутбуке TPM 2.0, и каких-либо дополнительных действий не надо.
Включаем TPM в UEFI
Давайте с вами сразу договоримся, что будем воспринимать UEFI как приемника BIOS. Конечно, UEFI (Unified Extensible Firmware Interface) — это новое решение, помогающее управлять базовым программным обеспечением системы, но на самом деле это всё тот же БИОС только с более понятным интерфейсом, который поддерживает русский язык и которым можно пользоваться при помощи мышки. Теперь управление настройками системы стало значительно проще, особенно для начинающих пользователей!
Читайте также: Что означает «Reboot and select boot device»? Исправляем ошибку загрузки Windows!
Поэтому для включения чипа TPM вы можете легко воспользоваться инструкцией выше для BIOS.
Но всё же UEFI — это более удобное изобретение, поэтому мы хотим предложить вам пойти несколько иным путём:
- Откройте меню «Пуск», а затем щелкните на «Настройки». Быстро перейти к настройкам можно при помощи горячих клавиш Win + I.
- Теперь последовательно перейдите к «Обновление и безопасность», а затем «Восстановление».
- Здесь вы найдете вариант восстановления с именем «Расширенный запуск», а рядышком кнопку «Перезагрузить сейчас». Если система спросит уверены ли вы в своем решение, подтвердите перезагрузку.
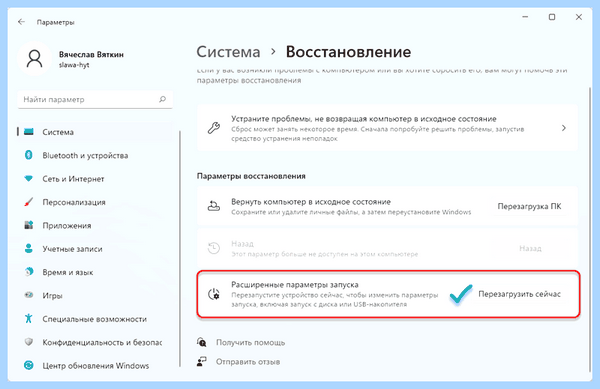
- На дисплее появится особый интерфейс восстановления и исправления ошибок. Здесь вам нужен будет пункт «Устранение неполадок».
- На новом экране укажите инструмент для исправления неполадок: «Дополнительные параметры».
- На следующем экране указываем «Настройки UEFI». Чтобы зайти в эти настройки встроенного программного обеспечения, вам нужно перезагрузиться. Нажмите соответствующую кнопку на дисплее.
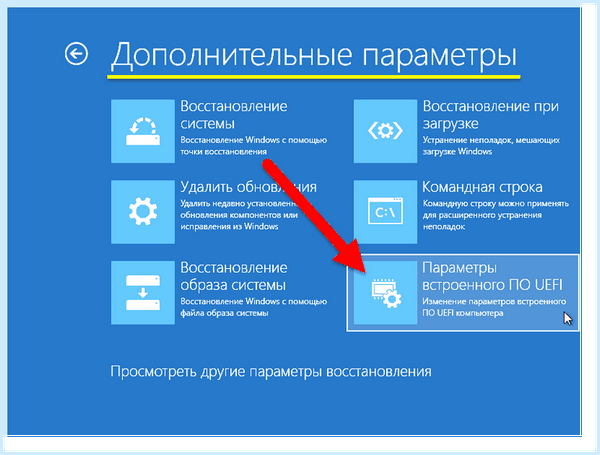
- Теперь вы попадете в меню UEFI. Оно точно такое же, как если б вы перезагружали компьютер и нажимали бы кнопку Del, как для входа в BIOS. Но нам эта последовательность входа ближе, так как новые компьютеры загружаются очень быстро, и порой не успеваешь нажать необходимую клавишу для входа.
- В меню UEFI вам нужно будет перейти ко вкладке «Безопасность», найти конфигурацию, относящуюся к TPM (напомним, что они могут называться к тому же Intel Platform Trust Technology (IPTT), или AMD CPU fTPM), а затем установить для нее значение «Включено».
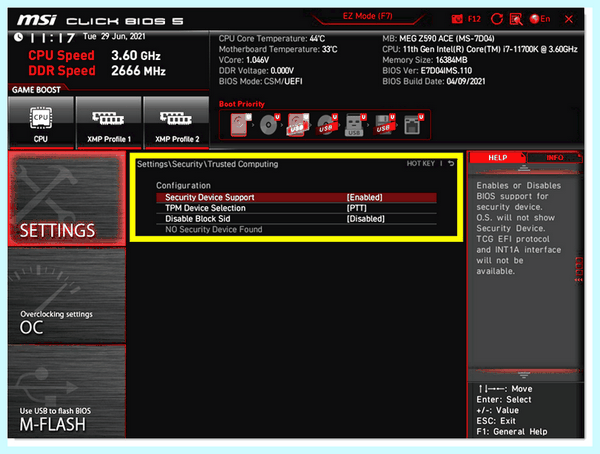
Теперь можно закрывать интерфейс UEFI , возвращаться в систему и устанавливать новую операционную систему, если для ее активации больше ничего не мешает.
Активируем TPM в BIOS материнской платы Gigabyte
Для материнской платы Gigabyte принцип действия будет такой же, как и для других устройств. Но будут отличаться некоторые детали:
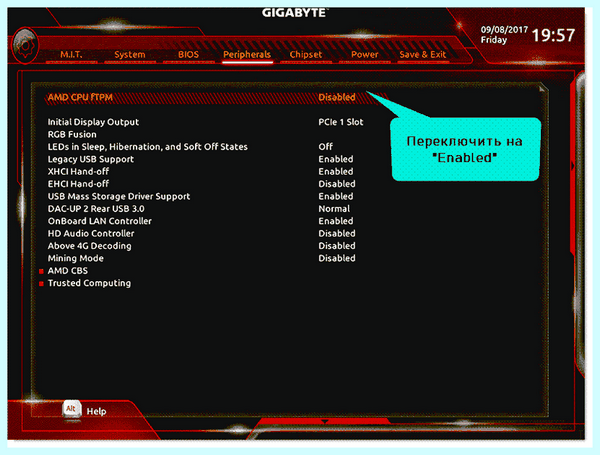
- Перезагрузите систему, а при включении пару раз подряд нажмите кнопку
- По умолчания вы попадете в обычный режим, тогда как для управления TPM вам нужен расширенный. Чтобы открыть полное меню BIOS, щелкните на клавиатуре F2.
- Теперь ваши действия будут немного разниться зависимо от производителя процессора.
- Для AMD вам нужна будет вкладка «Settings». Здесь вам нужно будет перейти к разделу «Miscellanous», а уже там найти параметр «AMD CPU fTPM» для которого установить значение «Enabled».
- Для Intel вам нужна будет вкладка «Peripherals», где нужный нам параметр называется «Intel Platform Trust Technology», который мы и хотим переключить на значение «Enabled».
- Сохраните изменения, кликнув на «Save & Exit Setup».
Компьютер перезагрузится, а TPM начнет свою работу.
Включаем TPM в BIOS материнской платы MSI
У БИОС MSI также, как и у Gigabyte, есть два режима: обычный и расширенный. И вам также нужен именно расширенный режим. Поэтому ваши действия будут такими:
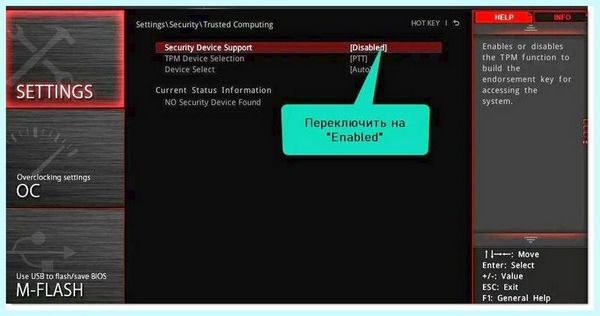
- Включите компьютер и перед загрузкой системой нажмите пару раз Del или F2 для входа в БИОС.
- Теперь, чтобы попасть в расширенный режим, нажмите
- Далее заходим в блок «Settings», затем ищем раздел «Security/Trusted Computing», в нем переходим к параметру «Security Device Support», для которого нужно выставить отметку «Enabled».
- Для разных процессоров нужно будет выбрать соответствующие чипы TPM. Так в БИОС для AMD должна быть информация об «AMD fTPM Switch» со значением [AMD fTPM], а для Intel нужно установить в строке «TPM Device selection» значение [PTT].
Вячеслав Вяткин
Администратор данного веб ресурса. IT специалист с 10 летним стажем работы. Увлекаюсь созданием и продвижением сайтов!
Задать вопрос
Вы можете и вовсе не устанавливать чип TPM для Windows 11, а обойтись виртуальным модулем. Для этого уже придуманы обходные пути. Но тогда вы лишитесь автоматического обновления системы, а значит и своевременной защиты компьютера. Поэтому советуем купить и установить модуль на свой процессор, если у него для этого есть специальный слот.
Ну как включить TPM на своем ПК в BIOS вы же знаете.
Похожие статьи
-
Не всегда выходит зайти в BIOS с первого раза. Если вы убеждены, что нажимаете верную кнопку, обстоятельств может быть несколько. Ниже вы отыщите…
-
Одной из опций BIOS является функция « SATA Mode » либо «On-Chip SATA Mode». С ее помощью регулируются характеристики SATA-контроллера материнской платы….
-
Этот веб-сайт употребляет Akismet для борьбы со мусором. Узнайте как обрабатываются ваши данные комментариев. Что такое csm в bios Launch CSM в BIOS –…