
Содержание
- function discovery resource publication по русски
- Служба публикации ресурсов обнаружения функции windows 10
- Управление через параметры общего доступа
- Старение и артерии
- Разрешить функцию в настройках брандмауэра
- Kubernetes по-русски: пробуем развернуть кластер в AWS на SPOT инстансах
- Управление через командную строку и Windows PowerShell
- Команды для английской локализации Windows
- Что такое сетевое обнаружение?
- Не отображаются компьютеры с Windows 10 в сетевом окружении рабочей группы
- SMB 1.0 и проблемы с Master Browser в Windows 10
- Компьютер не виден в сети после обновления до Windows 10 1803
- Kubernetes по-русски, ставим minikube и kind
- Как работает обнаружение сети?
- function discovery provider host по русски
- Проводник не может подключаться к другим устройствам в локальной сети
Публикация ресурсов обнаружения функции (Function Discovery Resource Publication — FDResPub)
function discovery resource publication по русски
Пвозившись со службами Windows, я искоренил данную проблему. Для тех, кто столкнется с проблемой сетевого обнаружения в семерке, я привожу небольшой алгоритм решения.
Для решения этой проблемы нужно включить следующие службы Windows 7 (10) в Панели управление — Администрирование:
— DNS-клиент (DNS Client)
— Обнаружение SSDP (SSDP Discovery)
— Узел универсальных PNP-устройств (UPnP Device Host)
— Публикация ресурсов обнаружения функции (Function Discovery Resource Publication)
— Сервер
Панель управления => программы и компоненты => Включение или отключение компонентов Windows => Поддержка общего доступа к файлам SMB 1.0/CISF ставим галочку
После включения этих служб автоматически включится сетевое обнаружение.
Точно работает
Microsoft усилила безопасность и теперь, на сборке 1709, не работает безпарольное подключение по локальной сети к другим компьютерам, как было до этого.
Благодаря рекомендациям, я сделал так (лучше сделать ещё на сборке 1703, до обновления, но то же самое можно сделать и на сборке 1709).
1 — задал пароли всем Windows устройствам, с которыми будет локалка.
2 — зашёл в эти компы по сети с вводом логина и пароля.
3 — запустил программу Netplwiz.exe из папки WindowsSystem32.
4 — убрал галку «Требовать ввод имени пользователя и пароля» (чтобы после включения/перезагрузки/гибернации/спящег о режима не вводить пароль входа каждый раз.
5 — там-же во вкладке «Дополнительно» нажал «Упраление паролями», далее «Учётные данные Windows» и убедился, что есть учётки других компов локальной сети.
Всё. Сетка работает.
Цитата с answers.microsoft.com:
«Решение:
1. Открываем Win+R (Пуск->Выполнить) и пишем gpedit.msc
2. Нам нужно найти «Конфигурация компьютера>Административные шаблоны>Сеть>Рабочая станция Lanmann» Параметр «Включить небезопасные гостевые входы» и выставить его в «Включено»
Однако, имейте в виду, что данное решение временное и не рекомендуется открывать доступ без проверки подлинности для кого угодно.»
Добавлено через 2 минуты
У меня 10 Про на сетевых ресурсах доступ по паролю — таких проблем нет. В «Включить небезопасные гостевые входы» параметр «Не задано».
Добавлено через 4 минуты
Ещё, если есть в журнале событий ошибки 1068, 1075: «в командной строке от Администратора Net stop p2pimsvc, затем в C:WindowsServiceProfilesLocalServiceA ppDataRoamingPeerNetworking
удалить idstore.sst».
Добавлено через 48 секунд
Я до принтера расшаренного не мог «достучаться» при таких симптомах. Последний способ помог.
Звонит мне клиент и говорит что не может на сервере работать так-как всё жёстко тормозит.
Подключаюсь я вообщем к нему, захожу в диспетчер задач и наблюдаю картину:
Процесс Svshost.exe загружает проц на 80-90%, перехожу в каталог где лежит сие чудо (папка кстати называется 4nationcal). Убиваю процесс, в каталоге 4nationcal удаляю файл и на место одного процесс вылазит 2-3. что делать как быть я хз. Сканировал Касперским, Нодом, Авестом, всё в пустую находит вирус, удаляет но после пары перезагрузок всё возвращается.
Самое страшное что всё кто подключаются по RDP, зависают при входе и дальше темнота, ещё в придачу перестали работать сетевые каталоги и принтеры. Ещё в
Панель управленияВсе элементы панели управленияЦентр управления сетями и общим доступомДополнительные параметры общего доступа не возможно включить сетевое обнаружение.
Вирусу как я понял не нужны права админа т.к. на сервере 1 админ и заходил я под ним примерно пол года назад, до момента тревожного звонка да и нашёл я его в папке загрузок у юзера.
Искал я в интернетах и никто не сталкивался с таким. 2 дня медитации дали свои плоды и я всё же победил его.
1. Удаляем службу HKEY_LOCAL_MACHINESYSTEMCurrentControlSetservices4nationcal
2. Вирус вырубает службы, так что включаем обратно и ставим автовлючение
-DNS-клиент (DNS Client);
-Обнаружение SSDP (SSDP Discovery);
-Публикация ресурсов обнаружения функции (Function Discovery Resource Publication);
-Узел универсальных PNP-устройств (UPnP Device Host).
3.Выключаем службу Агент политики IpSec и на конец появляется сетевой доступ.
Никогда с таким не сталкивался и нигде не нашел как удалить, так что может кому пригодится.
Хост поставщика функции обнаружения (Function Discovery Provider Host — fdPHost)
Публикация ресурсов обнаружения функции (Function Discovery Resource Publication — FDResPub)
Обнаружение SSDP (SSDP Discovery — SSDPSRV)
netsh advfirewall firewall set rule group=»Обнаружение сети» new enable=Yes
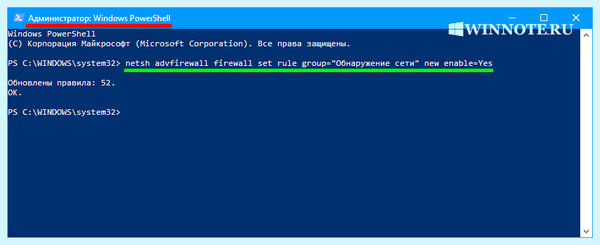
Чтобы отключить сетевое обнаружение для всех сетевых профилей, откройте командную строку или консоль Windows PowerShell от имени администратора и выполните следующую команду:
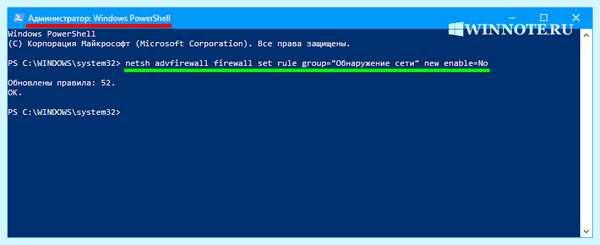
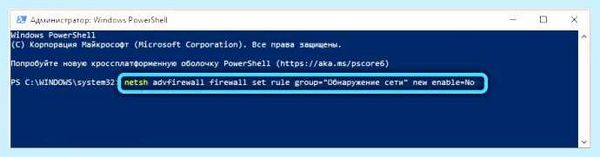
netsh advfirewall firewall set rule group=»Обнаружение сети» new enable=No
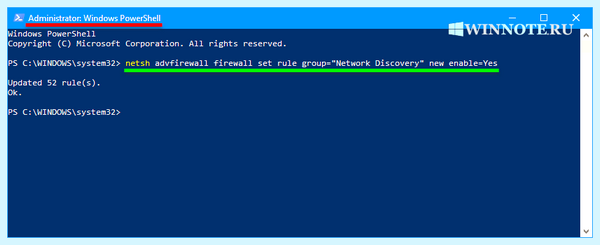
netsh advfirewall firewall set rule group=»Network Discovery» new enable=Yes
Чтобы отключить сетевое обнаружение для всех сетевых профилей, откройте командную строку или консоль Windows PowerShell от имени администратора и выполните следующую команду:
netsh advfirewall firewall set rule group=»Network Discovery» new enable=No
Служба публикации ресурсов обнаружения функции windows 10
В этой статье показаны действия, с помощью которых можно включить или отключить сетевое обнаружение в операционной системе Windows 10.
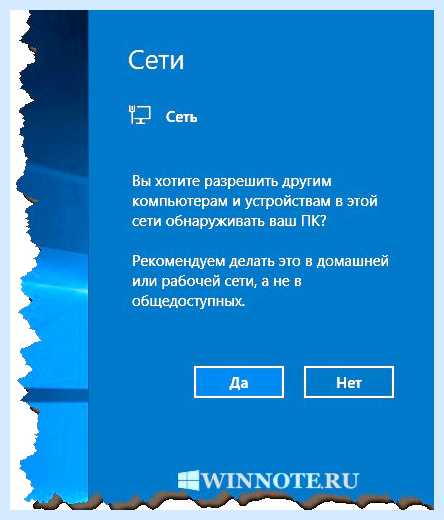
Сетевое обнаружение — это параметр сети, который определяет, может ли компьютер находить другие компьютеры и устройства в сети и могут ли другие компьютеры в сети обнаруживать ваш компьютер.
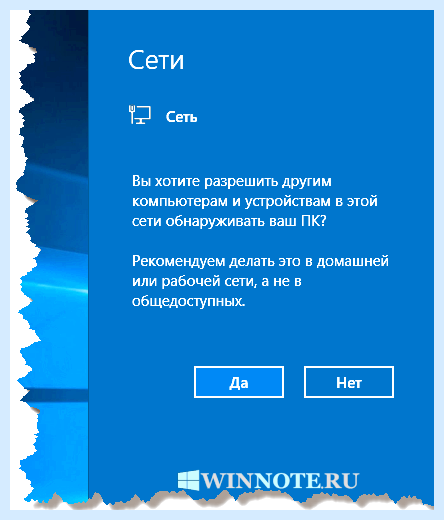
По умолчанию при первом подключении к новой сети (проводной или беспроводной), мастер сетевого расположения предложит вам разрешить другим компьютерам и устройствам в этой сети обнаруживать ваш ПК.
Читайте также: Tails — анонимная и безопасная операционная система
В зависимости от выбранного сетевого расположения Windows автоматически назначит сети состояние обнаружения сети и откроет соответствующие порты Брандмауэра Windows для этого состояния.
В случае необходимости, можно включить или отключить сетевое обнаружение, при этом не изменяя сетевое расположение. Например для сетевого профиля «Частная сеть», по умолчанию ваш компьютер является обнаруживаемым и виден другим компьютерам в сети, но можно сделать свой компьютер невидимым для других устройств отключив сетевое обнаружение.
Сетевое обнаружение требует, чтобы службы указанные ниже, были включены, настроены на автоматический режим и запущены:
- DNS-клиент (DNS-Client — Dnscache)
- Хост поставщика функции обнаружения (Function Discovery Provider Host — fdPHost)
- Публикация ресурсов обнаружения функции (Function Discovery Resource Publication — FDResPub)
- Обнаружение SSDP (SSDP Discovery — SSDPSRV)
Управление через параметры общего доступа
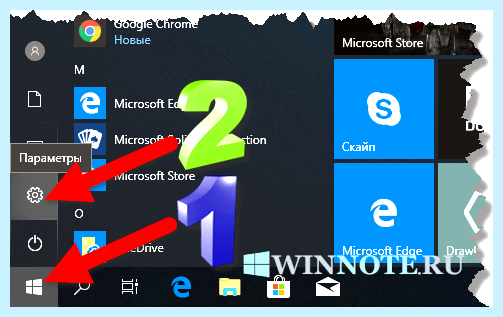
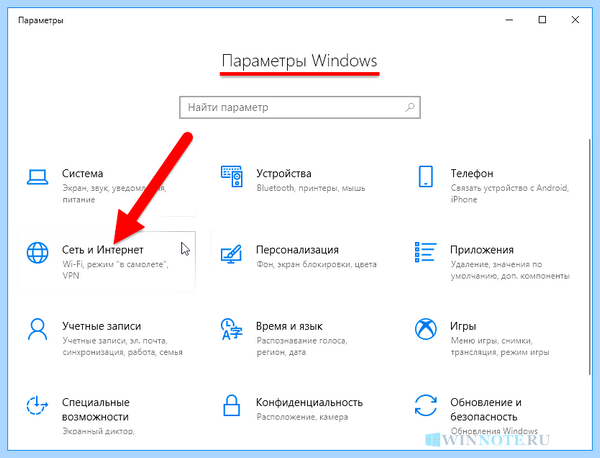
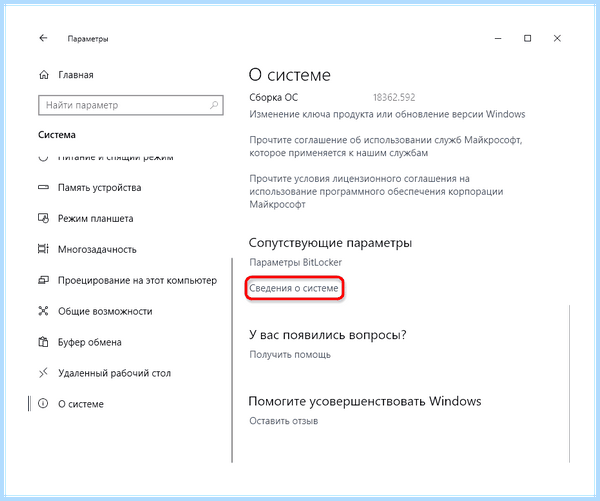
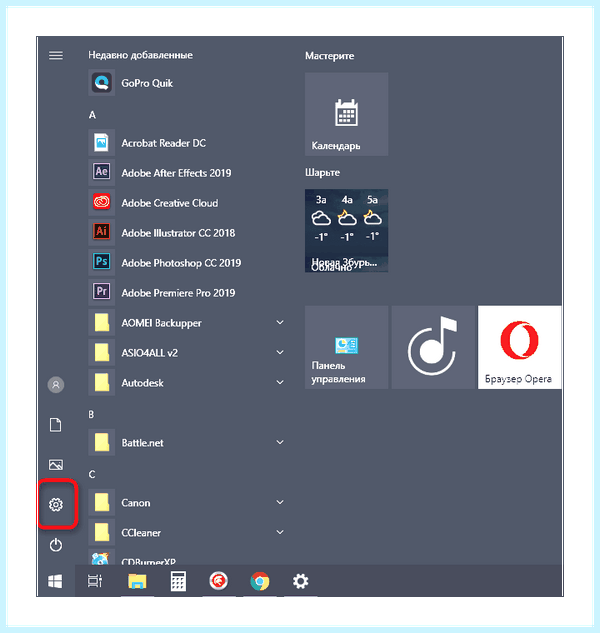
Чтобы включить или отключить сетевое обнаружение, нажмите на панели задач кнопку Пуск и далее выберите Параметры
или нажмите на клавиатуре сочетание клавиш + I.
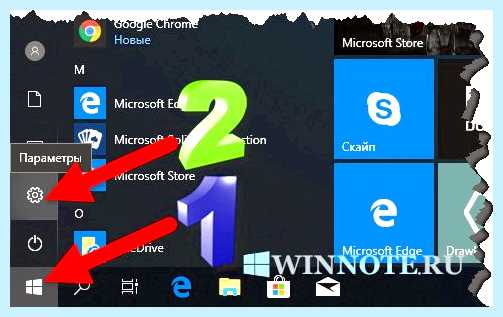
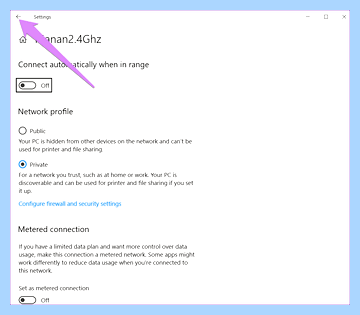
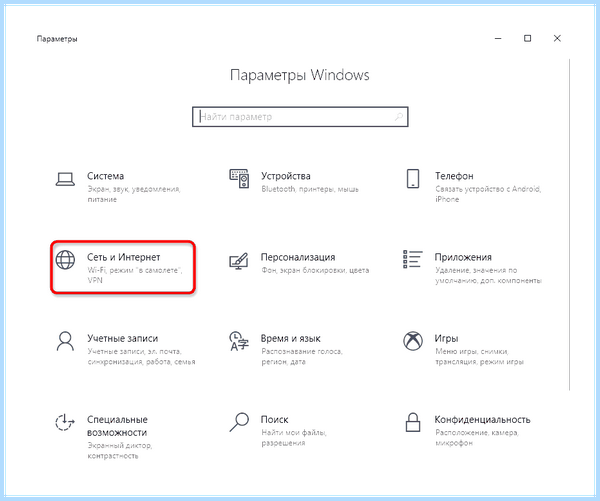
В открывшемся окне «Параметры Windows» выберите Сеть и Интернет.
Старение и артерии
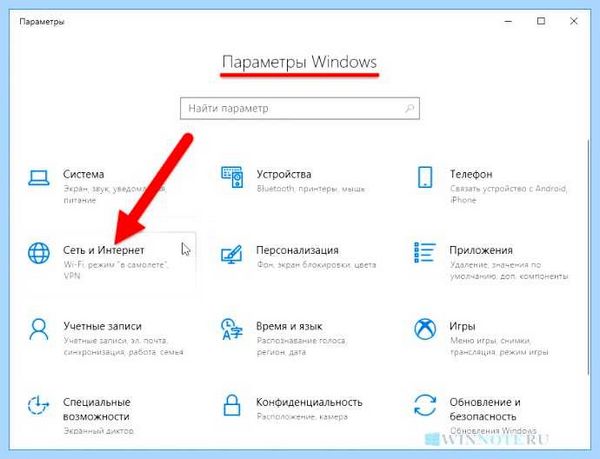
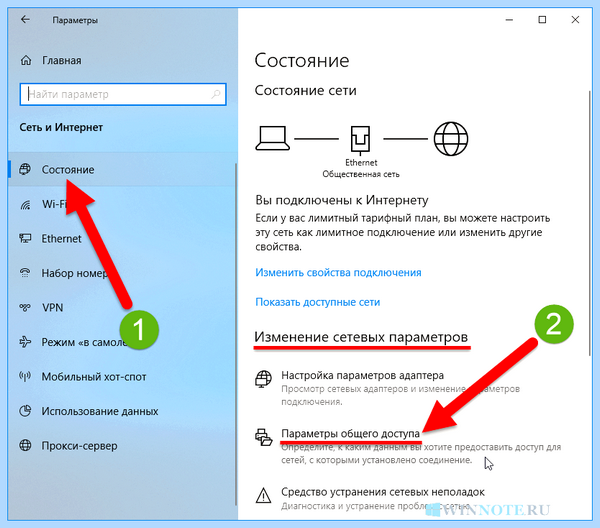
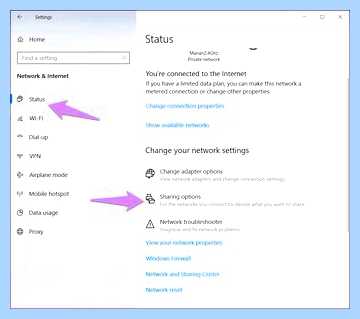
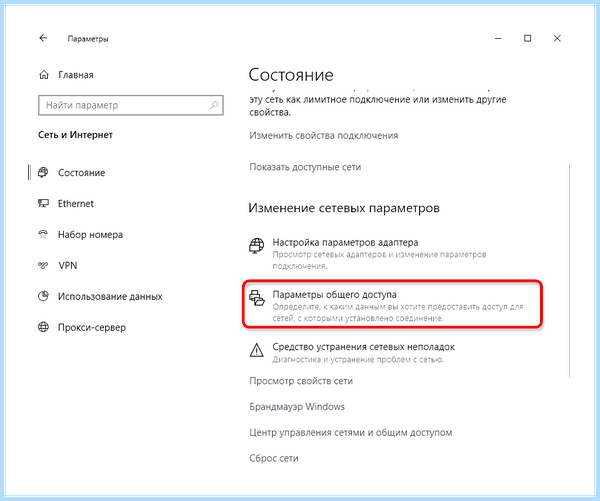
Затем на вкладке Состояние, в правой части окна в разделе «Изменение сетевых параметров» выберите Параметры общего доступа.
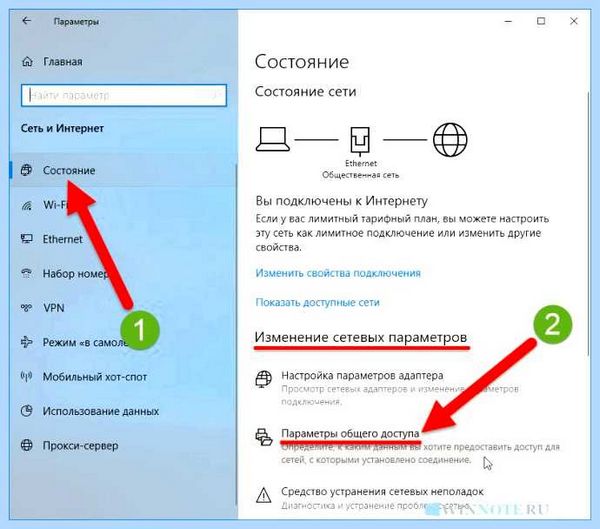
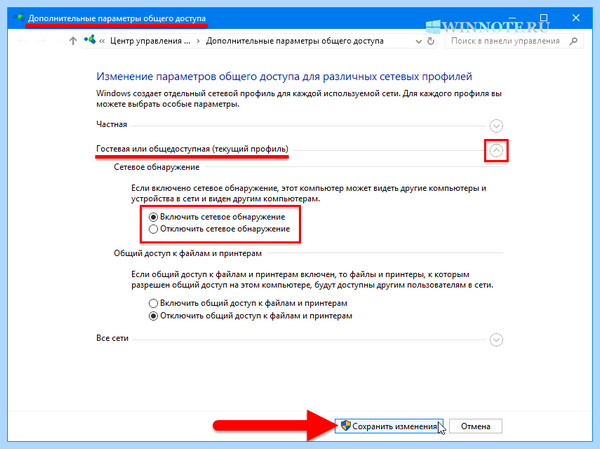
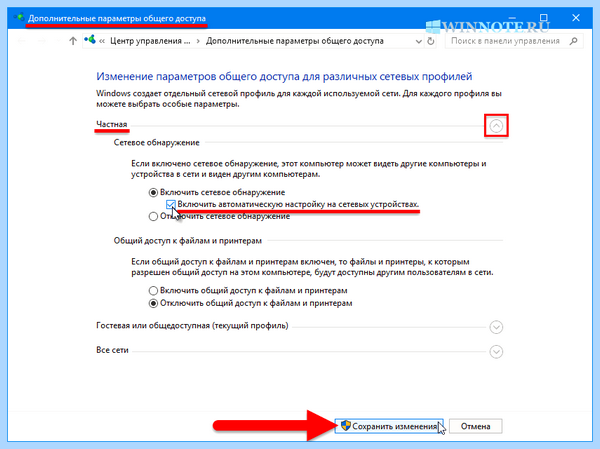
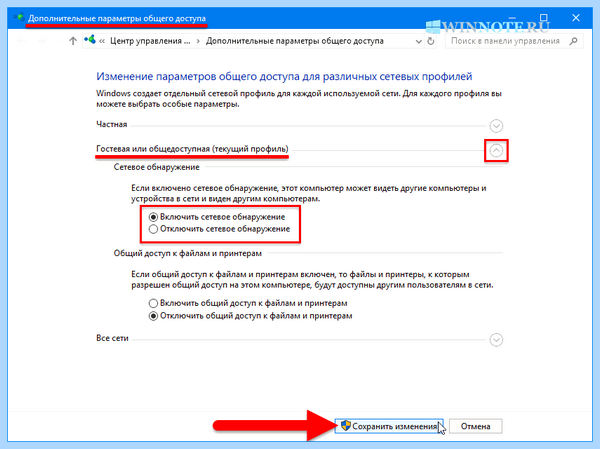
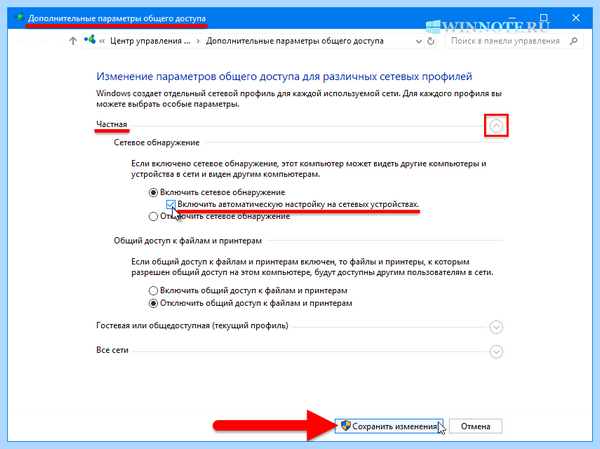
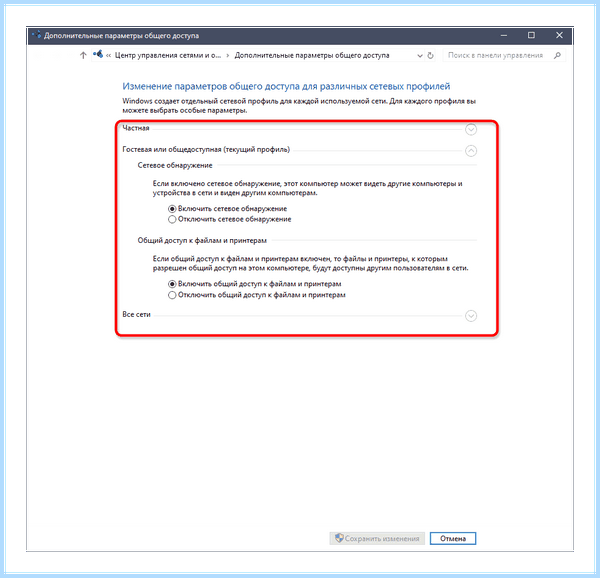
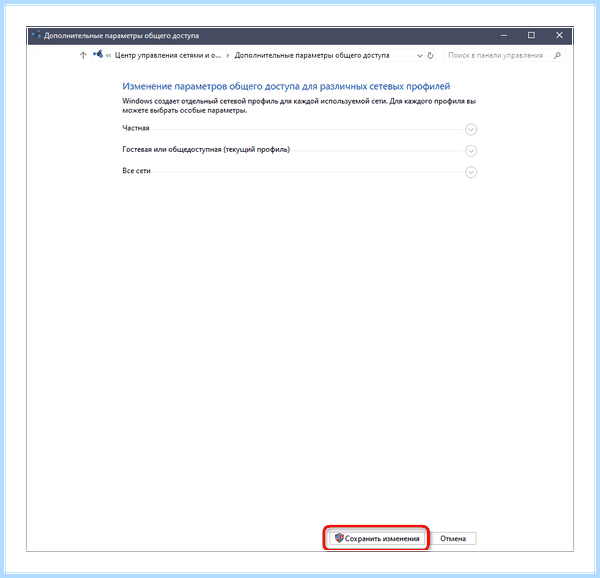
В открывшемся окне «Дополнительные параметры общего доступа», разверните нужный профиль сети (по умолчанию будет открыт текущий профиль) для которого требуется включить или отключить сетевое обнаружение, установите переключатель в соответствующее положение и нажмите кнопку Сохранить изменения .
В профиле частной сети можно также включить или выключить автоматическую настройку подключенных к сети устройств, если включено обнаружение сети.
Читайте также: Лучшие холодильники по отзывам специалистов — Рейтинг 2021 года

Разрешить функцию в настройках брандмауэра
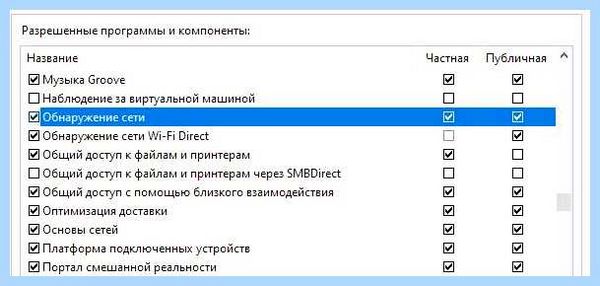
Сетевое обнаружение не будет работать, если отключено брандмауэром Windows. Для изменения настроек, следуйте инструкции.
Откройте страницу брандмауэра Защитника Windows командой firewall.cpl из окна «Выполнить».
Kubernetes по-русски: пробуем развернуть кластер в AWS на SPOT инстансах
На левой панели перейдите на вкладку «Разрешить запуск программы или компонента через брандмауэр». В списке разрешенных приложений найдите Сетевое обнаружение и включите его. Сохраните изменения и выйдите из настроек.
Управление через командную строку и Windows PowerShell
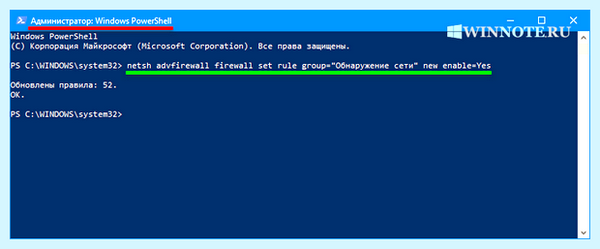
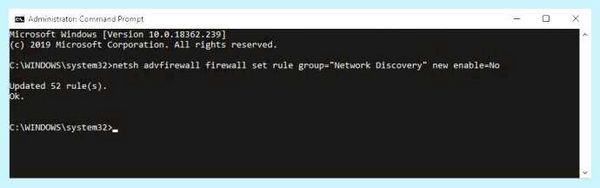
Данный способ позволяет включить или отключить сетевое обнаружение для всех сетевых профилей.
Команды для русскоязычной локализации Windows
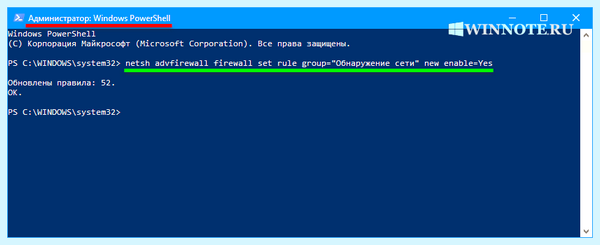
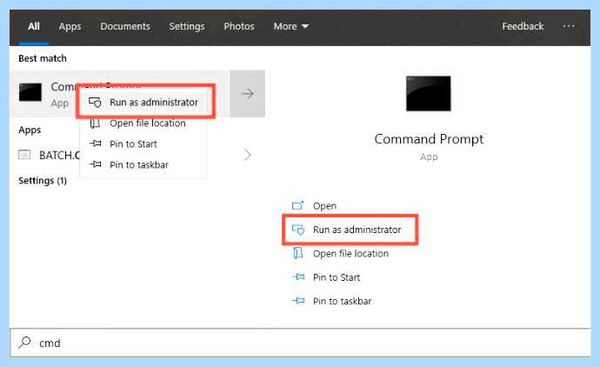
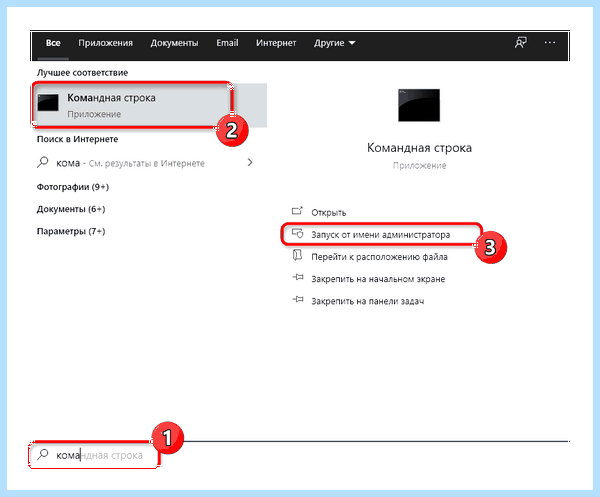
Чтобы включить сетевое обнаружение для всех сетевых профилей, откройте командную строку или консоль Windows PowerShell от имени администратора и выполните следующую команду:
netsh advfirewall firewall set rule group=»Обнаружение сети» new enable=Yes
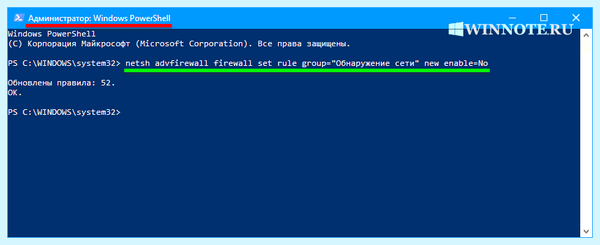
Чтобы отключить сетевое обнаружение для всех сетевых профилей, откройте командную строку или консоль Windows PowerShell от имени администратора и выполните следующую команду:
netsh advfirewall firewall set rule group=»Обнаружение сети» new enable=No
Команды для английской локализации Windows
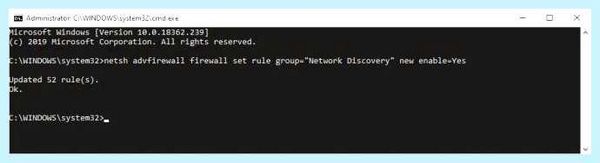
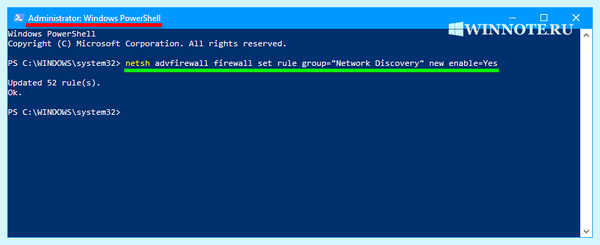
Чтобы включить сетевое обнаружение для всех сетевых профилей, откройте командную строку или консоль Windows PowerShell от имени администратора и выполните следующую команду:
netsh advfirewall firewall set rule group=»Network Discovery» new enable=Yes
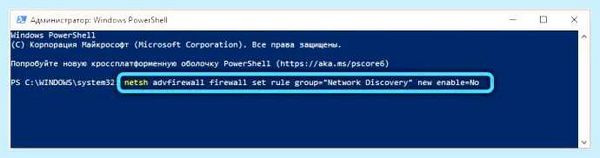
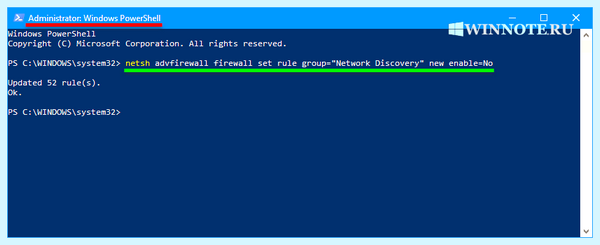
Чтобы отключить сетевое обнаружение для всех сетевых профилей, откройте командную строку или консоль Windows PowerShell от имени администратора и выполните следующую команду:
Читайте также: Как включить геолокацию на андроиде и настроить местоположение
netsh advfirewall firewall set rule group=»Network Discovery» new enable=No
Проводник Windows был включен и поставляется с каждым поколением операционной системы Windows и прошел множество изменений. Проводник Windows, входящий в состав Windows 10, — это не просто просмотр локальных разделов жесткого диска. Его можно использовать для просмотра файлов и папок в локальной или даже удаленной сети. Это один из самых важных компонентов для Windows как для обычных, так и для опытных пользователей. К сожалению, некоторые пользователи сообщают, что File Explorer получает некоторые проблемы при подключении к другим устройствам в локальной сети. Это связано с тем, что служба Windows, поддерживающая эту функцию, вызывает проблемы при запуске. Имя этой службы fdPHost и называется Function Discovery Provider Host (хостом поставщика функций). Его не следует путать с аналогичной службой, называемой Function Discovery Provider (провайдером обнаружения функций), которая имеет аналогичную функциональность. Об этой службе Microsoft описывает это как:
В службе FDPHOST размещаются поставщики обнаружения сетевых функций (FD). Эти поставщики FD предоставляют услуги обнаружения сети для протокола SSD и Web Services — Discovery (WS-D). Прекращение или отключение службы FDPHOST отключит обнаружение сети для этих протоколов при использовании FD. Когда эта услуга недоступна, сетевые службы, использующие FD и полагающиеся на эти протоколы обнаружения, не смогут найти сетевые устройства или ресурсы.
Что такое сетевое обнаружение?
«Сеть» — это соединение различных устройств, а «Обнаруживаемость» — это способность быть обнаруженными. Таким образом, в простейшем смысле обнаружение сети — это «свойство быть видимым для других устройств и иметь возможность обнаруживать другие устройства в сети».
Чтобы создать сеть, устройства должны найти другие устройства в той же сети и подключиться друг к другу. Именно это и делает функция сетевого обнаружения. Это полезно в определенных случаях, но не в некоторых ситуациях. Например, вы должны отключить обнаружение сети в публичной сети. Поскольку в общественных местах вы не можете доверять сетям и позволять неизвестным людям отслеживать вашу видимость. Тогда как, когда вы работаете в частной сети, например, дома или на рабочем месте, вы можете включить обнаружение сети.
Не отображаются компьютеры с Windows 10 в сетевом окружении рабочей группы
Пользователи стали сталкиваться с проблемами отображения соседних компьютеров в локальной сети рабочей группы еще начиная с Windows 10 1703 (Creators Update). После установки данного билда W10 при просмотре устройств в сетевом окружении компьютер перестает видеть соседние компьютеры.
Список компьютеров в сетевом окружении можно просмотреть в проводнике либо командой:
Если список пуст (команда вернула В списке нет элементов
), что в первую очередь проверьте следующие настройки.
Проверьте, включен ли у вас сервис доступа к файлам и папкам. Перейдите в раздел Панель управления
->
Центр управления сетями и общим доступом
->
Дополнительные параметры общего доступа
.
Убедитесь, что у вас в секции текущего сетевого профиля Частная (текущий профиль)
- Включить сетевое обнаружение
- Включить доступ к файлам и принтерам
- Разрешить Windows управлять подключениями домашней группы
Затем в профили Все сети
- Включить общий доступ, чтобы сетевые пользователи могли читать и записывать файлы в общих папках
- Отключить парольную защиту (если вы доверяете всем устройствам в вашей сети)
Затем откройте пункт Параметры Windows
->
Сеть и Интернет
->
Ethernet
(в том случае, если вы подключены к локальной сети через беспроводное подключение, выберите Wi-Fi). Щелкните по сетевому значку и проверьте, что включена опция
Сделать этот компьютер доступным для обнаружения
.
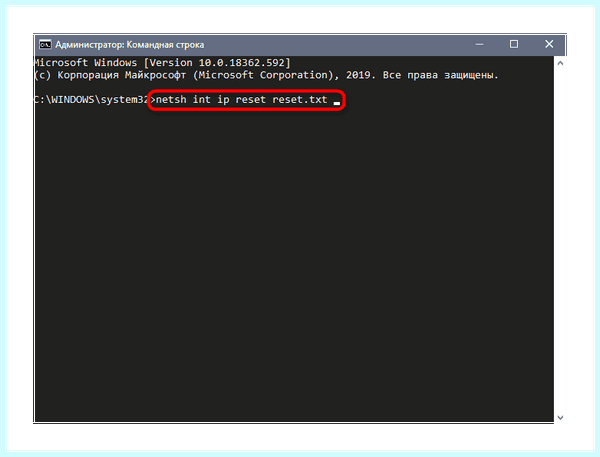
В некоторых случаях для включения обнаружения нужно в командной строке с правами администратора выполнить команду:
netsh advfirewall firewall set rule group=»Network Discovery» new enable=Yes
В некоторых случаях компьютер с Windows может не отображаться в сетевом окружении из-за неправильных настроек рабочей группы. Попробуйте заново добавить этот компьютер в рабочую группу, переписав параметры ( Панель управления
->
Система
->
Дополнительные параметры системы
->
Имя компьютера
-> кнопка
Идентификация
).
В открывшемся мастере присоединения к домену или рабочей группе выберите последовательно: Компьютер входит в корпоративную сеть -> Моя организация использует сеть без доменов -> имя вашей рабочей группы. После этого нужно перезагрузить компьютер.
SMB 1.0 и проблемы с Master Browser в Windows 10
Бывает, что проблемы с отображением компьютеров в сетевом окружении связаны со службой Обозревателя сети (Master Browser). Эта служба отвечает за построение и поддержание списка активных компьютеров в сети ( подробнее о службе Computer Browser ). В локальной сети может быть только один активный компьютер с ролью главного обогревателя.
В Windows 10 1703 служба Обозревателя сети
работает некорректно. Рекомендуется полностью отключить эту службу на Windows 10 и использовать в качестве основного обозревателя сети компьютер с Windows 7 (через реестр).
Читайте также: Подробная инструкция по настройке маршрутизаторов Tp-link TL WR842n и TL WR842nd
Кроме того, в Windows 10 1709 и выше по-умолчанию отключен протокол SMB v1.0 , тем самым отключается и служба Computer Browser, которая как мы говорили отвечает за составление списка компьютеров в сети и их отображение. Если в сети у вас остались компьютеры только с Win 10 1709 и выше (см. таблицу совместимости версий SMB v1 ), чтобы решить проблему придется включить протокол SMB v1.0 хотя бы на одном компьютере (небезопасно!), который и будет у вас главным обогревателем сети (Master Browser). Установка SMB 1.0 выполняется путем добавления 3 компонентов в панели управления.
Компьютер не виден в сети после обновления до Windows 10 1803
В Windows 10 1803 (Spring Creators Update) разработчики убрали возможность создавать рабочую группу компьютеров, кроме того компьютеры с Windows 10 перестают отображаться в сетевом окружении проводника при просмотре устройств сети.
Дело в том, что с точки зрения Microsoft рабочие группы – это устаревший функционал организации локальной сети для доступа к общим ресурсам и принтерам. Вместо использования рабочей группы Microsoft предлагает использовать свои облачные сервисы (OneDrive, доступ через учетные записи Microsoft Account). На мой взгляд, это неоправданно.
Однако по факту в 1803, чтобы получить доступ к ресурсам другого компьютера в локальной сети нужно знать его имя (\\pcname1) или ip адрес (в формате \\192.168.1.100), но в сетевом окружении соседние компьютеры не отображаются. Однако это можно исправить.
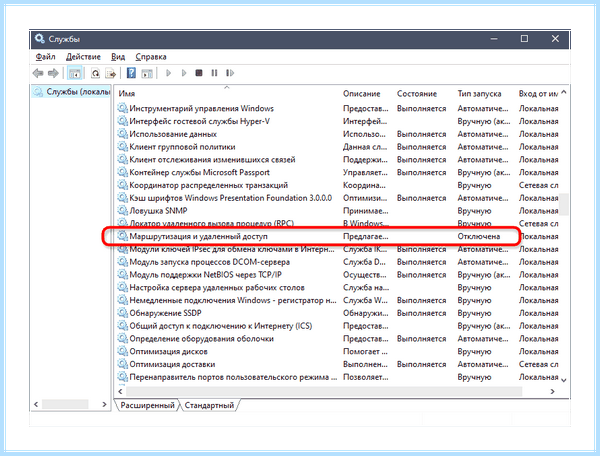
Дело в том, что за обнаружение компьютеров в сети в Windows 10 отвечает отдельная служба Function Discovery Resource Publication
, которая после установки 1803 по умолчанию не запускается (тип запуска с Автоматического изменен на Отключен). Если эта служба остановлена, компьютер не обнаруживает в сети другими компьютерами. Включить службу автообнаружения в Windows 10 1803 можно так.
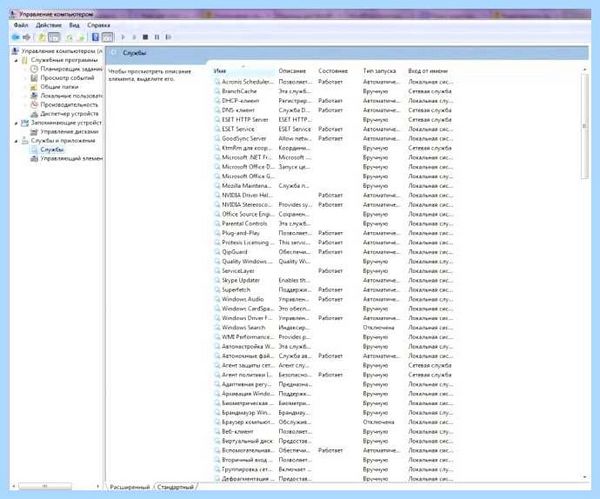
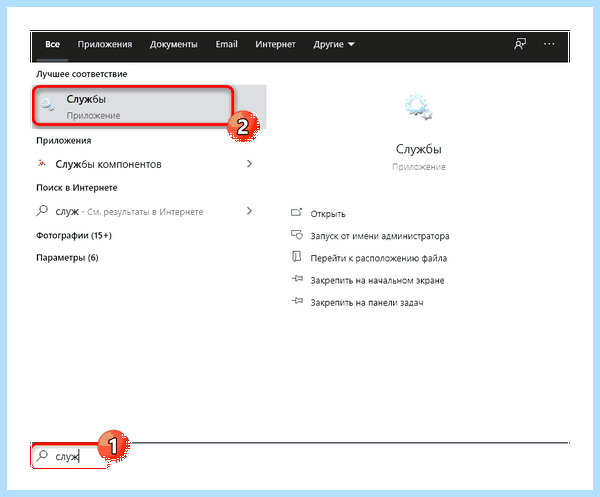
- Откройте консоль управления службами Windows (services.msc)
- В списке служб найдите службу Function Discovery Resource Publication
(Публикация ресурсов обнаружения функции). Она должна быть отключена.
Kubernetes по-русски, ставим minikube и kind
- Измените тип запуска службы с Manual на автоматический с отложенной загрузкой — Automatic (Delayed Start).
- Перезагрузите компьютер
После перезагрузки другие компьютеры в локальной сети смогу обнаруживать данный компьютер и его ресурсы (принтеры и общие папки).
Как работает обнаружение сети?
Когда вы включаете сетевое обнаружение вашего устройства, оно отправляет сообщения по сети и находит устройства, которые можно обнаружить. На компьютерах Microsoft служба браузера выполняет функцию сетевого обнаружения. Вы можете обнаружить сетевое устройство, которое хотите подключить, и поделиться сетевыми ресурсами.
Проблема с сохранением сетевого обнаружения в том, что оно очень быстро разряжает батарею. Если ваше устройство доступно для обнаружения, это означает, что оно постоянно ищет другие устройства для подключения. Другой момент заключается в том, что при его включении открывается множество портов брандмауэра Windows для подключения. Следовательно, это может привести к проблемам с безопасностью и повлиять на ваш компьютер.
function discovery provider host по русски
Проводник Windows был включен и поставляется с каждым поколением операционной системы Windows и прошел множество изменений. Проводник Windows, входящий в состав Windows 10, — это не просто просмотр локальных разделов жесткого диска. Его можно использовать для просмотра файлов и папок в локальной или даже удаленной сети. Это один из самых важных компонентов для Windows как для обычных, так и для опытных пользователей. К сожалению, некоторые пользователи сообщают, что File Explorer получает некоторые проблемы при подключении к другим устройствам в локальной сети. Это связано с тем, что служба Windows, поддерживающая эту функцию, вызывает проблемы при запуске. Имя этой службы fdPHost и называется Function Discovery Provider Host (хостом поставщика функций). Его не следует путать с аналогичной службой, называемой Function Discovery Provider (провайдером обнаружения функций), которая имеет аналогичную функциональность. Об этой службе Microsoft описывает это как:
В службе FDPHOST размещаются поставщики обнаружения сетевых функций (FD). Эти поставщики FD предоставляют услуги обнаружения сети для протокола SSD и Web Services — Discovery (WS-D). Прекращение или отключение службы FDPHOST отключит обнаружение сети для этих протоколов при использовании FD. Когда эта услуга недоступна, сетевые службы, использующие FD и полагающиеся на эти протоколы обнаружения, не смогут найти сетевые устройства или ресурсы.
Проводник не может подключаться к другим устройствам в локальной сети
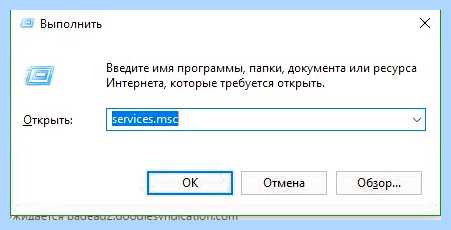
Прежде всего, вам необходимо локализовать эту службу в пуле сервисов. Нажмите сочетание кнопок Win + R и введите services.msc, чтобы открыть диспетчер служб в Windows 10.
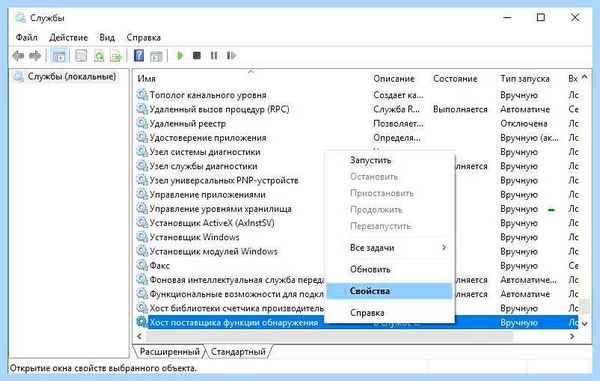
Теперь найдите службу с именем «Хост поставщика функции обнаружения» и нажмите на ней правой кнопкой мыши, далее выберите Свойства.
- Если служба уже запущена, то нажмите «Остановить«.
- Выберите тип запуска «Автоматический (отложенный запуск)«.
- Нажмите «Запустить«.
- Применить и OK.
- Перезагрузите ПК, чтобы изменения вступили в силу.
Пвозившись со службами Windows, я искоренил данную проблему. Для тех, кто столкнется с проблемой сетевого обнаружения в семерке, я привожу небольшой алгоритм решения.
Для решения этой проблемы нужно включить следующие службы Windows 7 (10) в Панели управление — Администрирование:
— DNS-клиент (DNS Client)
— Обнаружение SSDP (SSDP Discovery)
— Узел универсальных PNP-устройств (UPnP Device Host)
— Публикация ресурсов обнаружения функции (Function Discovery Resource Publication)
— Сервер
Панель управления => программы и компоненты => Включение или отключение компонентов Windows => Поддержка общего доступа к файлам SMB 1.0/CISF ставим галочку
После включения этих служб автоматически включится сетевое обнаружение.
Точно работает
Microsoft усилила безопасность и теперь, на сборке 1709, не работает безпарольное подключение по локальной сети к другим компьютерам, как было до этого.
Благодаря рекомендациям, я сделал так (лучше сделать ещё на сборке 1703, до обновления, но то же самое можно сделать и на сборке 1709).
1 — задал пароли всем Windows устройствам, с которыми будет локалка.
2 — зашёл в эти компы по сети с вводом логина и пароля.
3 — запустил программу Netplwiz.exe из папки WindowsSystem32.
4 — убрал галку «Требовать ввод имени пользователя и пароля» (чтобы после включения/перезагрузки/гибернации/спящег о режима не вводить пароль входа каждый раз.
5 — там-же во вкладке «Дополнительно» нажал «Упраление паролями», далее «Учётные данные Windows» и убедился, что есть учётки других компов локальной сети.
Всё. Сетка работает.
Цитата с answers.microsoft.com:
«Решение:
1. Открываем Win+R (Пуск->Выполнить) и пишем gpedit.msc
2. Нам нужно найти «Конфигурация компьютера>Административные шаблоны>Сеть>Рабочая станция Lanmann» Параметр «Включить небезопасные гостевые входы» и выставить его в «Включено»
Однако, имейте в виду, что данное решение временное и не рекомендуется открывать доступ без проверки подлинности для кого угодно.»
Добавлено через 2 минуты
У меня 10 Про на сетевых ресурсах доступ по паролю — таких проблем нет. В «Включить небезопасные гостевые входы» параметр «Не задано».
Добавлено через 4 минуты
Ещё, если есть в журнале событий ошибки 1068, 1075: «в командной строке от Администратора Net stop p2pimsvc, затем в C:WindowsServiceProfilesLocalServiceA ppDataRoamingPeerNetworking
удалить idstore.sst».
Добавлено через 48 секунд
Я до принтера расшаренного не мог «достучаться» при таких симптомах. Последний способ помог.
Звонит мне клиент и говорит что не может на сервере работать так-как всё жёстко тормозит.
Подключаюсь я вообщем к нему, захожу в диспетчер задач и наблюдаю картину:
Процесс Svshost.exe загружает проц на 80-90%, перехожу в каталог где лежит сие чудо (папка кстати называется 4nationcal). Убиваю процесс, в каталоге 4nationcal удаляю файл и на место одного процесс вылазит 2-3. что делать как быть я хз. Сканировал Касперским, Нодом, Авестом, всё в пустую находит вирус, удаляет но после пары перезагрузок всё возвращается.
Самое страшное что всё кто подключаются по RDP, зависают при входе и дальше темнота, ещё в придачу перестали работать сетевые каталоги и принтеры. Ещё в
Панель управленияВсе элементы панели управленияЦентр управления сетями и общим доступомДополнительные параметры общего доступа не возможно включить сетевое обнаружение.
Вирусу как я понял не нужны права админа т.к. на сервере 1 админ и заходил я под ним примерно пол года назад, до момента тревожного звонка да и нашёл я его в папке загрузок у юзера.
Искал я в интернетах и никто не сталкивался с таким. 2 дня медитации дали свои плоды и я всё же победил его.
1. Удаляем службу HKEY_LOCAL_MACHINESYSTEMCurrentControlSetservices4nationcal
2. Вирус вырубает службы, так что включаем обратно и ставим автовлючение
-DNS-клиент (DNS Client);
-Обнаружение SSDP (SSDP Discovery);
-Публикация ресурсов обнаружения функции (Function Discovery Resource Publication);
-Узел универсальных PNP-устройств (UPnP Device Host).
3.Выключаем службу Агент политики IpSec и на конец появляется сетевой доступ.
Никогда с таким не сталкивался и нигде не нашел как удалить, так что может кому пригодится.
Похожие статьи
-
Function discovery resource publication как включить
Этот компьютер будет Master Browser в вашей сети. Восстановление сетевого обнаружения в Windows 10 Пвозившись со службами Windows, я искоренил данную…
-
Function discovery resource publication перевод
Переходим во вкладку «Все сети». Здесь устанавливаем маркер «Включить общий доступ…» (как показано на скриншоте. Function discovery resource publication…
-
Function discovery resource publication
4. Restart the computer to save changes. Function discovery resource publication Publishes your computer and resources attached to your computer so they…