
Содержание
- Win32/RiskWare.HackTool.Agent.N — что это такое?
- Win32/RiskWare.HackTool.Agent.N — что это?
- Win32/RiskWare.HackTool.Agent.N — ваши действия
- Заключение
- PUA.KMSAuto — что это за вирус? (PUA:Win32/AutoKMS)
- PUA.KMSAuto — что это за вирус?
- Как без антивируса удалить вирусы на ноутбуке или ПК?
- В чем опасность?
- Что делать?
- Осторожно KMS Auto,Как не получить вирус в ПК #2
- Заключение
- Удаление вируса Hacktool:Win32/AutoKMS с компьютера
- How To Remove HackTool:Win32/AutoKMS Using Windows Defender
- Вариант 2: Троянское вредоносное ПО
Для быстрого и эффективного удаления АутоКМС была создана специальная утилита – КМСКлинер.
Win32/RiskWare.HackTool.Agent.N — что это такое?
Приветствую Используя пиратский софт, взломанные игры, утилиты неизвестного происхождения — рискуете подцепить вирус. Часто — рекламный модуль, способный отображать рекламу в браузере, на рабочем столе, устанавливать задания планировщика, прописываться в автозагрузку.
Win32/RiskWare.HackTool.Agent.N — что это?
Потенциально опасный файл, может обнаруживаться при использовании активаторов, кряков, инструментов взлома ПО.
Находится антивирусом ESET NOD32, например в установочных файлах пиратского софта.
- Win32 — данное приложение разработано под платформу Windows.
- RiskWare — означает легальные программы, которые используются для несанкционированного доступа к ПК, удаления/шифрования данных и других действий. Пример — софт Radmin для удаленного управления компьютером, на основе которого создают сборки вирусов, основная задача которых — предоставить удаленный доступ к ПК.
- HackTool — хакерская утилита, подразумевается ПО для активации популярного софта, которое может нарушить работу системы (из-за вмешательства в механизм активации программ/операционки).
- Agent.N — внутреннее кодовое название угрозы.
Win32/RiskWare.HackTool.Agent.N — ваши действия
- Удаляете софт, в котором была обнаружена угроза. Данный софт может быть крупной программой (например Microsoft Office) или игра. После удаления — сканируете Windows антивирусными утилитами, сначала — ESET Online Scanner. Далее сканируете утилитами против рекламного/шпионского ПО — AdwCleaner, HitmanPro.
- Принимаете риск угрозы. Добавляете файлы программы/папку игры в исключения антивируса. Win32/RiskWare.HackTool.Agent.N — может выполнять предназначенное действие, однако нет гарантий об отсутствии внутри вирусного кода, который активируется например через некоторое время (для отвода подозрений).
Дополнительно можете проверить подозрительный файл на сервисе VirusTotal — файл будет проверен многими антивирусными движками. Однако при обнаружении угрозы — вероятно сервис покажет наличие и других угроз.
Заключение
- Win32/RiskWare.HackTool.Agent.N — потенциально опасный файл, может содержать вирус, функции по загрузки других вирусов (например троянов, майнеров).
- Появляется при установке программ/игр, скачанных с сомнительных источников, например варез-порталы, торрент-сайты.
PUA.KMSAuto — что это за вирус? (PUA:Win32/AutoKMS)
Приветствую. Использование компьютера подразумевает установку необходимых программ. Программы для работы часто платные и требуют покупки лицензии, но покупать ее разумеется не все хотят. И поэтому используют инструменты взлома, главная опасность которых — присутствие скрытого вирусного кода.
PUA.KMSAuto — что это за вирус?
Хакерская утилита активации популярного софта Microsoft.
Название может быть немного другое — PUA:Win32/AutoKMS.
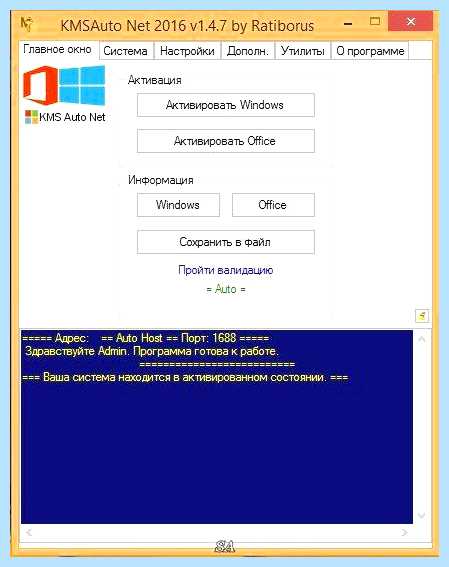
Данная утилита является активатором для незаконного лицензирования ПО Microsoft, имеется ввиду Офис, операционка Windows. В своей работе использует скрипты slmgr.vbs и офисный ospp.vbs.
PUA.KMSAuto выглядит примерно так:
Как без антивируса удалить вирусы на ноутбуке или ПК?
В чем опасность?
Опасность заключается в том, что данный активатор может содержать вирусный код.
Часто активаторы, утилиты для взлома скачиваются с сайтов, так называемых варезников. На данных ресурсах размещаются продукты, нарушающие закон — активированные программы, игры (репаки).
На таком варезнике спокойно может быть активатор или софт который уже склеен с реальным вирусом, например трояном, ботнетом, майнером. Именно таким способом чаще всего попадают вирусы в компьютер — при скачивании софта с варезников, торрент-порталов и похожих источников.
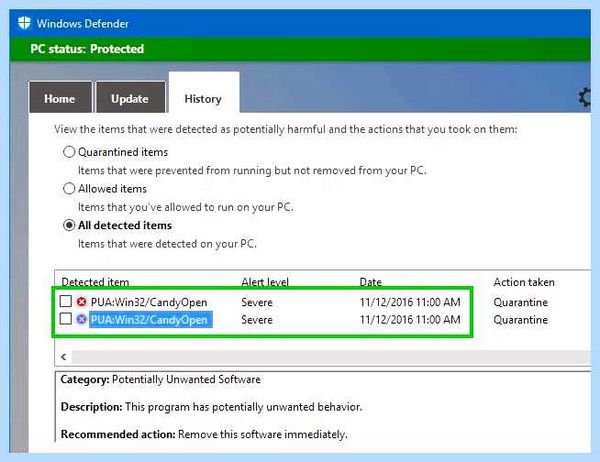
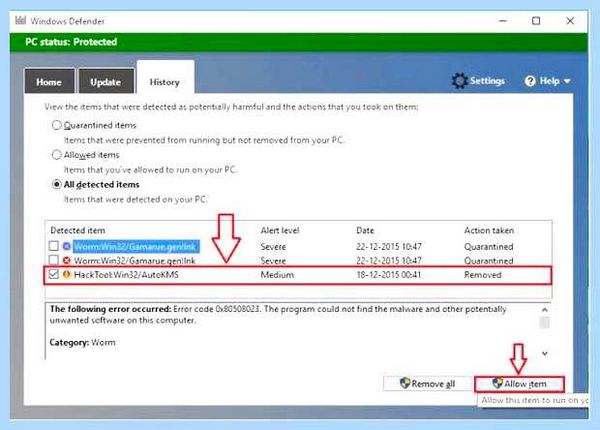
Защитник Windows Defender обнаруживает данную угрозу, а также похожие:
Что делать?
У вас есть два варианта:
Осторожно KMS Auto,Как не получить вирус в ПК #2
- Занести файл PUA.KMSAuto в список исключения антивируса. Это может быть штатный антивирус Windows Defender или сторонний. После занесения вы дадите полные права утилите, поэтому делайте это на свой страх и риск.
- Удалить PUA.KMSAuto антивирусом, после — просканировать ПК утилитой Dr.Web CureIt!, это против опасных вирусов типа троянов, майнеров, ботнетов. Также желательно просканировать утилитами AdwCleaner, HitmanPro — это утилиты против рекламного и шпионского ПО, утилиты похожие, но используют разные алгоритмы работы, поэтому лучше просканировать ПК обоими.
Заключение
- PUA.KMSAuto — активатор софта Microsoft, в частности офисного пакета и операционной системы.
- Потенциально опасная утилита, которая может содержать в себе вирусный код.
Удаление вируса Hacktool:Win32/AutoKMS с компьютера
Под рассматриваемым названием чаще всего подразумевается специальное ПО для пиратской активации Windows или MS Office. Методы его удаления достаточно просты.
Способ 1: Средства самого решения
В рассматриваемом приложении присутствуют встроенные средства для удаления изменённых данных. Чтобы воспользоваться ими, проделайте следующее:
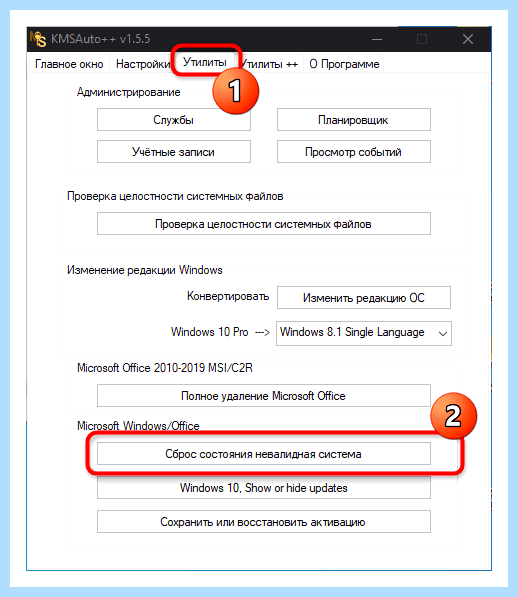
- Запустите исполняемый файл программы, затем перейдите к вкладке «Утилиты» и нажмите на кнопку «Сброс состояния невалидная система».
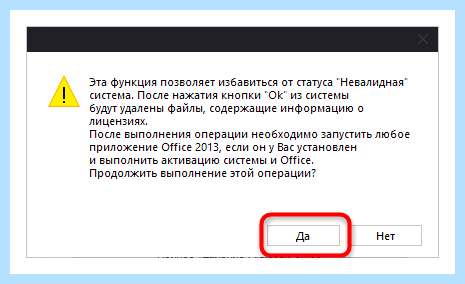
- Появится окно предупреждения о том, что все файлы лицензий будут удалены. Ознакомьтесь с этим сообщением и щёлкните «Да».
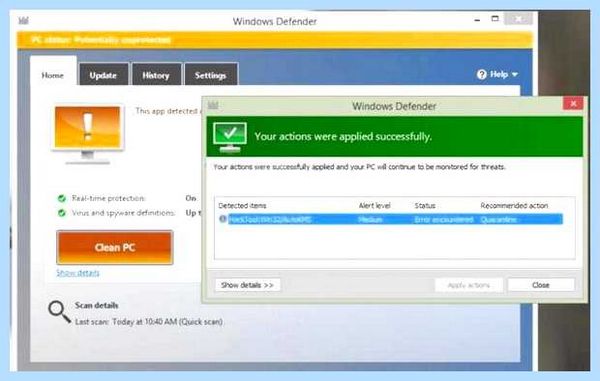
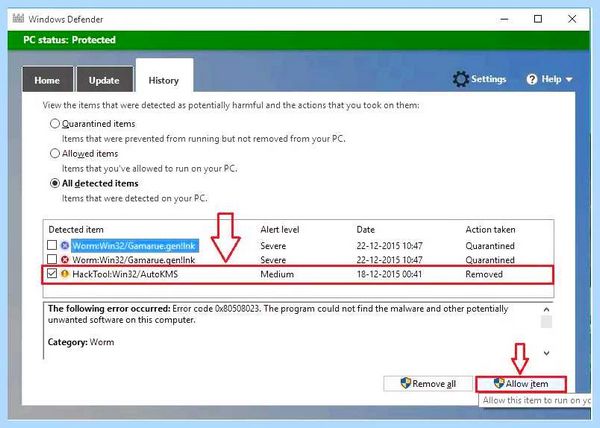
How To Remove HackTool:Win32/AutoKMS Using Windows Defender
Об удачном завершении процедуры уведомит надпись «Completed» в области журнала. 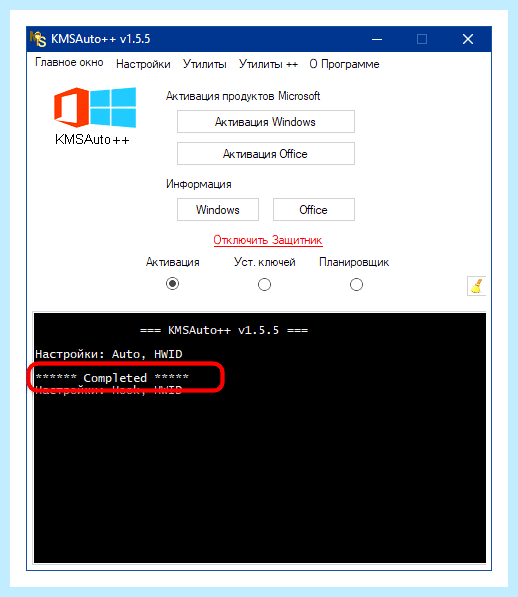
Также необходимо зайти в раздел «Настройки» и проверить, активна ли кнопка «Удалить KMS» – если да, нажмите на неё. 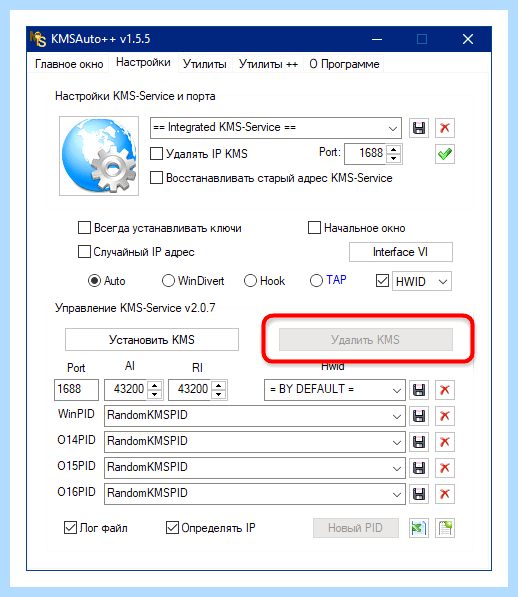
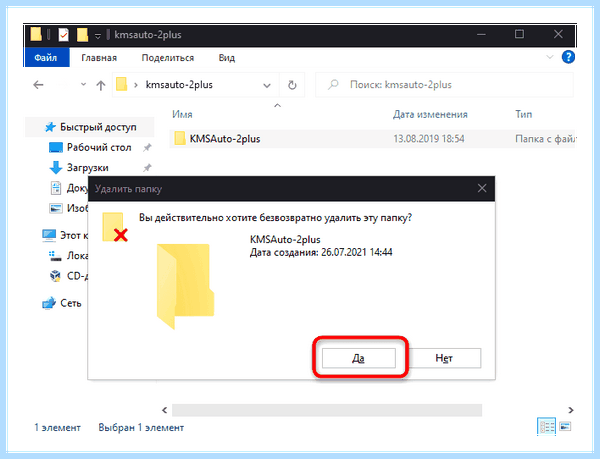
После выполнения всех шагов выше закройте приложение, затем удалите его данные из файловой системы – проще всего бесповоротно, сочетанием клавиш Shift+Del.
Способ 2: KMSCleaner
Для быстрого и эффективного удаления АутоКМС была создана специальная утилита – КМСКлинер.
Внимание! Утилита для работы использует те же алгоритмы, что и сам активатор, вызывая ложные срабатывания антивируса, поэтому понадобится его отключить!
Подробнее: Как отключить антивирус
- Загрузите архив и распакуйте его в любое подходящее место, пароль – lumpics .
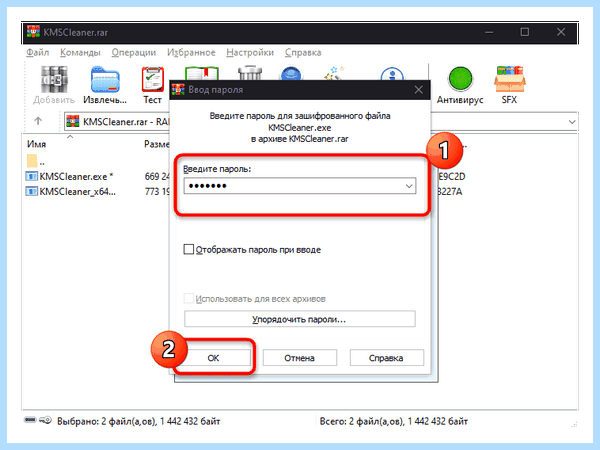
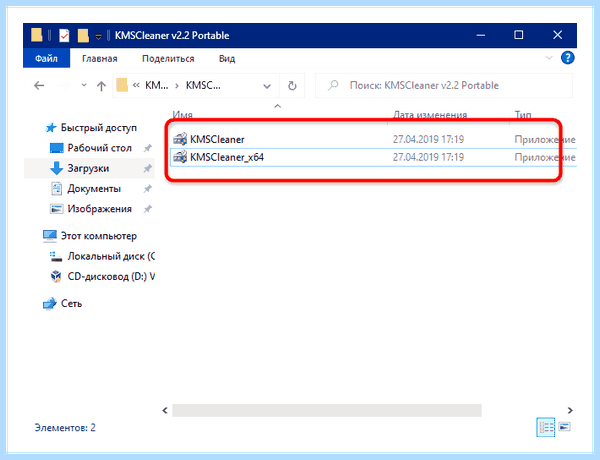
- Программа портативная, поэтому ничего устанавливать не нужно – сразу запустите исполняемый файл KMSCleaner (32-битная версия ОС) или KMSCleaner_x64 (64-битная версия).
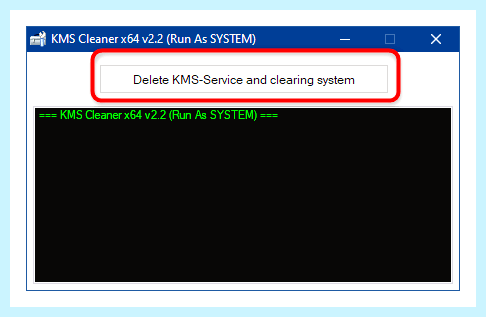
- После появления окна утилиты нажмите на кнопку «Delete KMS-Service and cleaning system».
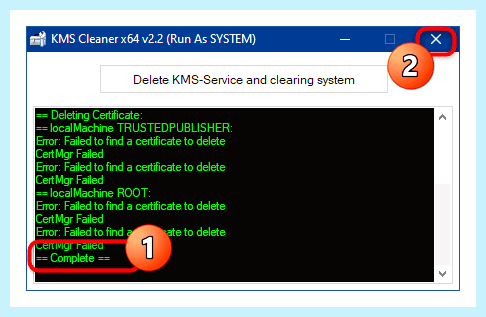
Подождите, пока ПО проделает свою работу, а когда в логе появится слово «Complete», закройте окно и перезагрузите компьютер.
Вариант 2: Троянское вредоносное ПО
Нередко под нелегальный активатор маскируется шпионский софт-троян. Избавиться от него сложнее, чем от предыдущего, однако всё-таки возможно, приложив определённые усилия.
Способ 1: Антивирусные утилиты
Самым простым и достаточно эффективным методом удаления рассматриваемого трояна является использование утилит-очистителей, например, программы AdwCleaner.
- Приложение не требует установки, так что запускайте исполняемый файл сразу после загрузки.
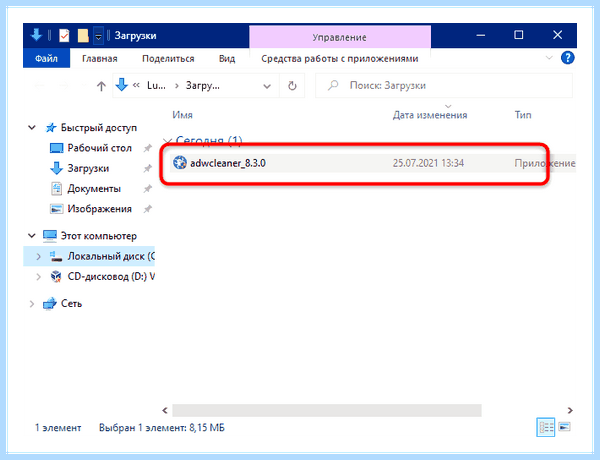
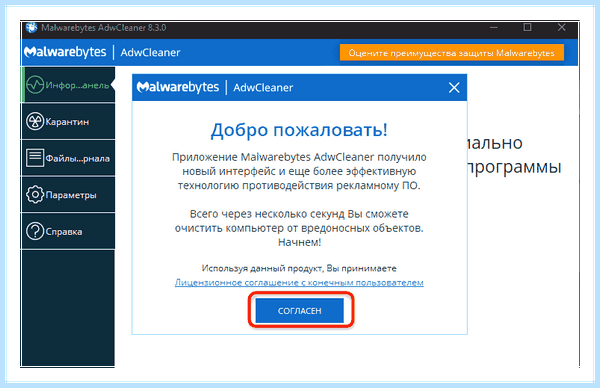
- При первом запуске ПО отображает информационное окно – нажмите в нём «Согласен» для продолжения.
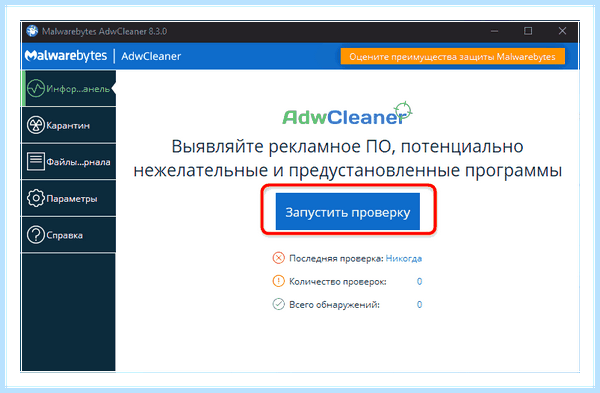
- В основном интерфейсе кликните «Запустить проверку».
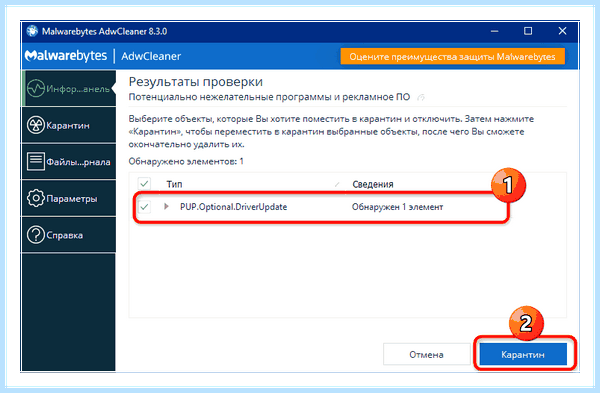
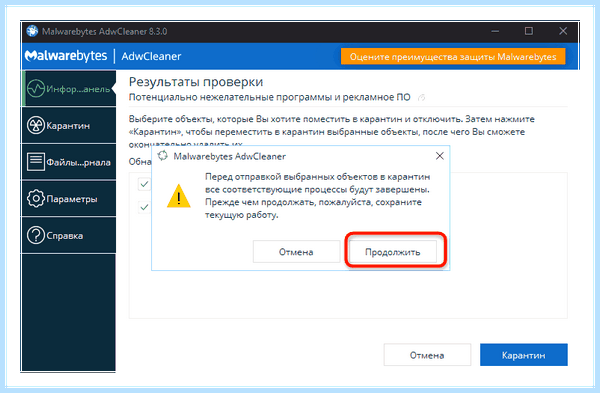
- Подождите, пока софт проделает свою работу – когда угроза будет обнаружена, то соответствующая запись появится в области проверки. Убедитесь, что нужная позиция отмечена, затем нажмите «Карантин».
 Прочитайте текст предупреждения и щёлкните «Продолжить».
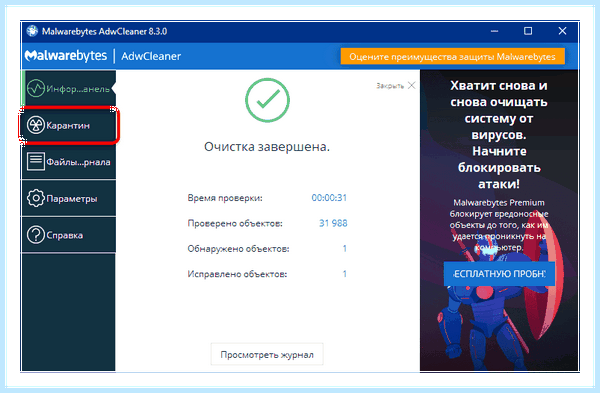
- Для окончательного устранения угрозы желательно также очистить карантин – для этого перейдите на соответствующую вкладку посредством меню слева.
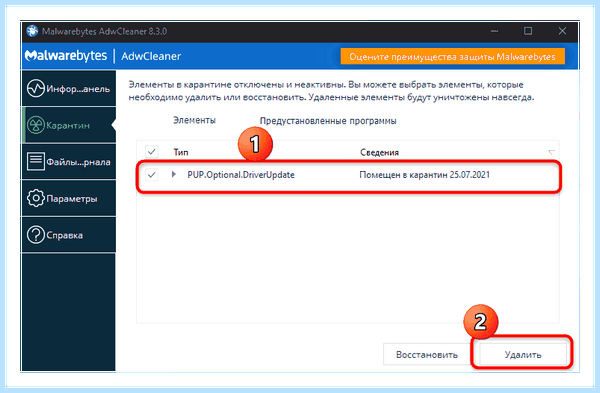
 Здесь отметьте позиции, которые хотите стереть, и воспользуйтесь кнопкой «Удалить».
Способ 2: Антивирусный LiveCD
Порой ситуация становится запущенной: зловред успел проникнуть в систему глубоко, и метод с задействованием антивирусов или средств очистки уже не помогает. В таком случае стоит воспользоваться LiveCD: специальной портативной версией ОС, в которой предустановлены средства борьбы с заражением.
- Первым делом подберите подходящий инструмент для решения рассматриваемой задачи. Таковых существует достаточно много, и каждый из них обладает своими преимуществами. Для нашей же цели подойдёт универсальный набор под названием Hiren’s BootCD PE, доступный бесплатно на официальном сайте. Скачать Hiren’s BootCD PE с официального сайта
- Полученный образ нужно записать на флеш-накопитель. Чтобы правильно создать LiveCD, воспользуйтесь инструкцией по ссылке. Подробнее: Как правильно записать LiveCD на флешку
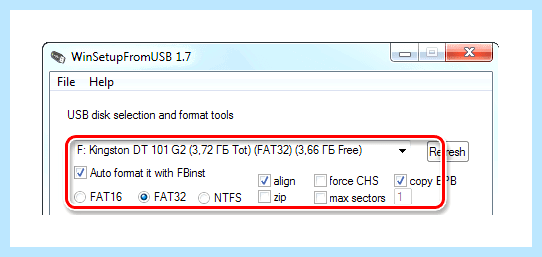
- После подготовки носителя необходимо настроить BIOS целевого компьютера для загрузки с флешки. Чтобы не повторяться, приводим ссылку на соответствующее руководство. Подробнее: Как настроить BIOS для загрузки с флешки
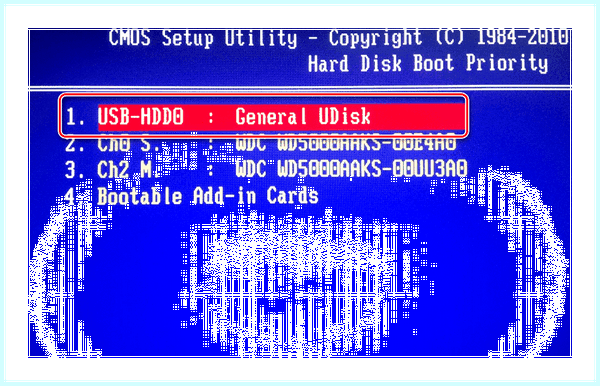
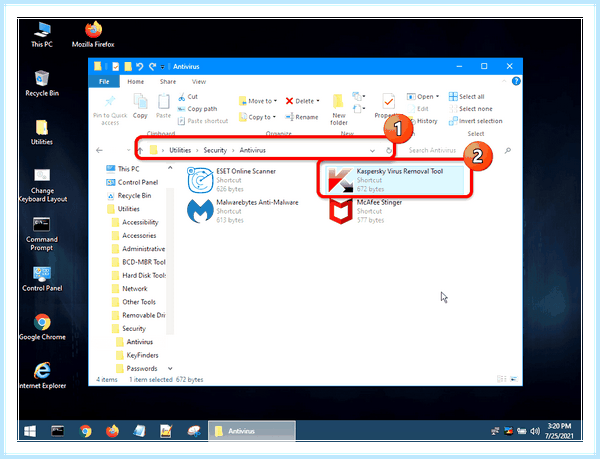
- Если вы всё сделали правильно, то вместо вашей заражённой ОС должна загрузиться записанная на флешку система со всем софтом. В наборе Hiren’s BootCD PE имеются несколько утилит, но для нашей цели наиболее эффективно использовать средство Kaspersky Virus Removal Tool – запустите его из папок «Utilities» – «Security» – «Antivirus».
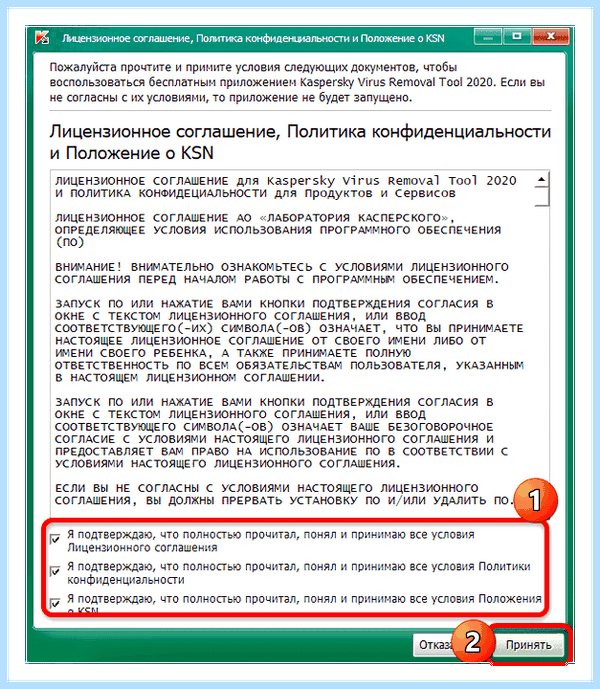
- Перед началом работы понадобится прочитать пользовательское соглашение и принять его условия, отметив все пункты.
- После периода инициализации появится рабочее окно приложения. Стандартных настроек для решения нашей задачи недостаточно, поэтому кликните по ссылке «Изменить параметры».
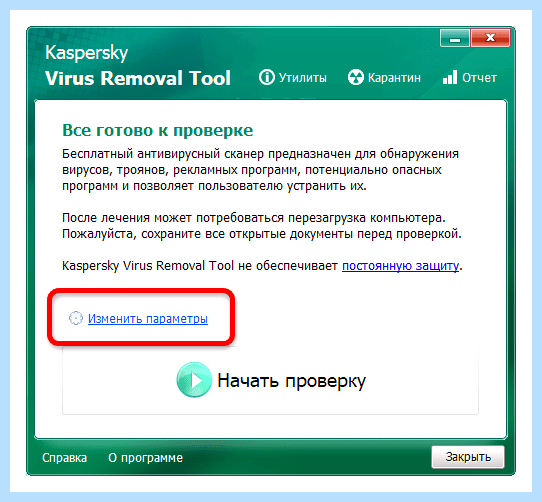 Здесь отметьте позицию «Системный раздел» и нажмите «OK».
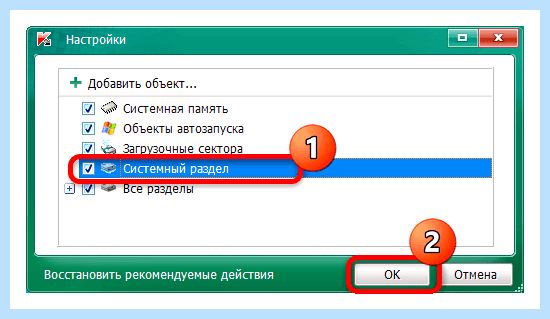
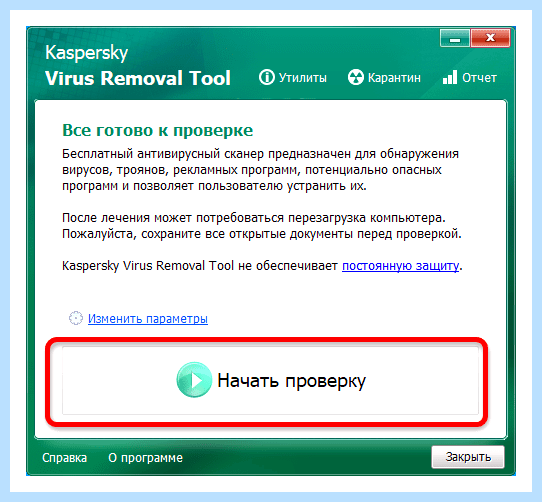
- По возвращении в главное окно утилиты воспользуйтесь кнопкой «Начать проверку» и дождитесь окончания процедуры.
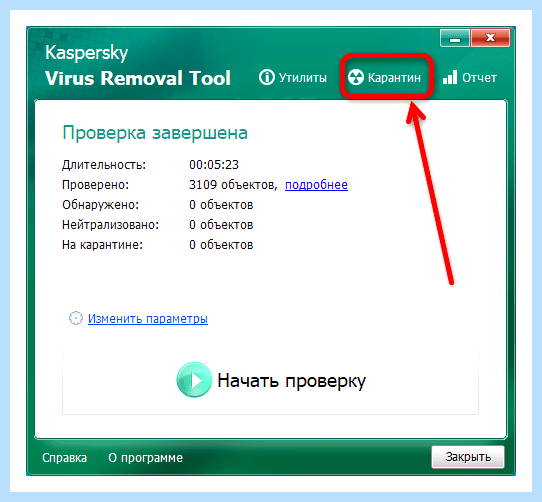
- Как правило, данное средство автоматически помещает найденные угрозы в карантин – для доступа к нему кликните по соответствующей ссылке вверху.
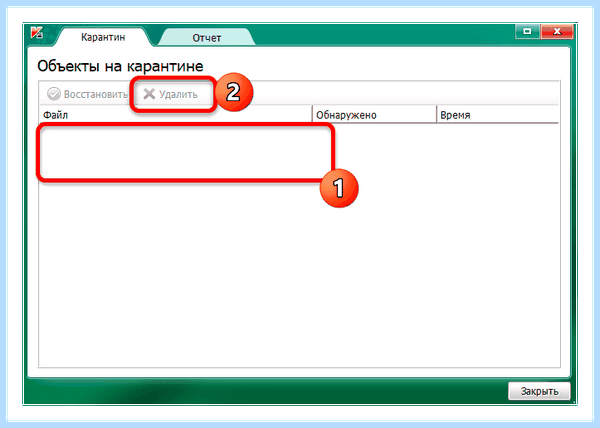
 Выделите проблемный файл и нажмите «Удалить».
- Закройте программу, выключите компьютер и изымите из порта флешку с LiveCD. Загрузитесь в основную систему для проверки – вирус должен быть удалён.
Способ 3: Ручное удаление
Если по каким-то причинами ни первый, ни второй варианты решения проблемы вам не подходят, можно попробовать избавиться от зловреда вручную.
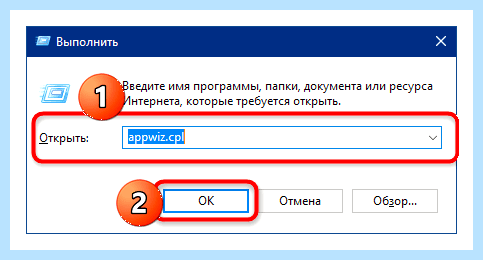
- Для начала стоит попытаться удалить его файлы «стандартным» методом, пустив в ход деинсталлятор. Откройте окно «Выполнить», впишите в него запрос appwiz.cpl и нажмите «ОК». После запуска оснастки «Приложения и компоненты» поищите в перечне установленных следующие позиции:
- Search Protect;
- FLV Player (remove only);
- PassShow;
- Coupon Server;
- TidyNetwork;
- MyPC Backup.
Если обнаружите одну из таких записей, выделите её и воспользуйтесь кнопкой «Удалить» на панели инструментов.
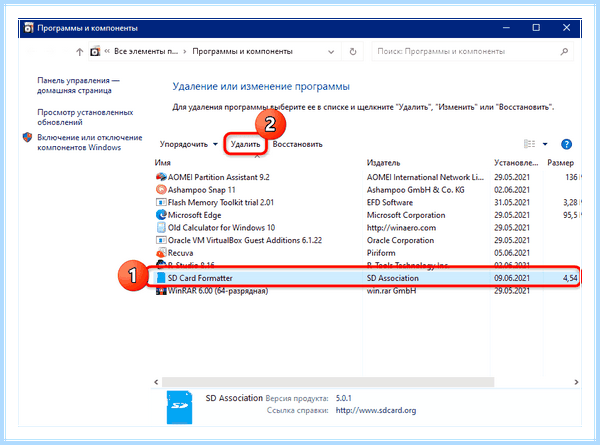
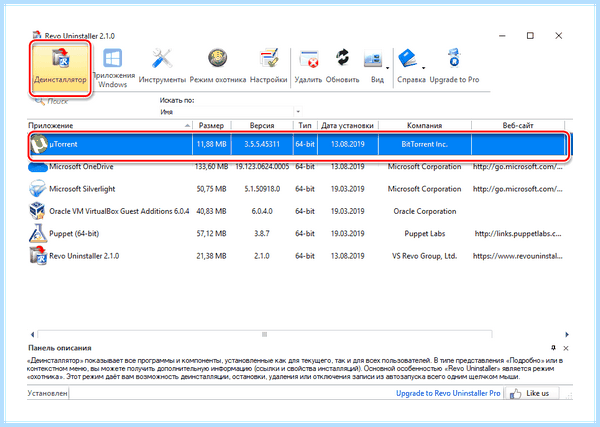
При благоприятном раскладе запустится деинсталлятор и вы сможете стереть файлы, которые использует вирус. Поступите точно так же с другими подозрительными программами.
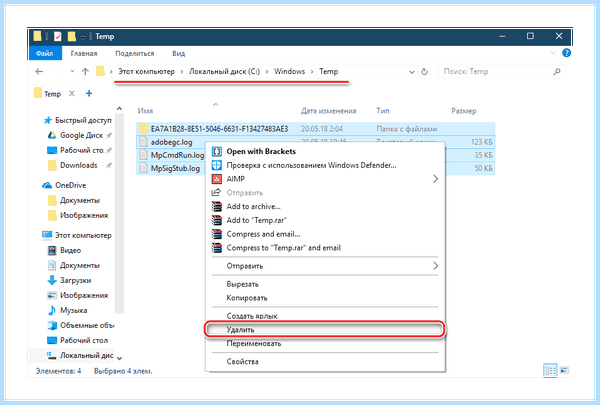
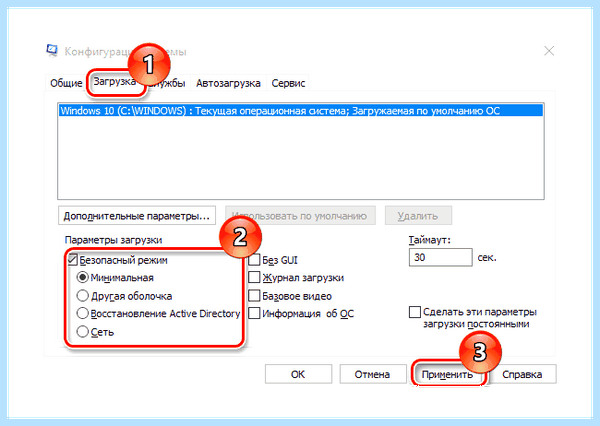 Наиболее часто рассматриваемый вирус размещает свои файлы в папке «Temp» системы, поэтому первым делом очистите её содержимое. Подробнее: Как очистить папку Temp в Windows 10
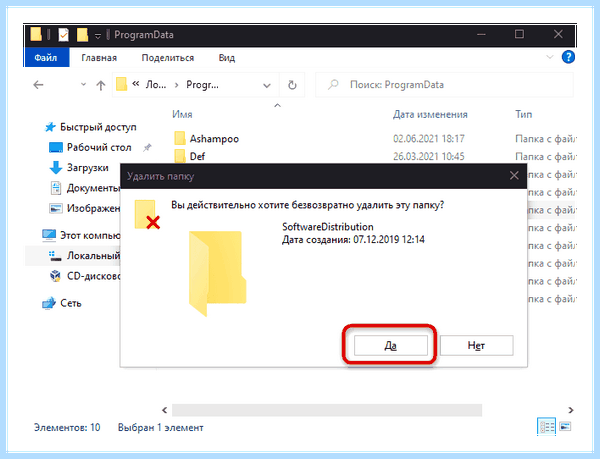
 Далее откройте директорию C:\ProgramData и проверьте, нет ли там подозрительных файлов или подкаталогов. Если обнаружите таковые, удалите посредством сочетания Shift+Del.
 Также можно воспользоваться точкой восстановления, если соответствующая функция активна на вашем компьютере.
Важно! Нужно выбирать бэкап с даты, которая предшествовала появлению проблемы!
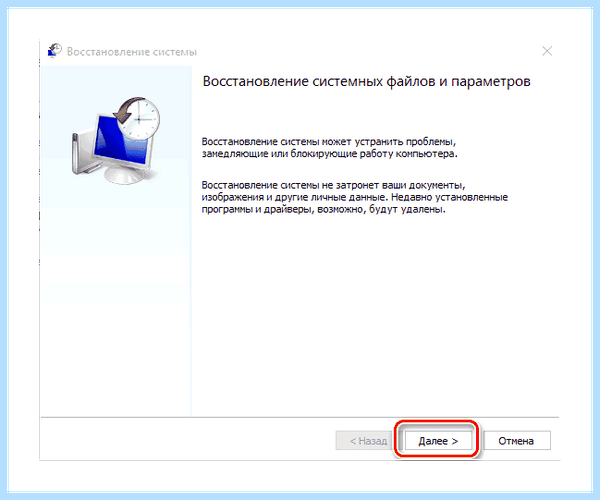
Подробнее: Как пользоваться точкой восстановления Windows
Удаление вирусов вручную – занятие не самое простое, однако в некоторых ситуациях представляет собой единственный выход.
Похожие статьи
-
Лучше добавить его в исключения (разрешить) на своем ПК, чтобы исключить дальнейшие срабатывания на него встроенного антивируса. Опасно ли? Вирус?…
-
Имейте в виду, что MyPC Backup и FLV Player не имеют ничего общего с официальными утилитами. Как уже понятно, все это нужно немедленно удалить. После…
-
Узнайте больше о том, кто мы, как мы работаем и почему наша главная цель – сделать цифровой мир безопасным для всех. HackTool Вносит в список разрешенных…