
Содержание
- Ктонибудь может внятно сказать своими словами зачем нужен intel management engine?
- Intel Management Engine Components. Что это и зачем нужно?
- История создания Intel ME Components
- Последствия уязвимости в Intel ME
- Что такое Intel ME Components?
- За что отвечает Intel ME?
- Бачило: MINIX работает в Intel Management Engine на процессорах Intel
- Можно ли отключить Intel ME?
- Заключение
- Management Engine и слежка за пользователем
- Как отключить Intel Management Engine ▲
- Я всегда с тобой , хозяин
- ШпиЁн.
- Блог параноика #2 [компьютер]
- Твой процессор следит за тобой ▲ Intel Management Engine
* кстати с помощью DuckDuckGo вы можете шифровать поисковые запросы в Google, добавив в начале запроса слово !google.
Ктонибудь может внятно сказать своими словами зачем нужен intel management engine?
конкретно для чего он нужен? тоесть что оно мне даст если я на ПК поставлю драйвера?
Лучший ответ
Якобы эта хрень нужна для удаленного управления компом, как примеру на дедиках дают тебе KVM вот эта хрень и есть, эт. что-то типо виртуальной машины со своим софтом которая работает не как гость, а как хост система над твоей, в общем очередная дырка шпионская, интел не дает вскрыть исходники того, что там происходит, один паренек сковырнул нашел много интересного, но его сразу заткнули менты. Я лично таким не пользуюсь по причине кота в мешке. А этих лапухов не слушай, которые тут флудят, википедию любой нуб может прочитать, реальность 1.5 анонимуса знает.
Так же на материнки эта хрень распаяна отдельным чипом, если пытаться реверсить там все насмерть зашифровано, имеет свои мозги, может и работает отдельно барабанная дробь, от биоса, так, что перехватить её грязные дела поставив хук не выйдет без полтора литра.
Остальные ответы
Централизованное управление множеством компьютеров
HACKERMANПрофи (667) 6 лет назад
Вот такое же описание на сайте интела — тоесть некакое.
shockware@mail.ru Оракул (80034) А что непонятного то ?
Intel® Management Engine (Intel® ME) — подсистема, встроенная в чипсет, предназначенная для различных задач связанных с мониторингом и обслуживанием компьютера во время сна, загрузки, а также в процессе его работы. Для корректной работы Intel ME потребуется драйвер, отсутствие которого приведёт к восклицательным знакам в «Диспетчере Устройств». Требуется ME для старта и первоначальной настройки материнской платы. Выход из строя Intel Management Engine (если плата/ноутбук при этом живы) чаще всего приводит к тому, что вентиляторы работают на полную катушку (без регулировки оборотов, чем в том числе и занимается Intel ME)
Источник: http://vpro.by/intel-management-engine
Мне практика подсказывает, что нужен он в основном, для управления вентиляторами и удаленного администрирования.
Но, по факту и тем более для домашнего ПК, единственное, что оно, по-моему, дает — это чувство глубокого морального удовлетворения, что поставил все как нужно и сделал все по уму.
Intel Management Engine Components. Что это и зачем нужно?
Многие пользователи после установки Windows 10 сталкиваются с необходимостью установки актуального драйвера для Intel Managemet Engine Components. Что это такое, и действительно ли оно так необходимо компьютеру? Ответ на этот вопрос подразумевает изучение огромного количества информации. В том числе, технической документации. Поэтому в данной статье все объяснено простым языком, доступным каждому пользователю. Сначала стоит разобрать историю возникновения этого компонента, а потом поговорить о его предназначении.
История создания Intel ME Components
Производитель процессоров под брендом Intel начал внедрять этот компонент в изделия еще в 2008 году. Тогда эта технология казалась инновационной. Примерно в то же время в AMD запустили аналог, который назвали AMD Secure Technology. У синего бренда все шло отлично. Хотя не было предоставлено никакой вменяемой документации по данной технологии.
Так продолжалось вплоть до 2017 года. И как раз в этом году один хакер выявил серьезную уязвимость в Intel Management Engine Components. Что это за уязвимость? Можно сказать, что некий нехороший дядя при помощи специального кода мог заставить данный компонент открыть доступ к процессору. В итоге можно было управлять ЦП удаленно.
Это была пресловутая ошибка Spectre Meltdown. В свое время она наделала много шума. Генеральный директор «Интел» с перепугу даже продал контрольный пакет акций компании, чем привел в панику все инвестиционные компании в купе с биржами. Но все обошлось, хотя репутация у «Интел» оказалась подмоченной.
Последствия уязвимости в Intel ME
Естественно, скандал был неслыханный. «Интел» пришлось долго оправдываться, зализывать раны и извиняться. Но главное — эта оплошность заставила синих предоставить сменяемую документацию об Intel Management Engine Components. Что это за технология такая, стало понятно. Также стало понятно, почему получилось взломать систему защиты.
После эпического провала «Интел», ребята из АМД начали тестировать свою систему, ведь она была основана на наработках Intel Management Engine Components. Что это за уязвимость — они понятия не имели, но и в чипах от АМД со временем была обнаружена ровно такая же уязвимость. Но они успели ее оперативно заштопать и избежать скандала. Это позволило красному бренду занять лидирующие позиции на рынке процессоров. Главное — теперь можно понять, что представляет собой данный компонент.
Что такое Intel ME Components?
Итак, Intel Managemet Engine Components. Что это такое? По сути, это небольшой микрочип, который внедряется в процессор и регулирует его работу. Сами драйверы нужны для того, чтобы обеспечивать адекватную работу этого компонента. Ранее эта микросхема внедрялась в материнские платы. Но с тех времен, как большинство компьютеров перешли на одночиповую систему, микросхема стала внедряться в сами центральные процессоры. По мнению «Интел», такое положение вещей должно было повысить безопасность компьютера.
Кстати, о безопасности: у «Интел» были все основания думать, что МЕ способна защитить компьютер от различных атак. Дело в том, что МЕ управляет работой центрального процессора в различных режимах, даже при полностью выключенном компьютере. И именно эта технология отвечает за удаленное управление процессором. Задумка хорошая, но проблема в том, что сам компонент оказался дырявым.
За что отвечает Intel ME?
Программа Intel(R) Management Engine Components отвечает за правильную работу центрального процессора. Причем, имеется в виду не только включенный компьютер. Данная технология позволяет контролировать процессор и в том случае, если компьютер или ноутбук полностью выключены. Также компонент управляет работой процессора в режиме сна или в состоянии гибернации. В общем, этот компонент необходим, от него никуда не деться.
Также на базе Intel ME реализованы другие возможности. Так, к примеру, при помощи этой технологии осуществляется возможность удаленного управления компьютером, что весьма полезно для системных администраторов. Технология Intel AT («противоугонный» модуль) тоже основывается на Intel(R) Management Engine Components. Совет: лучше установить необходимые драйвера и ни в коем случае не трогать настройки, иначе весь компьютер может выйти из строя.
Бачило: MINIX работает в Intel Management Engine на процессорах Intel
Можно ли отключить Intel ME?
Теперь стоит рассмотреть подробнее работу с Intel(R) Management Engine Components. Как отключить данную функцию? Обычному пользователю она абсолютно не нужна. Стоит сразу отметить, что полное отключение опции невозможно. Некоторые хакеры разработали методику блокирования отдельных элементов, но от этого никакого толка не будет. А если заняться этим самому, то ничего хорошего не выйдет. ПК просто откажется запускаться, ведь Intel ME контролирует работу центрального процессора.
Но что с драйверами Intel Management Engine Components? Можно ли отключить некоторые опции программно? Можно. Простым удалением драйвера вместе с сопутствующим программным обеспечением. Но в этом случае может упасть (и довольно существенно) общая производительность процессора. Также весьма вероятна неадекватная работа «камня» в режиме сна. Не стоит забывать и о гибернации. В общем, соответствующие драйверы можно удалить, но делать этого не рекомендуется.
Заключение
Итак, в данной статье рассмотрен Intel Management Engine Components. Что это весьма важная подсистема центрального процессора, уже понятно. Без нее нормальное функционирование чипа невозможно. Однако некоторые «очумелые ручки» активно ищут способы отключения данной технологии. Делать этого ни в коем случае не нужно, так как последствия этого действия могут быть непредсказуемыми. В худшем случае — пользователь лишится своей дорогостоящей машины. В лучшем — система безопасности просто не даст «вырубить» данный компонент. В любом случае, делать этого не нужно. Лучше установить все необходимые драйверы, поставить актуальное программное обеспечение и не трогать данную опцию ни под каким видом. Все равно нормальной работе процессора и всех компонентов системы она не мешает.
Management Engine и слежка за пользователем
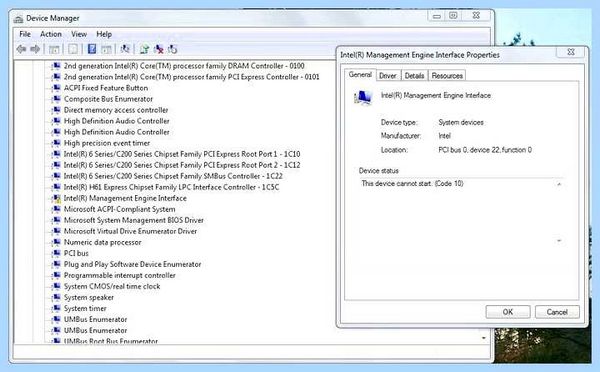
Интересной особенностью Management Engine является способность работать при выключенном компьютере, при условии сохранения питания от сети. Спящий или выключенный компьютер может продолжать сетевой обмен. По этой причине первые версии Management Engine были интегрированы в сетевой контроллер, но потом аппаратную составляющую ME перенесли в более укромное место.
Вторая интригующая особенность ME — абсолютная независимость от центрального процессора. Это дает спецслужбам сразу 2 очень-очень приятные возможности: Во-первых, можно перевести сетевой интерфейс в режим прослушки и ни одна программа даже теоретически не способна это обнаружить и предупредить пользователя.
Весь спецсофт, вычищающий трояны и руткиты, первым делом просматривает доступные интерфейсы и проверяет их на активацию режима promiscuous. Если режим активен, а пользователь об этом явно не просил, то данный факт будет рассматриваться как свидетельство присутствия вредоносного софта. Management Engine учитывает этот нюанс и все операции выполняются без привлечения CPU. Получается идеальный троян-невидимка. Во-вторых, пользователь гарантированно не сможет деактивировать Management Engine, ведь троян представляет собой почти автономную систему.
Слово «почти» употреблено потому, что общее ОЗУ всё же используется на определенном этапе инициализации ME. Но инженеры Intel позаботились о том, чтобы скрыть свой аппаратный троян самым надежным образом. ME через BIOS запрашивает выделение оперативной памяти. BIOS выделяет указанный объем и. помечает этот фрагмент специальным флагом. После этого процессор не может получить доступ к выделенной памяти даже работая с наивысшим уровнем полномочий. Таким образом, пользователь не только не может удалить ME, но не в состоянии даже временно нарушить его работу, модифицировав данные в ОЗУ.
Как деактивировать Management Engine.
Сделать это трудно. Хомячки с Windows на этом месте могут закончить чтение. Линуксоиды без глубоких познаний в аппаратной части тоже могут идти лесом. Остававшиеся приглашаются посетить сайт с замечательным чудо-пакетом Libreboot.
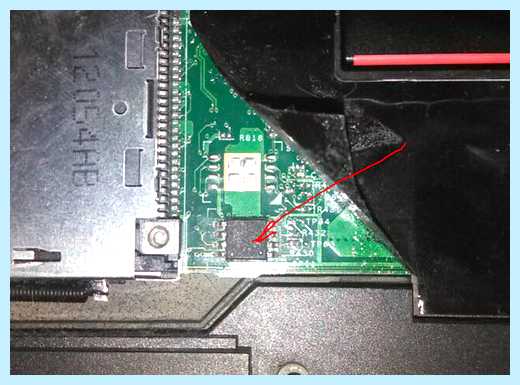
Libreboot — это целый комплекс программ, предназначенных, как следует из названия, для освобождения аппаратной составляющей загрузки от всякой шпионящей дряни. Как было сказано выше, троян от Intel не использует в своей работе CPU. Следовательно, запуск Libreboot на основном компьютере ничего не даст. Любителю свободы потребуется специальный внешний программатор. К счастью, стоит он копейки и продается с сайта. Наиболее популярная модель — BeagleBone Black. Заполучив данный девайс, нужно вскрыть компьютер и найти троянскую микросхему. Выглядит она так:
И подключить к ней программатор:
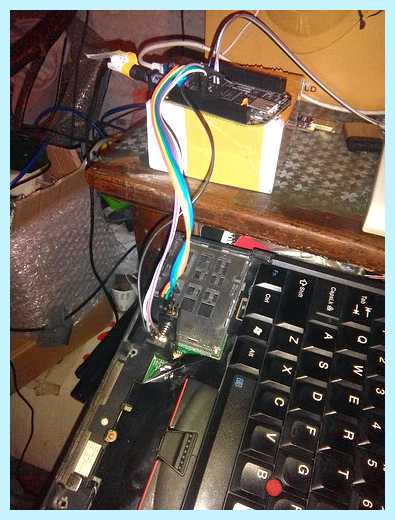
На этом сложная часть завершается и остается скопипастить несколько команд. Заходим на чудо-девайс по ssh и печатаем:
root@beaglebone:/dev/shm# /opt/flashrom/flashrom -p linux_spi:dev=/dev/spidev1.0,spispeed=4096
Так мы узнаем версию и модель чипа. Теперь делаем дамп прошивки:
root@beaglebone:/dev/shm# /opt/flashrom/flashrom -p linux_spi:dev=/dev/spidev1.0,spispeed=4096 [-c ] -r factory_x220.bin
Извлечем из дампа код BIOS. Поможет в этом утилита ifdtool из комплекта coreboot.
ifdtool -x factory_x220.bin
Теперь самый ответственный момент: деактивация трояна от Intel с помощью чудо-утилиты с говорящим названием me_cleaner от большого любителя линуксов Николя Корнера:
Запилим модифицированный BIOS обратно в образ прошивки:
ifdtool -i ME:intel_me.bin factory_x220.bin
Передадим по scp модифицированную прошивку обратно на BeagleBone Black и перепрошьем чип-шпион модифицированной прошивкой с деактивированным ME.
scp -C factory_x220.bin.new root@beaglebone.local:/dev/shm root@beaglebone:/dev/shm# /opt/flashrom/flashrom -VVp linux_spi:dev=/dev/spidev1.0,spispeed=4096 [-c ] -w factory_x220.bin.new
Как отключить Intel Management Engine ▲
Готово. Вот теперь компьютер может считаться действительно свободным от слежки. И помните: аппаратный троян Intel Management Engine превращает любой компьютер в инструмент слежки и контроля. Используемая вами ОС значения не имеет — ME работает полностью в автономном режиме.
Описанная выше процедура сложна и грозит поломками при неумелом использовании представленных инструментов. Но других способов получить защищенный от прослушки компьютер нет.
Добавленно из комментов:
Кстати, бывает так, что SPI программатор не может найти чип.
В этом случае помогает сбавить spispeed с 4096 на 128.
Шиться будет медленнее, но надёжнее.
Ещё нужно помнить что сначала подключается все контакты для данных и земля, и в последнюю очередь питание.
Поддержать
1 год назад
Так какие данные и куда он отправляет, при выключенном компьютере? А то куча слов о слежке, но что-то никто не кричит, что Интел за руку поймали, перехватили пакеты какие-то отправляемые или ещё что-то? Хочу больше инфы.
раскрыть ветку (0)
1 год назад
1 год назад
Они знают мои тайные пристрастия на порнохабе. Как неудобно.
раскрыть ветку (0)
1 год назад
Спокойно проворачивается на любом ноуте с виндой, програмер этот стоит 300р на алике в фулл комплектации, ещё бывает Биос из двух частей в разных микрухах, поэтому чип на плате это не микруха Биоса, и дамп нужно делать именно биоса, в статье короче ошибка. И те кто на винде, достаточно маломальских познаний в hex редакторе, чтоб выпилить это все.
раскрыть ветку (0)
1 год назад
Вам шапочка из фольги не жмёт?
Похожие посты
4 года назад
Я всегда с тобой , хозяин
5 лет назад
ШпиЁн.
5 лет назад
Блог параноика #2 [компьютер]
Я РАДОСТНО приветствую своих новых подписчиков Вас друзья уже 17, и Вы умудряетесь прочитать этот бред до конца 🙂 Привет !
Я учел всю Вашу критику в предыдущих постах, и теперь полностью переписал свои наброски в обычную форму общения, с простыми не заумными терминами , развернутыми пояснениями и правильной орфографией.
Изначально хочу добавить что безопасность и анонимность в сети это две невозможные вещи, так что все приведенное ниже это возможность создать Ваш личный маленький островок безопасности в океане интернета.
Начну с идентификатора личности email – сейчас уже неотъемлемый атрибут каждого человека, если телефонный номер выступает на первый план , то за ним всегда будет идти Ваш email адрес.
У Вас должно быть минимум три. И вход в эти почты совершать не совместно, а поочередно каждый раз не забывая жать кнопку выхода, и чистить cookies перед входом в следующую.
[1]. Один который Вы используете как аккаунт для устройств и браузера ну и естественно использования для поиска и серфинга в сети.
[2]. Второй как почту для общения с проверенным кругом людей (и как резервный для восстановления первой и третьей почты) – то есть Ваш главный E-mail.
Твой процессор следит за тобой ▲ Intel Management Engine
[3]. Третий это мусорный E-mail для общего общения и регистрации на сайтах которые попадают под ваше сомнение или временное использование.
Так как Ваш основной E-mail будет второй, то с остальных можно настроить переадресации для того что бы реже посещать их для проверки на свежие письма.
*важные моменты: желательно заводить почту на иностранных ресурсах, и отказаться от отечественных (не обижая патриотов) добавлю, что такая практика логична. Никто из зарубежных ресурсов не будет предоставлять Вашу информацию другой стране. Если конечно ваша личность не преследуется на государственном уровне. И оберегайте её хорошим паролем, не используйте смс-авторизацию для входа в почту это затрудняет взлом но открывает дыру в анонимности. Есть много альтернатив, к примеру аунтификаторы как у gmail.
Временная почта, это онлайн сервис предоставляющий эмейл на время. Для чего нужны такие сервисы решать уже Вам. Напишу только что если не использовать временную почту в связке с VPN или прокси тогда смысл от их анонимности пропадает. Сервисов в интернете множество советую использовать зарубежные сервисы.
Даже если анонимность в сети сможет скрыть Ваши местоположение то компьютер или устройство, которое входит в интернет будет иметь свои уникальные данные, которые можно отследить. Начнем с того что нас встречает. Это операционная система. Откину теорию, перейду к практике. Операционная система должна быть карманная- то есть запускаться с флешки или CD диска можно и карты памяти. Портативные (portable) версии уже появились даже на Windows 10. Но желание использовать её для анонимности у меня точно отпадает, думаю тут даже объяснений не нужно.
«Linux – наш друг , и сложный враг.» Я не буду сейчас описывать каждые за и против. Скажу просто, что в интернете существует множество уже готовых образов систем сделанных с упором в анонимность. Я напишу лишь портативные и которые лично были протестированные. По схеме: Вышел с основной ОС \перегрузил компьютер с вставленной флешкой и записанным образом Линукс \ добро пожаловать в сеть.
JonDo — Разработанный специально для анонимного серфинга в сети. JonDo предоставляет анонимный прокси-сервер. Live-версия предлагает пользователям использовать JonDo или Tor прокси для защиты конфиденциальности онлайн. Установка проста, так как Вам потребуется только программа для записи скаченного образа на флешку Допустим Rufus.
Tails — (The Amnesic Incognito Live System) — операционная система на ядре Linux с акцентом на приватность и анонимность в Интернете. Система использует технологии Tor. Она предлагает конечному пользователю углубленную документацию на разных языках с общей информацией, первыми шагами, часто задаваемыми вопросами и подробными объяснениями, чтобы выбыли в курсе всех общих вопросов, относящихся к конфиденциальности и важности шифрования. Её как-бы использует Едвард Сноуден. Установка такова же, как и с JonDo, только флешка и образ Tails.
Whonix – Это уже будет посложнее но описал я его сюда потому- что его можно развернуть (установить временно) на флешку но потребуется Virtual Box и знание как работать с ним. Он эксплуатирует концепцию безопасности через изоляцию и поставляется в виде двух виртуальных машин. Смысл подобной формы в том, чтобы изолировать среду, в которой вы работаете, от точки доступа к Интернету. Whonix состоит из двух виртуальных машин, одна виртуальная машина Whonix- Шлюз действует как шлюз и на ней выполняется TOR. Другая машина, которую мы называем Whonix-Рабочую Станция, находится в полностью изолированной сети. Выход в интернет будет выполнятся только через Whonix-Шлюз, так сказать карантин. Таким образом ваш IP и DNS будут надежно скрыты. Даже вредоносное программное обеспечение с root правами не сможет узнать реальный IP или расположение пользователя. Установка такова: 1. Скачайте два образа, 2. Смонтируйте их в Virtual Box, 3. Запустите Whonix-Gateway, 4. Запустите Whonix-Workstation. Установка сложная. если Вы не работали с Virtual Box и его аналогами, за вами не следит «цензурное сообщество» и вы сейчас не в шапочке из фольги, то советую остановиться на Tails или JonDo.
Whonix система- очень сильный инструмент, это и его слабость, потому что из-за малоактивного использования такого инструмента сокращается круг поиска по его уникальному признаку.
Браузер / интернет
Если вы используете приведенные выше операционные системы или их аналоги, то пункт a. и b. можно пропустить. Так — как в этих сборках уже изначально идут все нужные программы для анонимности.
a) Пункт браузер. Он должен быть иностранным. Это я имею в виду не «Ябраузеры» и прочие «Амигосы». Допустим если Вам не нравится ТОР (который сейчас очень часто обвиняют в его уязвимости). Хотя я пока уверен, что этот парень будет актуален ещё долгое время. Тому пример попытки властей контролировать VPN соединения рунета и запрет использования Тор в Республике Беларусь. Но все же, если он Вам не нравится, есть ещё расширения: Advanced Onion Router, Foxyproxy и прочие VPNгейты. Но тогда от Вас потребуется использовать одноименные браузеры хром или моззилу для установки этих расширений.
И главное браузер должен быть портативный (portable), и по возможности без сторонних дополнительных расширений которые смогут фиксировать или сохранять вашу активность в сети.
b) Поиск осуществлять в поисковиках с минимальным сбором личной информации, если Вас устроит DuckDuckGo, то можете на нём и остановиться, но лично я иногда использую encrypted.google.com – но в последнем я полностью не уверен.
* кстати с помощью DuckDuckGo вы можете шифровать поисковые запросы в Google, добавив в начале запроса слово !google.
Так же в самом браузере Тор есть поисковик на их наработке «not Evil» — который точно ничего о вас не знает 🙂
с) Java Flash и Cookies – Контроль за flash уже используется почти во всех браузерах. По умолчанию flash выключен. Java и cookies – можно отключить в настройках браузера или с помощью расширений. Не думайте что это не важный параметр, в основном эти 3 вещи и являются предметом атаки для хищения ваших данных.
Сети коннект и роутер
Роутер, он должен быть вашим первым эшелоном защиты. Обычно они по умолчанию держат удар и натиск, но как мы знаем это дело времени и рук нападающего. Поэтому старайтесь следить за обновлениями ПО Вашего роутера тем самым повышать его безопасность, не забывая про сложный пароль для входа в само устройство. Почти все материнские платы сейчас имеют режим wake on lan а так же включение по активности USB портов. Это конечно удобно, если Вам это нужно. Но так же это ещё одна уязвимость вашего компьютера. По ненадобности обязательно отключайте их в панели BIOS. Если у Вас есть добрый сосед с бесплатным\не закрытым Wifi не наглейте, а используйте только иногда для анонимности. Это увеличивает возможность подольше получать манну в виде WiFi от соседа. Допустим как это делаю я. Но не забывайте ваш персональный МАС адрес тогда будет записан в устройстве вашего соседа.
Что не вошло в статью, это шифрование жестких дисков, шифрование операционной системы при запуске\входе\работе и linux аналоги bit локеров, ключей входа в ОС. Почему не вошло – я ограничился описанием анонимности а не безопасности, хотя эти два пункта должны дополнять друг-друга. И если Вам будет интересно могу описать поподробнее.
И на конец закончу все, цитатой с одноимённого фильма «Сноуден»:
Похожие статьи
-
Intel management engine interface driver что это
3) Если вы видите желтый восклицательный знак отметьте рядом с Intel Management Engine в Диспетчере устройств , вот сообщение, которое может оказаться…
-
Все способы отключения не приветствуются и являются потенциально опасными. intel management engine interface что это такое?. Драйвер Intel Management…
-
Intel management engine interface 1
В Intel SoC (там где эта подсистема называется Intel TXE) в качестве базовой модели для ME-контроллера используется SPARC. Intel(R) Management Engine…