
Содержание
- Как включить launch csm asus
- Launch CSM в BIOS – что это такое? CSM Support
- Как включить Launch CSM в BIOS
- Launch CSM в BIOS не активен
- Поддержка CSM в биосе — что это такое?
- Поддержка CSM — включать или нет?
- Заключение
- БИОС UEFI
- БИОС UEFI
- SOLVED NOT Supported BOOT Menu LAPTOPS WITHOUT LAUNCH CSM BIOS LAPTOPS Like ASUS VivoBook 15 x512
- BIOS не видит ФЛЕШКУ. Launch CSM не работает. Как загрузиться с флешки.
- Как включить TPM в БИОС
- ↑ Как включить TPM в БИОС
- Что делать, если в биосе неактивен Launch CSM?
Этот сайт использует Akismet для борьбы со спамом. Узнайте как обрабатываются ваши данные комментариев.
Как включить launch csm asus
Launch CSM в BIOS – что это такое, зачем нужен данный параметр и как включить поддержку CSM в Биосе, если она не активна. Эти вопросы мы подробно рассмотрим в данной статье.
Launch CSM в BIOS – что это такое? CSM Support
Launch CSM расшифровывается как «Launch Compatibility Support Module», что в переводе на русский значит «Модуль поддержки запуска в режиме совместимости».
Данная функция, при включении, активирует специальный модуль расширенной совместимости, который позволяет производить загрузку и установку более ранних операционных систем и их компонентов.
В разных версиях BIOS и UEFI параметр может быть обозначен по-разному:
- Launch CSM
- CMS Boot
- UEFI and Legacy OS
- CMS OS
Как включить Launch CSM в BIOS
Включение Launch CSM производиться из BIOS:
- Следует перезагрузить компьютер;
- Во время загрузки ПК необходимо нажимать клавишу F2 (или Del);
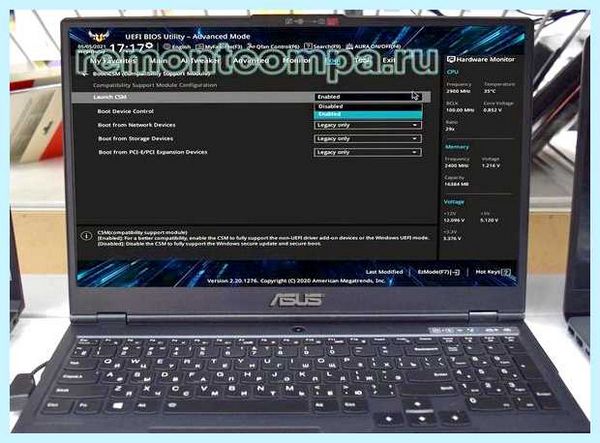
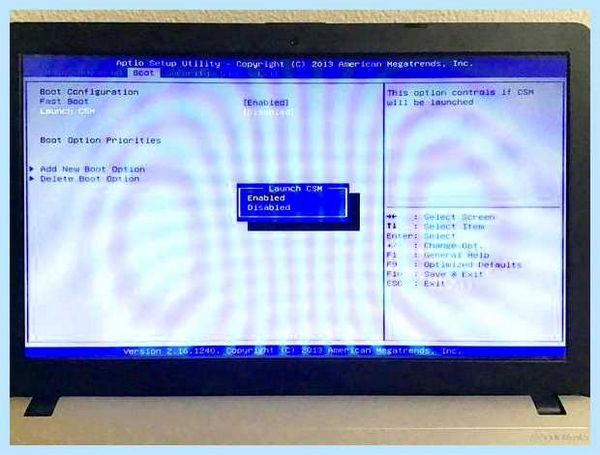
- После входа в BIOS нужно перейти в раздел BOOT. Именно там находиться функция Launch CSM, которая по умолчанию отключена [Disabled];
- Чтобы включить Launch CSM необходимо выбрать параметр [Enabled] (включена);
- Обязательно необходимо сохранить изменения, в противном случае они не вступят в силу;
- Завершающий этап – перезагрузка ПК.
Для корректной работы режима совместимости, пользователю также может понадобиться отключить режим Secure Boot.
Launch CSM в BIOS не активен
Если попытке включить режим совместимости, пользователь столкнулся с тем, что пункт Launch CSM в BIOS не активен, то необходимо сделать следующее:
- Перейти во вкладку Security;
- Отключить параметр Secure Boot Control, переведя его в состояние [Disabled];
- Сохранить изменения;
- Повторно войти в BIOS.
Читайте также: Режимы работы мини печи
Видео по включению CSM в BIOS на ноутбуке Asus:
Не нашли ответ? Тогда воспользуйтесь формой поиска:
Казалось бы, чего стоит переустановить операционную систему на компьютере, сложно ничего нет, тем более если это делал уже много раз. Самое первое, что нужно сделать, так это выставить в BIOS загрузку с диска либо флешки, где находится дистрибутив с установкой операционной системы. Оказывается, не всегда всё происходит как, обычно, в ноутбуке ASUS X550c была предустановлена операционная система Windows 8, производитель настроил BIOS таким образом, что найти приоритет загрузки, то есть загрузку с диска или флешки, не сразу получается.
Для изменения настроек нужно зайти в BIOS, нажав клавишу F2 при включении компьютера.
Во вкладке Boot нужно у пункта Launch CSM установить параметр Enabled. Если он не активен, зачастую так и бывает, нужно перейти во вкладку Security и напротив Secure Boot Control установить Disabled.
После этого нажать клавишу F10 и повторно войти в BIOS. После перезагрузки пункт Launch CSM станет активен. Как я писал выше, нужно изменить параметр на Enabled.
Появится пункт Launch PXE OpROM с параметром Disabled, его менять не нужно. Для дальнейших настроек потребуется сохранение и перезагрузка, нажимайте клавишу F10 , заходите снова в BIOS. После перезагрузки снова нужно войти во вкладку Boot. Теперь у нас доступны две загрузочные области.
Первой загрузочной опцией в приоритете нужно установить DVD диск. Сохраняем настройки перезагружаемся. После этих не сложных манипуляций первая загрузка будет с диска. Дальнейший процесс установки операционной системы описывать нет смысла, я думаю далее Вы уже и сами справитесь.
Читайте также: Will rock пропадают текстуры пола
Поддержка CSM в биосе — что это такое?
CSM — функция, позволяющая установить более старую операционку. Например Windows 7, да, это уже к сожалению считается устаревшей системой, а вот можно ли установить XP — неизвестно, вполне возможно что нет..
CSM расшифровывается как Launch Compatibility Support Module, переводится примерно как модуль поддержки запуска в режиме совместимости.
Название функции зависит от модели материнской платы, примеры названия:
Часто расположение настройки — раздел Boot (либо раздел, в названии которого указано данное слово).
Все дело в том, что новый формат биоса UEFI не поддерживает загрузку с MBR (Master Boot Record). Теперь используется новый способ разметки — GPT (GUID Partion Table), который поддерживает жесткие диски более 2 ТБ, неограниченное количество разделов и другое. А вот для поддержки и загрузки с MBR — нужна функция CSM.
Опция Launch CSM в биосе ASUS:
- Enabled — включено.
- Disabled — отключено.
- Auto — автоматически режим, в принципе, можно его использовать, если биос корректно распознает тип загрузочной записи (MBR или GPT).
Просто так настройки биоса никогда не изменяйте. Чревато неприятными последствиями, например винда вообще перестанет загружаться!
Настройка в биосе Гигабайт, здесь она называется CSM Support:
Поддержка CSM — включать или нет?
- Наверно уже догадались — включать нужно если вы хотите установить старую винду. Но перед этим убедитесь о наличии дров под ваше оборудование, а также учтите, то новые процы все таки лучше работают с Windows 10. Почему? Новейшие инструкции в процессорах. Касается и Intel и AMD.
- Кроме отключения CSM еще часто нужно отключать настройку Secure Boot, которая запрещает устанавливать стороннюю операционную, которая отличается от той, которую предусмотрел производитель. Например — человек купил ноут с Windows 8, а семерку или даже десятку установить не может. Причина именно в этой настройке Secure Boot.
Читайте также: Assassins creed rogue посвященные
Заключение
- Поддержка CSM — режим, при котором могут работать старые виндовсы. Какие? Именно те, которые используют загрузочную запись MBR.
- Включать или нет — зависит от ситуации. Нужно установить старую винду — соответственно включать.
Удачи и добра, до новых встреч!
Добавить комментарий Отменить ответ
Этот сайт использует Akismet для борьбы со спамом. Узнайте как обрабатываются ваши данные комментариев.
Нет связанных сообщений
БИОС UEFI
БИОС UEFI наделал много шума в цифровом мире, а так как на всех новых компьютерах и ноутбуках уже установлен данный интерфейс, нам на почту пришёл целый мешок писем касающихся этой темы. Вопросы в первую очередь такого характера.
Что такое БИОС UEFI и почему он пришёл на замену обычному БИОС? Почему на ноутбук с БИОСом UEFI можно установить только Windows 10, 8.1, а никакую другую операционную систему или всё-таки другую операционку установить можно, тогда как это сделать?
Почему на ноутбук с БИОС UEFI нельзя установить Windows 10 другой редакции?
Как установить Windows 7 на компьютер с БИОСом UEFI? Для чего нужна вкладка Secure Boot и можно ли её отключать, а если можно, то как это сделать?
БИОС UEFI
Прочитав все письма, я решил ответить на них одной статьёй и так, чтобы всё было понятно даже начинающему пользователю.
Немаловажным стимулом для написания этой статьи стал ещё тот факт, что по моим наблюдениям очень много людей, покупающих новые компьютеры с SSD накопителем и материнской платой поддерживающей новый интерфейс UEFI, сразу отключают данный интерфейс и устанавливают себе Windows 10 на жёсткий диск с устаревшей главной загрузочной записью MBR.
SOLVED NOT Supported BOOT Menu LAPTOPS WITHOUT LAUNCH CSM BIOS LAPTOPS Like ASUS VivoBook 15 x512
Какой тогда смысл было покупать новый дорогой компьютер за 30-40 тысяч рублей с SSD накопителем и БИОСом UEFI несомненно дающем преимущества перед простым БИОС? Вы спросите — Какие преимущества? Вот об этом я и хочу поговорить с Вами.
БИОС UEFI (Unified Extensible Firmware Interface) — интерфейс между операционной системой и микропрограммами, управляющими низкоуровневыми функциями оборудования. Разработка компании Intel. История создания интерфейса UEFI идёт с первой половины 90-х годов и поначалу он назывался Intel Boot Initiative (Загрузочная Инициатива Intel), позже было дано другое название EFI. Первая спецификация EFI 1.02 была выпущена Intel в 2000-ом году.
Все мы знаем, что такое БИОС, да правильно, это «базовая система ввода/вывода», а по человечески — это микропрограмма встроенная в простую микросхему, которая в свою очередь находится на материнской плате. Так вот, эта микропрограмма (БИОС) является посредником между установленной операционной системой и комплектующими установленными на компьютере. То есть, БИОС объясняет операционной системе как можно функционально использовать все комплектующие компьютера: материнскую плату, процессор, видеокарту, оперативку и так далее. БИОС запускается ранее операционной системы и сразу производит проверку (процедура POST) всего аппаратного обеспечения компьютера перечисленного выше: процессора, материнки и всего остального, задавая нужные параметры их работы. При неисправности какого-либо комплектующего БИОС выдаёт через встроенный динамик сигнал, по характеру которого можно понять, какое именно устройство неисправно.
Короче, БИОС оказывается довольно важная штука на компьютере, но. на сегодняшний день друзья, на смену БИОС пришёл намного более совершенный инструмент под названием UEFI.
Чем не устроил обычный БИОС?
Вот самые важные причины.
1) При включении компьютера, БИОС кроме проверки комплектующих на исправность, проверяет все жёсткие диски на предмет главной загрузочной записи MBR (master boot record), которая находится в нулевом секторе и имеет размер 512 байт, при нахождении загрузочной записи, БИОС запускает на выполнение загрузочный код в MBR, далее загружается операционная система. На компьютере с обычным БИОС и жёстким диском (имеющим главную загрузочную запись MBR (Master Boot Record)), адресация томов сделана таким образом, что максимальное адресуемое пространство на жёстком диске может составить максимум 2ТБ, то есть операционная система НЕ увидит более 2ТБ дискового пространства на жёстком диске объёмом 3ТБ, что согласитесь, при нынешних объёмах жёстких дисков не очень удобно.
2) На компьютерах с обычным БИОС, жёсткие диски (имеющие главную загрузочную запись MBR) имеют ограничение на создание первичных разделов, то есть на диске MBR можно создать только 4 первичных раздела — три основных и один дополнительный раздел, в котором можно создавать логические диски, на логический можно установить операционную систему, но она не будет запускаться без диспетчера загрузки на основном разделе). А БИОС UEFI работает с жёсткими дисками имеющими таблицу разделов GUID (GPT), такие винчестеры можно разбить на 128 первичных разделов.
3) Ну и самое главное, БИОС UEFI намного безопаснее. Не секрет, что уже давно существует руткит, способный внедрить в микросхему БИОС свой код и загрузить себя ранее операционной системы, получив этим сам безграничное управление самой системой. В БИОС UEFI это невозможно, в нём существует безопасная процедура загрузки «Secure Boot»,
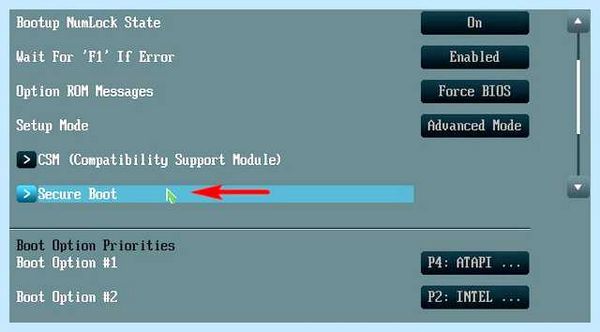
основанная на специальных сертифицированных ключах от Майкрософт. Забегая вперёд, скажу, что из-за этой самой безопасной загрузки обычные пользователи не могут установить на компьютеры с БИОСом UEFI ничего кроме Windows 10, 8.1, так как только Windows 10 и 8.1 на сегодняшний день имеет эти самые сертифицированные ключи (далее в статье более полная информация об этом).
Преимущества БИОСа UEFI

Итак, давайте всё же разберём по порядку новый БИОС UEFI и узнаем его основные преимущества перед обычным БИОС. Интерфейс UEFI это мини операционная система или другими словами усовершенствованный и полностью переработанный механизм, который вскоре полностью вытеснит БИОС. Во первых, UEFI взял много от своего предшественника и предназначен в первую очередь для взаимосвязи операционной системы и установленного на компьютере железа, то есть всех комплектующих компьютера. Интерфейс UEFI должен протестировать при включении компьютера всё оборудование на исправность и передать далее эстафетную палочку загрузчику операционной системы.
1) БИОС UEFI имеет свой очень удобный и понятный графический интерфейс управления с поддержкой мыши. Присутствует поддержка русского языка.
2) БИОС UEFI работает с жёсткими дисками имеющими таблицу разделов GUID (GPT), такие винчестеры можно разбить на 128 первичных разделов (кстати, на диске MBR можно создать только 4 первичных раздела — три основных и один дополнительный раздел, в котором можно создавать логические диски, на логический можно установить операционную систему, но она не будет запускаться без диспетчера загрузки на основном разделе).
3) БИОС UEFI даёт возможность использовать жёсткие диски объемом более 2 Тбайт, максимальный объём раздела может достигать 18 экзабайт (18 000 000 терабайт). На компьютере с обычным БИОС, установленная операционная система НЕ увидит более 2,2ТБ дискового пространства, что конечно неудобно.
4) Жёсткие диски имеющие таблицу разделов GUID (GPT) работают только с адресацией LBA, в отличии от винчестеров MBR работающих с устаревшей адресацией CHS.
5) Загрузка операционной системы в UEFI происходит немного быстрее.
6) На жёстких дисках GUID (GPT) легче восстановить утерянные данные.
7) БИОС UEFI имеет свой менеджер загрузки, который очень удобно использовать при наличии на компьютере множества операционных систем, отпадает необходимость в использовании специальных загрузчиках, наподобие EasyBCD.
8) БИОС UEFI намного легче обновить, чем простой БИОС.
9) GPT является более безопасным, чем MBR, так как таблица разделов записана в начале и в конце диска, обеспечивая дубляж.
Протокол безопасной загрузки Secure Boot
Но самая главная особенность механизма UEFI, которая доставляет хлопоты пользователям, случается при переустановке Windows 10 на новом компьютере или ноутбуке. В БИОСе UEFI есть такой протокол безопасной загрузки «Secure Boot», основанный на специальных сертифицированных ключах , которые имеет только Windows 10 от Майкрософт и Майкрософт требует от всех производителей компьютеров и ноутбуков с предустановленной Windows 10 включение по умолчанию безопасного протокола загрузки «Secure Boot».
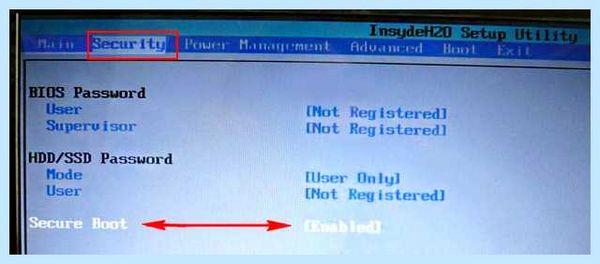
Имея в своём дистрибутиве такие ключи Windows 10 при своей установке на компьютер любого производителя успешно проходит протокол безопасной загрузки UEFI «Secure Boot», но ни одна из старых операционных систем Windows, а так же дистрибутивы Ubuntu или Linuxа таких ключей не имеют. Вот поэтому, если на вашем ноутбуке БИОС UEFI, то никакую другую операционную систему установить на такой ноутбук не получится, выход только один, отключить в UEFI опцию безопасной загрузки «Secure Boot»,
но тогда устанавливать нужную вам операционную систему вы будете на диск MBR и лишитесь всех преимуществ работы с жёстким диском имеющим стиль GUID (GPT).
Конечно у многих пользователей появятся мысли, что таким образом Майкрософт избавляется от конкурентов, но Майкрософт успешно парирует такие нападки объясняя, что интерфейс UEFI со всеми его протоколами и безопасными загрузками «Secure Boot» разработан в первую очередь для нашей с вами безопасности и с ним трудно не согласиться (о рутките, который способен записать в обычный БИОС свой код, я уже говорил в начале статьи).
Внимательные читатели могут спросить, а почему бы, всё тому же Linux не договориться с Майкрософт и производителями компьютеров и не заполучить эти самые ключи. Ответ я нашёл в блоге одного из разработчиков ядра Linux — Мэтью Гаррета (Matthew Garrett),
Мэтью Гаррет
BIOS не видит ФЛЕШКУ. Launch CSM не работает. Как загрузиться с флешки.
оказывается это трудно как физически (на это уйдёт уйма времени, так как нужно договориться сначала с Майкрософт, затем придётся договариваться с каждым производителем компьютеров отдельно), так и юридически (проблемы связаны с загрузчиком GRUB 2 лицензированном на условиях лицензии GPLv3).
Многие читатели интересуются, а можно ли сделать загрузочную флешку UEFI с операционной системой Windows 7?
Загрузочную флешку сделать можно (об этом у нас есть статья), но установить Windows 7 на ноутбук, где ранее была установлена Windows 10, вы не сможете, Windows 7 просто не пройдёт один из протоколов проверки безопасной загрузки «Secure Boot».
Открою Вам секрет, недавно это у меня получилось, но только с ноутбуком ASUS, читайте статью как установить Windows 7 вместо Windows 8.1 прямо на диск GPT!
Скажу больше, даже если вы захотите переустановить на ноутбуке Windows 10, то это у вас получится только с той редакцией Windows 10, которая была установлена ранее на вашем ноутбуке. Обычно на ноутбуки производители устанавливают Windows 10 для одного языка (Windows 10 Single Language), так вот переустановить Windows 10 у вас получится лишь в том случае, если вы раздобудите установочный диск с Windows 10 Single Language.
А установить на ваш ноутбук к примеру Windows 10 Профессиональная на многих ноутбуках у вас просто так не получится, при установке выйдет ошибка «Введённый ключ продукта не соответствует ни одному из образов Windows».
Примечание: Если вы захотите сменить версию Windows 10, то есть переустановить установленную на вашем ноутбуке Windows 10 Single Language (для одного языка) к примеру на Windows 10 Профессиональная, это тоже можно сделать, но с ноутбуками некоторых производителей это просто так не получится и нужно будет изменить дополнительные файлы конфигурации, которые можно использовать в процессе установки Windows для указания ключа продукта и выпуска Windows, подробности в нашей статье » Как переустановить Windows 8.1 на ноутбуке »
Под конец статьи хочу сказать, что установить на новый ноутбук вместо Windows 10 другую операционную систему, к примеру Windows 7, можно, но как я уже и сказал, в БИОСе UEFI нам придётся отключить безопасный протокол загрузки «Secure Boot», как это сделать, вы можете прочитать в нашей статье «Как установить на новый ноутбук Windows 7 вместо Windows 8.1.»
Если же у вас простой стационарный компьютер, то установить Windows 7 вы можете не отключая в БИОСе UEFI опцию «Secure Boot», также читаем подробную статью «Как установить Windows 7 на GPT-диск.»
Как включить TPM в БИОС
Привет, друзья. В этой публикации рассмотрим, как включить TPM в БИОС. TPM – это компьютерный криптомодуль безопасности, он и даром не нужен был большинству из нас до недавнего времени, пока компания Microsoft в конце июня этого, 2021 года не презентовала новую операционную систему Windows 11, для официального использования которой необходим TPM версии 2.0. У Windows 11 ужесточённые системные требования, нацеленные на ПК и ноутбуки только с современным железом, и вот одно из требований касается наличия на компьютере TPM 2.0 — аппаратного, либо эмулируемого технологиями материнки. Если у вашего компьютера есть устройство TPM или технология его эмуляции, обычно эти вещи по умолчанию отключены в БИОС. Давайте рассмотрим, что вообще такое TPM 2.0, и как его включить в БИОС.
↑ Как включить TPM в БИОС
↑ Что такое TPM 2.0
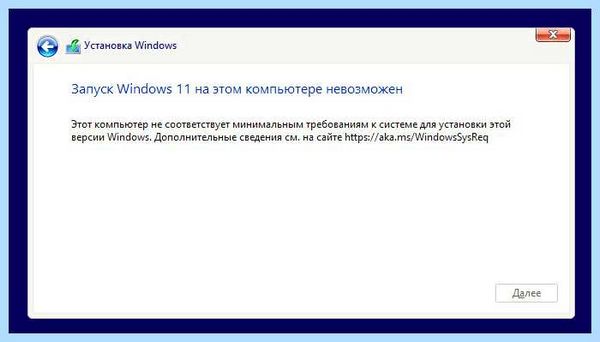
Друзья, ужесточённые системные требования Windows 11 делают невозможным официальное использование операционной системы на ПК и ноутбуках, выпущенных ранее 2017 года. В перечне поддержки новой Windows значатся процессоры не ранее 2017 года выпуска. Немногим старше нижней планки поддерживаемых процессоров версия 2.0 спецификации TPM: этот стандарт стал обязательным для поддержки аппаратными модулями и эмуляцией процессорами в 2015 году, а массово сертифицированные компанией Microsoft OEM-устройства с TPM 2.0 на борту на рынке стали появляться начиная с 2016 года. Друзья, если хотите, можете посмотреть полный разбор системных требований Windows 11 – детально о них всех, об их значимости для работы с новой операционной системой – в статье сайта «Запуск Windows 11 на этом компьютере невозможен». Что же касается конкретно TPM 2.0, если его нет, если нет именно версии 2.0, в таком случае Windows 11 обычным способом с использованием установочного носителя не установится. В процессе обычной установки столкнёмся с ошибкой. TPM (абрр. Trust Platform Module) – это криптографический модуль безопасности, служащий для защиты данных, он есть в современных смартфонах, планшетах, ноутбуках. Являет собой небольшой чип, хранит в своей микросхеме криптоключи шифрования. Имея уникальный идентификатор, обеспечивает подлинность доступа на компьютерном устройстве, защищает от буткитов и руткитов на уязвимом этапе до загрузки Windows. Обеспечивает функции с использованием биометрических данных типа Windows Hello, доступа с использованием сканера отпечатков пальцев. Обеспечивает возможность электронной подписи документации. TPM может быть реализован:
- Как аппаратное устройство и интегрирован в ноутбук, моноблок и прочий тип компьютерного устройства;
- Как аппаратное устройство и интегрирован в материнскую плату ПК, но это редчайшие случаи, таких материнок немного;
- Как потенциальная возможность установки в материнскую плату ПК, предусматривающую разъём под TPM-модуль. Такой разъём есть только на современных материнках, совместимое аппаратное устройство TPM 2.0 необходимо приобретать отдельно и устанавливать в материнку;
- Программмо, путём эмуляции TPM технологиями материнки, точнее её чипсетом. Эмулировать TPM 2.0 могут современные материнки
- на чипсетах Intel и AMD начиная с их 300-х серий.
И аппаратный модуль TPM, и технология его эмуляции обычно не активны по умолчанию, и при необходимости включаются в БИОС.
Друзья, если ваш ПК или ноутбук 2016 года выпуска и новее, можете побороться за право установки Windows 11 официально. Не факт, но возможно, что TPM 2.0 у вас есть, и его необходимо только активировать в БИОС. Но прежде давайте проверим, возможно, у вас модуль TPM уже активен.
Что делать, если в биосе неактивен Launch CSM?
↑ Как проверить, активен ли TPM 2.0
Дабы узнать, есть ли и включён ли у вас на компьютере TPM 2.0, можете использовать утилиту проверки совместимости компьютеров с Windows 11 WhyNotWin11, это бесплатная утилита, взять её можно на GitHub . Запустите её и посмотрите, какой вердикт она выдаст насчёт TPM. Если у вас есть и включён TPM 2.0, в последней графе таблицы утилиты увидите отметку зелёным маркером этого компонента и констатацию его обнаружения. Если TPM 2.0 не активен, либо отсутствует, утилита констатирует это и отметит этот компонент красным маркером.
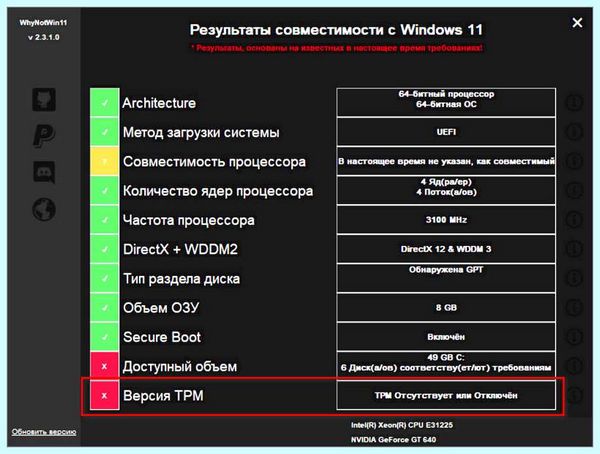
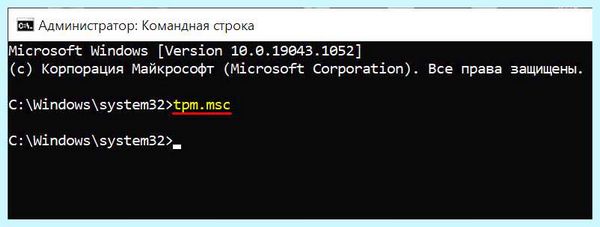
Также проверить наличие и активность TPM 2.0 можно с помощью системных средств Windows. В командную строку введите:
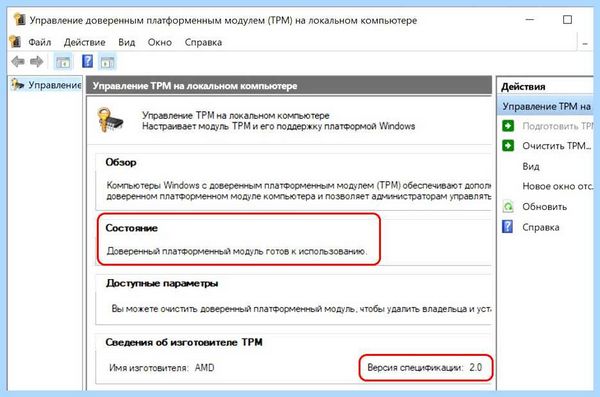
Оснастка управления устройством TPM при его наличии и активности отобразит состояние устройства, что оно готово к использованию. И укажет версию спецификации модуля.
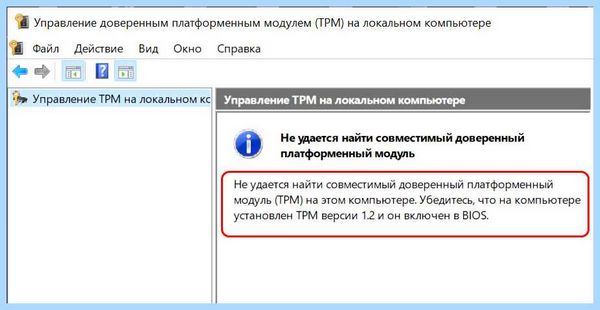
Если TPM на компьютере не активен, либо его нет вовсе, увидим уведомление о невозможности найти модуль.
Если TPM 2.0 не обнаружен, отправляемся в БИОС и будем его искать там.
↑ Как включить TPM 2.0 на ноутбуке
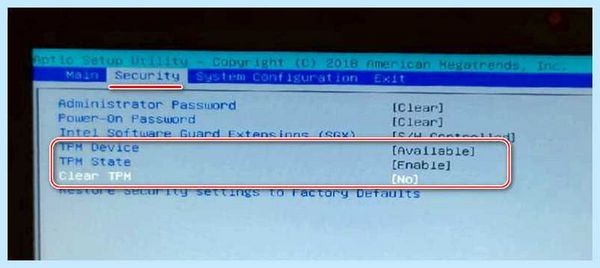
В БИОС ноутбуков аппаратный TPM 2.0 искать нужно по разделам настроек безопасности или расширенным, и искать нужно по фигурировании в названии опции «TPM» — TPM Device, просто TPM, TPM Support и т.п. Может быть опция с полным наименованием модуля — Trusted Platform Module, а может быть опция с названием Security Chip. Ищем и выставляем активной эту опцию.
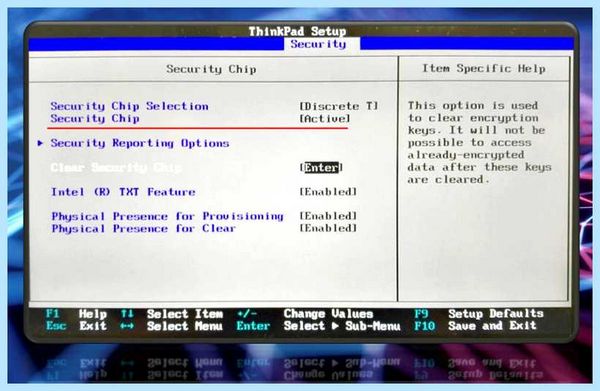
Другой пример, как включить TPM 2.0 на ноутбуке – выставленные настройки активности модуля и отключённая настройка его очистки. Устанавливаем для настройки «TPM Device» значение «Available», для настройки «TPM State» – значение «Enable», а для настройки «Clear TPM» – значение «No».
↑ Как включить эмуляцию TPM 2.0 на ПК
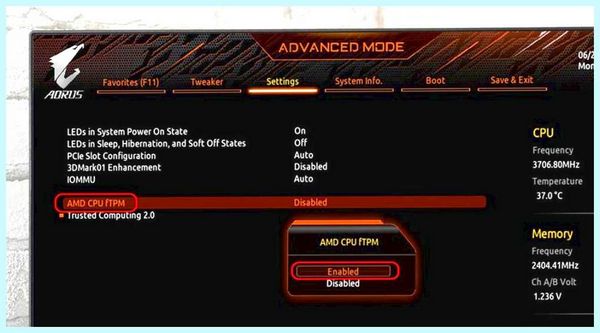
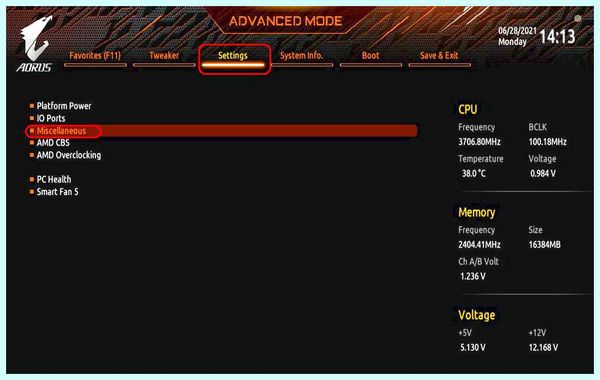
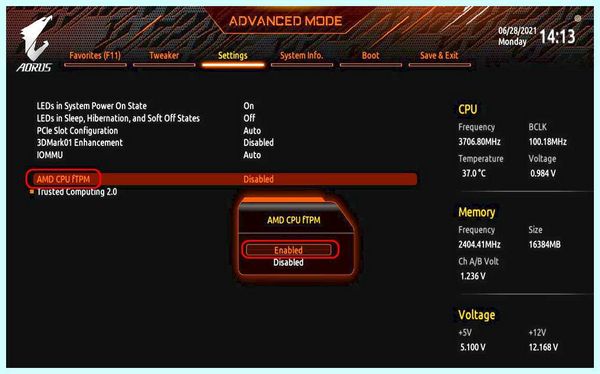
На десктопах можно включить реализацию TPM 2.0 программной технологией в BIOS материнской платы. Если у вас компьютер на базе AMD, здесь технология будет носить название fTPM. Ищите такую опцию в расширенных настройках БИОС, у меня, например, на материнке Gigabyte она по пути «Setting > Miscellaneous».
Выставляем опцию технологии в положение «Enabled».
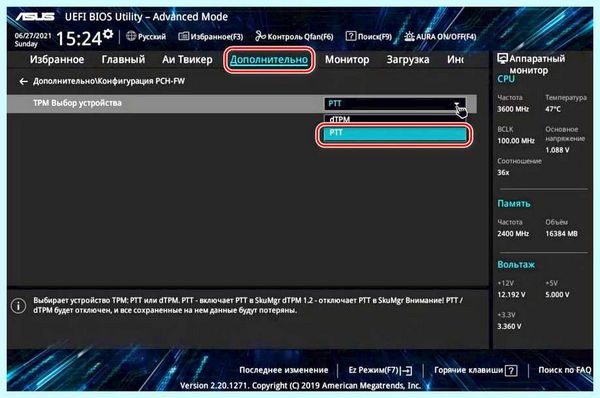
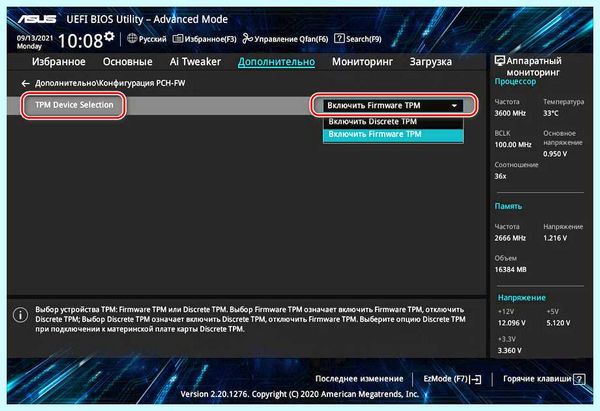
Если у вас компьютер на базе процессора Intel, здесь технология эмуляции TPM в материнских платах будет носить название PTT. На материнке Asus, например, её искать нужно в разделе дополнительных настроек «Конфигурация PCH-FW».
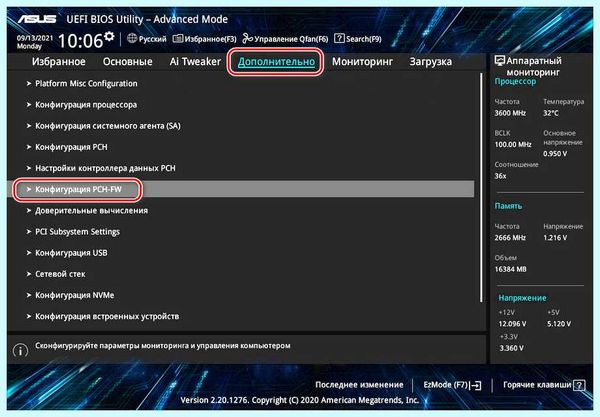
Здесь необходимо выставить для опции «TPM выбор устройства» значение технологии PTT.
Либо для опции «TPM Device Seletction» нужно выставить значение «Включить Firmware TPM».
↑ Зачем TPM 2.0 нужен в Windows 11
Друзья, принципиально модуль безопасности TPM не нужен для Windows 11. Он используется в отдельных её функциях, которые многим из нас не нужны. Об этих функциях можете почитать на сайте документации Microsoft .
Друзья, если у вас нет TPM 2.0, вряд ли стоит заморачиваться его отсутствием. Оно не играет никакой роли непосредственно в работе новой операционной системы. Windows 11 требует модуль безопасности, как и Secure Boot и UEFI, только на этапе своей установки или в процессе обновления до новой версии. При установке Windows 11 альтернативными способами никаким требованиям соответствовать не нужно. Детально об этих альтернативных способах смотрите статью «Как установить Windows 11 без TPM 2.0, Secure Boot и UEFI». А как обновиться до Windows 11 с предыдущих Windows или в самой Windows 11 до новой её версии, если у вас нет TPM 2.0, смотрите в статье «Как обновиться до Windows 11 на не отвечающих системным требованиям компьютерах».
Похожие статьи
-
Как и в других таких оболочках, в БИОСе Envy HP Вы можете регулировать температуру устройства, разгонять процессор, ставить пароль на устройство и, само…
-
Error bios legacy boot of uefi media
Порой причиной возникновения ошибки является сама флешка, файловая система которой не поддерживает тот или иной режим скачивания. Например, если…
-
Производителей ноутбуков заметно больше, чем фирм, производящих материнские платы, и каждый из них предпочитает использовать свои комбинации клавиш для…