
Содержание
- Что за вирус такой — Malware? И чем он опасен?
- Что такое Malware (малварь) и как с этим бороться?
- Полный гайд по борьбе с малварью. Выдай своему младшему брату, пусть сам все делает!
- Совет первый. Что можно сделать с помощью Live CD
- Динамический анализ вирусных файлов
- Обзор антивирусника IObit Malware Fighter
- САМЫЙ ОПАСНЫЙ ВИРУС НА АНДРОИД
- Совет второй. Как правильно попросить о помощи
- Совет третий. Что еще можно призвать на помощь, кроме антивируса
- WWW
SkyDNS предлагает альтернативный способ избежать вредоносных программ. Наша система аналитики, основанная на принципах машинного обучения, позволяет с точностью до 98% определять ресурсы, содержащие вредоносное ПО и эффективно блокировать доступ к ним. Предотвратите негативное влияние Malware еще до того, как вредоносное программное обеспечение попадет на ваш компьютер. Предлагаем ознакомиться с популярными решениями для контент-фильтрации дома, в школе или в офисе от компании SkyDNS!
Что за вирус такой — Malware? И чем он опасен?
Вредоносная программа (буквальный перевод англоязычного термина Malware, malicious — злонамеренный и software — программное обеспечение, жаргонное название — «малварь» ) — злонамеренная программа, то есть программа, созданная со злым умыслом и/или злыми намерениями.
http://ru.wikipedia.org/wiki/Malware
С malware может столкнуться каждый, и в данный момент многие компании работают для создания мер борьбы против них. Если ваш компьютер заражён malware, вместо того чтобы устанавливать новую версию Windows на свой компьютер, вы можете попытаться удалить это зловредное ПО. Для этого вам понадобится антивирус и anti-spyware программное обеспечение.
Главные фазы удаления:
— создание резервной копии;
— приостановка работы malware;
— поиск и устранение других ошибок;
— удаление malware;
— защита компьютера от malware в реальном времени.
Некоторые malware настолько хорошо защищены, что их почти невозможно удалить, в то время как они запущены. Но с помощью специальной программы, регулирующей автозапуск программ, вы сможете предотвратить запуск зловредного программного обеспечения и полностью его удалить. Надо отметить, что некоторые из anti-malware продуктов способны удалить только половину инфекций, поэтому рекомендуем использовать сразу несколько подобных программ для большей гарантии полной очистки системы. Чтобы предотвратить распространение malware инфекции в будущем, изучите меры борьбы с ними, которые вы сможете найти на сайтах, посвящённых этой теме.
Чтобы вы не смогли изменить параметры браузера, установленные malware программой, некоторые из них, бывает, просто удаляют или повреждают способность браузера к изменению в меню инструментов и на панели управления. Если вы пытаетесь изменить домашнюю страницу браузера, и вам это не удаётся, то вероятнее всего это происходит от воздействия malware. То же самое можно сказать и в случае, если вы пытаетесь открыть сайт антивируса или другой сайт созданный для безопасности компьютера, и не можете этого сделать. Ещё один признак зловредного ПО: появляются различные окна и объявления, даже во время автономной работы. Цель malware: установка на компьютере жертвы и сбор личных данных, например, сведения об учётной записи кредита или номер кредитной карточки.
В то время как методы борьбы с malware совершенствуются, разработчики этого зловредного ПО находят всё более изощрённые методы, позволяющие им устанавливать свои программы на компьютер конечного пользователя и скрываться от анти-malware программ. Например, ошибки безопасности в программе Winamp в пределах MP4-расшифровки позволяют разработчикам зловредных программ устанавливать свои malware на ПК пользователей, использующих Winamp 5 версии. При установке этой программы на компьютер, она создаёт поддельные файлы и ключи реестра Windows, которые являются полностью безопасными, но определяются программой в качестве malware. Таким образом, в то время как ваш компьютер абсолютно чист, эта программа будет находить файлы и записи реестра Windows и объявлять, что они связанны с malware.
У каждого типа malware инфекции свои отличительные признаки. Программное обеспечение, созданное для удаления malware позволяет обнаружить и удалить adware (ПО с добавленной в нём рекламой) , spyware (шпионящее ПО) и другие типы зловредного ПО.
Остальные ответы
EСЛИ я посылаю кому- то файлы, созданные при помощи усстановленной у меня программы ворд человек не может их открывать- его предупреждают файл содержит вирус или во эту самую
malware
Я думаю ты про malvarebytes Если про неё то это не вирус а антивирус Который очень хорошо защищает систему Сейчас вставлю из википедии: Malwarebytes (ранее — Malwarebytes Anti-Malware, сокр. MBAM) — антивирусная программа, которая находит и удаляет вредоносные программы [2][3]. Производится корпорацией Malwarebytes, была выпущена в январе 2008 года. Она доступна в виде бесплатной версии, которая ищет и удаляет вредоносные программы по ручному запуску, и платной версии, которая обеспечивает сканирование по расписанию, защиту в реальном времени и сканировании флеш-накопителей.
Malware переводится как вирус, это не тип вируса. английский учи.
Malware («малварь») — как разновидность зловредов, которые диагностируются антивирусными средствами с точностью 50% максимум. Могут выполнять самые разнообразные, в том числе и зловредные (не обязательно), действия в системе жертвы. Именно поэтому тотальная проверка антивирусом ВСЕГО, что есть на ПК обязательна и регулярна! Хотя бы раз в неделю. Но и это не даст никакой гарантии.
Malware или «Малварь», сокращенно от английского «malicious software» — вредоносное программное обеспечение, имеющее своей целью в той или иной форме нанести ущерб пользователю или компьютеру и его содержимому. Малварь — общее название для всех видов кибер-угроз, таких как: вирусы, трояны, шпионские программы, кейлоггеры, adware и др.
а что этот вирус делает то?
я хочу скачать файл и мне говорят что на сайте Malvare
смотря где, если ты качал кряк то возможно это кряк просто детектится как вирус. можно на вирустотал проверить
Вредоносное ПО (портман для вредоносного программногообеспечения) — это любое программное обеспечение, намеренно разработанное для нарушения работы компьютера, сервера, клиентаили компьютерной сети, утечки частной информации, получения несанкционированного доступа к информации или системам, лишения пользователей доступа к информации или которое неосознанно нарушает компьютерную безопасность и конфиденциальность пользователя. [1][2][3][4] Напротив, программное обеспечение, которое наносит вред из-за какого-либо недостатка, обычно описывается как ошибка программногообеспечения. [5] Вредоносное ПО создает серьезные проблемы для частных лиц и предприятий. [6] Согласно отчету Symantec об угрозах интернет-безопасности за 2018 год (ISTR), количество вариантов вредоносных программ выросло до 669,947,865 в 2017 году, что в два раза больше вариантов вредоносных программ в 2016 году. [7]
Существует множество типов вредоносных программ, включая компьютерные вирусы, червей, троянских коней, программы-вымогатели, шпионскоеПО, рекламноеПО, вредоносное программное обеспечение, очистители и программы-запугиватели. Стратегии защиты от вредоносных программ различаются в зависимости от типа вредоносных программ, но большинству из них можно помешать, установив антивирусное программноеобеспечение, брандмауэры, применяя регулярные исправления для уменьшения числа атак нулевого дня, защищая сети от вторжений, регулярно создавая резервные копии и изолируя зараженные системы. Вредоносное ПО в настоящее время разрабатывается для обхода алгоритмов обнаружения антивирусного программного обеспечения. [7]
Содержание
1История
2Цели
3Типы
3.1Троянский конь
3.2Руткиты
3.3Бэкдоры
3.4Инфекционное Вредоносное ПО
3.4.1Червь
3.4.2Вирус
3.5Вирус-вымогатель
3.5.1Вымогатели с блокировкой экрана
3.5.2Вымогатели на основе шифрования
3.6Серая посуда
3.6.1Потенциально нежелательная программа (PUP)
4Уклонение
5Риски
5.1Уязвимое программное обеспечение
5.2Чрезмерные привилегии
5.3Слабые пароли
5.4Использование одной и той же операционной системы
6Смягчение
6.1Антивирусное / антивирусное программное обеспечение
6.1.1Защита в реальном времени
6.1.2Песочница
6.2Сканирование безопасности веб-сайта
6.3Разделение Сети
6.4Изоляция»воздушного зазора» или «параллельная сеть»
7См. также
8Ссылок
9Внешние ссылки
История
Основная статья: История компьютерных вирусов
Дополнительная информация: Хронология компьютерных вирусов и червей
Понятие самовоспроизводящейся компьютерной программы восходит к первоначальным теориям о работе сложных автоматов. [8] Джон фон Нейман показал, что теоретически программа может воспроизводить саму себя. Это представляло собой правдоподобный результат в теории вычислимости. Фред Коэн экспериментировал с компьютерными вирусами и подтвердил постулат Неймана, а также исследовал другие свойства вредоносных программ, такие как обнаруживаемость и самообман, используя элементарное шифрование. Его докторская диссертация 1987 года была посвящена компьютерным вирусам. [9] Комбинация криптографических технологий как часть полезной нагрузки вируса, использующая его в целях атаки, была инициализирована и исследована с середины 1990-х годов и включает в себя первоначальные программы-вымогатели и идеи уклонения. [10]
До того, как доступ в Интернет получил широкое распространение, вирусы распространялись на персональных компьютерах, заражая исполняемые программы или загрузочные секторы гибких дисков. Вставляя свою копию в инструкции машинного кода в этих программах или загрузочных секторах, вирус заставляет себя запускаться всякий раз, когда запускается программа или загружается диск. Ранние компьютерные вирусы были написаны для Apple II и Macintosh, но они получили более широкое распространение с доминированием IBM PC
Вредоносная программа (буквальный перевод англоязычного термина Malware, malicious — злонамеренный и software — программное обеспечение, жаргонное название — «малварь» ) — злонамеренная программа, то есть программа, созданная со злым умыслом и/или злыми намерениями.
http://ru.wikipedia.org/wiki/Malware
С malware может столкнуться каждый, и в данный момент многие компании работают для создания мер борьбы против них. Если ваш компьютер заражён malware, вместо того чтобы устанавливать новую версию Windows на свой компьютер, вы можете попытаться удалить это зловредное ПО. Для этого вам понадобится антивирус и anti-spyware программное обеспечение.
Главные фазы удаления:
— создание резервной копии;
— приостановка работы malware;
— поиск и устранение других ошибок;
— удаление malware;
— защита компьютера от malware в реальном времени.
Некоторые malware настолько хорошо защищены, что их почти невозможно удалить, в то время как они запущены. Но с помощью специальной программы, регулирующей автозапуск программ, вы сможете предотвратить запуск зловредного программного обеспечения и полностью его удалить. Надо отметить, что некоторые из anti-malware продуктов способны удалить только половину инфекций, поэтому рекомендуем использовать сразу несколько подобных программ для большей гарантии полной очистки системы. Чтобы предотвратить распространение malware инфекции в будущем, изучите меры борьбы с ними, которые вы сможете найти на сайтах, посвящённых этой теме.
Чтобы вы не смогли изменить параметры браузера, установленные malware программой, некоторые из них, бывает, просто удаляют или повреждают способность браузера к изменению в меню инструментов и на панели управления. Если вы пытаетесь изменить домашнюю страницу браузера, и вам это не удаётся, то вероятнее всего это происходит от воздействия malware. То же самое можно сказать и в случае, если вы пытаетесь открыть сайт антивируса или другой сайт созданный для безопасности компьютера, и не можете этого сделать. Ещё один признак зловредного ПО: появляются различные окна и объявления, даже во время автономной работы. Цель malware: установка на компьютере жертвы и сбор личных данных, например, сведения об учётной записи кредита или номер кредитной карточки.
В то время как методы борьбы с malware совершенствуются, разработчики этого зловредного ПО находят всё более изощрённые методы, позволяющие им устанавливать свои программы на компьютер конечного пользователя и скрываться от анти-malware программ. Например, ошибки безопасности в программе Winamp в пределах MP4-расшифровки позволяют разработчикам зловредных программ устанавливать свои malware на ПК пользователей, использующих Winamp 5 версии. При установке этой программы на компьютер, она создаёт поддельные файлы и ключи реестра Windows, которые являются полностью безопасными, но определяются программой в качестве malware. Таким образом, в то время как ваш компьютер абсолютно чист, эта программа будет находить файлы и записи реестра Windows и объявлять, что они связанны с malware.
У каждого типа malware инфекции свои отличительные признаки. Программное обеспечение, созданное для удаления malware позволяет обнаружить и удалить adware (ПО с добавленной в нём рекламой) , spyware (шпионящее ПО) и другие типы зловредного ПО.
Что такое Malware (малварь) и как с этим бороться?
Malware или «Малварь», сокращенно от английского «malicious software» — вредоносное программное обеспечение, имеющее своей целью в той или иной форме нанести ущерб пользователю или компьютеру и его содержимому. Малварь — общее название для всех видов кибер-угроз, таких как: вирусы, трояны, шпионские программы, кейлоггеры, adware и др. Malware или вредоносы — достаточно распространенный вид кибер-угроз, и столкнуться с вредоносным ПО может каждый.
Какой вред может причинить Malware моему компьютеру?
Вредоносные программы создают множество проблем пользователю — от маленьких почти незаметных неудобств до серьезного финансового вреда:
- Меняют настройки браузера и не дают изменить их пользователю (например, устанавливает новую домашнюю страницу или поиск по умолчанию);
- Тратят ресурсы компьютера, тем самым снижают его быстродействие;
- Устанавливают рекламные программы на компьютер, такие как всплывающие окна и баннеры, которые работают даже без подключения к интернету;
- Используют компьютер и его ресурсы для DDoS-атак или майнинга криптовалют;
- Блокируют доступ к сайтам антивирусов и другим сайтам, содержащим инструменты для борьбы с вредоносным ПО;
- Собирают личные данные пользователя: логины, пароли, номера банковских карт и прочее;
- Без ведома пользователя могут скачивать с интернета и устанавливать другое вредоносное ПО.
Как удалить Malware с компьютера?
Такая программа хорошо маскируется и может ничем не выдавать свое присутствие для пользователя. Сегодня существует множество программных инструментов для того, чтобы очистить компьютер от Malware — антивирусы и специализированные Anti-Malware программы. Однако очень многие вредоносные программы (Malware) обладают настолько высокой степенью защиты, что их практически невозможно удалить после запуска.
Как SkyDNS блокирует доступ к ресурсам, содержащим Malware?
SkyDNS предлагает альтернативный способ избежать вредоносных программ. Наша система аналитики, основанная на принципах машинного обучения, позволяет с точностью до 98% определять ресурсы, содержащие вредоносное ПО и эффективно блокировать доступ к ним. Предотвратите негативное влияние Malware еще до того, как вредоносное программное обеспечение попадет на ваш компьютер. Предлагаем ознакомиться с популярными решениями для контент-фильтрации дома, в школе или в офисе от компании SkyDNS!
- Для дома
- Для бизнеса
- Для учебных заведений и библиотек
- Для провайдеров
- Для разработчиков
- Система аналитики SkyDNS Data
- Проверка безопасности
- О компании
- Контакты
- Партнерам
- Работа у нас
- Новости
- Условия использования
- Политика конфиденциальности
Полный гайд по борьбе с малварью. Выдай своему младшему брату, пусть сам все делает!
Много раз ты помогал своим друзьям и родичам, когда их компьютеры ложились под натиском малвари. Нам тоже приходилось, но в конце концов мы истощились и решили сделать ход конем, составив исчерпывающий материал, который можно подсунуть пострадавшей стороне и никак больше не участвовать. Бери и пользуйся!
Совет первый. Что можно сделать с помощью Live CD
используем диски восстановления системы от различных производителей антивирусных программ
Антивирусный Live CD — это решение для восстановления системы, приведенной в нерабочее состояние разного рода компьютерными инфекциями. Практически все производители антивирусных средств предлагают своим пользователям подобное, в большинстве случаев бесплатно.
Как правило, такое решение представляет собой загрузочный диск на базе одного из дистрибутивов Linux, в состав которого, кроме непосредственно компонентов самой Linux, включены утилиты сканирования и лечения системы от малвари. Помимо этого, в состав таких Live CD могут входить какие-либо дополнительные программные средства (утилиты редактирования и восстановления реестра, утилиты редактирования разделов диска, утилиты настройки сети и другие).
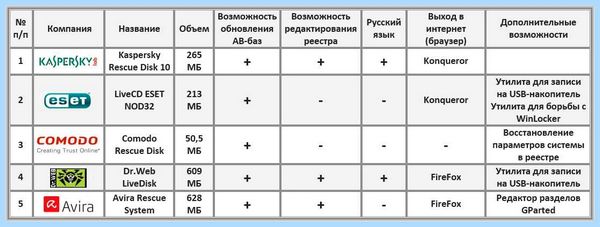
Краткую характеристику Live CD некоторых, наиболее популярных в нашей стране производителей антивирусов можно посмотреть в таблице 1.
Динамический анализ вирусных файлов
Другие статьи в выпуске:
Xakep #203. Лесорубы Windows
- Содержание выпуска
- Подписка на «Хакер» -60%
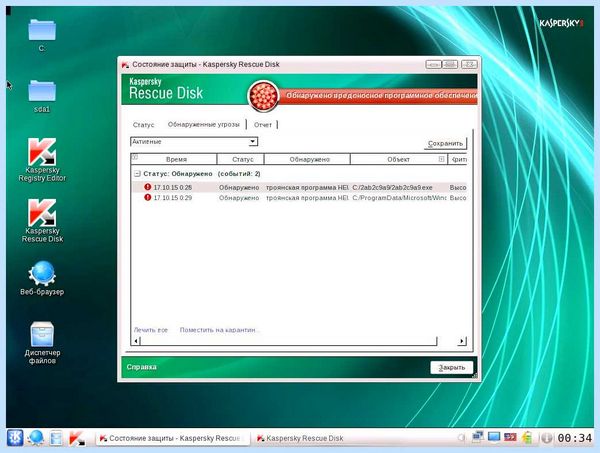
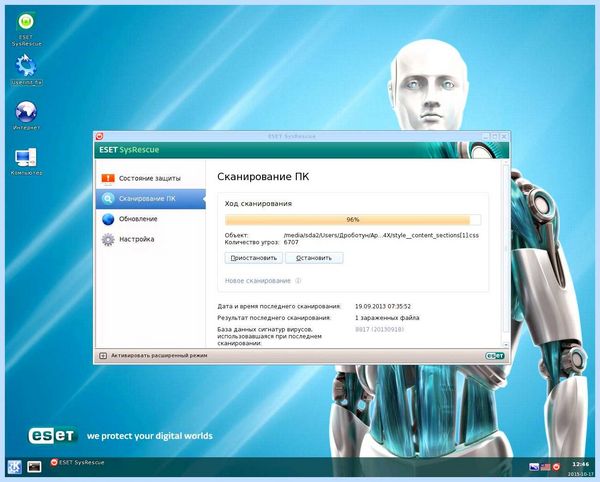
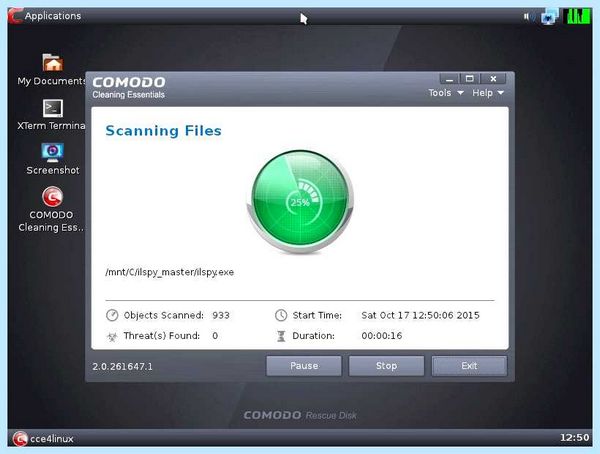
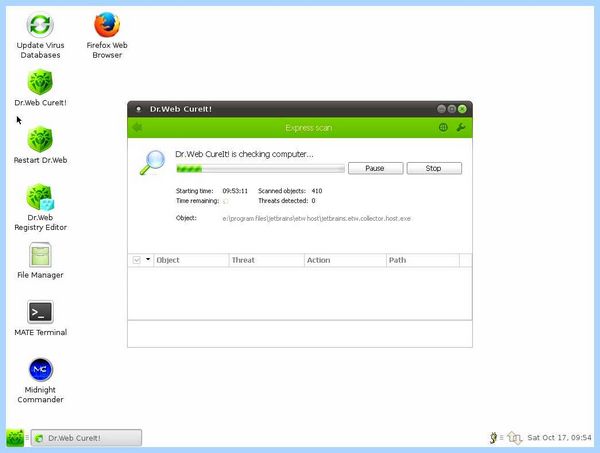
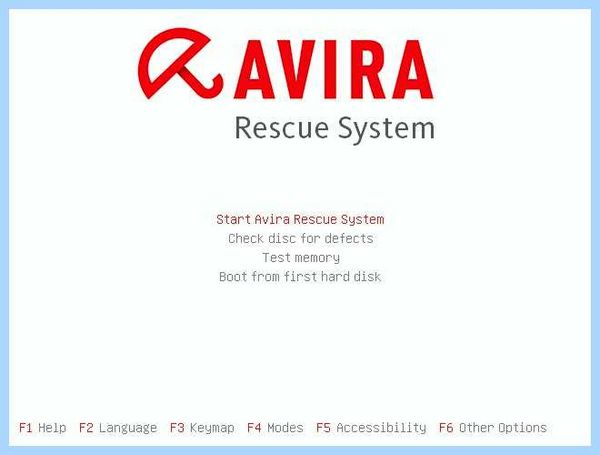
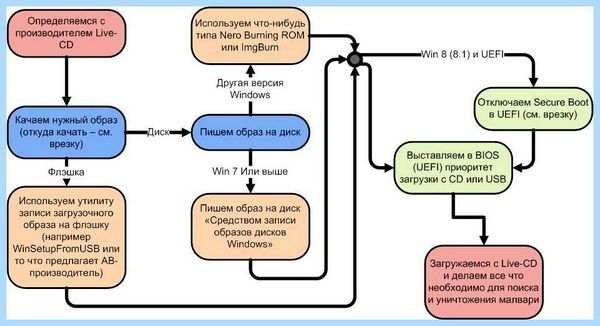
Выбранный образ Live CD можно записать как непосредственно на диск (CD или DVD), так и на флешку. В Windows 7 и выше образ на диск можно записать стандартными средствами системы, достаточно по файлу образа щелкнуть правой кнопкой мыши, выбрать «Открыть с помощью», далее «Средство записи образов дисков Windows». В более ранних версиях для записи образов на диск нужно использовать специально предназначенную для этого программу, например Nero Burning ROM или ее бесплатный аналог, что-нибудь типа Img Burn или Ashampoo Burning Studio.
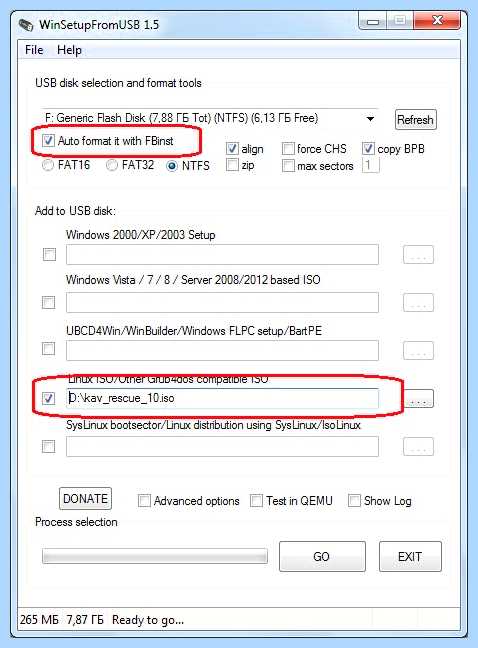
Для записи загрузочного образа на флешку можно использовать утилиты, предлагаемые для этого некоторыми антивирусными компаниями вместе с образами Live CD, либо, к примеру, утилиту WinSetupFromUSB. Выбираем в ней нужный USB-накопитель, нужный файл образа, отмечаем пункт Auto format it with FBinst и запускаем процесс.
Если у тебя компьютер или ноутбук не слишком новые и без предустановленной Win 8 или выше, то загрузка с подготовленного загрузочного диска или флешки не составляет труда. Входим в БИОС (обычно это клавиши Del или F2, нажатые в момент загрузки), меняем приоритет загрузки на CD-ROM или USB-накопитель (тут стоит отметить, что возможность загрузки с USB реализована не во всех компьютерах) и ждем, когда пройдет загрузка.
Обзор антивирусника IObit Malware Fighter
Если на компьютере предустановлена «восьмерка» или что повыше, то в режиме UEFI (в подавляющем большинстве случаев так оно и есть) могут возникнуть некоторые трудности. Во-первых, бывают сложности с входом в БИОС при загрузке компьютера, во-вторых, для того, чтобы загрузиться с Live CD, на таких компьютерах необходимо выключить так называемый Secure Boot — режим безопасной загрузки.
САМЫЙ ОПАСНЫЙ ВИРУС НА АНДРОИД
Что такое Secure Boot
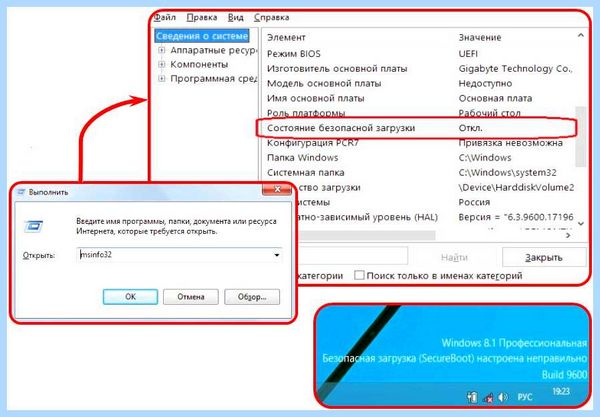
Secure Boot — одна из опций UEFI, предназначена для защиты компьютера от буткитов, низкоуровневых эксплоитов и руткитов. В режиме безопасной загрузки менеджер загрузки UEFI будет выполнять только подписанный цифровым сертификатом код, который он сверяет со своей собственной базой данных.
Узнать состояние этой опции можно с помощью команды msinfo32.exe или по надписи в правом нижнем углу экрана:
Как отключить Secure Boot
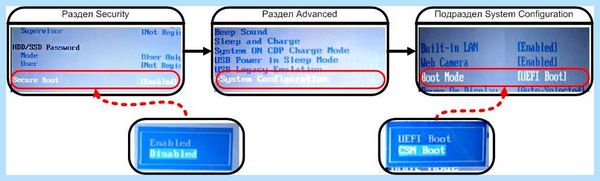
Данная процедура очень сильно зависит от конкретного производителя ноутбука или материнской платы, хотя общий смысл ее одинаков для всех компьютеров. Опция протокола безопасной загрузки Secure Boot в основном находится в разделах Security, реже System Configuration или Boot, там нужно поставить значение Disabled. Далее необходимо включить режим совместимости с другими операционными системами, называется он тоже у всех производителей по-разному (Launch CSM, CMS Boot, UEFI and Legacy OS или CMS OS) и находится в основном разделе под названием Advanced, далее подраздел BOOT MODE или OS Mode Selection. После изменения необходимых параметров не забудь их сохранить.
После успешной загрузки можно запустить проверку и лечение компьютера. Как правило, все это проходит в автоматическом режиме. В некоторых Live CD можно найти утилиту редактирования реестра. Эта функция весьма полезна для анализа веток автозагрузки реестра (подавляющее количество малвари использует именно реестр для запуска себя вместе с загрузкой системы) или исправления нарушенных малварью параметров системы.
Некоторые популярные у малвари места в реестре
Автозагрузка
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnce HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnceEx HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Run HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\RunOnce HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\RunOnceEx HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnce HKLM\System\CurrentControlSet\Services HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper ObjectsПараметры системы
Для того чтобы помешать пользователю обезвредить зараженную систему, некоторые образцы малвари вносят в реестр изменения, запрещающие использование диспетчера задач, командной строки и редактора реестра. Также возможно несанкционированное отключение контроля учетных записей (UAC).
HKСU\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System- 0 — разрешить использование редактора реестра;
- 1 — запретить использование редактора реестра;
- 0 — разрешить использование диспетчера задач;
- 1 — запретить использование диспетчера задач;
- 0 — выключить UAC;
- 1 — включить UAC.
HKCU\Software\Policies\Microsoft\Windows\System- 0 — разрешить использование командной строки;
- 1 — запретить использование командной строки;
- 2 — разрешить запуск командных файлов.
Совет второй. Как правильно попросить о помощи
призываем на подмогу коллективный разум портала virusinfo.info
Портал virusinfo.info — одно из немногих мест, где измученным нашествиями разного рода малвари пользователям могут помочь, причем в большинстве случаев абсолютно бесплатно (я не имею никакого отношения к этому сервису и попрошу ни в коем случае не воспринимать этот совет как его рекламу).
Сама помощь основывается на отчетах двух утилит: HijackThis от Trend Micro и AVZ от Олега Зайцева.
Первое, что можно сделать, — это воспользоваться сервисом «Помогите!». Если ты на сто процентов уверен, что твой компьютер заражен, и все признаки этого налицо, а антивирус, которым ты привык пользоваться, не помогает, то регистрируйся на портале и далее действуй по схеме:
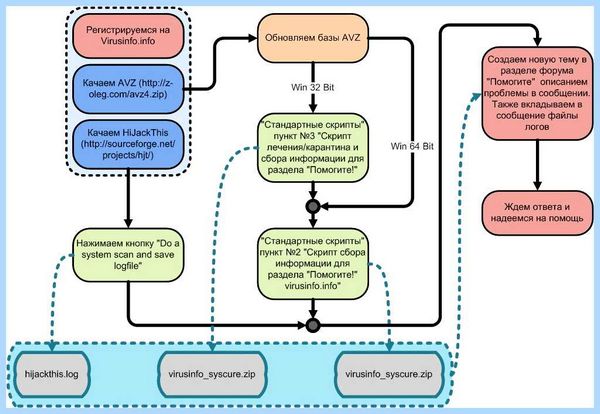
Пункт «Стандартные скрипты» в AVZ находится в меню «Файл». Итогом работы этих двух утилит должны стать файлы логов (для AVZ они записываются в папку LOG, которая находится в папке с самой программой, для HijackThis файл лога пишется в папку с самой программой). Эти файлы и нужно приложить к сообщению на форуме.
Когда для лечения требуется выполнить какой-нибудь скрипт, текст этого скрипта необходимо скопировать прямо из сообщения форума, далее в меню «Файл» программы AVZ выбрать «Выполнить скрипт», вставить туда скопированный ранее текст скрипта и нажать «Запустить».
Если конкретных признаков заражения не наблюдается, но есть смутное чувство, что с компьютером не все в порядке, на помощь придет сервис VirusDetector. Для его использования регистрация необязательна. Последовательность действий изложена на этой схеме:
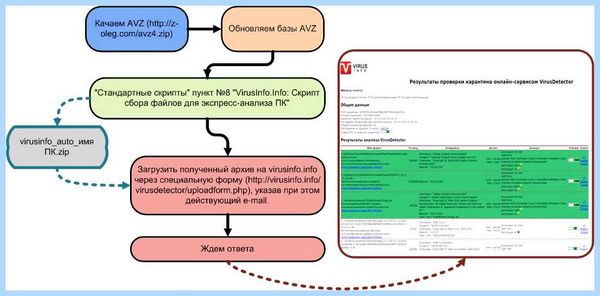
Не пройдет и получаса (по крайней мере мне ответили через двадцать пять минут), и в почтовом ящике будет лежать подробный отчет о твоей системе и возможных подозрительных местах на твоем жестком диске.
Совет третий. Что еще можно призвать на помощь, кроме антивируса
используем некоторые утилиты анализа системы
Autoruns
Как известно, для того, чтобы как следует обосноваться в системе, малварь должна первым делом обеспечить свой запуск вместе со стартом системы. В Windows достаточно много мест и возможностей для этого. Посмотреть все эти места можно с помощью весьма известной в узких кругах программы Autoruns, входящей в набор утилит от Sysinternals.
Утилита показывает все программы, сервисы и библиотеки, так или иначе запускающиеся вместе с системой, и дает возможность убрать любую программу из этих списков (либо на время, либо навсегда).
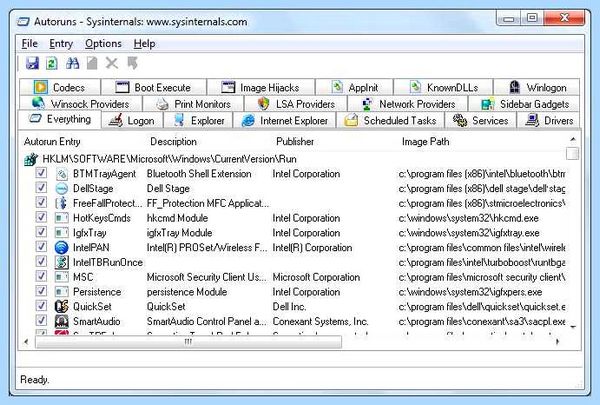
Здесь стоит отметить, что многие вредоносные программы проверяют то место, где была прописана автозагрузка, и восстанавливают все записи в случае их удаления, поэтому после того, как подозрительные программы удалены из списков автозапуска, необходимо проверить, не появились ли они там вновь, нажав кнопку Refresh (или клавишу F5).
Как еще можно проникнуть в БИОС (UEFI) в Windows 8 (8.1)
Cпособ 1
В командной строке вводим:
shutdown.exe /r /oСпособ 2
На панели справа жмем «Параметры», затем — «Изменение параметров компьютера -> Обновление и восстановление». В нем открываем пункт «Восстановление» и в пункте «Особые варианты загрузки» жмем «Перезагрузить сейчас». Далее выбираем «Диагностика», после жмем «Дополнительные параметры» и затем «Параметры встроенного ПО UEFI». После всего этого нажимаем «Перезагрузка».
Способ 3
Нажимаем кнопку выключения компьютера в боковой панели и затем, удерживая клавишу Shift, жмем «Перезагрузка». После этого появятся те же «Особые варианты загрузки», что и во втором способе. Далее действуем по аналогии.
Если эта программа опять появилась в списке автозагрузки, то, во-первых, из разряда подозрительных программ ее необходимо переносить в разряд однозначно вредоносных (ни одна нормальная программа — за очень и очень небольшим исключением — не будет постоянно проверять себя в автозапуске и восстанавливать себя там), а во-вторых, для того, чтобы удалить такую программу из автозагрузки, ее нужно попытаться остановить диспетчером задач. Но опять же многие вредоносные программы активно противодействуют этому, и убить процесс таких вредоносных программ с помощью стандартного диспетчера задач не получается. В этом случае нам может прийти на помощь какой-нибудь нестандартный диспетчер задач, например Process Hacker.
Process Hacker
Process Hacker — бесплатная утилита с открытым исходным кодом для мониторинга системных служб и процессов, запущенных на компьютере. Представляет собой очень мощный инструмент, позволяющий производить множество манипуляций с процессами, службами, их мониторинг и анализ (в том числе и динамических библиотек DLL). Это:
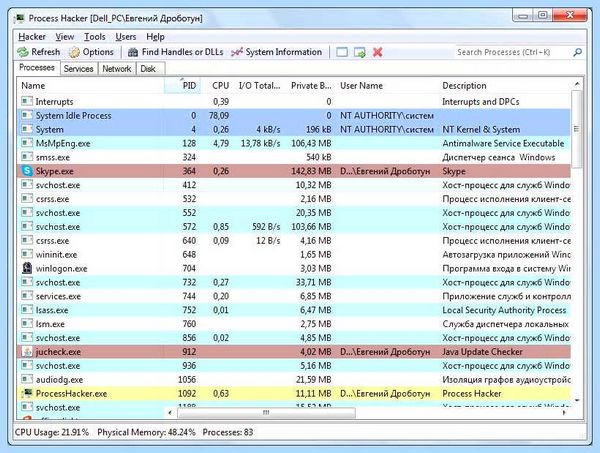
- завершение процессов (возможно использование семнадцати способов завершения процессов, позволяет справиться практически с любым процессом, запущенным в системе);
- приостановка выполнения процессов и возобновление их;
- просмотр статистики и истории выполнения процессов;
- просмотр дампа памяти процесса;
- просмотр потоков, переменных среды, хендлов;
- чтение и правка дескрипторов безопасности для процессов и потоков;
- обнаружение скрытых процессов;
- выгрузка DLL;
- просмотр и закрытие сетевых подключений
и многое другое.
Для приостановки выполнения подозрительного процесса выбираем в меню, выпадающем после клика по правой кнопке мыши, Suspend; чтобы гарантированно завершить вредоносный процесс — в этом же меню Miscellaneous; далее Terminator, выбираем нужные способы завершения процесса (можно все сразу, какой-нибудь точно сработает) и жмем Run Selected.
После этого можно удалять запись в автозагрузке, не боясь ее повторного восстановления, и удалить сам файл вредоносной программы, путь к которой можно посмотреть в том же Autoruns’е.
Помимо Process Hacker’а, можно использовать Process Explorer из того же набора утилит Sysinternals, правда, он обладает чуть менее разносторонними возможностями.
Anvir Task Manager
Данная утилита совмещает в себе возможности менеджера автозагрузки и менеджера процессов. Позволяет проводить анализ программ и служб, запускающихся одновременно с системой, а также получать полную информацию о запущенных процессах и сервисах, в том числе:
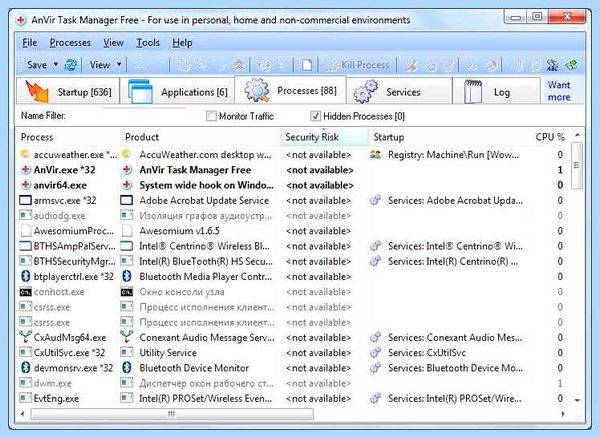
- отслеживать полную информацию о запущенных процессах: путь, командную строку, использование памяти, диска и процессора, загруженные DLL, используемые файлы, созданные окна, потоки и хендлы, счетчики производительности, информацию о версии файла;
- управлять областями автозапуска Windows: отключать, редактировать, отслеживать и блокировать попытки программ добавить себя в автозагрузку;
- ускорить время загрузки Windows за счет отключения ненужных программ и использования функции отложенного запуска программ, автоматически менять приоритет процессам или завершать процессы по заданному шаблону;
- анализировать информацию о текущей загрузке процессора и жесткого диска.
Программа существует в платном (Anvir Task Manager Pro) и в бесплатном (Anvir Task Manager Free) варианте, который от платного отличается слегка урезанной функциональностью.
WWW
Ссылки на образы Live CD из этой статьи:
Ссылки на HijackThis и AVZ:
Ссылки на другие утилиты:
Похожие статьи
-
Malware или «Малварь», сокращенно от английского «malicious software» — вредоносное программное обеспечение, имеющее своей целью в той или иной форме…
-
Один продвинутый чел создал свою утилиту. Она отключает ненужное. И в описании утилиты сказано: Microsoft Malware Prevention О программе Microsoft…
-
Приложение можно отнести к PUP. Что это такое? Это Potentially Unwanted Program, то есть потенциально опасная программа, которая теоретически способна…