
Содержание
- Что из этого можно удалить в файле хостс ?
- Rhino acme com что за сайт
- Как убрать сайт который появляется при запуске компьютера/автозагрузки
- Удаление вируса в hosts с помощью утилиты AVZ
- Вирус hosts
Это обычные деяния интернет-мошенников последних лет, которые пользуются неопытностью юзеров для собственного обогащения. Если и вы пострадали от их действий, то издержите пару минут на данную статью, в какой я расскажу как удалить вирус hosts.
Что из этого можно удалить в файле хостс ?
# Copyright (c) 1993-2009 Microsoft Corp.
#
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
#
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# space.
#
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a ‘#’ symbol.
#
# For example:
#
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host
# localhost name resolution is handled within DNS itself.
#127.0.0.1 localhost
#::1 localhost
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
127.0.0.1 activate.adobe.com
127.0.0.1 activate-sjc0.adobe.com
127.0.0.1 practivate.adobe.com
127.0.0.1 ereg.adobe.com
127.0.0.1 activate.wip3.adobe.com
127.0.0.1 wip3.adobe.com
127.0.0.1 3dns-3.adobe.com
127.0.0.1 3dns-2.adobe.com
127.0.0.1 adobe-dns.adobe.com
127.0.0.1 adobe-dns-2.adobe.com
127.0.0.1 adobe-dns-3.adobe.com
127.0.0.1 ereg.wip3.adobe.com
127.0.0.1 wwis-dubc1-vip60.adobe.com
127.0.0.1 ood.opsource.net
127.0.0.1 lm.licenses.adobe.com
127.0.0.1 OCSP.SPO1.VERISIGN.COM
127.0.0.1 activate-sea.adobe.com
Дополнен 6 годов назад
(Это то что у меня в хостсе написано)
Но я знаю что там меньше должно быть. что непосредственно удалять не можно не помню.
Дополнен 6 годов назад
ЕСЛИ Я НЕ ОШИБАЮСЬ ВСЕ ЧТО НИЖЕ #127.0.0.1 localhost МОЖНО УДАЛИТЬ ?
Наилучший ответ
Всё что под # This HOSTS file cured by Dr.Web Anti-rootkit API. Удивительно, что там вообщем что-то есть, если ты этого не добавлял.
АЛЕОНОРА ЖАБИНАЗнаток (264) 4 года вспять
Другие ответы
# This HOSTS file cured by Dr.Web Anti-rootkit API
все что необходимо за вас поудалял доктор-сеть.
Остались только следы вашего злодеяния.
АЛЕОНОРА ЖАБИНАЗнаток (264) 4 года вспять
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
127.0.0.1 activate.adobe.com
127.0.0.1 activate-sjc0.adobe.com
127.0.0.1 practivate.adobe.com
127.0.0.1 ereg.adobe.com
127.0.0.1 activate.wip3.adobe.com
127.0.0.1 wip3.adobe.com
127.0.0.1 3dns-3.adobe.com
127.0.0.1 3dns-2.adobe.com
127.0.0.1 adobe-dns.adobe.com
127.0.0.1 adobe-dns-2.adobe.com
127.0.0.1 adobe-dns-3.adobe.com
127.0.0.1 ereg.wip3.adobe.com
127.0.0.1 wwis-dubc1-vip60.adobe.com
127.0.0.1 ood.opsource.net
127.0.0.1 lm.licenses.adobe.com
127.0.0.1 OCSP.SPO1.VERISIGN.COM
127.0.0.1 activate-sea.adobe.com
Дополнен 1 минутку вспять
Ничего не надо удалять. Это кряк для фотошопа добавил. Если удалить, фотошоп активацию попросит и работать не станет.
A.R.E.S.Мастер (2141) 6 годов назад
Кряк для фотошопа? фотошоп у меня лицинзионный!
A.R.E.S. Мастер (2141) хотя может совершенно издавна была пиратка лет 7 вспять
DERWINDПросветленный (27698) 6 годов назад
хрень несёшь
100% работает
Rify Мастер (1352) Убеждены? Адреса серверов адоба закручены на локалхост, чтоб софт к ним не обращался и не запрашивал данные активации. Так что здесь еще непонятно, кто хрень несет.
Ничего. Всё что под «#» являются подсказками. Остальное добавил софт от Adobe. Ничего преступного.
можешь сам хостс удалить, создастся новый
Я тоже знаю что такое хостос.
Иван ШушуновУченик (188) 5 годов назад
файл hosts обычно употребляется чтоб не входить на веб-сайты записанные в нем.
можно все бросить, они ничему не мешают, а так может слететь активация товаров адоба либо кого-либо еще
хосты забиваются или вручную или патчами всякими, чтоб компьютер не лез через браузер куда нам не нужно
Rhino acme com что за сайт
Файл hosts находится во всех современных фаворитных семействах операционных систем таких как Windows, Linux и Mac OS и определяет то, как компьютер будет отрабатывать запросы к глобальной сети веб. Добавив в данный файл несколько дополнительных строк можно достигнуть эффекта при котором юзеры при попытке открытия собственных возлюбленных веб-сайтов увидят только рекламу. Нередко доступ к веб-сайтам блокируется стопроцентно с требованием оплаты для его восстановления.
Это обычные деяния интернет-мошенников последних лет, которые пользуются неопытностью юзеров для собственного обогащения. Если и вы пострадали от их действий, то издержите пару минут на данную статью, в какой я расскажу как удалить вирус hosts.
Ручное удаление вирусов в файле hosts

- Нажмите кнопку «Пуск» и в показавшуюся сходу над ней строчку поиска введите команду:
- notepad %WinDir%\System32\Drivers\Etc\hosts
- После ввода команды нажмите сочетание кнопок Ctrl+Shift+Enter, которое дозволит открыть файл hosts с правами админа, чтоб не появилось заморочек с сохранением внесенных конфигураций.
- Если система контроля учетных записей запросит пароль админа, то введите его в соответственном окне.
- Скопируйте в открывшийся файл зависимо от операционной системы последующие данные.
Для Windows XP:
# Copyright (c) 1993-1999 Microsoft Corp.
Как убрать сайт который появляется при запуске компьютера/автозагрузки
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a ‘#’ symbol.
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host
Для Windows Vista:
# Copyright (c) 1993-2006 Microsoft Corp.
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a ‘#’ symbol.
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host
Для Windows 7:
# Copyright (c) 1993-2006 Microsoft Corp.
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a ‘#’ symbol.
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host
# localhost name resolution is handle within DNS itself.
Для Windows 8:
# Copyright (c) 1993-2006 Microsoft Corp.
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a ‘#’ symbol.
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host
# localhost name resolution is handle within DNS itself.
Нажмите сочетание кнопок Сtrl+S для сохранения внесенных изменений. Или выполните то же самое через меню «Файл->Сохранить» Блокнота.
Удаление вируса в hosts с помощью утилиты AVZ
Начинающим пользователям работа с командной строкой, которую содержит предыдущий описанный способ удаления вирусов в файле hosts, может показаться сложной и непонятной. Выходом в данной ситуации может являться использование антивирусной утилиты AVZ, которая является полностью бесплатной и служит для удаления различного вредоносного программного обеспечения с компьютера.
В том числе данная программа содержит и менеджер файла hosts, при помощи которого можно произвести его очистку в простой и наглядной форме. Для этого выполните следующие шаги.
1 — Скачайте архив с последней версией программы с официального сайта ее разработчика www.z-oleg.com.
2 — Распакуйте архив в выбранную на компьютере папку.
3 — Запустите из распакованной папки исполнимый файл программы avz.exe.
4 — В открывшемся окне выберите через главное меню «Сервис->Менеджер файла Hosts».
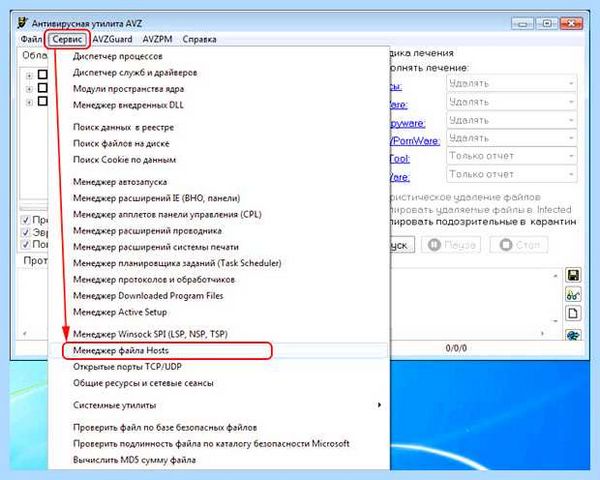
5 — Откроется окно менеджера, который допускает только построчное удаление/редактирование содержимого файла hosts. Все строки, которые начинаются со знака # выделены серым цветом. Они называются закомментированными, являются вспомогательными и не содержат внутри себя каких-либо команд или инструкций. На них можно не заострять внимания.
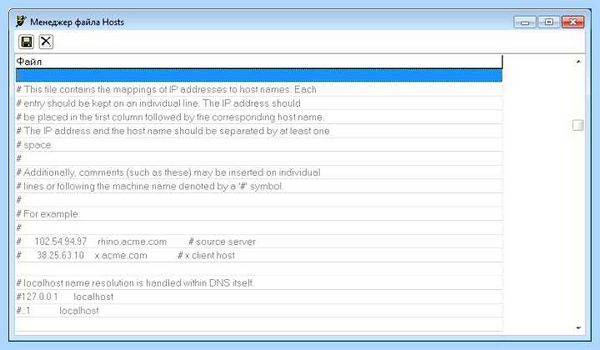
6 — Строки не содержащие # будут отображены более черным цветов. Они являются исполнимыми командами для операционной системы. Внимательно сравните содержимое вашего файла hosts с примерами выше и при наличие добавочных строк удалите лишнее.
7 — На самом деле вы зависимо от операционной системы вы должны увидеть только следующие незакомментированные строки
Для Windows Vista:
Windows 7 и Windows 8 незакомментированных строк (без знака # вначале) содержать не должны.
Если после очистки и последующей перезагрузки файла hosts оказался снова «заражен» дополнительными записями, то это означает, что на вашем компьютере действует вирус, который необходимо удалить до того как браться за очистку данного файла.
Вирус hosts
Временами выскакивает сообщение от др.веба, что был обезврежен вирус hosts с угрозой DFH.hosts.corrupted по пути . windows/system32/drivers/etc/ .
Прочитал в интернете про вирус. В самом hosts нет подозрительных строчек.
# Copyright © 1993-2009 Microsoft Corp.
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a ‘#’ symbol.
# For example:
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host
# localhost name resolution is handled within DNS itself.
# 127.0.0.1 localhost
# ::1 localhost
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
# This HOSTS file cured by Dr.Web Anti-rootkit API
# unchecky_begin
# These rules were added by the Unchecky program in order to block advertising software modules
# unchecky_end
# This HOSTS file cured by Dr.Web Anti-rootkit API
Что с ним делать? Кстати говоря, в карантине ничего нет.
Это стало кстати происходить после переустановки Windows. Прям в первый день.
Прикрепленные файлы:
- ADMIN-PC_Admin_110118_183906.zip3,33Мб 7 Скачано раз
Сообщение было изменено Danya_Dark: 11 Январь 2018 — 13:00
#2
Отправлено 11 Январь 2018 — 12:55
1. Если Вы подозреваете у себя на компьютере вирусную активность и хотите получить помощь в этом разделе,
Вам необходимо кроме описания проблемы приложить к письму логи работы трёх программ — сканера Dr. Web (или CureIt!, если антивирус Dr. Web не установлен на Вашем ПК), Hijackthis и DrWeb SysInfo. Где найти эти программы и как сделать логи описано в Инструкции. Без логов помочь Вам не сможет даже самый квалифицированный специалист.
2. Если у Вас при включении компьютера появляется окно с требованием перечислить некоторую сумму денег и при всем этом блокируется доступ к рабочему столу,
— попытайтесь найти коды разблокировки здесь https://www.drweb.com/xperf/unlocker/
— детально опишите как выглядит это окно (цвет, текст, количество кнопок, появляется ли оно до появления окна приветствия Windows или сразу после включении компьютера);
— дождаться ответа аналитика или хелпера;
3. Если у Вас зашифрованы файлы,
Внимание! Услуга по расшифровке файлов предоставляется только лицензионным пользователям продуктов Dr.Web, у каких на момент заражения была установлена коммерческая лицензия Dr.Web Security Space не ниже версии 9.0, Антивирус Dr.Web для Windows не ниже версии 9.0 или Dr.Web Enterprise Security Suite не ниже версии 6.0. подробнее.
Что Не надо делать:
— лечить и удалять найденные антивирусом вирусы в автоматическом режиме или самостоятельно. Можно переместить всё найденное в карантин, а после спросить специалистов или не предпринимать никаких действий, а просто сообщить название найденных вирусов;
— переустанавливать операционную систему;
— менять расширение у зашифрованных файлов;
— очищать папки с временными файлами, также историю браузера;
— использовать самостоятельно без консультации с вирусным аналитиком Dr. Web дешифраторы из «Аптечки сисадмина» Dr. Web;
— использовать дешифраторы рекомендуемые в других темах с аналогичной проблемой.
Что необходимо сделать:
— прислать в вирусную лабораторию Dr. Web https://support.drweb.com/new/free_unlocker/?keyno=&for_decode=1 несколько зашифрованных файлов и, если есть, их не зашифрованные копии в категорию Запрос на лечение. Дожидаться ответа на Вашу почту вирусного аналитика и далее следовать его указаниям ведя с ним переписку по почте. На форуме рекомендуется указать номер тикета вирлаба — это номер Вашего запроса, содержащий строку вида [drweb.com #3219200];
4. При возникновении проблем с интернетом, таких как «не открываются сайты», в браузерах появляются картинки с порно или рекламным содержанием там, где раньше ничего подобного не было, появляются надписи типа «Содержание сайта заблокировано» и пр. нестандартные уведомления необходимо выложить дополнительно к логам из п.1 лог команды ipconfig
Для этого проделайте следующее:
- Зайдите в меню Пуск на Десктопе, вызовите в нем окно команды Выполнить.
- В появившемся окне наберите cmdи нажмите клавишу . Появится черное окно консоли (интерпретатора команд).
- Напишите в этом черном окне команду ipconfig /all>»%userprofile%\ipc.log» и нажмите клавишу , затем наберите там же команду explorer.exe /select,»%userprofile%\ipc.log» и нажмите клавишу , нужный файл будет показан в Проводнике Windows.
- Приложите этот файл к своему сообщению на форуме.
Похожие статьи
-
Содержание Как убрать из файла hosts значение блокировки серверов Google? Copyright (c) 1993-2006 Microsoft Corp. This is a sample HOSTS file used by…
-
Содержание Как почистить файл hosts 1. Ручное редактирование (через «Блокнот») 2. Автоматизированное редактирование (через специальные утилиты) Файл…
-
Содержание Файл hosts Зачем нужен hosts Как исправить HOSTS hosts для Windows XP и Windows Server 2003 hosts для Windows Vista и Windows Server 2008…