
Содержание
- Для чего нужна программа Sentinel protection installer?
- Основное назначение программы
- Откуда программа взялась на компьютере?
- Можно ли ее удалить?
- Заказать демо SentinelOne
- Лучшая альтернатива устаревшим AV
- Фокус на поведении, а не на сигнатуре
- Демонстрация SentinelOne — антивируса, EDR и XDR нового поколения
- Чем может помочь SentinelOne?
- Заказать демо SentinelOne
- Обзор платформы защиты конечных точек SentinelOne
- Признание SentinelOne
- Платформа SentinelOne Singularity
- Лицензирование
- Singularity Core
- Singularity Control
- Singularity Complete
- Singularity Ranger IoT
- Услуги SentinelOne
- Семь причин перейти на антивирус нового поколения SentinelOne
- Об авторе
- Похожие записи
- Выбираем антивирус и EDR. Сравнение SentinelOne и McAfee
- SentinelOne анонсировал Singularity Mobile для защиты мобильных устройств
- Возможности SeninelOne: Удаленная установка агентов с Ranger Pro
- Возможности SentinelOne: Полноценный удаленный shell
- Новая интеграция Attivo Networks и SentinelOne XDR защищает от кражи учетных данных
- SentinelOne XDR: от концепции к реальности
- Быстрые ссылки
6. Интегрируйте свои средства защиты инфы
Для чего нужна программа Sentinel protection installer?
Изучая перечень установленных программ на собственном компьютере, некие юзеры сталкиваются с некоторым приложением под заглавием Sentinel protection installer. Далековато не многим понятно что же это все-таки за программка и для каких целей она нужна. Ответы на эти вопросы вы найдете в данной статье и на основании их сможете принять решение об удалении этой программы.
Основное назначение программы
Sentinel protection installer представляет собой программный комплекс, основной задачей которого является защита программного обеспечения и другой интеллектуальной собственности по средствам аппаратных ключей.
Говоря простыми словами, если вы хоть раз сталкивались с программами, которые работают только со вставленной в USB порт компьютера флешкой (аппаратный ключ защиты), то sentinel protection installer это та программа, которая позволяет этой самой защите работать.
В данный программный комплекс входят:
- Parallel Driver – драйвер виртуализации;
- USB System Driver – драйвер, обеспечивающий обнаружение USB ключей;
- Sentinel Protection Server – модуль сервера защиты;
- Sentinel Keys Server – сервер лицензионных ключей;
- Sentinel Security Runtime – модуль запуска защищенного приложения.
Откуда программа взялась на компьютере?
В большинстве случаев она устанавливается вместе с программой, которая работает только через защиту Sentinel. Как правило это какие – то банковские или налоговые приложения, типа клиент – банка и программ отправки налоговых деклараций.
Можно ли ее удалить?
Если у вас нет приложений, использующих защиту Sentinel, то Sentinel protection installer может быть удален. Этим шагом вы сделаете невозможным запуск программ, требующих наличие данной защиты.
Лучшая благодарность автору — репост к себе на страничку:
Заказать демо SentinelOne
В далеком 2014 году руководитель Symantec дал интервью New York Times и сказал, что эффективность антивируса составляет 51%. Для профессионалов в области кибербезопасности это не стало большим сюрпризом: те, кто отвечал за безопасность наших сетей, уже действовали исходя из предположения, что антивирус не поможет им в пасмурный день. Для всех остальных это стало потрясающим заявлением от антивирусной компании, которой принадлежало более 25% рынка. Возникает вопрос: если устаревшее антивирусное ПО настолько неэффективно, зачем его использовать и какова альтернатива? В этом посте мы расскажем о семи причинах, по которым директора по информационным технологиям и бизнес-лидеры отходят от устаревшей модели «традиционного» антивирусного ПО и выбирают более эффективные решения.
Лучшая альтернатива устаревшим AV
В отличие от традиционного антивирусного ПО, возможно, даже с дополнительными новыми модулями, антивирус последнего поколения (NGAV) создан «с нуля» и выявляет вредоносную активность с использованием подхода, ориентированного на защищаемую систему, исследуя каждый процесс на конечной точке. Это позволяет антивирусам последнего поколения проактивно обнаруживать и блокировать инструменты и тактики, которые хакеры используют для проникновения. В то время как традиционные антивирусные решения ориентированы на обнаружение вредоносных программ лишь на конечной точке, NGAV устраняет более широкий спектр современных сценариев угроз, включая атаки без файлов и программы-вымогатели.
Рассматривая весь контекст, а не только лишь отдельные инциденты, антивирус последнего поколения предлагает более эффективные средства распознавания и предотвращения неизвестных вредоносных программ и сложных атак. Эта обширная контекстная информация позволяет NGAV понять причину атаки и, таким макаром, предотвратить будущие атаки. Быстрое развертывание и доступ к обширной телеметрии также являются ключевыми особенностями AV следующего поколения. Он предлагает улучшенную детекцию на конечных точках, лучшие возможности реагирования и большее количество способов предотвращения атаки. Сегодня антивирусы последнего поколения могут полностью заменить традиционные продукты для защиты конечных точек.
Фокус на поведении, а не на сигнатуре
Задача заключается в том, чтобы предотвратить все, что может быть предотвращено до выполнения вредоноса, и разбираться с тем, что невозможно было предотвратить, путем анализа поведения процессов, выполняемых на конечной точке. Это эффективно, так как, несмотря на большое и постоянно увеличивающееся количество вариантов вредоносного ПО, они работают очень схожим образом. Количество вариантов поведения вредоносного ПО значительно меньше, чем количество способов, которыми может выглядеть вредоносный файл, что делает этот подход подходящим для предотвращения и обнаружения.
Теперь, когда доступны более эффективные технологии, корпоративным клиентам необходимо учитывать следующие преимущества отказа от устаревшего антивирусного ПО:
1. Снижение текущих расходов
Трудно измерить общую стоимость использования устаревших технологий, которые в состоянии сделать вас уязвимыми для киберугроз. Исторически, лаборатория NSS была Labs признана в мире самым надежным источником независимых, основанных на фактах рекомендаций по кибербезопасности. Каждый год они проводили сравнительный тест со всеми игроками в области безопасности конечных точек. NSS Labs определила, что SentinelOne имеет лучшую общую совокупную стоимость владения за трехлетний период.
Демонстрация SentinelOne — антивируса, EDR и XDR нового поколения
2. Улучшенная защита
Как упоминалось ранее, еще в 2014 году руководители разработчиков традиционных антивирусов уже открыто признали ограниченность своих возможностей. С того времени злоумышленники усовершенствовали свои вредоносные методы, легко обходя традиционные продукты безопасности при помощи таких методов, как бесфайловые вредоносные программы и эксплойты PowerShell. Опережайте злоумышленников и предотвращайте сложные атаки при помощи технологий последнего поколения.
3. Экономия времени
Время — главный фактор, когда идет речь о вашей безопасности. Времени присутствия — время от проникновения злоумышленника до обнаружения или реагирования на последствия составляет в среднем более 90 дней. Тем временем ваши специалисты по безопасности тратят драгоценное время на сбор доказательств взлома. Нужно, чтобы ваша служба безопасности сосредоточилась на важнейшем, а не поиске иглы в стоге сена.
4. Повышение рентабельности затрат
Вначале был просто антивирус. Затем очередной агент для защиты от сложных угроз. Затем дополнительный агент, который может обеспечить мониторинг. Вдобавок к этому очередной для выявления уязвимостей. И т.д.. Больше агентов, работающих параллельно на вашей конечной точке, означает большее влияние на производительность. При помощи антивирусного решения последнего поколения, такого как SentinelOne, вы можете блокировать вредоносные программы, реагировать на угрозы и поддерживать соответствие требованиям при помощи единого агента.
5. Заставьте программное обеспечение работать на вас
Характерной чертой устаревшего антивируса будет то, что для работы и интерпретации требуется высококвалифицированный персонал. Откуда берутся все эти алерты и связаны ли они? Какие из них являются ложными и почему маркетологи жалуются, что не могут получить доступ к своим компьютерам? Антивирус последнего поколения SentinelOne упрощает управление инцидентами. Атаки автоматически группируются вместе, и одна нотификация идентифицирует угрозу и раскрывает всю сюжетную линию атаки, прямо до источника.
6. Интегрируйте свои средства защиты информации
Поскольку ИБ-отрасль в целом испытывает острую нехватку персонала, решение для защиты конечных точек должно интегрироваться с вашим существующим программным стеком, а не создавать дополнительную работу для команды SOC или ИТ-администраторов. Другими словами, вам нужна автоматизированная система с набором богатых нативных API. SentinelOne предоставляет полный Rest API для поддержки интеграции с вашими существующими решениями.
7. Снижение издержек после взлома
Не существует идеального средства защиты информации, но после взлома необходимо иметь возможность быстро и легко разобраться в атаке. Простая в использовании консоль управления, которая представляет всю сюжетную линию атаки, может помочь вам быстро устранить уязвимости и даже отследить виновных. Чем быстрее вы сможете навести порядок, тем меньше будет финансовое воздействие на предприятие.
Чем может помочь SentinelOne?
SentinelOne обеспечивает автономную защиту конечных точек при помощи единого агента, который успешно предотвращает, обнаруживает и реагирует на атаки по всем основным направлениям. Платформа SentinelOne, разработанная для исключительной простоты использования, экономит время клиентов, применяя искусственный интеллект для автоматического устранения угроз в реальном времени как для локальной, так и для облачной среды, и является единственным решением, обеспечивающим мониторинг сети непосредственно с конечной точки.
С SentinelOne администраторы имеют доступ к единому продукту, который обеспечивает глубокую экспертизу в почти всех областях. SentinelOne защищает системы Windows, macOS и Linux одинаково, и, поскольку защита может осуществляться автономным агентом независимо от подключения к Интернету, он может даже защищать офлайн-системы без подключения к сети Интернет. Администраторы, выбравшие SentinelOne, получат доступ к универсальному многоплатформенному продукту, признанному аналитиками и пользователями, и включающему множество уровней защиты.
Закажите демо платформы защиты конечных точек SentinelOne у Тайгер Оптикс, официального дистрибьютора SentinelOne в России и СНГ.
Заказать демо SentinelOne
Данный материал является частной записью члена сообщества Club.CNews.
Редакция CNews не несет ответственности за его содержание.
Обзор платформы защиты конечных точек SentinelOne
Представляем нового вендора в портфеле Тайгер Оптикс! Компания SentinelOne была основана в 2013 году в Израиле элитной командой экспертов по кибербезопасности и защите, которые разработали принципиально новый революционный подход к защите конечных точек.
SentinelOne является пионером в обеспечении автономной безопасности конечных точек, центров обработки данных и облачных сред, помогая организациям быстро и просто защищать свои активы. SentinelOne объединяет предотвращение, обнаружение, реагирование и устранение последствий атак, также форензику в рамках единой платформы антивируса последнего поколения (EPP) / EDR / XDR на базе искусственного интеллекта. При помощи SentinelOne организации могут обнаруживать вредоносное поведение по множеству направлений, быстро блокировать и устранять угрозы при помощи полностью автоматизированного интегрированного реагирования, и адаптировать свою защиту под самые сложные кибератаки.
Читайте также серию статей, в каких мы рассмотриваем ключевые возможности платформы по защите конечных точек SentinelOne Singularity: Обзоры возможностей SentinelOne.
Признание SentinelOne
- Gartner признал SentinelOne Визионером в Волшебном квадранте по защите конечных точек (последний отчет, 2019)
- В тесте MITRE ATT&CK APT29 платформа SentinelOne показала наиболее число высококачественных детекций и наивысшее число автоматических корреляций среди 21 вендора решений по защите конечных точек
- Лучшие EDR-решение по отзывам клиентов Gartner Peer Insight
- Лучшие EPP-решение по отзывам клиентов Gartner Peer Insight
- Первое и единственное решение в области защиты последнего поколения, получившее сертификат VB100 от Virus Bulletin. Сертификация VB100 пользуется уважением среди антивирусных и вредоносных сообществ из-за строгих требований к тестированию
- Четыре из 10 компаний Fortune 10 выбрали SentinelOne среди множества конкурирующих решений по защите конечных точек
- Статус Strong Performer в отчете Forrester EDR Wave, 2020
Платформа SentinelOne Singularity
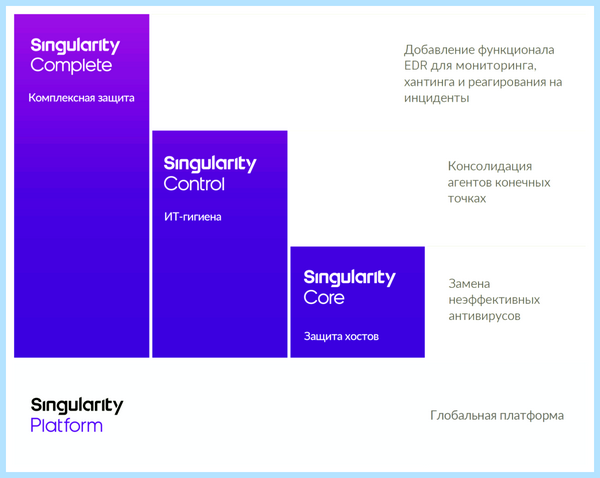
Платформа защиты конечных точек SentinelOne Singularity дает командам ИБ, SOC и ИТ более эффективный способ защиты информационных активов от современных сложных угроз. Singularity представлена в трех редакциях и обеспечивает дифференцированную защиту конечных точек (антивирус последнего поколения), обнаружение атак и реагирование на них (EDR), безопасность Интернета вещей, защиту облачных ресурсов и функционал для повседневной ИТ-деятельности, объединяя несколько существующих технологий в одно решение. SentinelOne предлагает ресурсоэкономные автономные агенты «Sentinel» для Windows, Mac, Linux и Kubernetes и поддерживает различные форм-факторы, включая физические, виртуальные, VDI, корпоративные ЦОДы, гибридные и публичные облака.
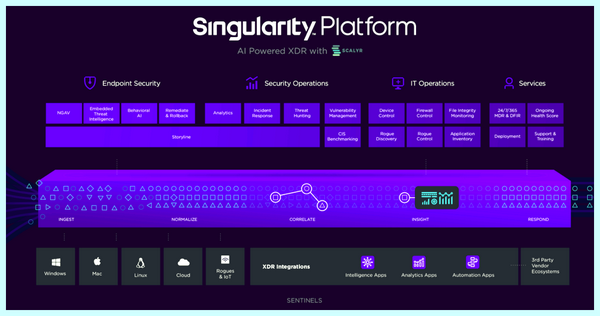
По дефлоту платформа SentinelOne Singularity работает по SaaS-модели. SentinelOne предлагает клиентам выбор между развертыванием сервера управления в облаке Amazon AWS или локально в виде виртуального устройства. Использование облачного исполнения сервера управления позволяет получать неограниченные ресурсы для функционала активного EDR / XDR. Однако логика предотвращения, обнаружения и реагирования агента SentinelOne выполняется локально на агенте, что означает, что агенты и возможности обнаружения SentinelOne не зависят от облака. В отличие от других поставщиков, агенту не надо загружать данные в облако для поиска индикаторов атаки (IoA), также отправлять код в облачную песочницу для динамического анализа.
Все клиенты SentinelOne Singularity имеют доступ к следующим функциям консоли управления SaaS:
- Глобальная SaaS-платформа с высокой доступностью. Выбор локации (Европа, США, Азиатско-Тихоокеанский регион)
- Гибкая аутентификация и авторизация администраторов: SSO, МФА, ролевая модель доступа
- Все защищаемые конечные точки консолидируются по аккаунтам, группам и локациям в соответствии с вашей организационной структурой
- 365 дней истории инцидентов с угрозами
- Встроенная киберразведка SentinelOne и индикаторы MITRE ATT&CK
- Дашборды с аналитикой по состоянию безопасности
- Настраиваемые уведомления по электронной почте и syslog
- Интеграция Singularity со сторонними системами на основе API (SIEM, песочница, Slack, сторонняя киберразведка и т.д.)
- Единый API с более чем 340 функциями
Лицензирование
Платформа SentinelOne Singularity лицензируются по числу агентов и продается по подписке, с равным ежегодным платежом, который включает доступ к выбранной редакции платформы, стандартную поддержку и обновления ПО. Минимальная лицензия составляет 100 агентов.
Также доступны подписки на услуги, в том числе Vigilance Managed Detection & Response (MDR) для круглосуточной поддержки безопасности организации специалистами SOC-а SentinelOne по модели аутсорсинга.
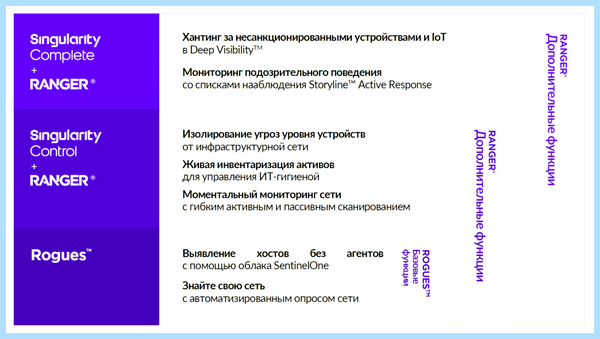
Singularity Core
Core — это базовая версия ПО SentinelOne для обеспечения безопасности конечных точек. Это антивирус последнего поколения для организаций, которые хотят заменить устаревшие антивирусы или NGAV на более эффективный и простой в управлении EPP-продукт. Core также включает базовые функции EDR, демонстрирующие истинное слияние возможностей EPP + EDR в рамках одного агента. Анализ угроз является частью стандартного предложения и интегрирован через функции искусственного интеллекта и Sentinel Cloud.
Функции SentinelOne Core включают:
- Антивирус последнего поколения. Встроенный анализ на основе статического и поведенческого ИИ предотвращает и обнаруживает широкий спектр атак в режиме реального времени до того, как они нанесут ущерб. Core защищает от известных и неизвестных вредоносных программ, троянов, инструментов взлома, программ-вымогателей, эксплойтов памяти, неправильного использования скриптов, плохих макросов и многого другого.
- Агенты Sentinel автономны, что означает, что они применяют технологию предотвращения и обнаружения с подключением к облаку или без него и запускают защитные реакции в режиме реального времени.
- Восстановление происходит быстро, и пользователи возвращаются к работе за считанные минуты без перезаливки образов или необходимости написания скриптов. Любые несанкционированные изменения, произошедшие во время атаки, можно отменить одним щелчком при помощи функций «1-Click Remediation» (вылечить) и «1-Click Rollback» (откатиться) для Windows
- Безопасный доступ к SaaS-консоли. Выбор локации в Европе, США, Азиатско-Тихоокеанском регионе.
- Панели управления на основе данных, управление политиками для иерархий сайтов и групп, анализ инцидентов с интеграцией MITRE ATT&CK и многое другое.
Singularity Control
Control предназначен для организаций, которым требуется лучшая в своем классе безопасность, доступная в редакции SentinelOne Core, с добавлением функций комплексной защиты и управления конечными точкам.
Функции SentinelOne Control включают:
- Все функции SentinelOne Core
- Контроль хостового МСЭ для управления входящими и исходящими сетевыми подключениями с учетом местоположения
- Функционал контроля устройств для управления USB-устройствами и периферийными устройствами Bluetooth / BLE.
- Выявление Rogues («чужаков»), другими словами устройств в сети, на которых еще как бы нет агента SentinelOne.
- Инвентаризация приложений и управление уязвимостями, что позволяет выявлять сторонние приложения, которые имеют известные уязвимости, сопоставленные с базой данных MITRE CVE.
Singularity Complete
Complete создан для организаций, которым необходимы современные средства защиты и контроля конечных точек, также ActiveEDR — расширенный EDR-функционал. Complete также имеет запатентованную технологию Storyline («сюжетные линии»), которая автоматически группирует в инциденты и контекстуализирует события и взаимосвязи процессов ОС [даже при перезагрузках] каждую секунду каждого дня, и сохраняет их для будущих расследований.

Storyline избавляет аналитиков от утомительных задач корреляции событий и быстро помогает им найти первопричину инцидента. SentinelOne Complete разработан для снижения нагрузки на администраторов ИБ, аналитиков SOC, хантеров и специалистов, занимающихся реагированием на инциденты, за счет автоматической корреляции телеметрии и ее сопоставления с платформой MITRE ATT&CK. Самые зрелые глобальные организации используют SentinelOne Complete для удовлетворения своих жестких требований к кибербезопасности.
Возможности Singularity Complete включают:
- Все функции SentinelOne Core + SentinelOne Control
- Запатентованная технология Storyline («сюжетные линии») для быстрого выявления причин инцидента и легкого пивотинга между событиями ИБ.
- Интегрированный мониторинг на основе ActiveEDR как для легитимных, так и вредоносных данных.
- Хранение исторических данных EDR в протяжении 14–365+ дней, также высокая скорость выполнения запросов в любом масштабе
- Хантинг на основе техник MITRE ATT&CK
- Возможность помечать безвредные сюжетные линии как угрозы для защиты со стороны функции EPP
- Функции наблюдения Automated Storyline Active Response (STAR Watchlist Functions)
- Таймлайны, удаленный shell, скачивание файлов, интеграции с песочницами и многое другое.
Singularity Ranger IoT
Распространение Интернета вещей, открытых политик BYOD и удаленной работы экспоненциально увеличивает количество неуправляемых IP-устройств, непосредственно соседствующих с инфраструктурой организации. Один взломанный принтер может стать площадкой злоумышленника для разведки, латерального движения и взлома.
SentinelOne устраняет этот риск при помощи Singularity Ranger, неотъемлемого компонента платформы Singularity XDR, который превращает агенты Sentinel на конечных точках в распределенные сетевые сенсоры. Sentinel Ranger позволяет контролировать поверхность атаки корпоративных сетей в режиме реального времени, обнаруживая, идентифицируя и сдерживая любые угрозы со стороны устройств. Теперь ваши конечные точки могут автономно защищать вычислительную инфраструктуру от атак Интернета вещей, взломанных устройств и уязвимостей. При всем этом не надо приобретать новое оборудование или менять сеть, достаточно включить функционал Ranger в политике защиты конечных точек, и агенты Sentinel обеспечат защиту.
Отличие Rogues и Ranger
Как Rogues, так и Ranger встроены в агент SentinelOne. Возможности различаются зависимо от приобретенного уровня лицензии. Rogues бесплатно включены в пакеты Singularity Complete и Singularity Control. Ranger — это опциональный дополнительный продукт с множеством расширенных возможностей мониторинга и контроля сети.
Услуги SentinelOne
Техническая поддержка
Техническая поддержка оказывается собственной командой экспертов SentinelOne 1, 2 и 3 уровня, обученных всем аспектам платформы Singularity, без привлечения аутсорсеров. Центры поддержки, расположенные по всему миру в Европе, Северной Америке и Азии, в том числе в Израиле, готовы оказать помощь в режиме 24x7x365.
Все клиенты имеют доступ к внутреннему ресурсному центру и порталу поддержки клиентов. При уровне Standard Support инженеры службы технической поддержки будут работать над решением проблем в течение рабочего дня центра поддержки. При выборе Enterprise Support работа над решением критических тикетов будет вестись круглосуточно и по выходным. Добавив опцию технического менеджера аккаунта (TAM) к Enterprise Support, клиенты получат специального технического менеджера по работе с клиентами, который обеспечивает более персонализированный уровень обслуживания, включая отслеживание заявок и периодические отчеты о состоянии инсталляции по методике ONEscore.
Подписка на управляемые услуги Vigilance MDR
SentinelOne Vigilance Managed Detection & Response (MDR) — это подписка на услуги, созданная для повышения безопасности заказчиков. Vigilance MDR повышает ценность продукта, гарантируя, что каждая угроза проверяется, устраняется, документируется и эскалируется при необходимости силами аналитиков SOC SentinelOne. Почти всегда специалисты SentinelOne интерпретируют и устраняют угрозы примерно за 20 минут и связываются с заказчиками только по срочным вопросам. Vigilance MDR позволяет клиентам сосредоточиться лишь на тех инцидентах, которые имеют значение, что делает его идеальным помощником для перегруженных команд ИТ / SOC.
Подписка на сервис готовности SentinelOne Readiness
SentinelOne Readiness — это консультационный сервис по подписке, созданный для сопровождения заказчика до, во время и после установки продукта с использованием структурированной методологии, которая поможет вам быстро приступить к работе и поддерживает работоспособность вашей инсталляции со временем. Клиенты SentinelOne Readiness получают рекомендации по развертыванию, периодическую помощь в обновлении агентов и ежеквартальные проверки состояния ONEscore, что гарантирует оптимальную работу инсталляции SentinelOne.
Семь причин перейти на антивирус нового поколения SentinelOne
В чем польза перехода на антивирус последнего поколения + EDR SentinelOne? Читайте статью на сайте Cnews Club.
Закажите демо платформы защиты конечных точек SentinelOne у Тайгер Оптикс, официального дистрибьютора SentinelOne в России и СНГ.
Об авторе
Тайгер Оптикс является специализированным дистрибьютором инновационных решений по кибербезопасности.
Мы помогаем партнерам и заказчикам повышать защищенность на всем протяжении корпоративной ИТ-инфраструктуры – от гибридного ЦОДа до конечных точек – рабочих станций и мобильных устройств.
Похожие записи
12 апреля 2021 года
Выбираем антивирус и EDR. Сравнение SentinelOne и McAfee
16 февраля 2022 года
SentinelOne анонсировал Singularity Mobile для защиты мобильных устройств
15 декабря 2021 года
Возможности SeninelOne: Удаленная установка агентов с Ranger Pro
9 апреля 2021 года
Возможности SentinelOne: Полноценный удаленный shell
26 мая 2021 года
Новая интеграция Attivo Networks и SentinelOne XDR защищает от кражи учетных данных
10 февраля 2022 года
SentinelOne XDR: от концепции к реальности
Быстрые ссылки
- Наш YouTube-канал
- Акции и промо-программы
- Все вебинары Тайгер Оптикс
- Бесплатные утилиты
Похожие статьи
-
Содержание Какие лицензии бывают у программ и игр? » Freemium » Open Source: GPL, Apache, MIT, BSD и другие подобные » Donation (ware) » Adware и…
-
Содержание Что за программа McAfee WebAdvisor? Защита поиска в интернете Почему многие не знают, как McAfee WebAdvisor попадает на компьютер? Можно ли…
-
Realtek для чего эта программа
Содержание Диспетчер Realtek HD — что это за программа и нужна ли она в автозагрузке? Диспетчер Realtek HD в автозагрузке — варианты предназначения…