
Содержание
- Как включить TPM 2.0 в BIOS на GIGABYTE и AORUS
- Для процессоров Intel
- Для процессоров AMD
- Модули TPM от GIGABYTE
- Дополнительно
- How To Enable TPM 2.0 In Windows — Full Guide
- TPM: Как обновить и очистить прошивку процессора безопасности
- Что такое TPM в Windows 10?
- Как проверить есть ли TPM на компьютере?
- Как обновить прошивку процессора безопасности TPM
- Как очистить TPM
- Как включить TPM в разных BIOS (UEFI/Legacy)
- Как включить TPM на ноутбуке или компьютере
- Проверяем: возможно, TPM уже включён
- Включение модуля TPM в БИОС/UEFI
- Видео
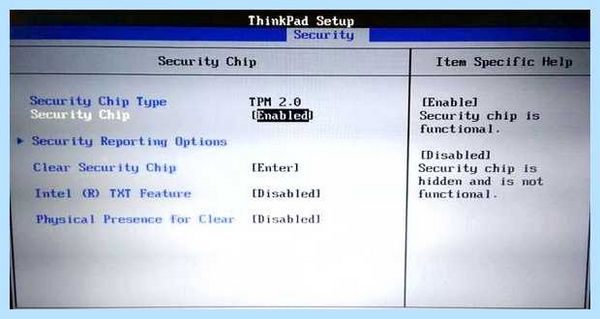
Принципиально: Если у вас будет модуль, то вы можете обновить и очистить TPM конкретно в этих параметрах справа. По этому вы сможете не прибегать ниже к пт. Но, если что пойдет не так, ниже пункты конкретно вам.
Как включить TPM 2.0 в BIOS на GIGABYTE и AORUS
После анонса Windows 11 многие юзеры начали интересоваться поддержкой TPM 2.0 в их материнских платах. В данной статье мы разглядим этот вопрос для плат от GIGABYTE и AORUS. Тут вы узнаете, как включить TPM 2.0 в BIOS на GIGABYTE и AORUS и на каких платах это можно сделать.
Согласно инфы, размещенной компанией GIGABYTE (ссылка), программная эмуляция модуля TPM 2.0 находится на материнских платах с чипсетами Intel® X299, C621, C232, C236, C246, 200, 300, 400, 500, также на платах с чипсетами AMD TRX40, 300, 400, 500.
Потому, если у вас компьютер с одним из этих чипсетов, то для вас не непременно брать дискретный TPM модуль. Можно просто активировать программную эмуляцию в настройках BIOS и обновляться до Windows 11. Данная функция именуется «Intel Platform Trust Technology (PTT)» либо «AMD CPU fTPM». Ниже мы разглядим несколько примеров включения TPM в BIOS на материнских платах GIGABYTE и AORUS.
Для процессоров Intel
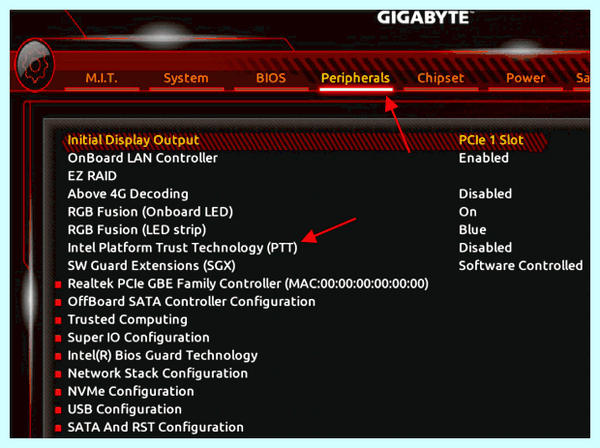
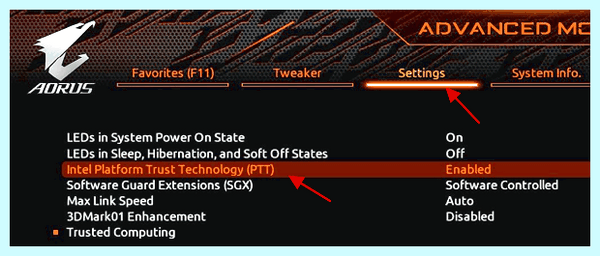
На материнских платах GIGABYTE либо AORUS для микропроцессоров Intel необходимо зайти в BIOS, открыть раздел « Peripherals » (либо « Settings ») и включить опцию « Intel Platform Trust Technology (PTT) »
Для процессоров AMD
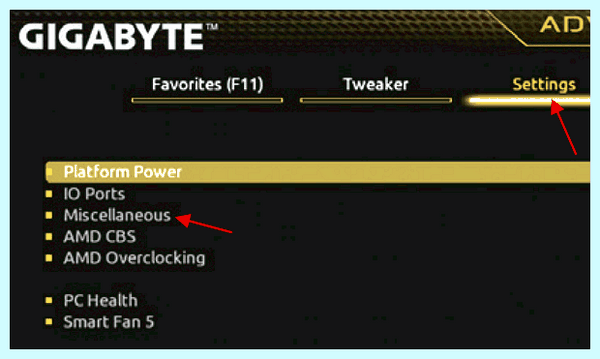
На платах для AMD необходимо зайти в BIOS, открыть раздел « Settings — Miscellaneous » (либо просто « Settings ») и включить опцию « AMD CPU fTPM ».

Модули TPM от GIGABYTE
Также у GIGABYTE есть и физические модули TPM. Их можно приобрести и установить на материнскую плату, если эмуляция TPM для вас не подходит. Ниже приведена таблица с информацией о TPM модулях от GIGABYTE и их поддержке.
Это приблизительная информация, перед покупкой уточняйте свойства и поддержку устройств без помощи других на официальном веб-сайте.
Дополнительно
Точную информацию об установке TPM модуля и включении эмуляции TPM 2.0 в BIOS на GIGABYTE либо AORUS необходимо находить в аннотации к вашей материнской плате. Получить такую аннотацию можно на официальном веб-сайте, в разделе « Поддержка ».
Для этого необходимо ввести в поиск Гугл заглавие материнской платы и перейти на страничку этой платы на веб-сайте GIGABYTE.
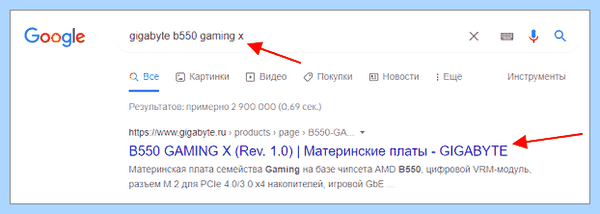
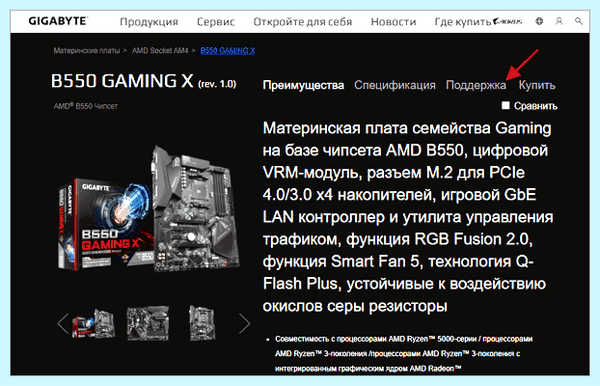
В итоге раскроется страничка с информацией о данной плате. Тут необходимо перейти в раздел « Поддержка ».
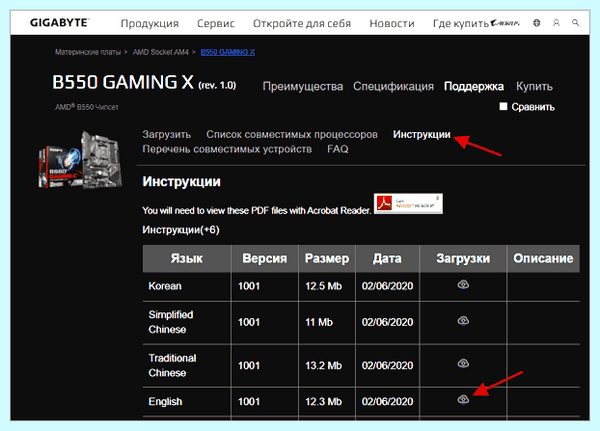
Далее нужно перейти на вкладку « Инструкции » и открыть инструкцию для материнской платы. Направьте внимание, для получения информации о TPM вам нужно именно инструкция (User manual), а не руководство по установке (Installation Guide).
В инструкции для материнской платы нужно выполнить поиск по слову « PTT » (для плат на базе Intel) или « fTPM » (для плат на базе AMD).
Возможно вам будет интересно:
- Как проверить совместимость компьютера с Windows 11
- Как включить TPM 2.0 в BIOS
- Программа для проверки совместимости с Windows 11
- AMD CPU fTPM Switch: что это в BIOS
- TPM 2.0: как узнать если ли он на компьютере
Создатель сайта comp-security.net, автор более 2000 статей о ремонте компьютеров, работе с программами, настройке операционных систем.
How To Enable TPM 2.0 In Windows — Full Guide
Остались вопросы?
Задайте вопрос в комментариях под статьей или на странице «Задать вопрос» и вы обязательно получите ответ.
TPM: Как обновить и очистить прошивку процессора безопасности
Если у вас есть ноутбук или ПК с поддержкой TPM, и вы получаете сообщение в Центре безопасности Windows Defender, в каком сообщается, что вам необходимо обновить свой процессор безопасности или прошивку TPM, вам следует обновить его по приоритету. В этом руководстве я расскажу, как можно очистить TPM и обновить прошивку безопасности TPM.
Что такое TPM в Windows 10?
Trusted Platform Module (TPM) — является специализированным чипом. TPM обычно устанавливается на системную плату компьютера и взаимодействует с остальными компонентами системы при помощи аппаратной шины. Он может хранить ключи шифрования RSA, специфичные для хост-системы и аппаратной аутентификации. Чип TPM также содержит «пару» ключей RSA, называемую ключом подтверждения. Пара поддерживается внутри чипа и не может быть доступна при помощи программного обеспечения. Короче говоря, он может хранить важные данные, включая отпечатки пальцев, данные о лицах и т. д.
Как проверить есть ли TPM на компьютере?
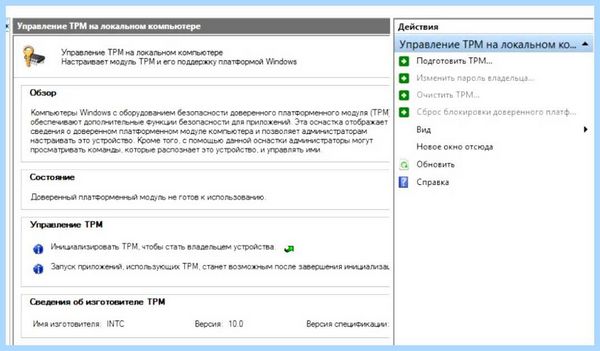
Нажмите сочетание кнопок Win+R и введите tpm.msc. Модуль TPM может находиться в одном из следующих состояний: Готов к использованию, Готов к использованию в режиме ограниченной функциональности и Не готов к использованию. Чтобы воспользоваться большинством функций TPM в Windows 10, модуль TPM должен быть Готов к использованию.
Важно: Если у вас будет модуль, то вы сможете обновить и очистить TPM именно в этих параметрах справа. По этому вы можете не прибегать ниже к пунктам. Но, если что пойдет не так, ниже пункты именно вам.
Примечание: При включении TPM могут быть проблемы с bitlocker, отключите bitlocker при включении модуля TPM.
Как обновить прошивку процессора безопасности TPM
Обновление для TPM обычно содержит исправление для уязвимости безопасности, которая может повлиять на безопасность операционной системы. В этом обновлении будет рассмотрена уязвимость, которую вам необходимо будет загрузить и установить. Также возможно, что обновления прошивки отправляются OEM-производителями, которые быстрее по сравнению с Windows Update.
Загрузка и установка обновлений для Windows
Это лучший способ обновить ваш TPM. Если у вас отключены автоматические обновления, то обновите windows до последней версии через центр обновления Windows или установите патчи вручную , через каталог micosoft.
Установка обновлений прошивки OEM-производителями
Многие OEM-производители, включая Microsoft, предлагают обновления встроенного ПО отдельно. Если обновление прошивки TPM не было включено в Центр обновления Windows, то вам придется вручную загрузить и применить его. Ниже приведен список OEM-производителей, с которых вы можете загрузить обновление.
Как очистить TPM
После того как вы установили обновление прошивки либо через Центр обновления Windows, либо с веб-сайта OEM, вам также потребуется очистить TPM. Это важно для обеспечения безопасности данных. Очистка вашего TPM приведет к сбросу вашего процессора безопасности до его настроек по дефлоту.
- Откройте Защитник Windows 10, перейдите Безопасность устройств. Далее найдите Устранение неполадок процессора безопасности и нажмите Очистить TPM. Перед завершением процесса необходимо перезагрузить устройство.
Очистить TPM при помощи PowerShell
Есть команда, которая сбрасывает модуль Trusted Platform Module в состояние по дефлоту и удаляет значение авторизации владельца и все ключи , хранящиеся в модуле TPM. Эта команда использует значение авторизации владельца, хранящееся в реестре, вместо указания значения или использования значения в файле.
Как включить TPM в разных BIOS (UEFI/Legacy)
- Откройте PowerShell от имени администратора и введите Clear-Tpm
Смотрите еще:
- Изоляция ядра и Целостность памяти в Защитнике Windows 10
- Включить повышенный уровень Защитника Windows 10
- Включить и использовать Exploit Protection в Windows 10
- Как включить Strict Site Isolation в браузере Chrome и Yandex
- Шифрование сайта скриптом для майнинга Coinhive
Как включить TPM на ноутбуке или компьютере
- Проверка включения TPM модуля
- Как включить TPM в БИОС (UEFI)
- Видео инструкция
Проверяем: возможно, TPM уже включён
До того как выполнять далее описываемые действия, рекомендую заглянуть в диспетчер устройств, привожу пример для Windows 10:
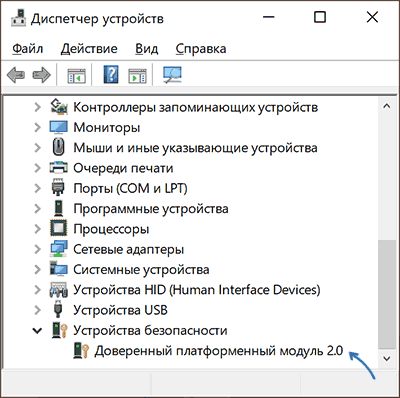
- Нажмите правой кнопкой мыши по кнопке Пуск и выберите пункт «Диспетчер устройств» в контекстном меню.
- В диспетчере устройств направьте внимание на наличие раздела «Устройства безопасности» и на его содержимое.
Если такой раздел есть, а в нем вы видите «Доверенный платформенный модуль», то что-либо включать не требуется, TPM на вашей системе уже включён и, судя по всему, работает.
Дополнительно вы можете:
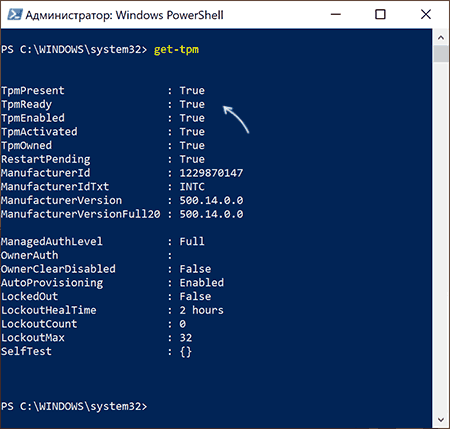
- Использовать команду get-tpm в PowerShell (от имени Администратора) чтобы получить сведения о модуле TPM.
- Нажать клавиши Win+R и ввести tpm.msc для перехода в консоль управления TPM, где также присутствуют сведения о его готовности к работе.
В случае, когда доверенного платформенного модуля TPM не наблюдается, но вы уверены, что на вашем ноутбуке или ПК он в наличии, скорее всего, он отключен в БИОС и его можно включить.
Включение модуля TPM в БИОС/UEFI
Зависимо от производителя материнской платы или ноутбука, включение модуля TPM 2.0 (или иной версии) может располагаться в разных разделах настроек БИОС, обычно — в Security, Advanced, в подразделах, связанных с Trusted Computer или Trusted Platform Module (TPM).
Во всех случаях сначала нужно зайти в БИОС ( Как зайти в БИОС или UEFI в Windows 10), а после нахождения нужного раздела настроек — убедиться, что Trusted Platform Module (TPM) включён (Enabled). Если нужный пункт отсутствует, есть вероятность, что ваша система не оснащена этим устройством.
Далее — несколько примеров для некоторых устройств, по аналогии можно будет найти нужный пункт и в других версиях БИОС (UEFI):
- На материнских платах ASUS обычно требуется зайти в Advanced — Trusted Computing и переключить TPM Support и TPM State в Enabled.

- На ноутбуках HP загляните в раздел Security, TPM Device должно быть установлено в «Available», TPM State — «Enable».

- На ноутбуках Lenovo обратите на раздел Security, а в нём — подраздел «Security Chip», он должен быть Active.
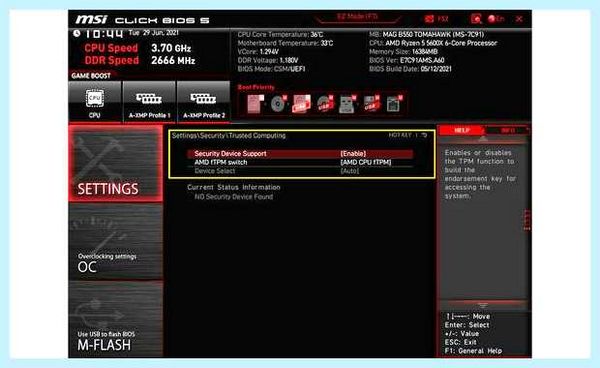
- На MSI в разделе Advanced следует найти Trusted Computing и убедиться, что Security Device Support установлено в Enabled.
- На некоторых ноутбуках Dell — раздел Security, в подразделе TPM 2.0 включаем пункт TPM On и Enabled.

- На Gigabyte — в разделе Advanced, подразделе Trusted Computing.
Видео
Надеюсь, инструкция помогла. В случае же, если ваше устройство не оснащено модулем TPM, а цель включения — установка Windows 11, не торопитесь менять компьютер, не исключено что доверенный платформенный модуль вам не потребуется.
А вдруг и это будет интересно:
- Лучшие бесплатные программы для Windows
- WinfrGUI — бесплатное восстановление данных с использованием Windows File Recovery
- Как включить секунды на часах Windows 11 и Windows 10
- Не удалось обнаружить правильно установленный сетевой адаптер — как исправить?
- Пропал звук Windows 11 — как исправить?
- Как передать данные через Bluetooth на Android — фото, файлы, контакты или приложения
- Windows 11
- Windows 10
- Android
- Загрузочная флешка
- Лечение вирусов
- Восстановление данных
- Установка с флешки
- Настройка роутера
- Всё про Windows
- В контакте
- Одноклассники
-
Юрий 30 Июня 2021 в 23:42
- ыва 7 Января 2022 в 18:42
Похожие статьи
-
Содержание Как включить TPM 2.0 в BIOS Как проверить включен ли TPM на компьютере Как включить эмуляцию TPM в BIOS GIGABYTE Intel AMD Что такое TPM 2.0….
-
Содержание Configure SATA As Как в BIOS включить SATA SATA контроллер. Как включить SATA-контроллер в БИОСе? Что такое SATA-контроллер? Режимы работы…
-
Содержание Как включить безопасную загрузку Windows 11 Как включить безопасную загрузку Как включить Secure Boot Способ №1 Способ №2 Если не…