
Содержание
- Настройка, отключение User Account Control (UAC) с помощью групповых политик
- Ползунок User Account Control
- Как отключить User Account Control в Windows через GPO?
- Настройка параметров UAC в реестре
- Отключение запроса UAC для отдельных приложений
- Особенности использования UAC в Windows Server
- Ползунок User Account Control и параметры GPO
- Отключение контроля учетных записей пользователей Windows – все методы
- Отключить контроль учетных записей Windows в настройках
- Отключить контроль учетных записей Windows в реестре
- Отключите контроль учетных записей с помощью командной строки
- Что произойдет, если отключить контроль учетных записей
- Как отключить UAC в Windows
- Графический интерфейс
- Реестр
- Командная строка
- Групповая политика
- Как отключить контроль учётных данных Windows? Отключение UAC!!!
- Какой способ помог вам?
UAC (User Account Control либо контроль учетных записей) принципиальный компонент системы защиты Windows. При запуске хоть какого приложения либо процесса, который просит прав админа, пробует поменять системные опции, ветки реестра либо файлы, компонент контроля учетных записей UAC переключает десктоп в защищенный режим и запрашивает доказательство этих действий у админа. Тем UAC позволяет предупредить пуск процессов и вредных программ, которые потенциально могут нанести вред вашему компу.
Настройка, отключение User Account Control (UAC) с помощью групповых политик
UAC (User Account Control либо контроль учетных записей) принципиальный компонент системы защиты Windows. При запуске хоть какого приложения либо процесса, который просит прав админа, пробует поменять системные опции, ветки реестра либо файлы, компонент контроля учетных записей UAC переключает десктоп в защищенный режим и запрашивает доказательство этих действий у админа. Тем UAC позволяет предупредить пуск процессов и вредных программ, которые потенциально могут нанести вред вашему компу.
На снимке экрана ниже показано, что при запуске редактора реестра ( regedit.exe ) в Windows 10 возникает окно доказательства UAC:
Контроль учетных записей Разрешить этому приложению заносить конфигурации на вашем устройстве?
User Account Control Do you want to allow this app to make changes to your device?
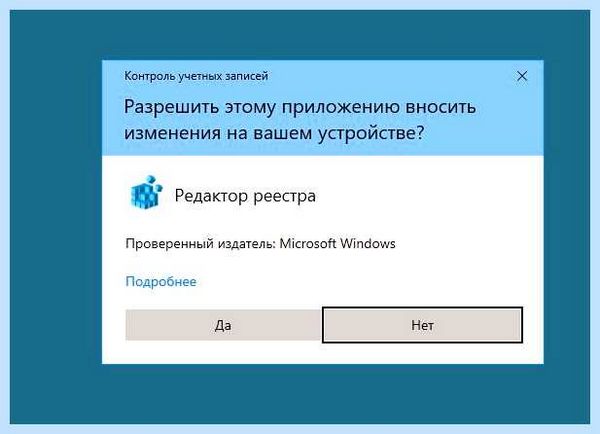
UAC не включен для интегрированной учетной записи админа, которая в Windows 10 по-умолчаню отключена.
В этой статье мы разглядим, как управлять опциями UAC на отдельном компьютере, либо на огромном количестве компов в домене при помощи групповых политик.
Ползунок User Account Control
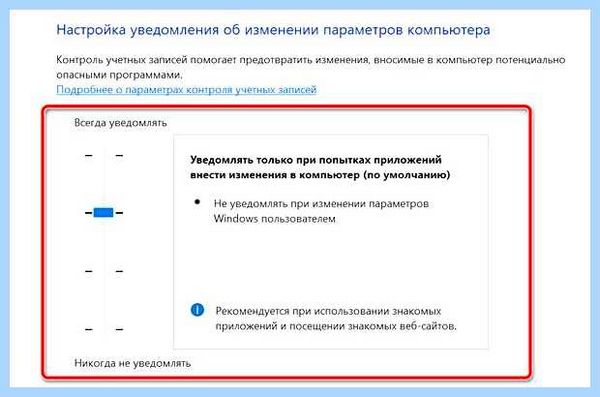
В Windows 7 (и выше) опции UAC на компьютере управляются при помощи специального ползунка (вызывается через панель управления либо файлом UserAccountControlSettings.exe ). При помощи ползунка вы сможете избрать один из 4 предопределенных уровней защиты UAC.
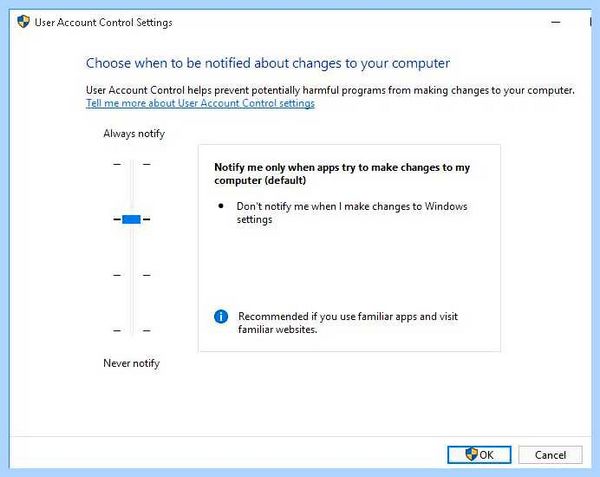
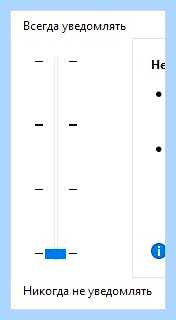
По дефлоту в Windows 10 избран 3 уровень защиты UAC, который выводит извещение только при попытке поменять системные файлы либо характеристики.
Как отключить User Account Control в Windows через GPO?
В большинстве случае не рекомендуется стопроцентно отключать UAC. Контроль учетных записей это обычное, но достаточно действенное средство защиты Windows. В собственной практике я никогда не отключаю UAC на компьютерах юзеров без реального доказательства того, что UAC мешает обычной работе. Даже в этих варианта есть обыкновенные обходные решения по отключению UAC для определенного приложения, либо запуску программ без прав админа и угнетения запроса UAC.
Вы сможете отключить UAC при помощи групповой политики. На отдельном компьютере можно использовать редактор локальный групповой политики gpedit.msc . Если необходимо распространить политику на компы в домене, необходимо использовать консоль Group Policy Management Console — gpmc.msc (разглядим этот вариант).
- В консоли управления доменными GPO щелкните по OU с компьютерами, на которых вы желаете отключить UAC и сделайте новейшую политику;
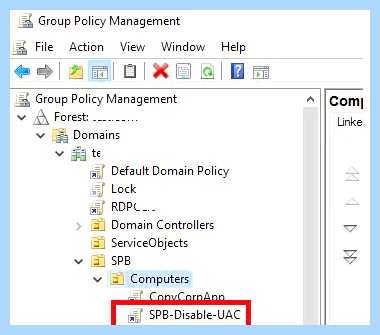
- ОтредактируйтеполитикуиперейдитевразделComputer Configuration -> Policies -> Windows Settings -> Security Settings -> Local Policies -> Security Options;
- В этом разделе есть несколько характеристик, которые управляют опциями UAC. Имена этих характеристик начинаются с User Account Control;
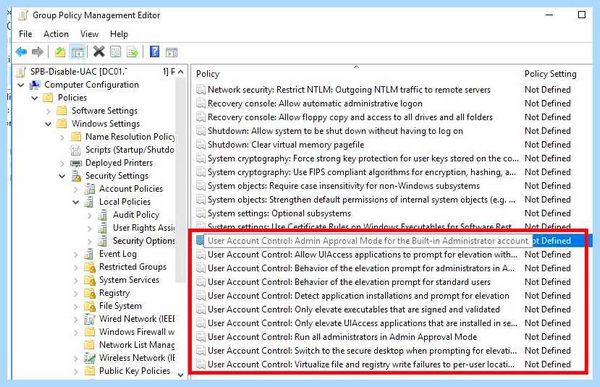
- Для полного отключения UAC установите последующие значения характеристик:
- User Account Control: Behavior of the elevation prompt for administrators in Admin Approval Mode = Elevate without prompting ;
- User Account Control: Detect application installations and prompt for elevation = Disabled ;
- User Account Control: Run all administrators in Admin Approval Mode = Disabled ;
- User Account Control: Only elevate UIAccess applications that are installed in secure locations = Disabled .
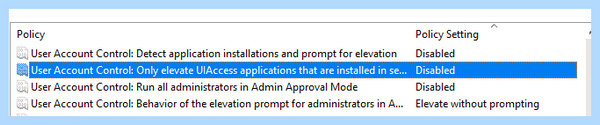
- Чтоб обновить опции групповых политик на компьютерах и отключить UAC, необходимо перезагрузить их. После перезагрузки UAC переключится в режим “Никогда не уведомлять”;
Также можно точечно отключать UAC только для неких пользователей/компьютеров через реестр, а настройки распространить через Group Policy Preferences.
Создайте новый параметр реестра в ветке GPO Computer Configuration -> Preferences -> Windows Settings -> Registry со следующими настройками:
- Action: Replace
- Hive: HKEY_LOCAL_MACHINE
- Key Path: SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- Value name: EnableLUA
- Value type: REG_DWORD
- Value data: 0
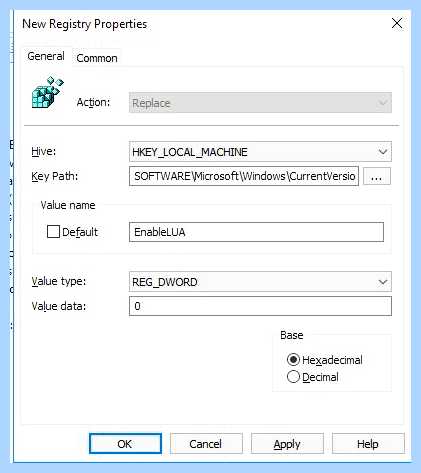
Затем перейдите на вкладку Common и включите опции:
- Remove this item when it is no longer applied
- Item-Level targeting
Нажмите на кнопку Targeting и укажите компьютеры, или доменные группы, на которые должна применяться политика отключения UAC.
Даже при отключенном UAC, запуск некоторых приложений может блокироваться с сообщением Это приложение было заблокировано администратором в целях защиты.
Настройка параметров UAC в реестре
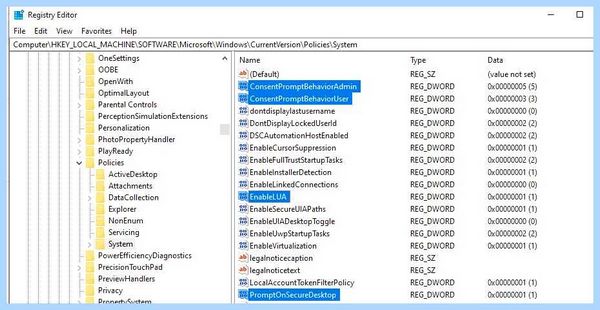
Вы можете управлять настройками UAC через реестр. Параметры, отвечающие за поведение контроля учетных записей, находятся в ветке реестра HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System.
Когда вы меняете значение ползунка UAC в панели управления, Windows меняет значение параметров реестра из этой ветки следующим образом (ниже приведены готовые REG файлы для разных уровней ползунка User Account Control:
UAC уровень 4 (Always notify):
Windows Registry Editor Version 5.00 [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System] "ConsentPromptBehaviorAdmin"=dword:00000002 "ConsentPromptBehaviorUser"=dword:00000003 "EnableInstallerDetection"=dword:00000001 "EnableLUA"=dword:00000001 "EnableVirtualization"=dword:00000001 "PromptOnSecureDesktop"=dword:00000001 "ValidateAdminCodeSignatures"=dword:00000000 "FilterAdministratorToken"=dword:00000000
UAC уровень 3 (Notify only when programs try to make changes to my computer):
"ConsentPromptBehaviorAdmin"=dword:00000005 "ConsentPromptBehaviorUser"=dword:00000003 "EnableInstallerDetection"=dword:00000001 "EnableLUA"=dword:00000001 "EnableVirtualization"=dword:00000001 "PromptOnSecureDesktop"=dword:00000001 "ValidateAdminCodeSignatures"=dword:00000000 "FilterAdministratorToken"=dword:00000000
"ConsentPromptBehaviorAdmin"=dword:00000005 "ConsentPromptBehaviorUser"=dword:00000003 "EnableInstallerDetection"=dword:00000001 "EnableLUA"=dword:00000001 "EnableVirtualization"=dword:00000001 "PromptOnSecureDesktop"=dword:00000000 "ValidateAdminCodeSignatures"=dword:00000000 "FilterAdministratorToken"=dword:00000000
UAC уровень 1 (Never notify — UAC отключен):
"ConsentPromptBehaviorAdmin"=dword:00000000 "ConsentPromptBehaviorUser"=dword:00000003 "EnableInstallerDetection"=dword:00000001 "EnableLUA"=dword:00000001 "EnableVirtualization"=dword:00000001 "PromptOnSecureDesktop"=dword:00000000 "ValidateAdminCodeSignatures"=dword:00000000 "FilterAdministratorToken"=dword:00000000
Отключение запроса UAC для отдельных приложений
Вы можете изменить значение любого параметра из редактора реестра или из командной строки. Например, чтобы отключить UAC на компьютере (потребуется перезагрузка) можно выполнить команду:
reg.exe ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System /v EnableLUA /t REG_DWORD /d 0 /f.
Или аналогичная команда на PowerShell:
New-ItemProperty -Path HKLM:Software\Microsoft\Windows\CurrentVersion\policies\system -Name EnableLUA -PropertyType DWord -Value 0 -Force
В этой ветке еще есть один параметр реестра LocalAccountTokenFilterPolicy, который часто называют Remote UAC. Этот параметр по дефлоту запрещает удаленное подключение к стандартным административным шарам под локальным учетными записями с правами администратора.
Особенности использования UAC в Windows Server
User Account Control в Windows Server работает и управляется так же как в дектопных редакциях Windows.
Допустимо полностью отключать UAC в Windows Server 2016/209, если выполняются следующие условия.
- Только администраторы имеют удаленный доступ к рабочему столу сервера (RDP доступ к серверу для обычных пользователей должен быть отключен). На RDS серверах нужно оставлять UAC включенным;
- Администраторы должны использовать Windows Server только для выполнения административных задач. Работа с офисными документами, мессенджерами, веб браузером должна выполняться лишь на рабочей станции администратора под обычной учёткой пользователя с включенным UAC, а не на серверах (см. статью о лучших практиках по защите аккаунтов администраторов),
UAC всегда отключен в редакциях Windows Server Core.
При включенном UAC Windows Server запрещает удаленное подключение под локальными аккаунтами (через net use, winrm, Powershell Remoting). Токен такого пользователя будет отфильтрован включенным параметром UAC LocalAccountTokenFilterPolicy (об этом рассказано в предыдущей секции).
Ползунок User Account Control и параметры GPO
Вы можете управлять настройками UAC как при помощи ползунка, так и при помощи групповых политик. Но в редакторе групповых политик отсутствует единый параметр, позволяющий выбрать один из 4 уровней защиты (соответствующий положению ползунка UAC). Вместо этого предлагается регулировать настройки UAC 10 различными политиками. Как мы уже говорили выше, эти политики находятся в разделе:
Computer Configuration -> Policies -> Windows Settings -> Security Settings -> Local Policies -> Security Options (Конфигурация компьютера –> Конфигурация Windows –> Параметры безопасности –> Локальные политики). Имена политик, относящихся к UAC, начинаются с User Account Control (Контроль учетных записей).
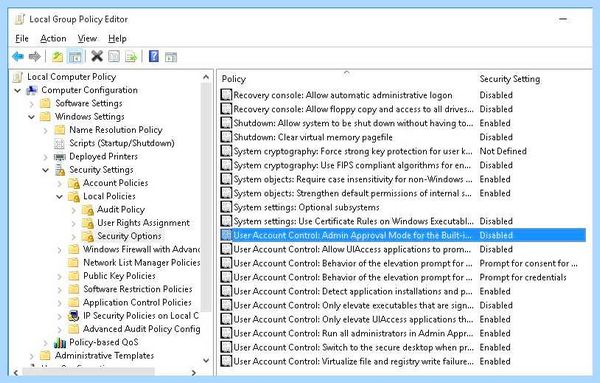
В следующей таблице представлен список политик UAC, и соответствующие им параметры реестра.
| Имя политики | Ключ реестра, настраиваемый политикой | |
| User Account Control: Admin Approval Mode for the Built-in Administrator account | Контроль учетных записей: использование режима одобрения администратором для встроенной учетной записи администратора | FilterAdministratorToken |
| User Account Control: Allow UIAccess applications to prompt for elevation without using the secure desktop | Контроль учетных записей: разрешать UIAccess-приложениям запрашивать повышение прав, не используя безопасный десктоп | EnableUIADesktopToggle |
| User Account Control: Behavior of the elevation prompt for administrators in Admin Approval Mode | Контроль учетных записей: поведение запроса на повышение прав для администраторов в режиме одобрения администратором | ConsentPromptBehaviorAdmin |
| User Account Control: Behavior of the elevation prompt for standard users | Контроль учетных записей: поведение запроса на повышение прав для обычных пользователей | ConsentPromptBehaviorUser |
| User Account Control: Detect application installations and prompt for elevation | Контроль учетных записей: обнаружение установки приложений и запрос на повышение прав | EnableInstallerDetection |
| User Account Control: Only elevate executables that are signed and validated | Контроль учетных записей: повышение прав только для подписанных и проверенных исполняемых файлов | ValidateAdminCodeSignatures |
| User Account Control: Only elevate UIAccess applications that are installed in secure locations | Контроль учетных записей: повышать права только для UIAccess-приложений, установленных в безопасном местоположении | EnableSecureUIAPaths |
| User Account Control: Run all administrators in Admin Approval Mode | Контроль учетных записей: включение режима одобрения администратором | EnableLUA |
| User Account Control: Switch to the secure desktop when prompting for elevation | Контроль учетных записей: переключение к безопасному рабочему столу при выполнении запроса на повышение прав | PromptOnSecureDesktop |
| User Account Control: Virtualize file and registry write failures to per-user locations | Контроль учетных записей: при сбоях записи в файл или реестр виртуализация в размещение пользователя | EnableVirtualization |
По дефлоту для стандартных настроек UAC (уровень 3) используются следующие настройки групповых политик:
UAC Уровень 3 (по умолчанию)
Admin Approval Mode for the Built-in Administrator account = Disabled
Allow UIAccess applications to prompt for elevation without using the secure desktop = Disabled
Behavior of the elevation prompt for administrators in Admin Approval Mode = Prompt for consent for non-Windows binaries
Behavior of the elevation prompt for standard users = Prompt for credentials on the secure desktop
Detect application installations and prompt for elevation = Enabled для рабочих групп, Disabled для домена
Only elevate executables that are signed and validated = Disabled
Only elevate UIAccess applications that are installed in secure locations = Enabled
Run all administrators in Admin Approval Mode = Enabled
Switch to the secure desktop when prompting for elevation = Enabled
Virtualize file and registry write failures to per-user locations = Enabled
Отключение контроля учетных записей пользователей Windows – все методы
Контроль учетных записей пользователей Windows, также известный как UAC, является интегрированной функцией во всех операционных системах Microsoft, которая позволяет вам контролировать компьютер, запрашивая разрешение, до того как вносить изменения, требующие прав администратора.
До того как объяснять, как отключить контроль учетных записей Windows, следует сказать, что UAC всегда должен быть активным, поскольку он может предотвращать и блокировать несанкционированные изменения, которые могут поставить под угрозу безопасность компьютера.
Контроль учетных записей можно отключить несколькими способами: в настройках UAC, в системном реестре или в командной строке.
Отключить контроль учетных записей Windows в настройках
- Нажмите на клавиатуре компьютера клавиши Win (это клавиша с логотипом Windows) и R одновременно. Откроется окно «Выполнить».
- В поле Открыть: введите useraccountcontrolsettings и нажмите кнопку ОК .
- Откроется окно настроек контроля учетных записей Windows.
- Теперь переведите селектор до «Никогда не уведомлять».
- Нажмите ОК .
Чтобы завершить процедуру и отключить контроль учетных записей Windows, вы должны перезагрузить компьютер.
Отключить контроль учетных записей Windows в реестре
Чтобы отключить UAC, мы можем использовать редактор реестра Windows (→ что такое реестр Windows).
Важно: редактор реестра может быть запущен только с учетной записью администратора.
- Нажмите на клавиатуре компьютера клавиши Win (это клавиша с логотипом Windows) и R одновременно. Откроется окно «Выполнить».
- В поле Открыть: введите regedit и нажмите ОК . Откроется редактор реестра. Перед изменением реестра рекомендуется создать резервную копию (→ как сделать резервную копию реестра Windows) или точку восстановления, которую можно использовать в случае проблем (→ как создать точку восстановления Windows).
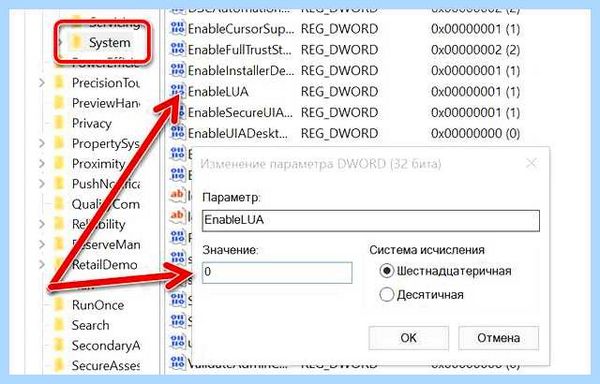
- На левой панели найдите этот ключ: HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Policies \ System
- На правой панели найдите элемент EnableLUA и дважды кликните по нему.
- Откроется окно «Изменение параметра DWORD».
- В поле Значение: поменяйте 1 на 0.
- Нажмите ОК .
- Закройте редактор реестра.
Чтобы завершить процедуру и отключить контроль учетных записей Windows, необходимо перезагрузить компьютер.
Отключите контроль учетных записей с помощью командной строки
- Откройте командную строку Windows от имени администратора.
- Скопируйте и вставьте следующую команду в командную строку: C:\Windows\System32\cmd.exe /k %windir%\System32\reg.exe ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System /v EnableLUA /t REG_DWORD /d 0 /f
- Нажмите Enter на клавиатуре компьютера.
Чтобы завершить процедуру и отключить контроль учетных записей Windows, вы должны перезагрузить компьютер.
Что произойдет, если отключить контроль учетных записей
В заключение руководства мы объясним, что произойдет, если вы решили отключить контроль учетных записей Windows.
- Вы больше не будете получать никаких уведомлений о том, нужно ли разрешить или запретить изменения, требующие административных прав.
- Если вы используете стандартную учетную запись пользователя, вы не сможете вносить изменения, требующие авторизации администратора, поскольку они будут автоматически заблокированы.
- Если вы используете учетную запись администратора, некоторые программы могут вносить изменения в компьютер без предварительного разрешения.
Важное замечание: единственный пользователь Windows, на которого не распространяется UAC, – это Супер Администратор, который по соображениям безопасности отключен по дефлоту (→ что такое учетная запись Супер Администратора и как её включить).
Как отключить UAC в Windows
UAC в некоторых случаях нужно отключить, чтобы установить некоторые программы, которые могут блокироваться данным режимом безопасности.
Графический интерфейс
Действия в более поздних системах немного отличаются от ранних. Рассмотрим процесс подробнее.
Поздний Windows 10
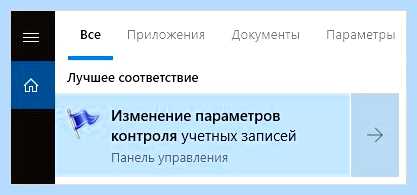
В поздних версиях Windows 10 в поиске вводим «Изменение параметров контроля» — кликаем по Изменение параметров контроля учетных записей:
В появившемся окне перетащите ползунок в самый низ и нажмите OK:
Windows 7 / 8 / ранний 10
В Windows 7 нажмите Пуск — Панель управления. В Windows 8 или ранней версии 10 кликните правой кнопкой мыши по Пуск — Панель управления.
В режиме просмотра Категория нажмите по Учетные записи пользователей.
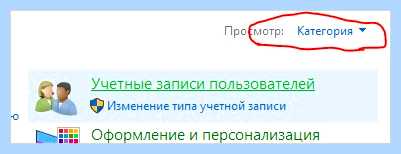
В открывшемся окне снова выберите Учетные записи пользователей.
Кликните по Изменить параметры контроля учетных записей.
В появившемся окне перетащите ползунок в самый низ и нажмите OK:
Реестр
Данный метод является универсальным и подойдет для любой версии Windows.
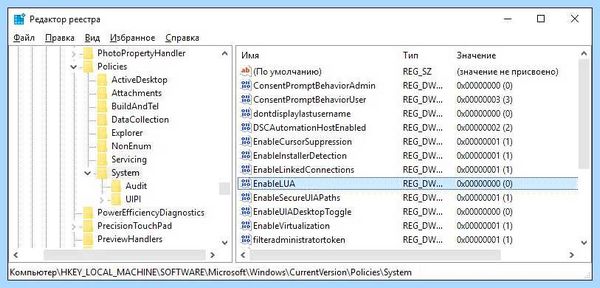
Запускаем редактор реестра (команда regedit) и переходим в ветку HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System.
В правой части находим ключ EnableLUA и задаем ему значение 0:
reg add «HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System» /v EnableLUA /t REG_DWORD /d 0 /f
Командная строка
Прямой команды для отключения UAC нет, но такого эффекта можно добиться при помощи редактирования реестра:
reg add «HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System» /v EnableLUA /t REG_DWORD /d 0
* командную строку необходимо запустить от имени администратора.
Групповая политика
В корпоративной среде мы можем отключить UAC на всех компьютерах, входящих в состав доменной организации.
Также, по мере надобности групповую политику можно использовать для одного компьютера (редакция Windows Pro/Enterprise/Maximum). Для входа в редактор групповых политик на локальном компьютере вводим команду:
Как отключить контроль учётных данных Windows? Отключение UAC!!!
Переходим в раздел:
Конфигурация компьютера -> Конфигурация Windows -> Параметры безопасности -> Локальные политики -> Параметры безопасности
Computer Configuration -> Windows Settings -> Security Settings -> Local Policies -> Security Options
В правой части окна отредактируем 4 политики.
1. Поведение запроса на повышение прав для администраторов:
Контроль учетных записей: Поведение запроса на повышение прав для администраторов в режиме одобрения администратором
User Account Control: Behavior of the elevation prompt for administrators in Admin Approval Mode
Установите значение Повышение без запроса или Elevate without prompt.
2. Обнаружение установки приложений и запрос на повышение прав:
Контроль учетных записей: Обнаружение установки приложений и запрос на повышение прав
User Account Control: Detect application installations and prompt for elevation
Установите его значение в Disabled.
3. Администраторы работают в режиме одобрения администратором:
Контроль учетных записей: все администраторы работают в режиме одобрения администратором
User Account Control: Run all administrators in Admin Approval Mode Контроль учетных записей
Установите этот параметр в Disabled.
4. Найдите следующую политику:
Контроль учетных записей: повышать права для UIAccess-приложений только при установке в безопасных местах
User Account Control: Only elevate UIAccess applications that are installed in secure locations
Установите его значение Disabled.
Для применения политики перезагружаем компьютер или вводим команду:
Какой способ помог вам?
Поделитесь, какой из перечисленных способов помог в отключении UAC:
* в процентах показаны результаты ответов других посетителей.
Похожие статьи
-
Uac отключить в windows 10 regedit
Содержание Как отключить контроль учетных записей (UAC) в Windows 10 Отключение UAC Windows 10 в Панели управления Отключение UAC в Windows 10 через…
-
Содержание Как отключить контроль учетных записей UAC в Windows 10: простые способы Вариант 1: Через панель управления Вариант 2: Через редактор реестра…
-
Содержание Как отключить UAC в Windows 10? Три способа Зачем отключать UAC? Отключение UAC через Панель управления в Windows 10 Отключаем сообщения UAC…