
Содержание
- Контроль учётных записей пользователей
- Предпосылки создания [ ]
- Принцип работы [ ]
- Недостатки [ ]
- Настройка [ ]
- Настройка UAC в Windows 7
- Уязвимости Windows
- Настройка UAC
- �� Контроль учетных записей нет кнопки да только нет не активна кнопка да
- Проблемы со старыми программами
- Дополнительная защита
- Проверка функционирования защиты UAC
- Заключение
- Как работает контроль учетных записей в системе Windows
- Как работает контроль учетных записей
- Токены и процессы контроля учетных записей
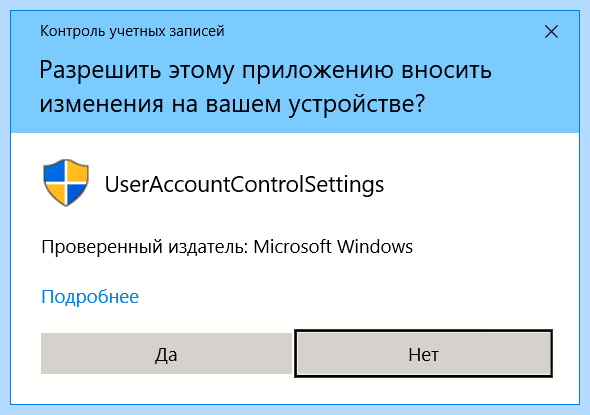
- Информация, отображаемая в окне контроля учетных записей Windows
Есть три метода написать программку, совместимую с Контролем учётных записей юзеров.
Контроль учётных записей пользователей
Контроль учётных записей юзеров (англ. User Account Control, UAC) — компонент операционных систем Microsoft Windows, в первый раз показавшийся в Windows Vista. Этот компонент запрашивает доказательство действий, требующих прав админа, в целях защиты от несанкционированного использования компьютера. Админ компьютера может отключить Контроль учётных записей юзеров в Панели управления.
- 1 Предпосылки сотворения
- 2 Механизм работы
- 2.1 Перечень действий, вызывающих срабатывание
Предпосылки создания [ ]
Ограничение прав, с которыми производятся приложения (к примеру, различение меж «суперпользователем» и «обычными пользователями»), в течение десятилетий было обыденным явлением в операционных системах для серверов и мейнфреймов. Домашние же операционные системы Майкрософт (такие, как MS-DOS, Windows 3.x и Windows 9x) не имели разделения прав: программка могла выполнить на компьютере хоть какое действие. По этой причине компы общего использования стремительно подвергались инфецированию вредоносными программками.
Невзирая на возникновение разделения прав в Windows NT, юзеры по привычке и для удобства использовали для работы учётную запись с правамиадминистратора, нарушая принцип «запускать всякую программку с мало вероятными правами». К тому же многие программки, написанные дляWindows 9x либо тестированные только с правами суперпользователя, не работали с урезанными правами — к примеру, хранили конфигурационные файлы в каталоге с программкой либо в общей для всех юзеров ветке реестра.
Выходит замкнутый круг: разработчики делают программное обеспечение, которому требуются широкие права юзеров, так как пользователи «сидят под администраторами»; пользователи ведут же повседневную работу с правами администраторов, так как этого требует программное обеспечение. Поэтому, несмотря на то, что ОС линейки Windows 9x уже много лет не производятся, на большинстве компьютеров с Windows 2000 и поболее поздними система разграничения доступа простаивает, а вредоносные программы получают администраторские права. Пропаганда Microsoft, призывавшая делать программы совместимыми с разграничением доступа, действовала, но медленно — многие программы (особенно небольшиеутилиты, написанные одиночками) продолжали исполнять операции с повышенными привилегиями. Для того, чтобы склонить разработчиков писать более «безопасные» программы, и был разработан Контроль учётных записей пользователей.
Принцип работы [ ]
В случае, если программа запрашивает действие, требующее прав администратора, выполнение программы приостанавливается и система выдает запрос пользователю. Окно с запросом размещается на защищённом десктопе, чтобы предотвратить «нажатие» программой кнопки разрешения.
Так, выдаются запросы при попытке изменения системного времени, установки программы, редактирования реестра, изменения меню «Пуск».
Также действует «виртуализация каталогов и реестра»: программа, которая пробует записать что-либо в каталог %PROGRAMFILES%\Папка\Пример.ini , записывает этот файл в каталог %USERPROFILE%\AppData\Local\VirtualStore\Program Files\Папка\Пример.ini . Это обеспечивает совместимость старых программ с разграничением доступа.
Список действий, вызывающих срабатывание [ ]
Вот (неполный) список действий, вызывающих срабатывание Контроля учётных записей пользователей [1] :
- Изменения в каталогах %SYSTEMROOT% и %PROGRAMFILES% — а именно, установка/удаление программы, драйверов и компонентов ActiveX; изменение меню «Пуск» для всех пользователей.
- Установка обновлений Windows, конфигурирование Windows Update.
- Перенастройка брандмауэра Windows.
- Перенастройка самого Контроля учётных записей пользователей.
- Добавление/удаление учётных записей.
- Перенастройка родительских запретов.
- Настройка планировщика задач.
- Восстановление системных файлов Windows из резервной копии.
- Любые действия в каталогах других пользователей.
- Изменение текущего времени (изменение часового пояса не вызывает срабатывание Контроля учётных записей пользователей).
- Вызов Редактора реестра.
Есть три способа написать программу, совместимую с Контролем учётных записей пользователей.
- Указать в манифест-ресурсе уровень доступа программы: asInvoker , highestAvailable или requireAdministrator . Все три отключают виртуализацию каталогов, но asInvoker будет иметь пользовательские права, а остальные два — уже при запуске запросят повышение прав.
- Сделать функции, требующие повышенных прав, отдельным .EXE -файлом с правами highestAvailable или requireAdministrator или запускать его с помощью ShellExecute с lpOperation , равным runas .
- Сделать функции, требующие повышенных прав, доступными через COM-объект. При всем этом COM-сервером должен быть .EXE -файл с правами highestAvailable или requireAdministrator .
По рекомендациям Microsoft, на элементах интерфейса, которые требуют прохождения Контроля учётных записей пользователей, должна быть нарисована иконка щита.
Недостатки [ ]
- Многие программы, разработанные до появления Windows Vista, либо полностью несовместимы, либо требуют принятия специальных мер при установке и настройке. По сути данный недостаток относится скорее к устаревшим версиям программного обеспечения, либо к устаревшим программам.
- Окно с запросом не предоставляет пользователю достаточной информации для идентификации программы и действия, на которое потребовались дополнительные права.
- Необходимость перезапуска программы для выполнения некоторых ее функций. Например, Microsoft Visual Studio требует перезапуска с правами администратора при попытке открытия дамп-файла и некоторых других операциях.
- В Windows 7 жестко записаны многие приложения, идущие в комплекте, как доверенные, а потому код, который приводит к срабатыванию для других приложений, для них не работает при настройке по дефлоту, что делает их потенциальными посредниками для выполнения опасных действий сторонними программами в обход Контроля учётных записей пользователей [2] .
- С включенным UAC многие программы могут не запуститься с правами пользователя, если эти программы потребуют повышения прав, хотя их можно запустить с правами пользователя в учётной записи «Обычный доступ» с выключенным UAC. Даже если попытаться запустить их от имени учётной записи «Обычный доступ», UAC все равно появится (если включен), и если в окне «Разрешить следующей программе внести изменения на этом компьютере?» нажать кнопку «Да» — программе будут выданы повышенные права. Если нажать кнопку «Нет» — программа либо будет запущена с пониженными правами, либо завершит работу.
Настройка [ ]
В Windows Vista контроль учетных записей можно отключить в апплете Панели управления «Учетные записи пользователей», однако уровень обеспечения конфиденциальности и целостности программ и данных существенно снизится.
В Windows 7 Контроль учётных записей пользователей был доработан, а именно, в панели управления вместо единственной настройки либо включавшей его, либо выключавшей появились четыре режима работы:
- «Всегда уведомлять».
- «Уведомлять только при попытках программ внести изменения в компьютер».
- «Уведомлять только при попытках программ внести изменения в компьютер (не затемнять десктоп)».
- «Никогда не уведомлять» (UAC будет отключен только после перезагрузки Windows).
Настройка UAC в Windows 7
Начиная с Windows Vista, Microsoft включила в состав операционной системы механизм управления учетными записями пользователей (сокращенно UAC). Принцип работы UAC большинство пользователей восприняли негативно, потому что бесконечные дополнительные валидации в виде затенения экрана и прощелкивания кнопочки Yes могли вывести из себя даже самого терпеливого. Зачастую UAC функционировал не вполне корректно, что приводило к не возможности работы с рядом программ, которые были написаны под ранние версии Windows. C выходом SP1 для Vista UAC был доработан, но пользователи уже успели отключить UAC и забыть что же все-таки это такое.
В Windows 7 UAC приобрел дополнительные настройки. И я бы хотел рассказать, как именно сделать UAC действительно полезным инструментом для защиты ОС.
Уязвимости Windows
- Файловая система (обычно: заражение исполняемых файлов)
- Службы Windows
- Реестр
При включенном UAC’е любая попытка доступа к системным файлам, службам или реестру будет блокирована и появится окно, которое потребует подтверждение пользователя на дальнейшие действия.
Настройка UAC

�� Контроль учетных записей нет кнопки да только нет не активна кнопка да
В Windows 7 появилась возможность настройки уровня предупреждений для UAC. Экран настройки UAC выглядит следующим образом:
Рис. 1. Настройка UAC в Windows 7.

Всего доступно четыре уровня предупреждений UAC:
- Самый высокий уровень – предупреждения при любых попытках модифицировать системные настройки и файлы, а так же при установке программного обеспечения
- Второй уровень – предупреждения только при попытках внести изменения в системную конфигурацию и настройки пользователя
- Третий уровень – предупреждения только при попытках внести изменения в системную конфигурацию
- Четвертый уровень – полное отключение UAC.
Но куда более важными, на мой взгляд, являются дополнительные настройки UAC в политиках безопасности (рис. 2):
Рис. 2. Настройки UAC в политиках безопасности.
Рассмотрим более подробно некоторые из политик UAC:
- Behavior of the elevation prompt for administrators – позволяет задать режим поведения окна валидации при повышении администраторских прав. Например, можно включить подтверждение прав при помощи пароля (prompt for credentials) или оставить подтверждение прав только при помощи нажатия OK (prompt for consent).
- Behavior of the elevation prompt for users – аналогично первому пункту, но для учетных записей в режиме пользователя.
- Switch to the secure desktop when prompting for elevation – переключению десктопа в безопасный режим при прохождении валидации. Для пользователя включение данной политики отражается в виде затенения десктопа при прохождении проверки. В дествительности роль данной политики в изоляции процедуры валидации от других работающих программ с целью предотвратить перехват окна UAC программными способами.
- Virtualizes file and registry write failures to per-user locations – виртуализация файлов и реестра. Позволяет работать с программами в режиме виртуализации с целью исключить повреждения файловой системы и реестра (режим песочницы).
Лично я использую самые высокие настройки безопасности UAC, включая необходимость ввода пароля при валидации. Это дает мне полную защиту системных файлов, реестра и служб Windows. Обычно, программное обеспечение использует системные файлы и реестр только для чтения. Исключения здесь могут представлять только системные утилиты, где подтверждения прав доступа к системе вполне оправдано. Использования пароля обусловлено тем, что под моей учетной записью иногда работаю не только лишь я, поэтому, только нажатия кнопки Yes не является достаточным условием безопасности.
Проблемы со старыми программами
Обычно, проблемы в работе старых программ при включенном UAC’е связаны в некорректном взаимодействии с системой и полном нежелании разработчиков придерживаться каких-либо стандартов безопасности и разграничения доступа пользователей к системным ресурсам. Обычно проблему можно решить путем запуска программы от имени администратора, но это особенно опасно в случае сетевых приложений, так это открывает полный доступ к системе в случае использования уязвимостей данной программы.
В качестве примера можно взять старый программы, которые хранят профили пользователя не в папках пользовательского режима, а в Program Files, в конечном итоге корректная работа возможно только от администратора, потому что все создаваемые файлы и директории в Program Files наследуют уровень доступа на запись и изменение только для администратора. Простейший способ решения проблемы – добавить права на изменения данных профиля для обычных пользователей.
Вообще, можно посоветовать не ставить старые программы в ProgramFiles, чтобы избежать проблем с правами доступа.
Дополнительная защита
Хотя цель работы UAC сводится к защите системных данных, но можно воспользоваться UAC’ом и для защиты пользовательских файлов. Делается это простым урезанием прав доступа к файлам для учетной записи пользователя: достаточно удалить права на модификацию и запись, оставив их лишь для администратора.
Права доступа к файлам можно настроить и в более ранних версиях Windows, но работая под учетной записью администратора любая программа может изменть уровень доступа, не спрашивая при всем этом пользователя. В случае с включенным UAC расширение прав возможно лишь при прохождении валидации.
Проверка функционирования защиты UAC
Как уже говорилось, назначение UAC – ограждения пользователя от изменения системных файлов и настроек. Поэтому лучшим способом проверки защищенности системы здесь является исследования работы вирусов при включенном UAC’е.
Приведу пример функционирования вируса при включенном UAC’е.
В качестве примера я возьму троянскую программу Win32.Injector. Данный троян действует весьма просто просто: записывает себя в директорию C:\Windows\System32 и прописывает свою загрузку в реестр. В конечном итоге после перезагрузки компьютера запускается большое количество cmd.exe и services.exe. Самый простой способ распространения – запуск из autorun’а на флеш-накопителях.

Попытаемся запустить данный троян с включенным UAC’ом. У меня это исполняемый файл nsshell.exe, который по-умолчанию так же является скрытым.
Рис. 4. Троянская программа nsshell.exe.

Чтобы убедиться, что это действительно вирус, проверим nsshell.exe c помощью антивируса:
Рис. 5. Антивирус показывает, что nsshell.exe – троян.

Попытка запуска данного исполняемого файла приведет к срабатыванию механизма UAC, потому что троян пытается прописать себя в системные директории и реестр:
Рис. 6. Срабатывание UAC при запуске nsshell.exe
Как видно, шапка в окне UAC в этом случае приобрела желтый цвет. При более детальном рассмотрении можно заметить, что у программы так же отсутствует доверенный издатель и сертификат подлинности. Таким макаром, мало кто осмелится подтвердить запуск, особенно если это произошло при монтировании флеш-накопителя.
Заключение
Таким макаром, использования UAC действительно оправдано с позиции безопасности операционной системы. Если прикладная программа потребовала при запуске повышения прав до уровня администратора, то это уже несколько напрягает, особенно если отсутствует какая-либо информация о издателе и цифровая подпись. Рекомендую более детально ознакомится с принципом работы UAC и все таки оставлять его включенным.
P.S.: Большинство описанных настроек и действий верны и для Windows Vista.
Как работает контроль учетных записей в системе Windows
Контроль учетных записей пользователей Windows является функцией , которая позволяет предотвращать и блокировать несанкционированные изменения в компьютере. Также известна как UAC, она интегрирован во все операционные системы Microsoft, начиная с Windows Vista.
UAC позволяет вам контролировать компьютер путём запроса разрешения, до того как вносить изменения, требующие административного доступа.
Контроль учётных записей включен по дефлоту (→ как отключить UAC) для предотвращения запуска вредоносных программ обычными пользователями Windows или изменения настроек, которые влияют на других пользователей компьютера.
Давайте попробуем понять, что такое контроль учетных записей Windows, объяснив, как он работает.
Как работает контроль учетных записей
Когда пользователь Windows пытается выполнить операцию, требующую прав администратора, появляется окно контроля учетных записей. Действия, требующие административного разрешения, обозначены маленьким сине-желтым щитом рядом с заголовком.
Для продолжения требуется подтверждение в окне контроля учетных записей. Если пользователь, который хочет выполнить операцию, имеет учетную запись администратора, он может продолжить. Если у пользователя стандартная учетная запись, он может продолжить, только если введёт пароль пользователя-администратора.
После ввода пароля права администратора будут временно присвоены стандартной учетной записи. Это позволит вам завершить операцию. По окончании операции права обычного пользователя будут восстановлены.
Окно контроля учетных записей Windows также может появиться, если программа пытается внести изменения без какого-либо запроса от пользователя.
Если вы не совершали каких-либо действий и появляется окно UAC, то должны тщательно проверить отображаемую информацию, до того как выбирать, разрешать или не разрешать изменение, чтобы не допустить того, что вредоносное ПО или другое программное обеспечение нарушит безопасность компьютера.
Токены и процессы контроля учетных записей
Чтобы лучше понять, как работает контроль учетных записей Windows, нам нужно объяснить, что такое токен доступа и как работает процесс, который регулирует UAC.
Токен доступа – это объект операционной системы, который содержит различную информацию. Он используется для определения типа пользователя, его привилегий и группы, к которой он принадлежит. В Windows токен связан с процессом, выполняемым пользователем. Система анализирует токен, чтобы определить, есть ли у пользователя необходимые привилегии для запуска процесса. Если у пользователя нет необходимых привилегий, вмешивается контроль учетных записей.
Если контроль учетных записей пользователей включен, Windows запросит согласие или учетные данные действительной учетной записи администратора, до того как приступить к выполнению задачи или программы, для которых требуется токен доступа администратора. Этот запрос сделан для предотвращения установки стандартных невидимых вредоносных программ.
Информация, отображаемая в окне контроля учетных записей Windows
Окно контроля учетных записей Windows может отображать разные сообщения, но всегда содержит информацию, касающуюся названия программы, автора (её разработчика) и источника файла (откуда он). Зависимо от типа запрашиваемой авторизации, UAC отобразит сообщение с вопросом, хотим ли мы разрешить программе или приложению вносить изменения или нет.
Если окно контроля учетной записи пользователя отображается без запроса пользователя, стоит обратить пристальное внимание на информацию, относящуюся к автору программы.
Если автор подтвержден, соответствующая программа имеет цифровую подпись. Цифровая подпись является своего рода «знаком качества», который подтверждает оригинальность программного обеспечения. Благодаря этому вы всегда можете проверить производителя приложения или программы.
Программа с неизвестным автором не обязательно означает, что это вредоносное ПО, но это означает, что программа могла быть изменена и может быть менее безопасной. Кроме того, старое программное обеспечение почти всегда не подписано.
Контроль учетных записей Windows может помочь нам защитить ваш компьютер, но не забывайте всегда внимательно следить за программами, которые запускаете. Используйте только те приложения и программное обеспечение, которые поступают из надежных источников или с сайта производителя.
Похожие статьи
-
Win 10 контроль учетных записей
Содержание Родительский контроль Windows 10 Создание учетной записи ребенка с настройками родительского контроля по умолчанию Управление учетной записью…
-
Windows 10 изменение имени учетной записи
Содержание Как в Виндовс 10 изменить Имя Пользователя Изменение имени пользователя через учетную запись Microsoft Изменение имени пользователя с помощью…
-
Содержание Как создать локальный аккаунт при установке Windows 10 Как установить Windows 10 без учётной записи Microsoft Установка Windows 11 22H2 без…