
Содержание
- Virtualization technology что это
- Поддержка накопителей NVMe в серверах Intel на базе Xeon Scalable
- Intel Virtualization Technology что это? [Пункт BIOS]
- Основы виртуализации (обзор)
- виртуализация , что это , как включить , зачем оно
- История
- Виртуализация сегодня
- Виртуализация процессора для чего нужна и что это за технология?
- Видео
- Популярные виртуальные машины
- Какие виртуальные машины предпочитают использовать сегодня?
- Зачем нужна виртуальная машина и виртуализация
- Надо ли вам это
- Хостинг
В общем на деньках я столкнулся с таковой неувязкой, как невозможность пуска гостевых операционных системах на виртуальной машине. Поточнее сказать, я не мог запускать конкретно 64-х разрядные системы, хотя микропроцессор у меня такие полностью для себя поддерживает. Также, была неувязка с пуском дистрибутива Linux с флешки, появлялась так же самая неувязка.
Virtualization technology что это
Аппаратная виртуализация – метод пуска нескольких управляющих программных сред на одной вычислительной машине. Самый броский пример – это одновременная работа нескольких операционных систем на одном компьютере.
В отличии от программной виртуализации, аппаратная не имеет программного посредника меж оборудованием и виртуальными машинами. Операционные системы пользуются аппаратными ресурсами впрямую.
Intel Virtualization Technology – это разработка виртуализация от компании Intel.
Эта же разработка есть и у AMD. Именуется она Amd virtualization technology.
Содержит в себе виртуализацию каждой подсистемы компьютера:
- центрального микропроцессора;
- оперативки;
- графической системы;
- систем ввода вывода (HDD, клавиатура, мышь, USB);
- систем безопасности.
Как работает аппаратная виртуализация
Аппаратная реализация вероятна благодаря внедрению в микропроцессоры и чипсеты (начиная с 2005 года) нескольких 10-ов инструкций.
Активизацию режима виртуализации включает аннотация VMXON, «легковесная» программная прослойка (терминология INTEL) меж оборудованием и гостевыми операционными системами. Прослойка именуется – гипервизором либо монитором виртуальных машин.
Гипервизор управляет прямым доступом к оборудованию для каждой гостевой ОС. Это означает что ОС поделят меж собой: процессорное время, места неизменной и оперативки и каналы и память ввода вывода.
Гостевые системы запускаются гипервизором через сигналы: VMLAUNCH и VMRESUME. Когда гипервизор отключается и завершает режим виртуализации то отправляет сигнал VMXOFF.
Virtualization technology в биосе что это?
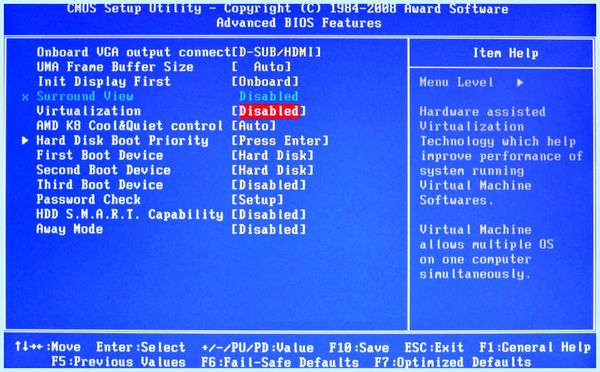
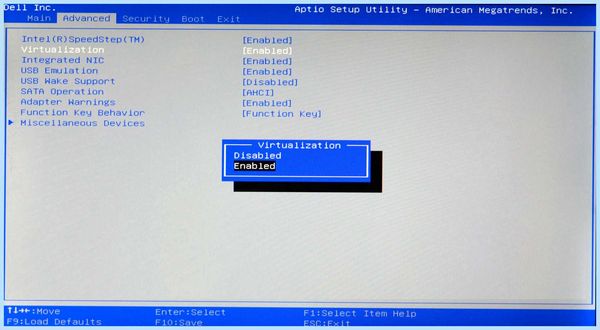
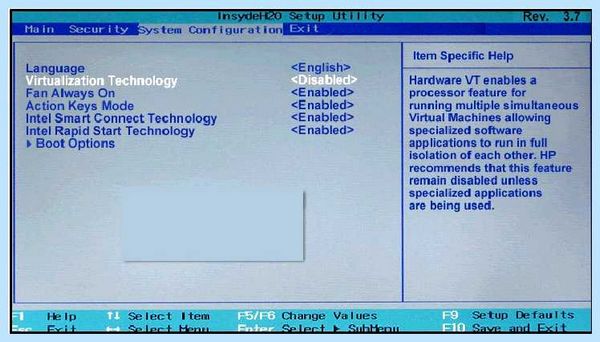
Виртуализация врубается в BIOSе. Чтоб ее включить необходимо отыскать пункт Virtualization и поменять его значение с Disable на Enable. Где находится этот пункт в БИОСах различных производителей показано на снимках экрана ниже:
Поддержка накопителей NVMe в серверах Intel на базе Xeon Scalable
В прошлых поколениях серверов (включая серверы на базе Intel Xeon E5-2600v4) внедрение твердотельных накопителей NVMe 1 было связано с рядом ограничений:
- не поддерживалась жгучая подмена накопителей
- отсутствовала возможность сотворения загрузочных RAID-массивов
- не гарантировалась работа индикации накопителей в согласовании со эталоном 2
Это разъясняется тем, что управление интерфейсом NVMe производилось не наружным контроллером, как в случае дисков SAS либо SATA, а контроллером самого накопителя. Вследствие этого такие действия, как извлечение накопителя либо появление неисправности, не всегда могли корректно обрабатываться системой.
В серверах Intel на базе микропроцессоров Intel Xeon Scalable эти ограничения сняты благодаря новым технологиям Intel VMD и Intel VROC.
Что такое Intel VMD и Intel VROC
Intel VMD (Volume Management Device) – интегрированный в микропроцессор Intel Xeon Scalable аппаратный контроллер интерфейса NVMe, обеспечивающий возможность жаркой подмены накопителей, корректную индикацию статуса, также работу с RAID-массивами.
Intel VROC (Virtual RAID on CPU) – набор инструментов для накопителей NVMe:
- Intel VMD в качестве аппаратного контроллера, встроенного в CPU
- поддержка NVMe RAID со стороны BIOS серверной платы
- процессорные ядра для вычислений RAID-логики
- лицензионные ключи Standard либо Premium
- драйверы NVMe RAID для Windows 2016, 2012R2, 10, 7SP2, Red Hat 7.3, SUSE 12SP3
- утилита RSTe с поддержкой NVMe RAID для управления массивами под Windows
Intel VROC является гибридным RAID-решением, которое включает как аппаратные (Intel VMD), так и программные составляющие. Разработка Intel VROC доступна в серверах на платформе Intel.
Внедрение Intel VMD и Intel VROC проиллюстрируем на определенном примере: разглядим процесс сотворения загрузочного массива из накопителей NVMe на платформе Intel R1208WF.
Создание загрузочного RAID-массива из накопителей NVMe
Advanced/PCI Configuration/Volume Management Device
нужно включить Intel VMD на тех портах шины PCIe, к которым подключены накопители NVMe. По дефлоту Intel VMD выключена на всех портах:
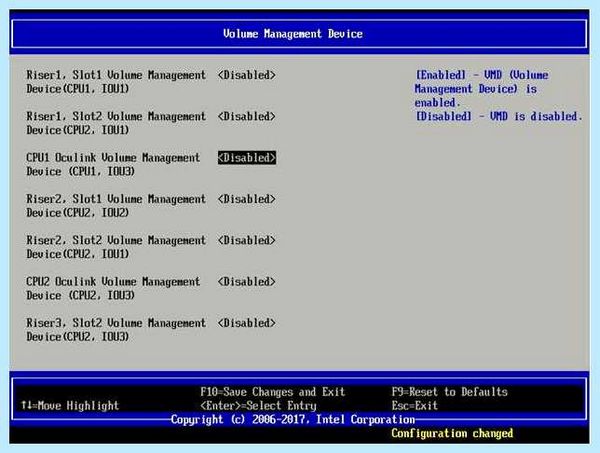
На платформе Intel R1208WF накопители NVMe подключаются к портам OCuLink на материнской плате (два порта на каждый микропроцессор) и/либо к портам NVMe-адаптера, установленного в разъем райзер-карты ( Riser1,Slot1/ Riser2,Slot1 ).
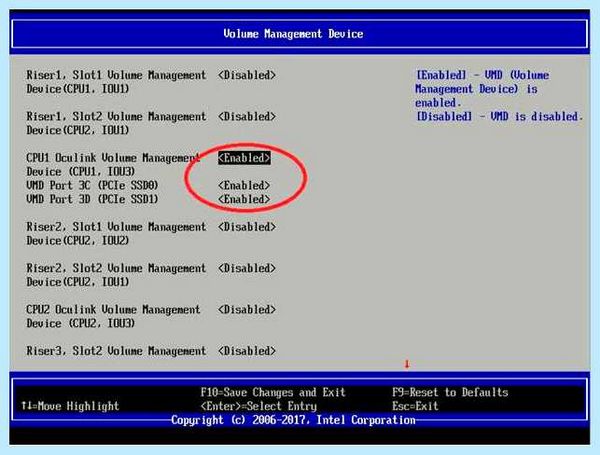
В нашем сервере два накопителя NVMe подключены к портам OcuLink CPU1. Включаем Intel VMD на этих портах:
Перебегаем в раздел BIOS
Advanced/PCI Configuration/UEFI Option ROM Control
Здесь появился дополнительный RAID-контроллер Intel(R) Virtual RAID on CPU:
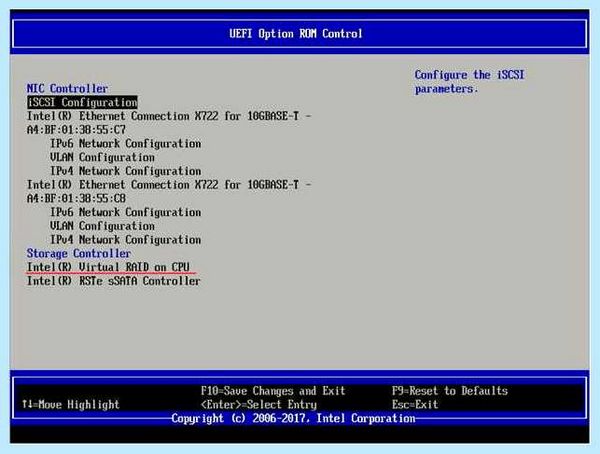
Перемещаем на него курсор и заходим в раздел Intel(R) Virtual RAID on CPU :
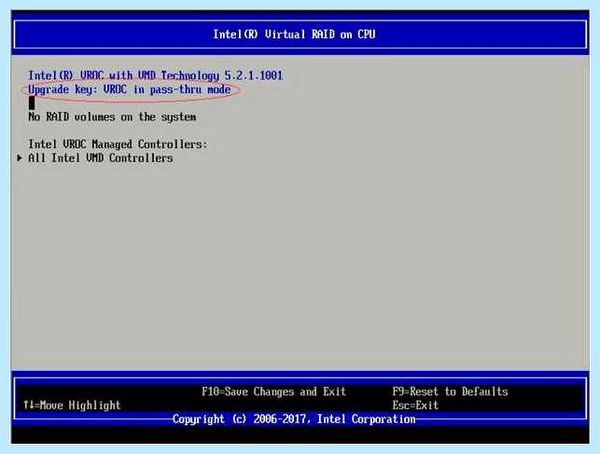
Пока в сервере не установлен лицензионный ключ, накопители NVMe можно использовать лишь в режиме Pass-Through. Для создания RAID-массивов необходим ключ Standard или Premium.
После установки ключа Standard данный раздел будет выглядеть так:
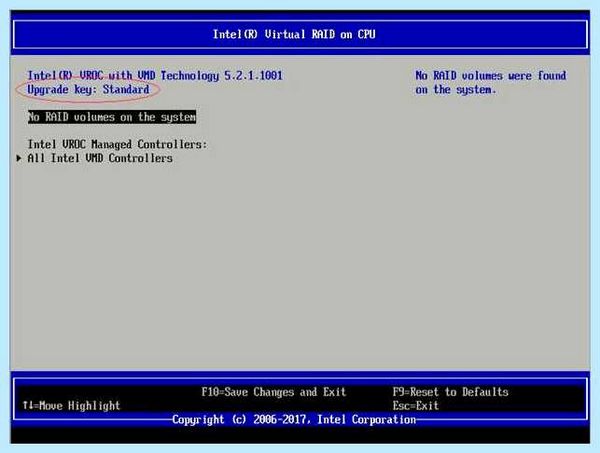
Переходим здесь в раздел All Intel VMD Controllers :
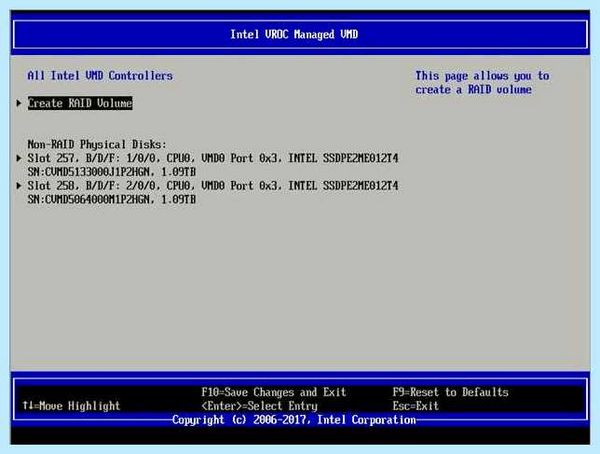
Выбираем Create RAID Volume и создаем нужный RAID-массив:
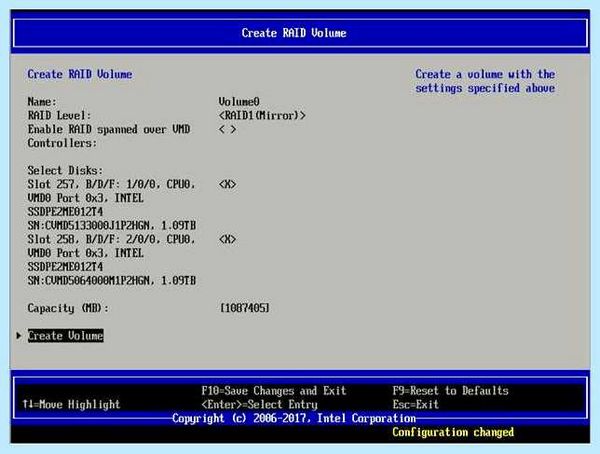
Теперь можно перейти к установке на этот RAID-массив операционной системы. В процессе установки потребуются драйверы Intel VROC, которые можно скачать с сайта Intel. Загрузка сервера должна выполняться в режиме UEFI.
Технические характеристики технологии Intel VROC
Процессоры семейства Intel Xeon Scalable имеют три домена (контроллера) шины PCIe, любой из которых управляет 16 линиями PCIe. Всего в процессоре 48 таких линий.
Каждый домен PCIe процессора является отдельным VMD-контроллером. Поскольку стандартный накопитель с интерфейсом NVMe использует 4 линии PCIe, к одному VMD-контроллеру можно напрямую подключить до 4 накопителей NVMe. Если накопители подключать через NVMe-адаптеры (коммутаторы), к одному VMD-контроллеру можно подключить максимально до 24 накопителей. Такое же ограничение действует на процессор и сервер в целом.
RAID-массив, созданный из накопителей одного VMD-контроллера, может быть загрузочным. Можно создавать RAID-массивы из накопителей, подключенных к разным VMD-контроллерам и даже к разным процессорам в рамках одного сервера, однако загрузочными такие массивы быть не могут.
Основные возможности Intel VROC приведены в следующей таблице:
| Поддерживаемые серверные платформы | Платформы на базе процессоров Intel Xeon Scalable (сейчас серверные платформы Intel) |
| Поддерживаемые операционные системы | Windows 2016, Windows 2012 R2, Windows 10, Windows 7 SP2 Red Hat Enterprise Linux 7.3 SUSE Linux Enterprise 12 SP3 |
| Поддерживаемые SSD-накопители с интерфейсом NVMe | Все SSD-накопители Intel с интерфейсом NVMe семейств “Data Center” и “Professional” Накопители отдельных серверных серий других производителей |
| Поддерживаемые конфигурации | До 24 SSD-накопителей на VMD-контроллер, на RAID-массив, на систему До 12 RAID-массивов на систему До 2 томов на RAID-массив До 2 уровней коммутации Том данных может принадлежать нескольким VMD-контроллерам Загрузочный том должен принадлежать одному VMD-контроллеру |
| Лицензионные ключи | Без ключа: накопители в режиме Path-Through Standard: RAID 0/1/10 Premium: RAID 0/1/10/5 |
| Ключевые возможности | Горячая замена LED-индикация статуса накопителя Нот Spare – автоматическое подключение запасного накопителя взамен неисправного Auto-Rebuild – автоматическое перестроение массива Уведомления по Email Защита от потери питания при перестроении массивов RAID 5 Управление «плохими» блоками Выбор Strip Size (4K, 8K, 16K, 32K, 64K, 128K) |
Каждый накопитель NVMe имеет два LED-индикатора: активности и статуса. В следующей таблице приведена информация о состоянии этих индикаторов зависимо от режима накопителя.
| LED-индикатор | Режим накопителя | Состояние индикатора |
| Зеленый | Питание есть, режим простоя | Горит |
| Питание есть, активность | Мигает при выполнении команды | |
| Питание есть, режим энергосбережения | Не горит | |
| Питание есть, включается | Мигает | |
| Янтарный | Исправен | Не горит |
| Режим идентификации (Locate) | Мигает с частотой 4Hz | |
| Отказ | Горит | |
| Перестроение массива | Мигает с частотой 1Hz |
Замечания и вопросы Вы можете оставить в комментариях к этой статье.
1 Здесь имеются ввиду только твердотельные накопители форм-фактора 2.5″ с интерфейсом PCIe, подключаемые через разъем U.2 (SFF-8639)
2 Международный стандарт «International Blinking Pattern Interpretation (IBPI) standard» (SFF-8489)
Intel Virtualization Technology что это? [Пункт BIOS]
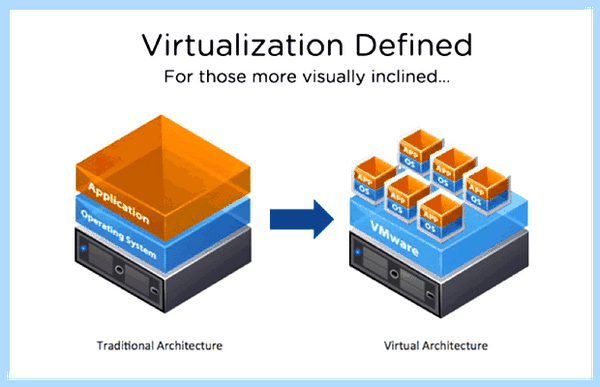
В общем на днях я столкнулся с такой проблемой, как невозможность запуска гостевых операционных системах на виртуальной машине. Точнее сказать, я не мог запускать именно 64-х разрядные системы, хотя процессор у меня такие вполне себе поддерживает. Также, была проблема с запуском дистрибутива Linux с флешки, появлялась так же самая проблема.
Покопавшись как-то ночью в интернете, я обнаружил некий параметр Virtualization Technology, который включает технологию виртуализации. Она активируется в BIOS. Таким макаром, если ее активировать, то вы сможете без проблем использовать гостевые системы на таких виртуальных машинах, как, например, VirtualBox и другие. В главном, данная функция на работу системы не влияет, по дефлоту, она отключена (Disabled).
В разных системах BIOS она может иметь разные названия, например, Virtualization, Vanderpool Technology, VT Technology.
Итак, аппаратная виртуализация, мы поняли, что она дает поддержку со спец. Процессорной архитектурой. Существует две технологии виртуализации: AMD-V и Intel-VT.
AMD-V – данная технология еще имеет аббревиатуру SVM (Secure Virtual Machines). Технология ввода/вывода IOMMU. Оказывается, она даже по эффективнее, чем Intel-VT.
Intel-VT (Intel Virtualization Technology) – в данной технологии реализована виртуализация реальной адресации. Может обозначаться аббревиатурой VMX (Virtual Machine eXtension).
Я не буду расписывать, что обозначают эти технологии в подробности, потому что, об этом написано кучу информации в интернете.
Как включить Virtualization Technology?
Ну собственно тут все просто. Для начала вам нужно зайти в BIOS, а потом найти пункт Virtualization Technology, он может называться и немного по-другому, как я писал выше, например.
В разных видах BIOS пункт может находится в разных местах, например, в BIOS фирмы AWARD и системных платах Gigabyte вы увидите ее, как попадете в BIOS, чтобы включить, нужно всего лишь перевести параметр в положение «Enabled».
В BIOS фирмы American Megatrends Inc данная технология включена по дефлоту и находится во вкладке «Advanced». Там вы сможете ее включить или отключить.
В BIOS некоторых ноутбуков HP (Hewlett-Packard Company) и BIOS InsydeH20 Setup Utility функция виртуализации отключена. Чтобы ее активировать нужно перейти во вкладку «System Configuration».
В версиях UEFI данный параметр можно обнаружить на вкладке “Advanced”.
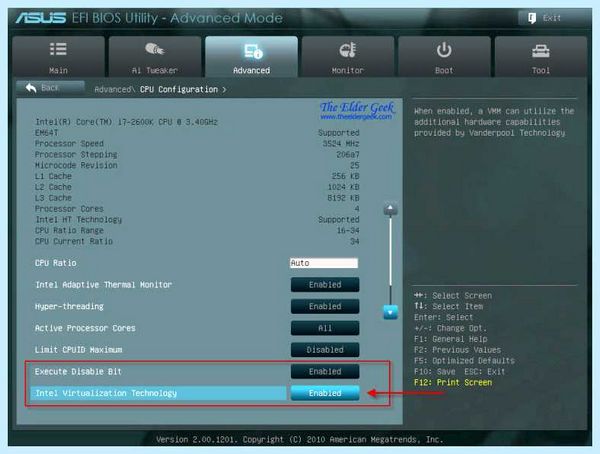
Ну как бы и все, если у вас возникло желание воспользоваться виртуальной машиной, например, VirtualBoxи установить на нее гостевую ОС 64-х битной разрядности, то обязательно нужно включить функцию виртуализации.
Основы виртуализации (обзор)
В последние пару лет все в большей и большей степени людей ищут возможность войти в ИТ или повысить уровень своей квалификации. Вместе с тем полноценных обзоров по основам виртуализации написано не так и много (особенно на русском языке).
Главная задача данной статьи – объяснить начинающим специалистам необходимость виртуализации, указать на точки ее практического применения и дать ключевые понятия для дальнейшего изучения. По этой причине (а еще, безусловно, вследствие недостаточной квалификации автора) теоретический материал достаточно сильно упрощен.
виртуализация , что это , как включить , зачем оно
История
На заре развития компьютеры (или ЭВМ, электронно-вычислительные машины) были очень дорогим и штучным инструментом, позволить который могли себе только наиболее крупные институты и предприятия. Вычислительные ресурсы приходилось экономить всеми возможными способами. Первые разработчики писали код в режиме «офлайн» и передавали их оператору ЭВМ, который последовательно вводил программы в машину и производил расчеты. Сначала 1960-х годов зародилась концепция разделения времени (time-sharing) – распределение вычислительных ресурсов между несколькими пользователями: пока один вводит данные, машина занимается расчетами других. Первые проекты с поддержкой данной концепции – Compatible Time-Sharing System (CTSS), Project MAC и предшественница ОС семейства Unix Multics – стали настоящим прорывом, однако они были небезопасными, сложными и, как следствие, не слишком стабильными.
В поисках путей решения проблемы оптимизации использования вычислительных ресурсов командой инженеров IBM был предложен новый подход – в рамках одной ЭВМ предоставить каждому пользователю виртуальную машину со своей ОС. Так в 1964 году появился проект CP-40, который позволил запускать несколько экземпляров клиентских ОС, например CMS. В 1967 году на основе проекта CP-40/CMS появилась CP-67/CMS – многопользовательская операционная система с разделением времени. CP-67/CMS работала на аппаратном мейнфрейме IBM System/360-67 и состояла из двух компонентов:
- CP (Control Program)
Программа управления виртуализацией (прообраз современного гипервизора). - CMS (Cambridge Monitor System)
Одна из наиболее распространенных однопользовательских операционных систем для запуска в виртуальном окружении CP (клиентская, или гостевая, ОС).
Пользователи подключались к гостевым ОС при помощи специальных устройств ввода-вывода – терминалов.
Виртуализация обладала существенными преимуществами над концепцией разделения времени:
- Увеличенные надежность и безопасность за счет изоляции пользователей.
- Запуск любых приложений (не только лишь приспособленных к концепции разделения времени) за счет симуляции отдельного компьютера для каждого пользователя.
- Увеличенная производительность за счет использования легковесных гостевых ОС.
Шло время, компьютеры уменьшались в размерах и дешевели. В 1980-х годах x86 серверы и персональные компьютеры стали доступны для широкого спектра потребителей, вследствие чего мейнфреймы с виртуализацией и терминалами для многопользовательской работы ушли в прошлое. Однако технологии виртуализации продолжали развиваться и решать насущные проблемы. В 1988 году компания Insignia Solutions представила эмулятор программного обеспечения SoftPC, при помощи которого можно было запускать приложения MS DOS на рабочих станциях Unix, что стало своеобразным прорывом. В 1997 году компания Connectix создала программу Virtual PC для запуска под Mac ОС Windows. В 1999 году ныне всемирно известная компания VMware представила VMware Workstation, которая позволила запускать различные ОС в рамках виртуальных машин.
Сначала 2000-х годов стали появляться продукты для серверной виртуализации. Эти решения дали возможность запускать несколько изолированных гостевых ОС в виртуальной среде на одном физическом сервере, что упрощало администрирование инфраструктуры, повышало ее отказоустойчивость и снижало простои серверного оборудования. Идея серверной виртуализации быстро набирала популярность. В 2001 году VMware представила ESX Server и GSX Server. В 2003 году Microsoft купила вышеупомянутую Connectix и перезапустила проект Virtual PC, ставший предшественником Microsoft Virtual Server и современного Microsoft Hyper-V). В 2007 году компанией Innotek был представлен VirtualBox. Также в 2007 году на рынок корпоративной виртуализации вышла компания Citrix, которая купила компанию XenSource и начала развивать проект с открытым исходным кодом Xen, предоставляя для клиентов коммерческую версию продукта Citrix XenServer (в текущее время переименован в Citrix Hypervisor).
Напоследок необходимо отметить, что помимо серверной виртуализации появлялись также продукты для виртуализации рабочих столов (новое воплощение той связки мейнфрейм-терминал из 1960-70 г.г.), приложений и др. Многие из этих решений активно развиваются и сегодня.
- Краткая история виртуализации, или Зачем вообще что-то делить
- The History of Virtualization
- History of Virtualization
- With long history of virtualization behind it, IBM looks to the future
Виртуализация сегодня
Основные понятия
Итак, виртуализация – это сокрытие конкретной реализации за универсальным стандартизованным методом обращения к ресурсам. Иными словами, это создание абстракции над аппаратным обеспечением.
Существует много видов виртуализации, однако можно выделить три основных:
- Аппаратная виртуализация.
Позволяет создавать независимые и изолированные друг от друга виртуальные компьютеры при помощи программной имитации ресурсов (процессора, памяти, сети, диска и др.) физического сервера. Физический сервер называют хостовой машиной (хостом), виртуальные компьютеры – виртуальными машинами, ВМ (иногда их также называют гостями). Программное обеспечение, которое создает виртуальные машины и управляет ими, называют гипервизором (также виртуальным монитором или контрольной программой – вспомните CP-40 из начала статьи). На практике на виртуальных машинах могут использоваться разные ОС для разных целей – например, Windows Server под контроллер домена Active Directory и Debian под веб-сервер NGINX. - Виртуализация рабочих столов.
Позволяет отделить логический десктоп (набор пользовательских программ, работающий под ОС) от физической инфраструктуры (например, персональных компьютеров). Одной из наиболее распространенных форм виртуализации рабочих столов является VDI (Virtual Desktop Infrastructure) – инфраструктура виртуальных рабочих столов. Каждый пользователь VDI имеет программную имитацию ОС с необходимым набором программ на физическом сервере под управлением гипервизора и может подключаться к ней по сети. На практике VDI может использоваться для работы большого количества сотрудников на «удаленке» для того, чтобы не закупать им отдельные рабочии станции и управлять инфраструктурой централизованно. - Виртуализация на уровне ОС (контейнеризация).
Позволяет запускать программное обеспечение в изолированных на уровне операционной системы пространствах. Наиболее распространенной формой виртуализации на уровне ОС являются контейнеры (например, Docker). Контейнеры более легковесны, чем виртуальные машины, потому что они опираются на функционал ядра ОС и им не требуется взаимодействовать с аппаратным обеспечением. На практике контейнеры представляют из себя изолированную среду для запуска любого приложения со всеми его зависимостями и настройками.
- Общая теория и археология виртуализации x86
- What is Virtualization?
- Зачем же нужна виртуализация?
Виртуализация серверов
Виртуализация серверов – это процесс разделения физического сервера на несколько уникальных и изолированных виртуальных машин (серверов) при помощи программного обеспечения (гипервизора). На каждом виртуальном сервере могут независимо выполняться собственные операционные системы.
Виртуализация серверов позволяет:
- Оптимизировать затраты на покупку серверного оборудования.
Под каждую задачу выделяется виртуальный сервер с необходимым количеством ресурсов (ЦПУ, ОЗУ и др.), простои оборудования минимизируются. - Упростить сопровождение инфраструктуры.
Создание, удаление или обслуживание виртуальной машины обычно проще и быстрее, чем аналогичные операции с физическим сервером. - Повысить отказоустойчивость инфраструктуры.
Виртуальные машины изолированы друг от друга, программный сбой на одной них не приведет к потере работоспособности сервисов и приложений на остальных.
Гипервизор обеспечивает изолированную среду выполнения для каждой виртуальной машины, также управляет доступом ВМ и гостевых ОС к аппаратным ресурсам физического сервера. Говоря простыми словами, гипервизор обеспечивает параллельное и независимое функционирование нескольких операционных систем на одном компьютере. В классическом подходе гипервизоры группируются по двум типам: гипервизоры первого типа запускаются непосредственно на аппаратном обеспечении компьютера («железе»), а гипервизорам второго типа для работы необходимо наличие хостовой операционной системы. В последние пару лет классическая классификация претерпевает изменения – добавился гибридный тип гипервизоров (тип 1.5), который сочетает характеристики первого и второго типов.
Гипервизоры первого типа (native, bare-metal)
Гипервизор первого типа выполняется как контрольная программа непосредственно на аппаратной части компьютера и не требует ОС общего назначения. В данной архитектуре гипервизор управляет распределением вычислительных ресурсов и сам контролирует все обращения виртуальных машин к устройствам.
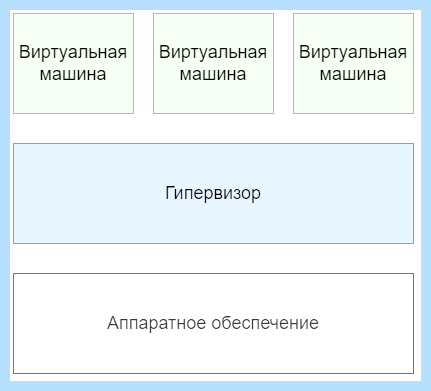
Гипервизоры первого типа показывают высокое быстродействие, однако обладают очевидным недостатком – необходимость поддерживать драйверы устройств приводит к сужению списка совместимого аппаратного обеспечения.
- VMWare ESXi;
- KVM (Proxmox VE) – может быть также отнесен ко второму типу;
- Xen (Xenserver, Citrix Hypervisor), Hyper-V – могут быть также отнесены к гибридному типу.
Гипервизоры второго типа (hosted)
Гипервизор второго типа выполняется поверх хостовой операционной системы (обычно Linux). Он управляет гостевыми операционными системами, в то время как эмуляцией и управлением физическими ресурсами занимается хостовая ОС.
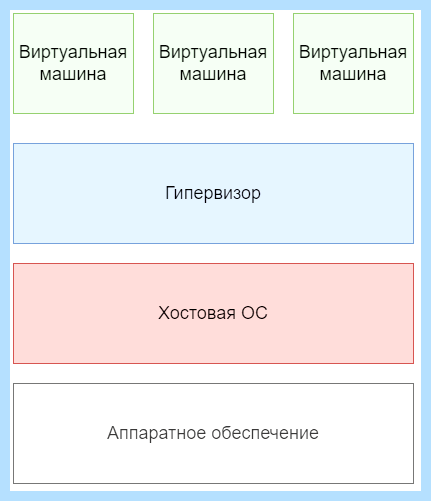
Гипервизоры второго типа показывают меньшее относительно гипервизоров первого типа быстродействие и реже используются в промышленной эксплуатации, однако отлично подходят для задач обучения и разработки ПО.
- Oracle VM VirtualBox, VMWare Workstation;
- KVM (Proxmox VE) – может быть также отнесен к первому типу.
Гипервизоры гибридного типа (hybrid)
Гибридный гипервизор сочетает внутри себя характеристики гипервизоров первого и второго типов – он выполняется поверх специализированной сервисной (или базовой) операционной системы. Сервисная ОС называется родительским разделом или доменом (parent partition в терминологии Hyper-V или domain dom0 в терминологии Xen). После установки гипервизора ядро ОС переходит в режим поддержки виртуализации и передает управление ресурсами процессора и памяти гипервизору. При всем этом родительский раздел берет на себя функцию обработки обращений к драйверам устройств и операциям ввода-вывода.
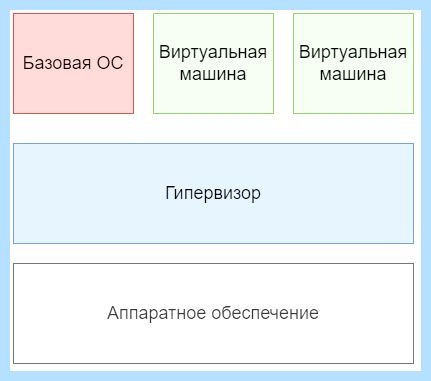
Данный подход удобен исходя из убеждений совместимости с оборудованием: не требуется добавлять в гипервизор драйверы устройств (расширяется список совместимого аппаратного обеспечения). Также гипервизор освобождается от задачи обработки вызовов к драйверам устройств – эти вызовы обрабатывает сервисная ОС.
Примеры: Xen (XenServer, Citrix Hypervisor), Hyper-V – могут быть также отнесены к первому типу
- Общая теория и археология виртуализации x86
- НОУ ИНТУИТ Лекция 5: серверная виртуализация
- Виртуализация серверов
- What is a hypervisor? The basics of virtualization technology
Кластер узлов виртуализации
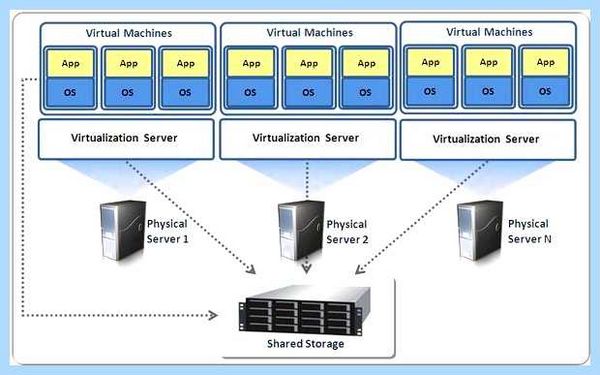
Виртуализация на одном физическом сервере дает неплохие результаты, однако имеет ряд очевидных недостатков – например, в случае отказа этого сервера построенная инфраструктура полностью теряет работоспособность. По-настоящему ярко технология виртуализации раскрывается только при создании кластера из нескольких физических хостов. Кластер узлов виртуализации (или просто кластер виртуализации) – это объединение группы физических серверов, которое представляется конечным потребителям как общий вычислительный ресурс с единой точкой управления. При всем этом виртуальные машины запускаются на разных физических серверах и могут перемещаться (мигрировать) между ними, что обеспечивает высокую доступность (High Availability, HA) и гибкое распределение ресурсов (нагрузки). Практически все вышеперечисленные гипервизоры имеют программные механизмы для объединения в кластер – VMWare vSphere, Hyper-V Failover Clustering и др.
Абсолютное большинство крупных и средних компаний, поддерживающих собственную серверную инфраструктуру, используют кластеры виртуализации. Инфраструктура облачных провайдеров, предоставляющих для пользователей услуги аренды серверов, также строится на кластерах виртуализации. Но это уже совсем другая история.
За помощь в подготовке статьи автор выражает искреннюю благодарность @novikov0805, @Eviil и @KoPashka
Все статьи серии:
- Основы Linux (обзор с практическим уклоном)
- Основы виртуализации (обзор)
- Основы контейнеризации (обзор Docker и Podman)
- Основы мониторинга (обзор Prometheus и Grafana)
Виртуализация процессора для чего нужна и что это за технология?
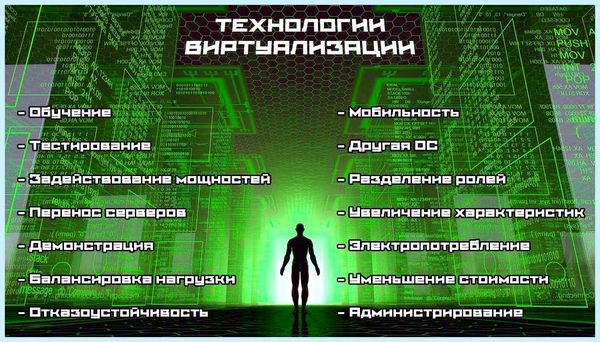
Выступает в роли инструмента единовременного использования разных программных сред на одном компьютере (например, Windows и Linux) с использованием ядра действующей операционной системы и возможностями передачи виртуальных сред на другие компьютеры (для снижения расходов на оборудование и повышения безопасности ввиду изоляции ПО).
Виртуализация рабочего места
Виртуализация серверов
Виртуализация сетевых функций
Позволяет воспроизвести физическую сеть для приложений с предоставлением логических сетевых устройств, общего доступа к файлам и сервисов в виде коммутаторов, маршрутизаторов, брандмауэров, VPN, автоматизированным распределением нагрузки и т.д. для уменьшения затрат на оборудование.
Видео
Популярные виртуальные машины
Самыми популярным виртуальным машинам являются:
- VMware,
- VirtualBox,
- Microsoft Hyper-V,
- Parallels Desktop.
VMware
VMware — одна из самых популярных виртуальных машин для крупных задач. VMware имеет 2 вида: Player (бесплатная версия) и Workstation (платная версия). Для macOS есть специальная версия VMware Fusion и VMware Fusion Pro.
- высокая надежность и функциональность,
- поддерживает USB 3.0, CD/DVD-диски и сетевые интерфейсы,
- до 8 ГБ оперативки для одной виртуальной машины,
- понятный интерфейс,
- бесплатная версия VMware Player поддерживает ВМ, которые были созданы на платной версии VMware Workstation,
- поддержка 3D-графики и DirectX 10,
- поддерживает EFI.
VirtualBox
VirtualBox — простой и бесплатный инструмент для виртуализации от компании ORACLE. Можно установить самые популярные операционные системы (Windows, Linux-подобные ОС, FreeBSD, macOS). Также VirtualBox может работать с VM, которые были созданы в платной версии VMware Workstation.
- можно управлять через графический интерфейс и командную строку,
- интуитивно понятный интерфейс даже для новичков,
- можно подключать USB-устройства к виртуальным компьютерам и работать с ними напрямую,
- есть комплект SDK,
- поддерживает протокол удалённого доступа RDP.
Microsoft Hyper-V
Microsoft Hyper-V — VM для Windows 10. Не работает на других ОС.
- можно переносить файлы с основного ПК на виртуальный и обратно,
- можно соединить виртуальный и реальный компьютеры по сети,
- привычный интерфейс для пользователей Microsoft,
- встроена в Windows 10 (Pro, Enterprise, и Education),
- поддерживает старые версии Windows.
Parallels Desktop
Parallels Desktop — платная программа для создания виртуальной машины на macOS.
- можно эмулировать операционные системы Windows, Linux, разные версии MacOS и другие ОС,
- можно переносить информацию с ПК на виртуальную машину,
- может работать с USB-накопителями, клавиатурами и мышками напрямую,
- для виртуальных ОС есть персональный голосовой помощник Cortana.
Несмотря на развитость всех программ для виртуализации, самым часто используемым инструментом является VirtualBox. Он нашел свое применение частными лицами и организациями. Далее мы рассмотрим, как создать VM и установить операционную систему в программе VirtualBox.
Какие виртуальные машины предпочитают использовать сегодня?
Их достаточно большое количество. Но наиболее популярными вариантами считаются следующие:
VirtualBox
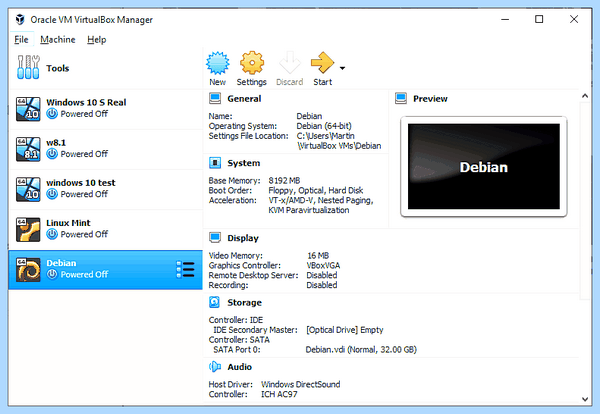
Этот продукт легко интегрируется с практически со всеми современными операционными системами. Другими словами, его можно запускать, если изначально на компе стоит Виндовс, Линукс, ОС Мак и т.д..
Поддерживает как 32-разрядную, так и 64-рязряднуцю систему.
VMware
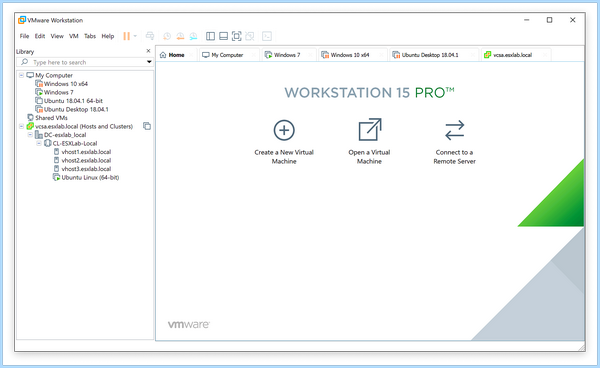
Считается одним из лучших вариантов VM на сегодня. Поддерживает все основные современные технологии. Например, спокойно работает с USB 3.0.
Единственный недостаток – она платная. Можно пользоваться и бесплатным вариантом, но в нем основной функционал будет изрядно урезан.
Microsoft Virtual PC
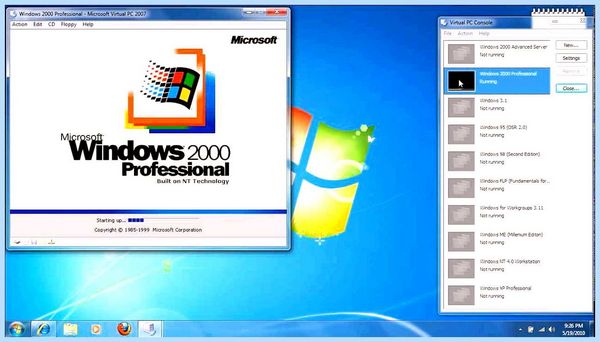
Полностью бесплатная оболочка. Правда, исходя из названия, сразу можно выявить один недостаток. А именно, возможность работы только с ОС Microsoft Windows. Никаких Linux или Mac установить таким макаром не получится.
Зачем нужна виртуальная машина и виртуализация
Зачем используют виртуализацию:
- Чтобы загружать программы и компьютерные игры, которые созданы для определенной ОС. Например, программы для Windows можно устанавливать на macOS;
- Чтобы устанавливать две и поболее операционные системы на одном физическом устройстве. Например, на вашем компьютере установлена операционная система Windows 7, а на виртуальную машину вы установили Linux;
- Для тестирования. Иногда разработчикам нужно узнать, корректно и безопасно ли работает приложение в другой ОС, например в разных версиях Windows. Покупать или арендовать для этого несколько физических серверов и устанавливать на них разные ОС долго, дорого и сложно;
- Чтобы запускать программы, которые не совместимы с основной ОС. Например, применять Windows-программы на macOS или Linux;
- Для безопасного запуска приложения (программы), которое не вызывает доверия. Простыми словами, если файл заражен, то он не сможет атаковать основную ОС;
- Чтобы эмулировать компьютерные сети и сложные среды, не настраивая виртуальную машину всякий раз. Можно сохранить настройки и продолжить с того этапа, где остановились.
Надо ли вам это
Зачем такая замечательная технология рядовому юзеру, что дает она и дает ли вообще? По сути, незачем, и поддержка виртуализации в процессоре домашнего ПК – скорее дань трендам, чем насущная необходимость.
С задачами по виртуализации, которые могут возникнуть, прекрасно справляются и программные средства. Если не поддерживает виртуализацию процессор вашего ПК – не спешите начинать апгрейд. Вероятнее всего, необходимости в этой технологии у вас не возникает вовсе.
Меж тем, технологии сегодня оказывают поддержку и широко внедряют оба кита, на которых держится производство компьютерных процессоров – Intel и AMD. Естественно, обойдется покупка такого девайса дороже – и не так как технически он гораздо сложнее.
Дело в маркетинге – за поддержку виртуализации, некоторые готовы выложить лишние деньги, не понимая толком, что такое им хотят продать.
Хостинг
Каждая виртуальная машина получит столько ресурсов, сколько вы укажете. Этим фактом особенно пользуются хостеры (компании, предоставляющие услуги веб-хостинга). Фактически на каждого пользователя создается своя собственная виртуальная машина с квотами, соответствующими выбранному тарифу (ограничения по памяти, процессору и т.д.).
Кроме того, виртуализация изолирует машины друг от друга, а значит вам не придется переживать, если пользователи попытаются навредить системе или соседним пользователям. Подобная услуга обычно называется VPS (virtual private server) и в базовой комплектации стоит дешево.
Виртуальные машины позволяют эффективнее утилизировать (использовать) ресурсы железной машины. Обычно, далеко не многим пользователям нужна мощность того железа, которое стоит у хостера, ну и платить за нее он не готов. А вот виртуальная машина может съедать лишь проценты от мощности железа, что позволяет на одной машине размещать десятки клиентов (а то и больше). Получается, что и пользователь доволен, и хостер заработал свои деньги.
Похожие статьи
-
Содержание Как включить аппаратную виртуализацию в BIOS? Понятие виртуализации Поддержка виртуализации Включение виртуализации в БИОСе Как включить…
-
Содержание Vanderpool Technology — что это в биосе? SVM mode – что это в БИОСе? Все про Secure Virtual Machine Mode Что такое SVM Mode? Как понять…