
Содержание
Это лишь несколько простых примеров использования редактора локальной групповой политики, для того, чтобы показать, что такое вообще присутствует на вашем компьютере. Если вдруг захочется разобраться подробнее — в сети есть масса документации на тему.
Редактор локальной групповой политики Windows для начинающих
Дополнительно на тему администрирования Windows
- Администрирование Windows для начинающих
- Редактор реестра
- Редактор локальной групповой политики (эта статья)
- Работа со службами Windows
- Управление дисками
- Диспетчер задач
- Просмотр событий
- Планировщик заданий
- Монитор стабильности системы
- Системный монитор
- Монитор ресурсов
- Брандмауэр Windows в режиме повышенной безопасности
Как запустить редактор локальной групповой политики
Первый и один из самых быстрых способов запуска редактора локальной групповой политики — нажать клавиши Win + R на клавиатуре и ввести gpedit.msc — этот способ будет работать в Windows 8.1 и в Windows 7.
Также можно воспользоваться поиском — на начальном экране Windows 8 или в меню пуск, если вы используете предыдущую версию ОС.
Где и что находится в редакторе
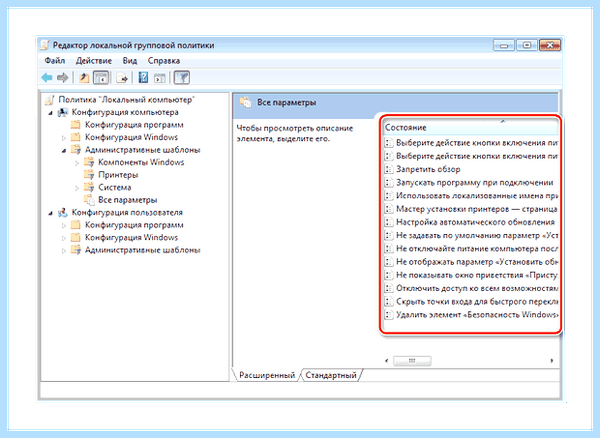
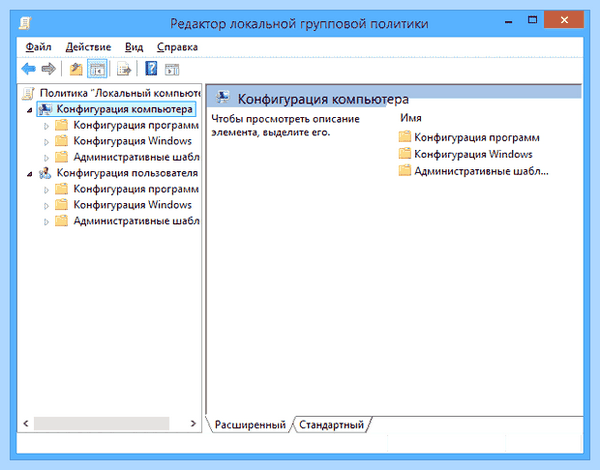
Интерфейс редактора локальной групповой политики напоминает другие инструменты администрирования — та же структура папок в левой панели и основная часть программы, в которой можно получить информацию по выбранному разделу.

Слева настройки разделены на две части: Конфигурация компьютера (те параметры, которые задаются для системы в целом, вне зависимости от того, под каким пользователем был совершен вход) и Конфигурация пользователя (настройки, относящиеся к конкретным пользователям ОС).
Каждая из этих частей содержит следующие три раздела:
- Конфигурация программ — параметры, касающиеся приложений на компьютере.
- Конфигурация Windows — настройки системы и безопасности, другие параметры Windows.
- Административные шаблоны — содержит конфигурацию из реестра Windows, то есть эти же параметры вы можете изменить с помощью редактора реестра, но использование редактора локальной групповой политики может быть более удобным.
Примеры использования
Перейдем к использованию редактора локальной групповой политики. Я покажу несколько примеров, которые позволят увидеть, как именно производятся настройки.
Разрешение и запрет запуска программ
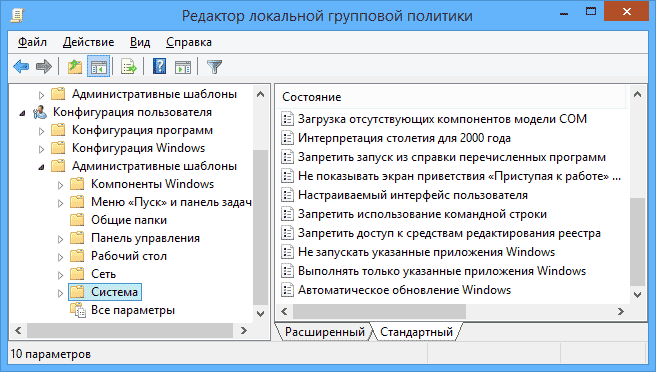
Если вы пройдете в раздел Конфигурация пользователя — Административные шаблоны — Система, то там вы обнаружите следующие интересные пункты:
- Запретить доступ к средствам редактирования реестра
- Запретить использование командной строки
- Не запускать указанные приложения Windows
- Выполнять только указанные приложения Windows
Два последних параметра могут быть полезными даже обычному пользователю, далекому от системного администрирования. Кликните дважды по одному из них.
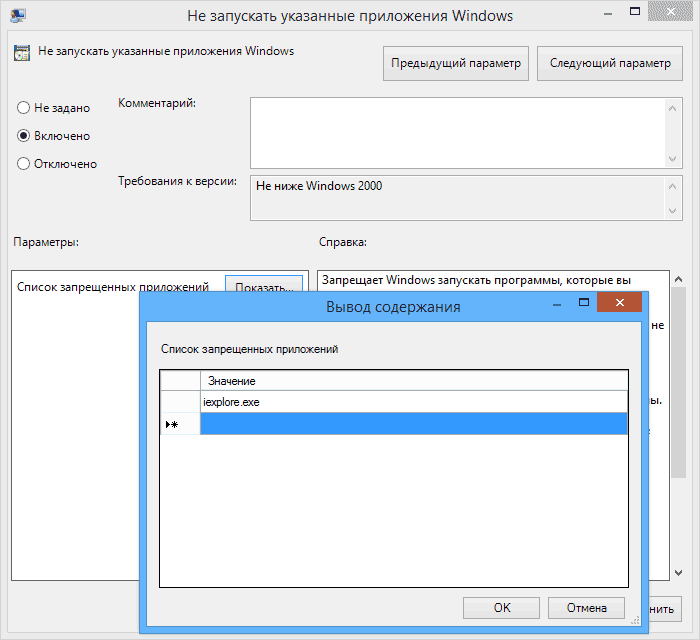
В появившемся окне установите «Включено» и нажмите по кнопке «Показать» около надписи «Список запрещенных приложений» или «Список разрешенных приложений», в зависимости от того, какой из параметров меняется.
Укажите в строчках имена исполняемых файлов программ, запуск которых нужно разрешить или запретить и примените настройки. Теперь, при запуске программы, которая не разрешена, пользователь будет видеть следующее сообщение об ошибке «Операция отменена из-за ограничений, действующих на этом компьютере».
Изменение параметров контроля учетных записей UAC
В разделе Конфигурация компьютера — Конфигурация Windows — Параметры безопасности — Локальные политики — Параметры безопасности имеется несколько полезных настроек, одну из которых можно и рассмотреть.
Выберите параметр «Контроль учетных записей: поведение запроса на повышение прав для администратора» и дважды кликните по нему. Откроется окно с параметрами этой опции, где по умолчанию стоит «Запрос согласия для исполняемых файлов не из Windows» (Как раз поэтому, всякий раз, при запуске программы, которая хочет изменить что-то на компьютере, у вас запрашивают согласие).
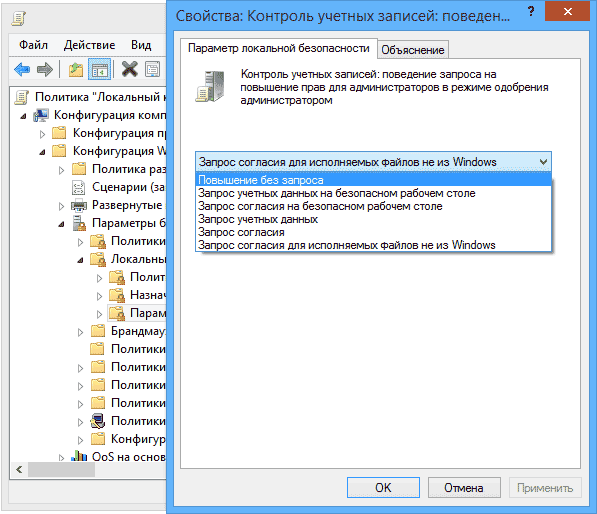
Вы можете вообще убрать подобные запросы, выбрав параметр «Повышение без запроса» (только этого лучше не делать, это опасно) или же, напротив, установить параметр «Запрос учетных данных на безопасном рабочем столе». В этом случае, при запуске программы, которая может внести изменения в системе (а также для установки программ) каждый раз потребуется вводить пароль учетной записи.
Сценарии загрузки, входа в систему и завершения работы
Еще одна вещь, которая может оказать полезной — скрипты загрузки и выключения, которые вы можете заставить выполняться с помощью редактора локальной групповой политики.
В качестве скриптов можно использовать командные файлы .bat или же файлы сценариев PowerShell.

Сценарии загрузки и выключения находятся в Конфигурация компьютера — Конфигурация Windows — Сценарии.
Сценарии входа в систему и выхода — в аналогичном разделе в папке «Конфигурация пользователя».
Например, мне нужно создать сценарий, выполняемый при загрузке: я дважды кликаю по «Автозагрузка» в сценариях конфигурации компьютера, нажимаю «Добавить» и указываю имя файла .bat, который следует выполнить. Сам файл должен находится в папке C:\WINDOWS\System32\GroupPolicy\Machine\Scripts\Startup (этот путь можно увидеть по нажатию кнопки «Показать файлы»).
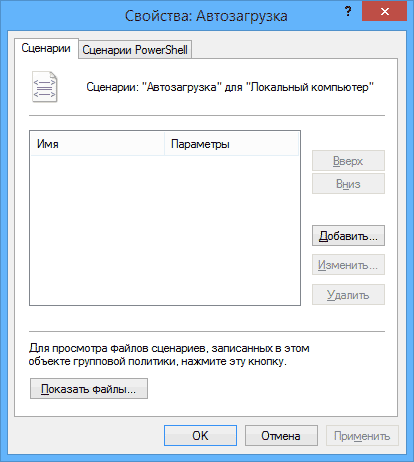
В случае, если сценарий требует ввода каких-то данных пользователем, то на время его исполнения дальнейшая загрузка Windows будет приостановлена, до завершения работы скрипта.
В заключение
Это лишь несколько простых примеров использования редактора локальной групповой политики, для того, чтобы показать, что такое вообще присутствует на вашем компьютере. Если вдруг захочется разобраться подробнее — в сети есть масса документации на тему.
А вдруг и это будет интересно:
- Лучшие бесплатные программы для Windows
- Как разогнать монитор в Windows
- Как добавить сайт на рабочий стол Android
- Razer Axon — анимированные обои на рабочий стол Windows
- Не работает поиск Windows 11 — как исправить?
- Как изменить значок для типа файла в Windows 11 и 10
- Windows 11
- Windows 10
- Android
- Загрузочная флешка
- Лечение вирусов
- Восстановление данных
- Установка с флешки
- Настройка роутера
- Всё про Windows
- В контакте
- Одноклассники
-
ibodjon 3 Марта 2015 в 20:30
- Dmitry 4 Марта 2015 в 10:57
- Dmitry 26 Мая 2016 в 09:47
Настройка групповых политик ограниченного использования программ в Windows 7
Прочитав статью Windows-компьютер без антивирусов, я загорелся такой идеей обеспечения безопасности и решил попробовать сделать у себя так же.
Поскольку у меня стоит Windows 7 Professional, первой идеей оказалось использование AppLocker’a, однако быстро выяснилось, что работать в моей редакции винды он не хочет, и требует Ultimate или Enterprise. В силу лицензионности моей винды и пустоты моего кошелька, вариант с AppLocker’ом отпал.
Следующей попыткой стала настройка групповых политик ограниченного использования программ. Поскольку AppLocker является «прокачанной» версией данного механизма, логично попробовать именно политики, тем более они бесплатны для пользователей Windows 🙂
Заходим в настройки:
gpedit.msc -> Конфигурация компьютера -> Конфигурация Windows -> Параметры безопасности -> Политики ограниченного использования программ
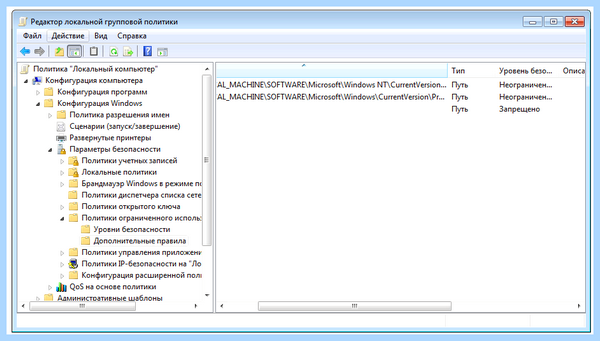
В случае, если правил нет, система предложит сгенерировать автоматические правила, разрешающие запуск программ из папки Windows и Program Files. Так же добавим запрещающее правило для пути * (любой путь). В результате мы хотим получить возможность запуска программ только из защищенных системных папок. И что же?
Да, это мы и получим, но вот только маленькая незадача — не работают ярлыки и http ссылки. На ссылки еще можно забить, а без ярлыков жить плоховато.
Если разрешить запуск файлов по маске *.lnk — мы получим возможность создать ярлык для любого исполняемого файла, и по ярлыку запустить его, даже если он лежит не в системной папке. Паршиво.
Запрос в гугл приводит к таким решениям: или разрешить запуск ярлыков из пользовательской папки, либо пользовать сторонние бары с ярлычками. Иначе никак. Лично мне такой вариант не нравится.
В итоге мы сталкиваемся с ситуацией, что *.lnk является с точки зрения винды не ссылкой на исполняемый файл, а исполняемым файлом. Бредово, но что ж поделать… Хотелось бы, чтобы винда проверяла не местонахождение ярлычка, а местонахождение файла, на который он ссылается.
Не удается найти gpedit.msc в Windows 10
И тут я нечаянно натолкнулся на настройки списка расширений, являщихся исполняемыми с точки зрения винды (gpedit.msc -> Конфигурация компьютера -> Конфигурация Windows -> Параметры безопасности -> Назначенные типы файлов). Удаляем оттуда LNK и заодно HTTP и релогинимся. Получаем полностью рабочие ярлычки и проверку на местонахождение исполняемого файла.
Было сомнение, можно ли будет передавать через ярлыки параметры — можно, так что все ок.
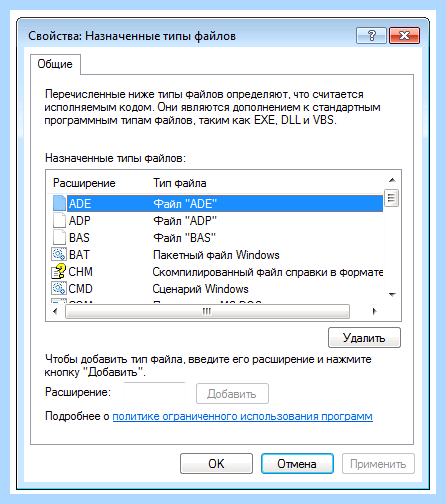
В результате мы получили реализацию идеи, описанной в статье «Windows-компьютер без антивирусов» без каких либо неудобств для пользователя.
Программный ремонт.служба клиент групповой политики препятствует входу в систему
Также для любителей стрелять себе в ногу, можно создать папку в Program Files и кинуть ярлык для нее на рабочий стол, назвав, например «Песочницей». Это позволит запускать оттуда программы без отключения политик, пользуясь защищенным хранилищем (защита через UAC).
Надеюсь описанный метод окажется для кого-то полезным и новым. По крайней мере я о таком ни от кого не слышал и нигде не видел.
- windows
- групповые политики
- безопасность
Варианты запуска Локальной политики безопасности в Windows 7
Обеспечение безопасности компьютера – очень важная процедура, которой пренебрегают многие пользователи. Конечно, некоторые устанавливают антивирусное программное обеспечение и включают Защитник Windows, однако этого не всегда достаточно. Локальные политики безопасности позволяют создать оптимальную конфигурацию для надежной защиты. Сегодня мы поговорим о том, как попасть в это меню настройки на ПК под управлением операционной системы Виндовс 7.
Запускаем меню Локальной политики безопасности в Windows 7
Microsoft предлагает своим юзерам четыре достаточно простых метода перехода в рассматриваемое меню. Действия в каждом из них немного отличаются, а сами способы будут полезны в определенных ситуациях. Давайте рассмотрим каждый из них, начиная с самого простого.
Способ 1: Меню «Пуск»
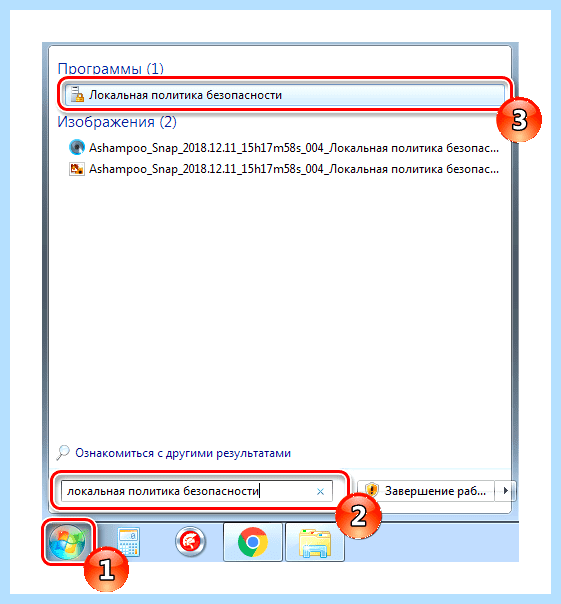
Каждый владелец Windows 7 знаком с разделом «Пуск». Через него осуществляется переход в различные директории, запуск стандартных и сторонних программ и открытие других объектов. Внизу находится строка поиска, которая позволяет отыскать утилиту, софт или файл по названию. Введите в поле «Локальная политика безопасности» и дождитесь отображения результатов. Кликните на результат, чтобы запустить окно политик.
Способ 2: Утилита «Выполнить»
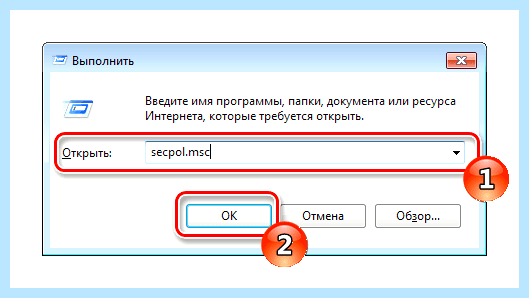
Встроенная в операционную систему утилита «Выполнить» предназначена для запуска разных директорий и других системных инструментов посредством ввода соответствующей команды. Каждому объекту присваивается собственный код. Переход к нужному вам окну осуществляется так:
- Откройте «Выполнить», зажав комбинацию клавиш Win + R.
- Введите в строке secpol.msc , а затем нажмите на «ОК».
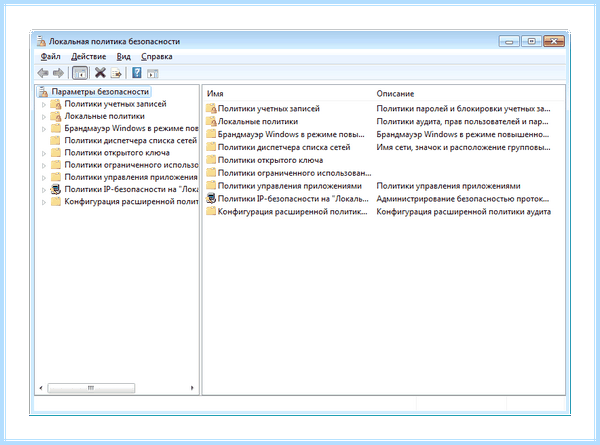
- Ожидайте появления основного раздела политик безопасности.
Способ 3: «Панель управления»
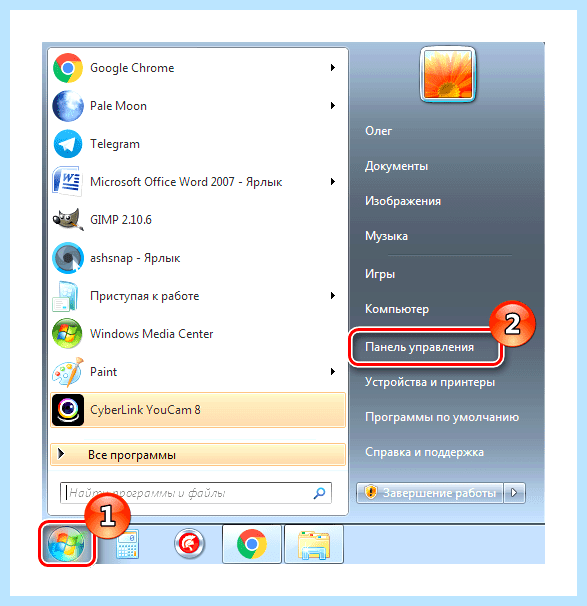
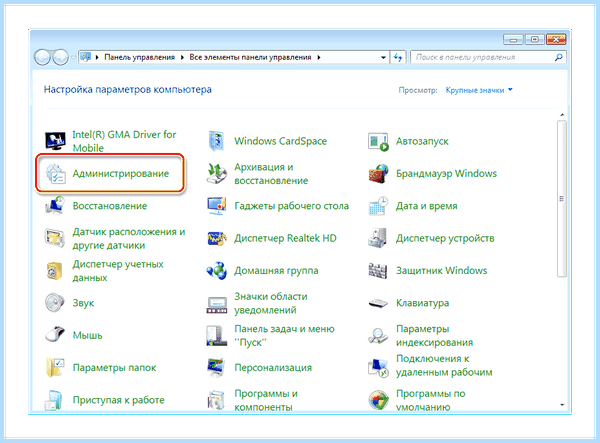
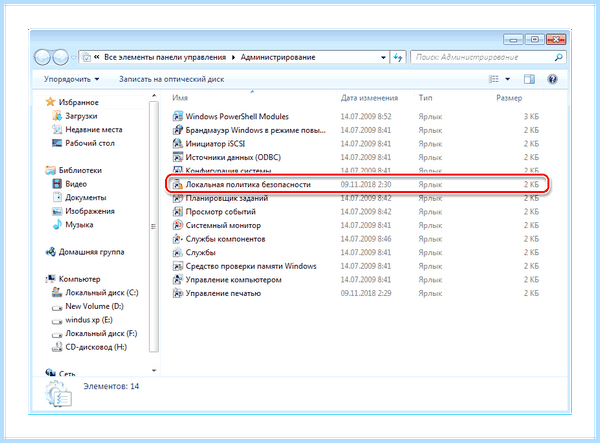
Основные элементы редактирования параметров ОС Виндовс 7 сгруппированы в «Панель управления». Оттуда вы можете с легкостью попасть и в меню «Локальная политика безопасности»:
-
Через «Пуск» откройте «Панель управления».
Способ 4: Консоль управления Microsoft
Консоль управления предлагает пользователям расширенные функции управления компьютером и другими учетными записями с помощью встроенных в нее оснасток. Одной из них и является «Локальная политика безопасности», добавление которой в корень консоли производится следующим образом:
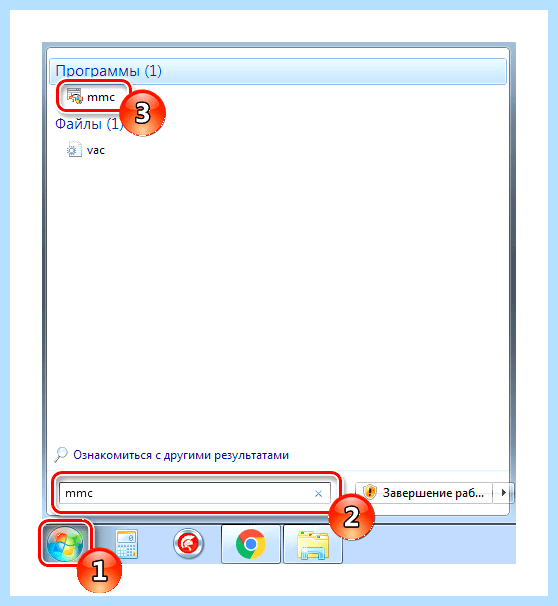
- В поиске «Пуск» напечатайте mmc и откройте найденную программу.
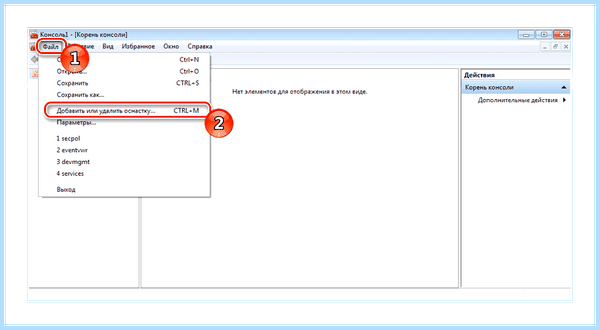
- Разверните всплывающее меню «Файл», где выберите пункт «Добавить или удалить оснастку».
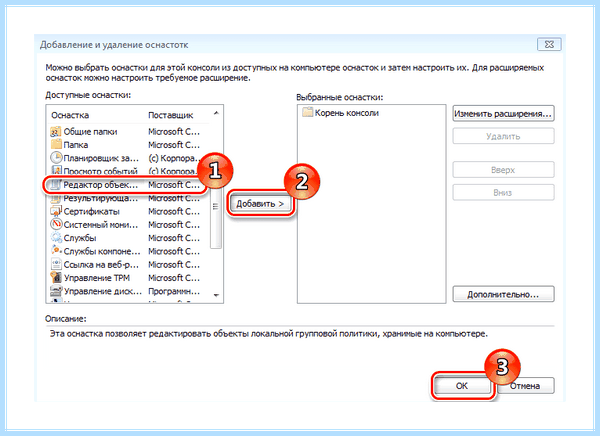
- В списке оснасток отыщите «Редактор объектов», кликните на «Добавить» и подтвердите выход из параметров, кликнув на «ОК».
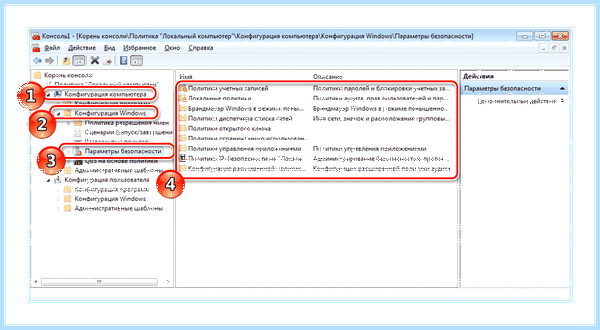
- Теперь в корне оснастки появилась политика «Локальный компьютер». В ней разверните раздел «Конфигурация компьютера» — «Конфигурация Windows» и выберите «Параметры безопасности». В разделе справа появились все политики, которые касаются обеспечения защиты операционной системы.
- Перед выходом из консоли не забудьте сохранить файл, чтобы не потерять созданные оснастки.
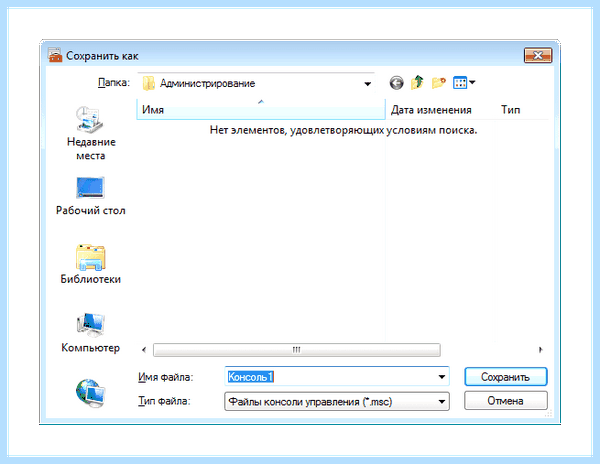
Ознакомиться детально с групповыми политиками Windows 7 вы можете в другом нашем материале по ссылке ниже. Там в развернутом виде рассказано о применении некоторых параметров.
Теперь осталось только выбрать правильную конфигурацию открывшейся оснастки. Каждый раздел редактируется под индивидуальные запросы пользователя. Разобраться с этим вам поможет отдельный наш материал.
На этом наша статья подошла к концу. Выше вы были ознакомлены с четырьмя вариантами перехода в главное окно оснастки «Локальная политика безопасности». Надеемся, все инструкции были понятны и у вас больше не осталось вопросов по этой теме.
Похожие статьи
-
Групповая политика windows 7 как отключить
Файлы registry.pol всех применённых доменных групповых политик хранятся в каталоге %windir%\System32\GroupPolicy\DataStore\0\SysVol\ contoso.com\Policies…
-
Запустите его от имени администратора. Будет произведена установка необходимых компонентов gpedit.msc из собственного хранилища компонентов Windows 10….
-
Групповая политика обновления windows 10
Microsoft опубликовала список из 25 устаревших групповых политик (Legacy Policies) Центра обновления Windows 10 и Windows 11, которые системные…