
Содержание
- Защита браузера и настроек интернета от действий нежелательных программ
- Удаление вредоносных программ.Как удалить вредоносные программы с компьютера вручную
- Как Удалить ВСЕ Вирусы с ПК? Программист Показал Мне!
- Как удалить нежелательные программы
- Как удалить вирус который сам устанавливает программы и мешает сканированию антивирусом
- Вирус автоматически устанавливает программы
- КАК УДАЛИТЬ ВСЕ ВИРУСЫ С КОМПЬЮТЕРА? 100% РАБОЧИЙ МЕТОД!
Вредоносные программы могут прописывать в файл hosts ложные адреса, блокируя доступ к популярным сайтам, перенаправляя пользователя на фишинговые страницы или отключая защитные функции браузеров.
Защита браузера и настроек интернета от действий нежелательных программ
Нежелательная программа добавляет в системный реестр адрес рекламного сайта, который имитирует популярный интернет-сервис. Ключ с адресом добавляется в раздел, где регистрируется легальное ПО для автозапуска.
В результате после каждой перезагрузки компьютера будет открываться рекламный сайт.
Драйвер-фильтр, который показывает нежелательный контент (Fake NetFilter)
Нежелательная программа — драйвер-фильтр — использует перехват интернет-трафика для показа навязчивой и шокирующей рекламы в браузере, открытия рекламных вкладок, перенаправления пользователя на нежелательные сайты и для кражи его личных данных.
Важно. Драйвер-фильтр действует вне зависимости от того, каким браузером вы пользуетесь, и даже тогда, когда браузер закрыт.
Подмена DNS (Infected DNS)
Нежелательная программа изменяет настройки DNS.
Обычно, когда пользователь открывает веб-страницу, браузер отправляет на специальный сервер DNS запрос с указанием домена, а сервер в ответ предоставляет IP-адрес этого домена.
Нежелательное ПО подменяет в настройках системы адрес сервера DNS. В результате все запросы отправляются на другой сервер, который перенаправляет пользователя на мошеннические, фишинговые или рекламные страницы.
Нежелательные записи в файле hosts (Infected Hosts)
Системный файл hosts, который расположен в папке C:\\Windows\\System32\\drivers\\etc , содержит список доменных адресов сайтов и соответствующих им IP-адресов.
Вредоносные программы могут прописывать в файл hosts ложные адреса, блокируя доступ к популярным сайтам, перенаправляя пользователя на фишинговые страницы или отключая защитные функции браузеров.
Чтобы исправить результат работы вируса в Windows:
Запустите Блокнот от имени администратора (для этого нажмите ярлык программы правой кнопкой мыши и выберите в меню пункт Запуск от имени администратора ).
Удаление вредоносных программ.Как удалить вредоносные программы с компьютера вручную
Откройте в Блокноте файл C:\\WINDOWS\\system32\\drivers\\etc\\hosts .
Удалите из файла все строки, кроме 127.0.0.1 localhost , и сохраните изменения.
Нежелательные расширения браузера (Unwanted Extensions)
Программа незаметно для пользователя устанавливает в браузер вредоносные расширения, которые открывают рекламные вкладки, показывают навязчивую и шокирующую рекламу или крадут личные данные пользователя.
Вредоносные расширения плохо распознаются антивирусами. Это происходит потому, что все расширения работают внутри браузера и не влияют на операционную систему компьютера.
Как Удалить ВСЕ Вирусы с ПК? Программист Показал Мне!
Лучше устанавливать расширения из интернет-магазинов Opera Add-ons или Chrome Web Store, где они проходят проверку на вредоносность.
Чтобы проверить расширения, установленные в браузерах:
Нажмите в браузере кнопку меню и выберите пункт настройки расширений (в зависимости от браузера он может называться Дополнения , Дополнительные инструменты , Расширения , Надстройки ).
Удалите незнакомые расширения.
Примечание. Если вы не уверены, что проблема в расширении, попробуйте отключать расширения по одному и обновлять проблемную страницу ( Ctrl + R ). Если после отключения очередного расширения проблема исчезнет — значит, причина в нем и его нужно удалить.
Нежелательное ПО, которое модифицирует трафик (PBot)
Нежелательная программа запускается при каждом включении зараженного компьютера и отслеживает приложения. Когда пользователь открывает один из браузеров, вредоносное ПО внедряет свой код в процесс браузера, чтобы перенаправлять пользователя на рекламные или фишинговые страницы, менять настройки поиска по умолчанию и красть личные данные.
Модификации ярлыков браузера (Infected LNK)
Нежелательная программа изменяет ярлык запуска браузера: добавляет дополнительные параметры (чаще всего адрес сайта) или запускает вместо браузера другое приложение. В результате при каждом запуске открываются страницы с рекламой.
Чтобы проверить свойства ярлыка:
Нажмите ярлык правой кнопкой мыши и выберите Свойства .
Убедитесь, что строка Объект содержит только путь к исполняемому файлу браузера.
C:\\Program Files\\Google\\Chrome\\Application\\chrome.exeЕсли в строке Объект после пробела добавлен путь к неизвестному файлу, удалите его и нажмите ОК .
C:\\Program Files\\Google\\Chrome\\Application\\chrome.exe load-and-launch-app=C:\\Users\\user\\AppData\\Local\\Google\\Chrome\\UserData\\Default\\def apps\\ipcleopmlacobpjligchhkpongdjlfjh\\35.0 0 Как удалить нежелательные программы
Проверьте систему антивирусной утилитой Yandex Rescue Tool.
Примечание. Также вы можете проверить систему другой антивирусной утилитой, например Dr.Web CureIt!, Kaspersky Virus Removal Tool.
Установите утилиту
Примечание. Если вы используете Яндекс Браузер, скачивать и устанавливать утилиту не нужно. При выявлении угрозы в окне браузера появится предупреждение «Обнаружены вредоносные программы» . Чтобы запустить утилиту, нажмите кнопку Начать проверку и лечение .
Чтобы получить утилиту очистки системы, напишите в службу поддержки.
В ответном письме придет ссылка для скачивания утилиты. Перейдите по этой ссылке.
Откройте сохраненный исполняемый файл rescue tool.exe и нажмите кнопку Запустить . Запуская утилиту, вы соглашаетесь с условиями ее использования.
В окне Утилита очистки системы нажмите кнопку Начать проверку .
Разрешите утилите вносить изменения на устройстве.
Если будут обнаружены нежелательные программы, система предложит вам удалить их. Чтобы посмотреть список найденных программ, нажмите ссылку Отчёт о проверке .
Чтобы завершить очистку, в окне Найдены нежелательные программы нажмите кнопку Удалить . Для окончательного удаления некоторых программ может потребоваться перезагрузка.
Если нежелательные программы не были найдены или не все программы были удалены, проведите очистку еще раз.
Если после повторной очистки не удалось обнаружить или удалить нежелательные программы, но вы уверены, что компьютер под угрозой, попробуйте использовать бесплатные антивирусы или обратитесь в службу поддержки.
Как удалить вирус который сам устанавливает программы и мешает сканированию антивирусом
ps2 Если ты считаешь что у тебя что то другое, т. е. не вири и вредоносное ПО, а что то другое со сверх естественными способностями, то ты однозначно не прав.
Остальные ответы
На каком устройстве?
Загрузиться в безопасном режиме и пользовать DrWeb CureIT
"сам устанавливает программы" Вы как-то скромно без подробностей — скорей всего это не вирус, а зловредная программа (агрессивная реклама). Ко мне влетали 2 такие прелести "обнови софт" от майл ру и "monster.ехе" от IObit. Скачивали и устанавливали заново при каждой загрузке винды. Нашла их через SpyHunter. Как правило с само установившимися программами просачивается еще и всякая нечесть.
Все версии портативные, не требуют инсталляции на ПК. можно запускать с любого места или внешнего носителя (Создать папку "портабле" на несистемном диске — можно сразу скачивать на флешку и от туда запускать)
Найти и удалить: \ https://yadi.sk/d/XmrcwHN0guDe3 MalwarebytesPortable (при запуске отклоните обновление версии — в самой программе зайдите на вкладку обновления — загрузите последние базы) \https://yadi.sk/d/XmrcwHN0guDe3 https://yadi.sk/d/aJoZoN19gf8iQ SpyHunter4.15.1.4270RusPortable (зайдите в "settings" — установите русский \ обновите базу) http://otvet.mail.ru/question/174306968 как пользоваться халява плиз
Удаляю самоустановившиеся через https://yadi.sk/d/A02ggEG4gqmUH Revo Ininstaller Pro+Portable+rus Удаляет чисто, с папками и записями в реестре http://www.youtube.com/results?search query=Revo+Ininstaller+обзор+программы Антивирусы удалять в безопасном режиме или через принудительную деинсталляцию, там же можно удалять ранее удаленные программы, без деинсталляторов. Напишет деинсталлятор не найден и запускайте сканирование в продвинутом режиме, удаляйте все, что найдет . (удалить китайские: скопировать название и вставить )
Если есть вирус — Проверить и полечить можно и до загрузки винды Создайте загрузочную флешку (диск) с "Автономным Защитником Windows" Скачайте на другом компьютере "Автономный Защитник Windows". Качайте свою версию виндовс (х64 или х32) вставьте CD или флешку. Запустите скачанный файл mssstool64.exe или mssstool32.exe и по подсказкам записать на внешний носитель. Вставляете CD или флешку с Автономным Защитником Windows в компьютер. Зайдите в БИОС и выставьте приоритет загрузки CD или USB. Перезагрузка. \Можно использовать как загрузочный диск при проблемах с загрузкой (например — слетел загрузчик) [ссылка заблокирована по решению администрации проекта] \Исправляет системные ошибки и BsOD, удаляет вирусы \
антивирусы не помогут. сначала вручную чистить. искать папки с названием gmsd или gmsd ru и удалять. далее чистить автозагрузку и планировщик заданий. в общем процесс не из простых. могу через TeamViewer почистить сам.
Всем, кто не может удалить ил программу, или какой-то вирус!
Вот она, инструкция небольшая о том, как правильно удалять программы при помощи Revo Uninstaller, программа хорошая но сперва кажется сложной, но может только мне (не хватает мозгов):
Вирус автоматически устанавливает программы
Столкнулся со следующей проблемой — скачал с просторов интернета архив, разархивировал его, и началось следующее: автоматически и произвольным образом на панели задач и в трее появляются ярлыки программ (Амиго, Вконтакте, Одноклассники и т.д. — я открепляю их, но через некоторое время они появляются вновь). После перезагрузки ПК на начальном этапе загрузки windows (появился рабочий стол, ярлыки, панель задач). загрузка windows как бы "замирает" секунд на 40, визуально ничего не происходит, после чего продолжается загрузка (у ярлыков появляются иконки, программы загружаются в трей и т.д.). Также, при первичном после ребута ПК запуске браузера вместо домашний страницы (использую Chrome) открывается конкретная страница (хттп://smartinf.ru/?utm source=uoua03&utm content=17edd49f11242b06223 3f26a013b7073), далее браузер ведёт себя привычным образом, ничто не мешает будничной работе/отдыху.
Прошу вашей помощи. Лог AutoLogger прилагается.
Вложения
| CollectionLog-2015.05.18-19.03.zip (109.8 Кб, 32 просмотров) |
94731 / 64177 / 26122
Регистрация: 12.04.2006
Сообщений: 116,782
Ответы с готовыми решениями:
Вирус автоматически устанавливает программы
Столкнулся со следующей проблемой — скачал с просторов интернета архив, разархивировал его, и.
Вирус автоматически устанавливает программы
Установила Adobe Illustrator, а вместе с ним какой-то вирус, устанавливает программы типа.
Вирус автоматически устанавливает программы
Столкнулся со следующей проблемой — скачал с просторов интернета архив, разархивировал его, и.
КАК УДАЛИТЬ ВСЕ ВИРУСЫ С КОМПЬЮТЕРА? 100% РАБОЧИЙ МЕТОД!
Вирус автоматически устанавливает программы
Добрый день, Столкнулся со следующей проблемой. Скачал в интернете архив и при открытии файла на.
20082 / 14826 / 2806
Регистрация: 08.10.2012
Сообщений: 60,166
Внимание! Рекомендации написаны специально для пользователя NucleusDi. Если рекомендации написаны не для вас, не используйте их — это может повредить вашей системе.
Если у вас похожая проблема — создайте тему в разделе Лечение компьютерных вирусов и выполните Правила запроса о помощи.
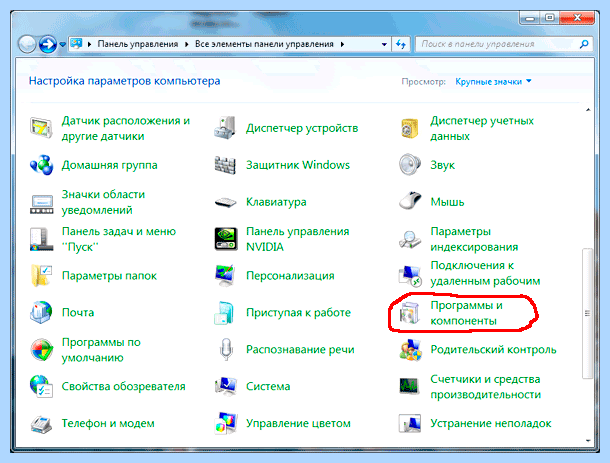
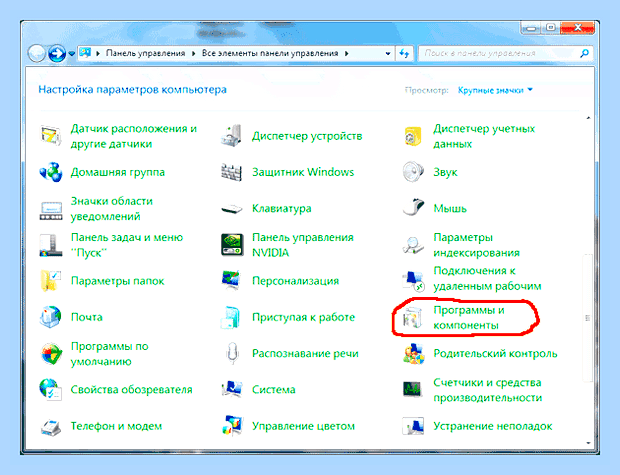
Через Панель управления — Удаление программ — удалите нежелательное ПО:
begin ExecuteFile('net.exe', 'stop tcpip /y', 0, 15000, true); QuarantineFileF('C:\Users\Димас\AppData\Roaming\newSI 655\', '*', true, '', 0 ,0); QuarantineFile('C:\Users\Димас\AppData\Roaming\newSI 655\s inst.exe', ''); DeleteFile('C:\WINDOWS\Tasks\newSI 655.job', '64'); DeleteFile('C:\WINDOWS\system32\Tasks\newSI 655', '64'); DeleteFile('C:\Users\Димас\AppData\Roaming\newSI 655\s inst.exe', '32'); DeleteFileMask('C:\Users\Димас\AppData\Roaming\newSI 655\', '*', true); DeleteDirectory('C:\Users\Димас\AppData\Roaming\newSI 655\'); RegKeyParamDel('HKEY CURRENT USER','Software\Microsoft\Windows\CurrentVersion\Run','lmcexvpbrs'); ExecuteSysClean; ExecuteWizard('SCU', 2, 3, true); CreateQurantineArchive(GetAVZDirectory + 'quarantine.zip'); RebootWindows(true); end.
Регистрация: 16.04.2015
Сообщений: 9
0. вредоносное ПО удалил;
1. Скрипт выполнил;
2. В карантине чисто (quarantine.zip пустой);
3. Лог AdwCleaner приложил.
Полагаю, занавес. Спасибо большое, Sandor, Вы сделали этот мир чуточку чище))
Вложения
| AdwCleaner[R4].txt (811 байт, 7 просмотров) |
20082 / 14826 / 2806
Регистрация: 08.10.2012
Сообщений: 60,166
Не спешите.
Надо понимать, что в AdwCleaner Вы все вычистили?
Повторите логи по правилам. Для повторной диагностики запустите снова Autologger. В первом диалоговом окне нажмите ОК, удерживая нажатой клавишу Shift.
Регистрация: 16.04.2015
Сообщений: 9
В AdwCleaner не чистил, только просканировал и приложил лог. Дело в том, что вредоносное ПО удалял не через "ПУ/Удаление программ", а при помощи Revo Uninstaller Pro, который сразу всё подчистил (прошу прощения за самодеятельность).
Повторный лог Autologger прилагаю.
Вложения
| CollectionLog-2015.05.18-21.33.zip (105.2 Кб, 3 просмотров) |
20082 / 14826 / 2806
Регистрация: 08.10.2012
Сообщений: 60,166
В логах чисто. Проблема решена?
Регистрация: 16.04.2015
Сообщений: 9
Да, спасибо, всё отлично.
20082 / 14826 / 2806
Регистрация: 08.10.2012
Сообщений: 60,166
Выполните скрипт в AVZ при наличии доступа в интернет:
var LogPath : string; ScriptPath : string; begin LogPath := GetAVZDirectory + 'log\avz log.txt'; if FileExists(LogPath) Then DeleteFile(LogPath); ScriptPath := GetAVZDirectory +'ScanVuln.txt'; if DownloadFile('http://dataforce.ru/~kad/ScanVuln.txt', ScriptPath, 1) then ExecuteScript(ScriptPath) else begin if DownloadFile('http://dataforce.ru/~kad/ScanVuln.txt', ScriptPath, 0) then ExecuteScript(ScriptPath) else begin ShowMessage('Невозможно загрузить скрипт AVZ для обнаружения наиболее часто используемых уязвимостей!'); exit; end; end; if FileExists(LogPath) Then ExecuteFile('notepad.exe', LogPath, 1, 0, false) end.
После его работы, если будут найдены уязвимости, в блокноте откроется файл avz log.txt со ссылками на обновления системы и критичных к безопасности программ, которые нужно загрузить и установить.
В первую очередь это относится к браузерам, Java, Adobe Acrobat/Reader и Adobe Flash Player.
Пройдитесь по ссылкам из файла avz log.txt и установите все рекомендуемые обновления (если таковые будут).
Перезагрузите компьютер.
Снова выполните этот скрипт и убедитесь, что уязвимости устранены.
Похожие статьи
-
Содержание Компьютерный вирус Вирусная программа: основные виды Краткая история Как качественно почистить ПК от вирусов и рекламного ПО? Известные…
-
Вирус на компьютере что делать
Содержание Что делать, если на компьютере обнаружен вирус Сообщение об обнаружении на компьютере вируса Если на компьютере не используется антивирусная…
-
Содержание Почему Opera потребляет много оперативной памяти Подробности Активация режима «Турбо» Отключение лишних плагинов Удаляем вирусы в браузере,…