
Содержание
- Новый вид вирусов — всплывающая реклама на всех сайтах
- Всплывающие окна с рекламой на всех сайтах в браузере — вирус!
- Принцип действия вируса
- Как удалить вирус "всплывающие окна с рекламой"
- Что такое лжеантивирус? Определение и описание
- Как работает лжеантивирус?
- Признаки лжеантивируса
- Как избавиться от рекламного вируса всплывающих окон и вкладок
- Примеры распространения лжеантивируса
- Как удалить лжеантивирус и минимизировать ущерб
- Как не допустить лжеантивирус? Семь рекомендаций
- Следующие решения обеспечения безопасности защищают от лжеантивирусов, мошеннических всплывающих окон и других онлайн-угроз:
- Kaspersky Internet Security
- Kaspersky Total Security
- Kaspersky Security Cloud
Как могло случиться, что вам стали приходить фиктивные уведомления в календаре? Календарные вирусы – это сочетание социальной инженерии и вредоносного кода. Обычно пользователи становятся их жертвами в результате следующих действий:
Новый вид вирусов — всплывающая реклама на всех сайтах
Всплывающие окна с рекламой на всех сайтах в браузере — вирус!
С недавнего времени пользователей интернета стал преследовать новый вид вирусов — это всплывающая реклама на всех сайтах, в том числе и на Яндексе, Маиле и прочих популярных и не очень сайтах.
Выглядит это следующим образом: после открытия любого сайта, например, Яндекса, Маила, ВКонтакте, Одноклассники и т.д. через короткое время выскакивает реклама. Часто эта реклама совсем непристойная. Примеры показаны ниже.
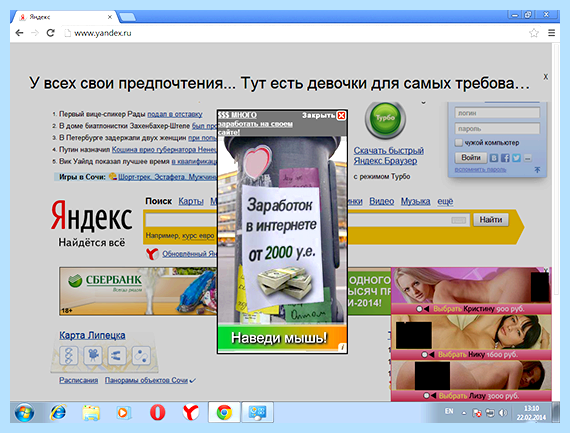
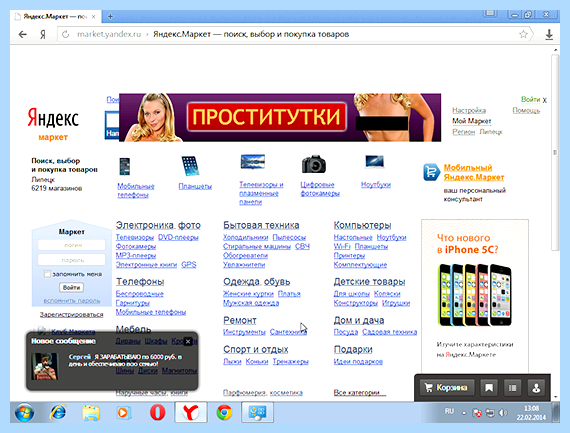
Нужно отметить, что реклама выскакивает на всех сайтах, а не только на сайтах социальных сетей и поисковиков. О чем это говорит? О том, что проблема не в файле hosts. Если просканировать компьютер антивирусом, то и в этом случае ничего не изменится. Часто реклама и сообщения в браузерах появляется на всех компьютерах в домашней сети, в том числе на планшетах и макбуках.
Тот, кто сталкивается с таким вирусом впервые будет сильно озадачен. Поэтому выкладываю инструкцию по удалению.
Принцип действия вируса
Принцип появления рекламных баннеров и сообщений в браузерах прост. Изначально на зараженном компьютере запускается троян, который меняет адрес DNS-сервера на компьютере и в роутере на "вирусный". В дальнейшем при попытке перейти на любой сайт, вы попадаете на "вирусный" прокси-сайт, где к содержимому добавляются всплывающие окна и рекламные сообщения. Поскольку неправильный DNS прописывается в роутере, то реклама на сайтах появляется на всех устройствах, подключеных к Интернету через него.
Часто троян остается в системе зараженного компьютера. Это приводит к тому, что при перенастройке роутера с этого компьютера неправильный адрес DNS-сервера снова автоматически прописывается в него.
Как удалить вирус "всплывающие окна с рекламой"
На самом деле удалить вирус не так сложно. Главное знать что и в какой последовательности делать. Вирус распространяется по сети, а точнее прописавается в роутере. Макбуки и планшеты часто не требуют каких-либо дополнительных действий, кроме перенастройки роутера, а вот компьютер-разносчик заразы на базе ОС Windows требует чистки.
Для работы потребуется бесплатный антивирусный сканер DrWEB CureIt и лечащая утилита AVZ. Предварительно необходимо скачать эти утилиты на флешки на незараженном компьютере. Итак, приступим.
1. Чистка системы.
Прежде всего необходимо почистить систему от мусора и проверить на вирусы. Для этого загрузите систему в безопасном режиме и запустите утилиту AVZ от имени администратора (правая кнопка мыши -> Запустить от имени администратора). В меню AVZ выберите пункт меню Файл — Мастер поиска и устранения проблем.
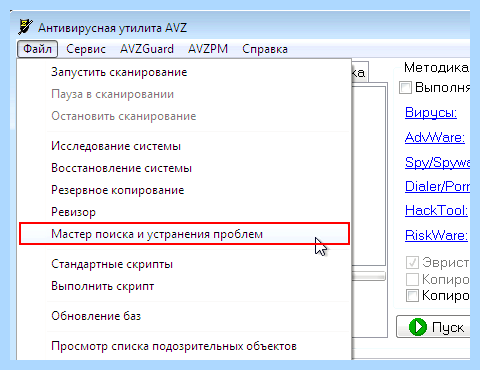
В появившемся окне в меню Категория проблем выберите Чистка системы, Степень опасности — Все проблемы. Теперь нажмите кнопку Пуск для поиска проблем.
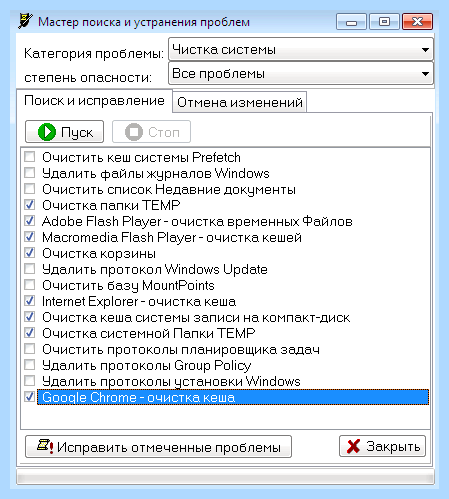
В появившемся списке отметьте пункты: Очистить папки TEMP, Adobe Flash player — очистка временных файлов, Macromedia Flash Player — очистка кэшей, Очистка корзины, Очистка системной папки temp, а также очистка кэша всех присутсвующих в списке браузеров (Internet Explorer, Google Chrome, Opera и т.д.). Теперь нужно нажать кнопку Исправить отмеченные проблемы. Возможно потребуется перезагрузка для завершения чистки (об этом будет сказано в сообщении). Нужно снова загрузиться в безопасном режиме.
Теперь нужно выполнить быстрое сканирование утилитой CureIt.
После сканирования и обезвреживания найденных угроз следует загрузить компьютер в обычном режиме.
2. Проверка настроек DNS на компьютере
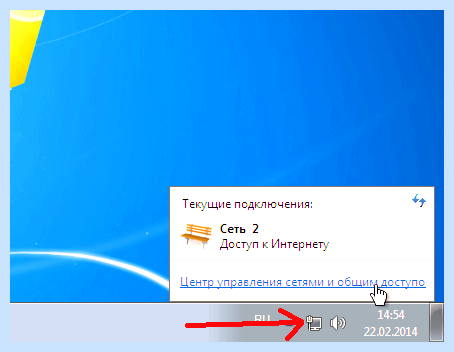
Щелкните мышкой на значек локальной сети в правой части панели задач и выберите пункт Центр управления сетями и общим доступом.
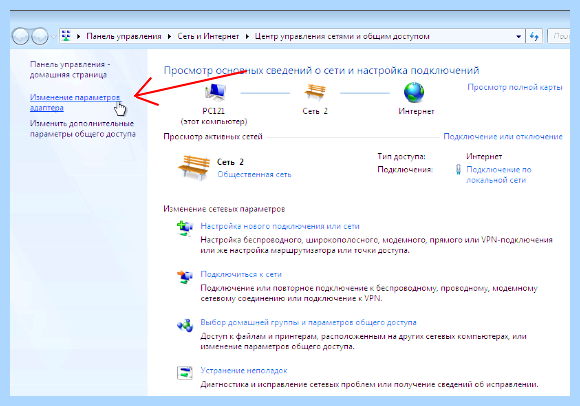
В открывшемся окне выберите пункт Изменение параметров адаптера.
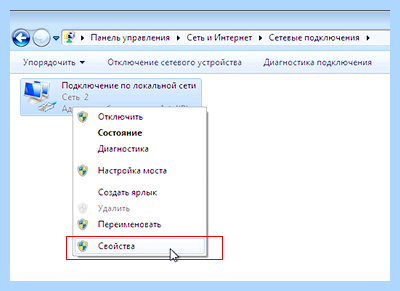
Щелкните правой кнопкой мыши по значку Подключение по локальной сети и выберите пункт контекстного меню Свойства.
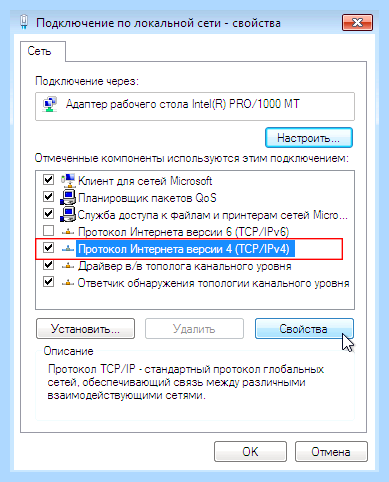
Выберите пункт Протокол Интернета версии 4 (TCP/IPv4) и нажмите кнопку Свойства.
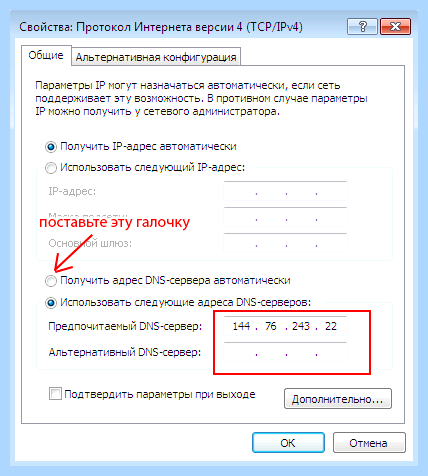
Если компьютер подключен напрямую к кабелю провайдера и предусмотрена ручная настройка IP адреса, то следует сверить значения DNS-сервера с предоставленными провайдером настройками.
Если ручная настройка не предусмотрена или компьютер подключен к роутеру, поставьте галочку Получать адрес DNS-сервера автоматически.
На рисунке показаны изменения, сделанные вирусом. Установленный адрес DNS-сервера переадресовывает браузер на сайты с рекламными баннерами.
После изменения параметров нажмите ОК. Теперь нужно проверить настройки для Беспроводного подключения (если имеется) тем же способом.
3. Сброс кэша DNS
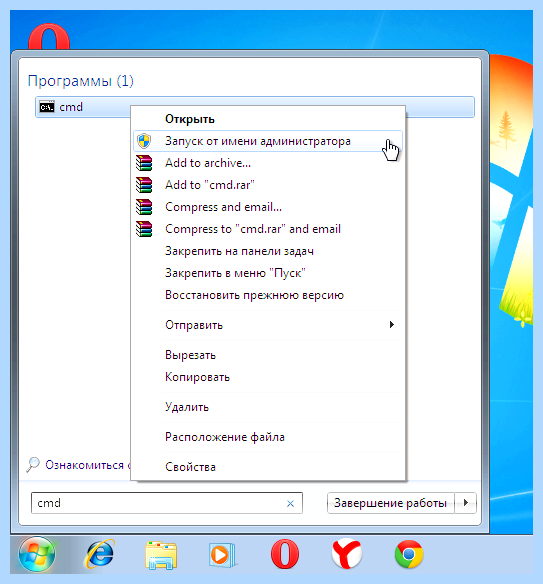
Зайдите в меню Пуск и в строку Найти программы и файлы введите cmd. Правой кнопкой щелкните на значек командной строки и выберите пункт Запуск от имени администратора.
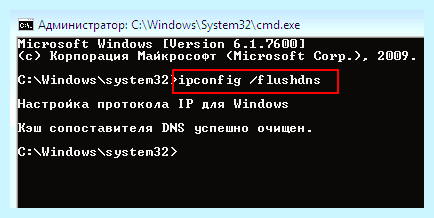
В открывшемся окне командной строки введите команду
ipconfig /flushdns и нажмите Enter. После этого закройте окно.
4. Отключите надстройки браузеров
Отключите компьютер от локальной сети. Теперь отключите все неизвестные надстройки в браузерах и проверьте стартовую страницу. Сделайте это во всех установленных браузерах. Теперь снова подключите компьютер к сети.
5. Настройка роутера
Сбросьте настройки роутера кнопкой Reset на задней стенке роутера. Обычно для этого следует удерживать ее нажатой в течении 7 секунд. После загрузки роутера заново настройте его в соответсвии с настройками провайдера.
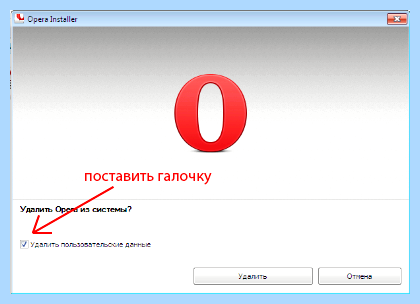
Теперь проверьте работу браузеров. Иногда Оперу приходится переустановить, чтобы в ней перестала появляться всплывающая реклама. Для этого нужно ее удалить через Панель задач — Программы и компоненты. При удалении надо поставить галочку на пункте Удалить пользовательские данные.
Что такое лжеантивирус? Определение и описание
Лжеантивирус (scareware, программа-страшилка) – это вредоносная программа, обманным путем заставляющая пользователей посещать зараженные веб-сайты. Лжеантивирусы, также называемые программы-обманщики, мошеннические антивирусы или псевдоантивирусы, могут проявляться в виде всплывающих окон, выглядящих как предупреждения от реальных антивирусных решений известных компаний-производителей. Эти окна содержат сообщения о том, что файлы компьютера заражены. Они настолько продуманно разработаны, что под воздействием страха пользователи готовы сразу же приобрести программу, которая решит так называемую проблему. Однако в конечном итоге на компьютер загружается поддельная антивирусная программа, в реальности являющаяся вредоносной и предназначенной для кражи личных данных.
Для распространения лжеантивирусов злоумышленники также используют другие методы, например, рассылку спама. Содержимое таких электронных писем заставляет пользователей обманным путем приобретать бесполезные услуги, а раскрытие данных кредитной карты – это возможность совершения будущих преступлений, в том числе, кражи личных данных.
Как работает лжеантивирус?
Лжеантивирусы обычно сработают согласно определенной схеме. Неожиданно отображаются всплывающие окна, предупреждающие, что на компьютере обнаружены опасные файлы или порнографические материалы. Они появляются до тех пор, пока вы не нажмете на кнопку «Удалить все угрозы», или пока не зарегистрируетесь для использования антивирусной программы. Мошеннические всплывающие окна выглядят как настоящие предупреждения. При применении тактики социальной инженерии во всплывающих окнах лжеантивирусов часто:
- Используются логотипы реальных антивирусных программ, а также похожие названия.
- Отображается снимок экрана с якобы зараженными файлами на вашем компьютере.
- Отображается индикатор выполнения, показывающий, что на вашем компьютере идет процесс проверки.
- Содержатся мигающие изображения красного цвета.
- Используются заглавные буквы и восклицательные знаки с предупреждениями, что необходимо действовать незамедлительно.
Эта тактика предназначена для разжигания у пользователей паники и страха; она заставляет их принимать быстрые необдуманные решения и обманом вынуждает к совершению следующих действий:
- Приобретение бесполезного программного обеспечения.
- Загрузка различных типов вредоносных программ.
- Посещение веб-сайтов, автоматически загружающих и устанавливающих на устройства пользователей вредоносные программы.
Авторитетные разработчики антивирусных решений не запрашивают данные с применением тактики запугивания. Чем более настойчивыми и привлекающими внимание являются эти предупреждения, тем больше вероятность того, что их источником является лжеантивирус. Но злоумышленники играют на неосведомленности многих пользователей.
Если во всплывающем окне с сообщением «Обнаружен вирус» вы нажали на кнопку «Да», «Загрузить» или «Защитить компьютер», а также ввели данные кредитной карты, может произойти одно из двух:
- В лучшем случае это будет потеря средств и установка бесполезной программы, не устраняющей проблему на вашем компьютере, но и не наносящей ему вреда.
- В худшем случае злоумышленники могут использовать вашу кредитную карту и личную информацию для кражи средств и личных данных, или даже захватить содержимое вашего жесткого диска и потребовать выкуп.
Признаки лжеантивируса
Если вы считаете, что стали жертвой мошенничества с использованием поддельного антивируса, обратите внимание на следующие признаки:
Как избавиться от рекламного вируса всплывающих окон и вкладок
- Многочисленные уведомления и баннеры на экране устройства. Всплывающие окна поддельного антивируса, часто содержащие текст из заглавных букв и восклицательные знаки, предназначены, чтобы вызывать панику, предупреждая о критических нарушениях безопасности.
- Снижение производительности. В работе компьютера, зараженного вредоносными программами, обычно наблюдаются замедления, сбои и зависания. Цель вредоносных программ – препятствовать решению этих проблем.
- Неизвестные программы и функции. На рабочем столе может появиться новый ярлык незнакомой вам программы, или в браузере могут отображаться новые панели инструментов и новая домашняя страница. Это может вынудить вас загрузить новые мошеннические программы.
- Невозможность доступа к программам и файлам. Например, могут отображаться необычные сообщения об ошибках или заблокированные пути.
- Переход по рекламному объявлению. Некоторые баннеры могут содержать вредоносную рекламу. Это реклама со встроенным кодом, который загружает на компьютер вредоносные программы. Рекомендуется всегда искать и проверять названия продуктов, а не переходить по рекламным баннерам, в безопасности которых вы не уверены.
Примеры распространения лжеантивируса
Ниже перечислено несколько типичных примеров лжеантивирусов.
- Веб-сайты или всплывающие окна с поддельными антивирусами. Это одна из наиболее распространенных форм лжеантивирусов, которая часто встречается на веб-сайтах, продвигаемых в социальных сетях, например, в Facebook. Всплывающее окно рекламы представляет собой предупреждение антивирусной программы. Его цель – заставить пользователей поверить, что на их компьютере или смартфоне установлены вредоносные программы, и убедить перейти по ссылке для загрузки «решения проблемы». На самом деле ссылка является троянской: вместо антивируса загружается вредоносная программа, способная нанести ущерб.
- Электронные письма, содержащие лжеантивирус. В этом случае злоумышленники отправляют «срочное» электронное письмо с требованием немедленного выполнения определенных действий. Часто в электронном письме используется поддельный адрес отправителя или домен, чтобы оно выглядело как сообщение, отправленное из надежного источника. В письме, содержащем лжеантивирус, может содержаться просьба перейти по ссылке для загрузки антивируса и удаления определенной угрозы, или предоставить данные для доступа, чтобы «служба технической поддержки» смогла устранить проблему.
- Звонки из службы технической поддержки лжеантивируса. Строго говоря, это не сам лжеантивирус, поскольку в этом виде мошенничества не задействованы вредоносные программы. Однако такие звонки нацелены на то, чтобы испугать пользователя и вынудить его сообщить злоумышленникам персональную информацию или предоставить доступ к конфиденциальным системам. Как правило, злоумышленники звонят, представляются сотрудниками службы технической поддержки или правоохранительных органов и заявляют, что «со стороны вашего компьютера наблюдается подозрительная активность». Затем они пытаются убедить пользователя предоставить им удаленный доступ к компьютеру или учетной записи. После этого злоумышленники используют полученные данные доступа для совершения мошенничества.
Многие лжеантивирусы копируют элементы пользовательского интерфейса реальных программ безопасности и используют названия, звучащие похоже на названия существующих программ. Примеры поддельных антивирусов и антивирусных решений:
- SpySheriff
- XPAntivirus/AntivirusXP
- ErrorSafe
- Antivirus360
- PC Protector
- Mac Defender
- DriveCleaner
- WinFixer
- WinAntivirus
В новостях был опубликован пример лжеантивируса, от которого пострадал страховой агент в США. В 2020 году его потери составили более 2000 долларов США в результате мошенничества с лжеантивирусом, которое началось с атаки на компьютер и завершилось телефонным звонком. Он заплатил злоумышленникам напрямую, чтобы «устранить» проблему с компьютером, а затем был вынужден заплатить еще раз, когда злоумышленники спровоцировали повторную атаку вредоносной программы.
Как удалить лжеантивирус и минимизировать ущерб
Выключите компьютер и обратитесь к ИТ-специалисту.
ИТ-специалист может подключить ваш жесткий диск к другому компьютеру и проверить его на наличие вредоносных программ, не запуская операционную систему. Это предотвратит запуск вредоносных программ и возникновение дополнительных проблем.
Отключите соединение с интернетом.
Отключение Wi-Fi или роутера поможет предотвратить отправку ваших данных злоумышленникам, осуществляемую вредоносной программой.
При первой возможности измените пароли.
Начните с пароля от основной учетной записи электронной почты, к которой привязаны другие сервисы. Также важно изменить пароль учетных записей интернет-банка, особенно если вы предполагаете, что могли быть скомпрометированы данные вашей кредитной карты.
Как не допустить лжеантивирус? Семь рекомендаций
В настоящее время распространяются лжеантивирусы для iOS и Android, поэтому важно сохранять бдительность при работе на разных платформах и операционных системах. Соблюдение кибергигиены – лучший способ предотвращения мошенничества с лжеантивирусами, всплывающими окнами и вирусами Google. Для этого можно предпринять следующие действия:
- Не нажимайте на уведомления о вредоносных программах. Всплывающие окна, баннеры и предупреждения о заражении компьютера, содержащие предложения загрузить защитные программы, скорее всего, являются мошенническими. Не нажимайте на них.
- Остерегайтесь непреднамеренных загрузок. Чтобы убрать мошеннические всплывающие окна, закройте само окно браузера, а не нажимайте на кнопки «Закрыть» или «X». В Windows используйте комбинацию клавиш Ctrl + Alt + Delete, чтобы открыть Диспетчер задач. Затем найдите программу на закладке Приложения и нажмите на кнопку Снять задачу.
- Регулярно обновляйте браузер. Это помогает обеспечить защиту от мошеннических всплывающих окон и лжеантивирусов. Включите автоматические обновления, чтобы всегда использовать последнюю версию браузера.
- Включите блокировщики всплывающих окон. Если вам удастся заблокировать всплывающие окна, вам не будет отображаться реклама поддельных программ безопасности.
- Проверяйте новые программы перед приобретением. Никогда не предоставляйте данные кредитной карты и другую личную информацию неизвестным компаниям и не загружайте никаких материалов с их сайтов. Поиск в интернете поможет отличить реальные программы от поддельных.
- Используйте полный набор инструментов кибербезопасности: блокировщики рекламы, веб-фильтры и сетевые экраны помогают блокировать лжеантивирусы и предотвращать отображение всплывающих окон с мошенническими предупреждениями о вредоносных программах.
- Всегда используйте подлинные антивирусные программы. Использование современных антивирусных решений от надежного поставщика услуг безопасности – лучшая защита от лжеантивирусов. Такие решения предупреждают о потенциальных угрозах, а также сразу помещают в карантин и удаляют вредоносные программы, попадающие на ваше устройство.
Следующие решения обеспечения безопасности защищают от лжеантивирусов, мошеннических всплывающих окон и других онлайн-угроз:
Kaspersky Internet Security
Kaspersky Total Security
Kaspersky Security Cloud
Статьи по теме:
- Что такое ботнет?
- Атаки программ-вымогателей и их типы
- Полезные привычки кибербезопасности
Что такое лжеантивирус? Определение и описание
Лжеантивирус – это вредоносная программа, обманным путем заставляющая пользователей посещать зараженные веб-сайты. В этой статье приведены примеры лжеантивирусов, в том числе поддельных всплывающих окон и мошеннических операций с псевдоантивирусами.
Как избавиться от календарного вируса на разных устройствах
В календаре вашего iPhone стали появляться странные встречи и напоминания? Вы беспокоитесь, не заражен ли ваш календарь вирусом и не взломали ли ваше устройство? Вероятно, вы просто подписались на сторонний календарь, который рассылает спам-уведомления о мероприятиях. Крайне важно не переходить по ссылкам в этих уведомлениях – они могут вести на вредоносные веб-сайты, в результате чего происходит заражение устройства и кража личной информации. Хотите узнать, почему вы получаете эти уведомления и как их удалить – читайте дальше.
Что такое календарный вирус?
Термины «календарный вирус iPhone», «календарный вирус iOS» и «календарные вредоносные программы» описывают спам для Apple OS, рассылаемый в результате добавления поддельных подписанных учетных записей календаря на устройство пользователя без его согласия. Обычно спам рассылается на следующие устройства: iPhone, iPad и компьютеры Mac, и пользователи получают уведомления о событиях, содержащие подозрительные или вредоносные ссылки. Часто заголовки этих фиктивных событий сигнализируют об опасности, что побуждает пользователя перейти по ссылке. Эти сообщения могут выглядеть следующим образом:
- Вирусы на вашем iPhone?! УДАЛИТЬ НЕМЕДЛЕННО
- Обеспечьте онлайн-защиту – перейдите по ссылке!
- Ваш телефон не защищен! Нажмите, чтобы включить защиту
- Защитите iPhone от вредоносных атак!
- Ваш iPhone заражен вирусом! Удалить немедленно
Иногда эти уведомления касаются продаж или призов:
- Хотите бесплатную подписку на Apple Music?
- Поздравляем, вы выиграли!
- iPhone 13 уже ваш, заберите его или оформите доставку
- Простые краткосрочные кредиты – подайте заявку онлайн
- Распродажа в Черную пятницу – НЕ МЕДЛИТЕ
- Сегодня у вас счастливый день
- У вас есть (1) ожидающий пакет
Эти сообщения вызывают любопытство и ощущение срочности, их цель – побудить вас перейти по ссылке и узнать, какая награда вас ждет. Однако при переходе по ссылке обычно запускается скрипт, устанавливающий на устройство вредоносную программу или перенаправляющий на различные фишинговые страницы. Не переходите по таким ссылкам и не реагируйте на событие, нажимая «принять», «отклонить» или «возможно», поскольку это позволяет отправителю узнать, что ваша учетная запись активна.
Огромное количество приглашений и оповещений о фиктивных мероприятиях и встречах сильно раздражает. Иногда уведомления могут поступать несколько раз в час, что особенно досаждает, если включены звуковые оповещения.
Установленные по умолчанию настройки iPhone позволяют получать приглашения в календарь от любых пользователей, даже не входящих в список контактов. Это облегчает спамерам задачу проникновения в ваш календарь. Спамеры и хакеры знают, что большинство пользователей не ожидают спама в календаре – они с большей вероятностью откроют такое сообщение и с меньшим подозрением отнесутся к содержащейся в нем информации и ссылкам. Этот способ может использоваться для кражи учетных данных и конфиденциальной информации, а также для загрузки рекламных и вредоносных программ на устройство пользователя.
Календарный вирус для iPhone не является вирусом в строгом смысле этого слова, хоть и производит такое впечатление, забрасывая пользователя нежелательными раздражающими спам-уведомлениями. Зато избавиться от календарных вирусов для iPhone очень просто – об этом рассказывается далее в этой статье.
Откуда берутся календарные вирусы для iPhone?
Как могло случиться, что вам стали приходить фиктивные уведомления в календаре? Календарные вирусы – это сочетание социальной инженерии и вредоносного кода. Обычно пользователи становятся их жертвами в результате следующих действий:
Раскрытие адреса электронной почты злоумышленникам
Если спамеры узнают адрес электронной почты, связанный с учетной записью календаря, они смогут отправлять ложные уведомления календаря с заражающими ссылками. Спамерам несложно получить адрес электронной почты. Это может произойти
- При вводе личных данных на подозрительных веб-сайтах, зарабатывающих деньги на продаже пользовательских данных.
- При утечке данных у компании, в которой хранится адрес электронной почты.
По умолчанию приложение Календарь Apple позволяет любому пользователю отправлять приглашения в календарь, чтобы члены сообщества пользователей Apple могли беспрепятственно взаимодействовать друг с другом. Недостаток такой открытости состоит в том, что злоумышленники могут получить учетные данные пользователей, например, из даркнета или в результате утечки данных, а затем организовать спам-кампанию с рассылкой поддельных уведомлений, содержащих фишинговые ссылки.
Случайный переход по вредоносной ссылке
Вводящий в заблуждение дизайн подозрительных веб-сайтов может вынудить непреднамеренно подписаться на календарь. Поддельные календари могут быть замаскированы под капчу. Капча – это простая головоломка, которую нужно решить на веб-сайте, чтобы доказать, что вы не бот. Иногда на мошеннических сайтах отображаются поддельные капчи, предназначенные для обхода предупреждений браузера и заставляющие пользователей нажимать определенные клавиши, запускающие вредоносные загрузки. В этих случаях при щелчке в поле «Я не робот» или в любом другом месте страницы может быть инициирован запрос на подписку на календарь. Чтобы обмануть пользователя, название календаря замаскировано. Часто пользователи хотят побыстрее пройти проверку и нажимают ОК, что в результате позволяет злоумышленникам отправлять им поддельные события календаря, содержащие подозрительные ссылки.
Получение спам-ссылки в текстовом сообщении
Источником такой ссылки может стать, например, спам-сообщение о доставке с возможностью отслеживания посылки. При переходе по ссылке в сообщении выполняется подписка на календарь, а в iPhone появляются уведомления о критических угрозах и другие предупреждения.
Как избавиться от календарного вируса на iPhone
Различные продукты Apple связаны между собой, поэтому спам, полученный в календаре iPhone, скорее всего, появится и на других устройствах Apple. Следующие рекомендации помогут избавиться от спама в календаре iPhone, iPad, Mac и на других устройствах.
Как удалить вирус с Мак? Всплывающие окна Safari, вкладки, антивирус.
Чтобы очистить устройство от результатов вредоносных атак на календарь, необходимо выполнить определенный набор действий. Поскольку вход в iCloud, вероятно, был выполнен с одним и тем же Apple ID со всех устройств, может потребоваться проверить и очистить все эти устройства.
Для новых моделей iPhone:
- Перейдите в Настройки > Календарь > Учетные записи.
- Найдите любую незнакомую учетную запись и удалите ее. Учетная запись календарного вируса может называться «События календаря», «Календарь событий», «Просмотр событий календаря» или подобным образом.
- Удалите все незнакомые учетные записи календаря.
- После удаления учетных записей работа с событиями календаря должна нормализоваться.
Как правило, этого достаточно для прекращения появления поддельных уведомлений и напоминаний в календаре.
Для старых моделей iPhone:
- Откройте приложение Календарь.
- В нижней части экрана нажмите Календари.
- Найдите неизвестный календарь. Нажмите кнопку Подробнее рядом с этим календарем, прокрутите вниз и нажмите Удалить календарь.
Для Mac:
- Откройте Календарь (или iCal).
- Нажмите Календарь в строке меню и выберите Настройки.
- На закладке Основные в поле Приложение календаря по умолчанию выберите календари, которые вы хотите использовать.
- Нажмите кнопку Сохранить.
- Не выбирайте и не сохраняйте незнакомые и ненужные календари. Это приведет к их удалению.
В iCloud.com:
- Перейдите в Календарь > Настройки (по щелчку на значке шестеренки).
- В меню По умолчанию выберите календари, которые вы хотите использовать.
- Нажмите кнопку Сохранить.
- Не выбирайте и не сохраняйте незнакомые и ненужные календари.
Как защититься от спам-уведомлений в календаре iPhone
Вы можете минимизировать риск заражения вашего календаря iPhone вредоносными программами и календарными вирусами, следуя этим советам:
Заблокируйте всплывающие окна в Safari
На iPhone или iPad перейдите в Настройки > Safari и включите «Блокировать всплывающие окна» и «Предупреждение о мошеннических веб-сайтах». На Mac эти параметры находятся в разделе Safari > Настройки. На закладке Веб-сайты доступны параметры блокировки всплывающих окон, а на закладке Безопасность можно включить предупреждения о мошеннических веб-сайтах.
Следите, по каким ссылкам вы переходите
Не переходите по ссылкам и не открывайте вложения в неизвестных текстовых сообщениях и сообщениях электронной почты. Также будьте осторожны при взаимодействии с капчами. При получении поддельного уведомления календаря никаким образом не взаимодействуйте с его содержимым, а просто удалите его. Не переходите по ссылкам или не нажимайте на другие активные разделы уведомлений. Если уведомление получено в виде текстового сообщения в приложении Сообщения, удалите его, смахнув справа налево и выбрав пункт Удалить. На экране iPhone может отобразиться предложение сообщить о нежелательном сообщении. Рекомендуется воспользоваться этой возможностью.
Оцените и измените настройки календаря
Один из лучших способов свести к минимуму спам в календаре – отключить уведомления. Также рекомендуется отключить автоматический прием приглашений из календаря для всех устройств. С одной стороны, эта возможность может оказаться полезной для занятых людей, с другой – она представляет собой уязвимость, позволяющую спам-сообщениям попасть в календарь. Чтобы изменить настройки календаря:
- Войдите в учетную запись iCloud и выберите Календарь.
- Нажмите на значок шестеренки в левом нижнем углу экрана и выберите Настройки.
- Перейдите на закладку Дополнительно.
- В подразделе Приглашения включите переключатель «Отправлять электронное письмо на [адрес электронной почты]», чтобы этот параметр использовался по умолчанию вместо параметра «Уведомления в приложении».
С осторожностью сообщайте свой адрес электронной почты
Любой пользователь, знающий ваш адрес электронной почты, может отправлять вам приглашения в календаре, поэтому всегда оценивайте, кому можно его сообщать. Возможно, для таких целей имеет смысл создать временный адрес электронной почты, не связанный с основной учетной записью. На него будет отправляться спам, не перегружая ваш основной электронный почтовый ящик.
Используйте VPN
Использование VPN может повысить вашу безопасность. Приложение Kaspersky VPN Secure Connection поддерживает работу на iPhone и iPad. Оно шифрует данные во время просмотра, чтобы не допустить перехвата отправляемых и получаемых данных.
Рекомендуемые продукты:
- Kaspersky Anti-Virus
- Kaspersky Internet Security
- Kaspersky Password Manager
Статьи по теме:
- Как зашифровать ваш iPhone
- Как удалить вирус с iPhone
- Что такое джейлбрейк и безопасен ли он?
- Что делать в случае потери или кражи телефона
Как избавиться от календарного вируса на разных устройствах
Вам приходят странные уведомления в календаре iPhone? В этой статье рассказывается о календарных вирусах, как от них избавиться и как удалить вредоносные программы из календаря iPhone.
Похожие статьи
-
Всплывающее окно в правом нижнем углу
Для удобства, вы можете ввести в адресной строке браузера Google Chrome : chrome://settings/content/notifications и автоматически перейдете в настройки…
-
Всплывают окна с рекламой chrome
В список «Разрешить», добавляем те сайты, с которых вы готовы получать уведомления. В разделе «Блокировать» можно запретить отправку уведомлений…
-
Всплывающие окна на компьютере
Браузер обычно не блокирует внезапно появляющиеся окна, необходимые веб-сайтам для работы: подписки, продажи услуг. Некоторые рекламные баннеры похожи на…