
Содержание
- Как включить Secure Boot в BIOS на MSI
- Secure Boot: как отключить защиту или настроить правильно в UEFI
- Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
- Как отключить защиту Secure Boot в БИОСе?
- Примеры отключения Secure Boot на разных ноутбуках и материнских платах
- Отключения Secure Boot на материнских платах
- Как узнать активирована ли функция Secure Boot на Windows?
- Заключение
- Как включить безопасную загрузку в Windows 11 и Windows 10
- Проверка состояния безопасной загрузки, особенности работы после включения
- Включение безопасной загрузки Secure Boot в БИОС/UEFI
- Примеры расположения опции для включения безопасной загрузки (Secure Boot)
- Ещё несколько вариантов
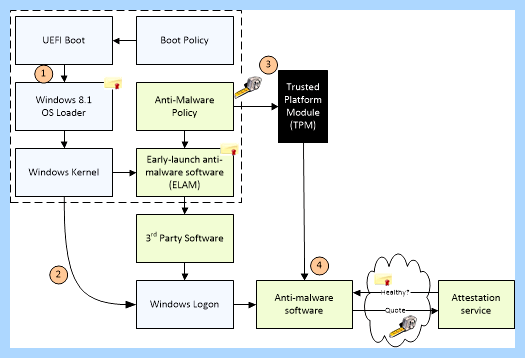
Secure Boot – одно из новшеств, привнесенных при внедрении UEFI. Это в свою очередь приемник БИОСа. Он, соответственно, отвечает за подготовку и загрузку ОС. BIOS можно считать очень простой утилитой с примитивным дизайном, которая прошита в материнскую плату. UEFI выполняет те же функции, но это уже весьма красивая и продвинутая программа.
Например, при упорстве с помощью UEFI можно даже просматривать содержимое подключенных накопителей, что для BIOS считалось бы невероятным новшеством.
Как включить Secure Boot в BIOS на MSI
Для работы новой операционной системы Windows 11 требуется поддержка Безопасной загрузки или Secure Boot. Данная функция проверяет загружаемые операционные системы на наличие цифровой подписи и в случае ее отсутствия блокирует загрузку. Такая проверка позволяет защитить компьютер от некоторых видов вирусов и контролировать список загружаемых операционных систем.
Функция Secure Boot уже давно доступна в настройках BIOS на большинстве компьютеров. В этой статье мы расскажем о том, как включить Secure Boot в BIOS на материнских платах от MSI.
Для работы Secure Boot диск должен быть в формате GPT . Если диск размечен в формате MBR, то его нужно сначала сконвертировать в GPT и только потом включать Secure Boot. Подробнее:
- Как узнать в каком формате жесткий диск MBR или GPT
- Как преобразовать MBR в GPT в Windows 10
Также нужно отметить, что интерфейс BIOS может сильно отличаться в зависимости от модели материнской платы. Поэтому для получения точной информации следует обращаться к инструкции к конкретно вашей материнской плате. В этой статье мы рассмотрим только пример на основе платы MSI MPG Z390 GAMING PLUS.
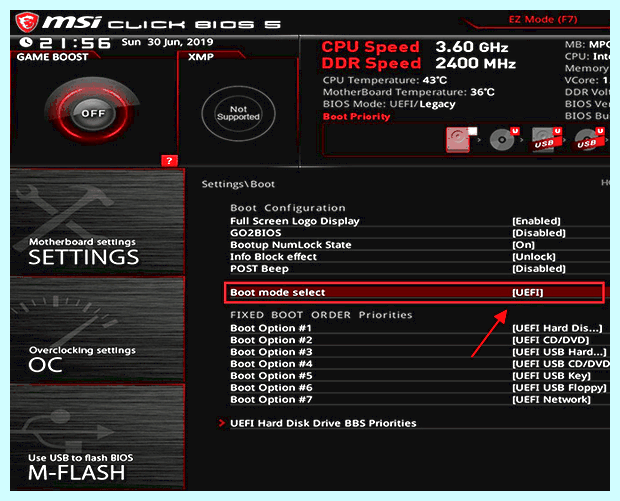
Итак, для того чтобы включить Secure Boot на плате от MSI нужно открыть настройки BIOS и перейти в раздел « Settings – Boot ». Здесь нужно переключить параметр « Boot Mode select » в режим « UEFI ». UEFI – это современный способ загрузки операционной системы, который требуется для работы Secure Boot.
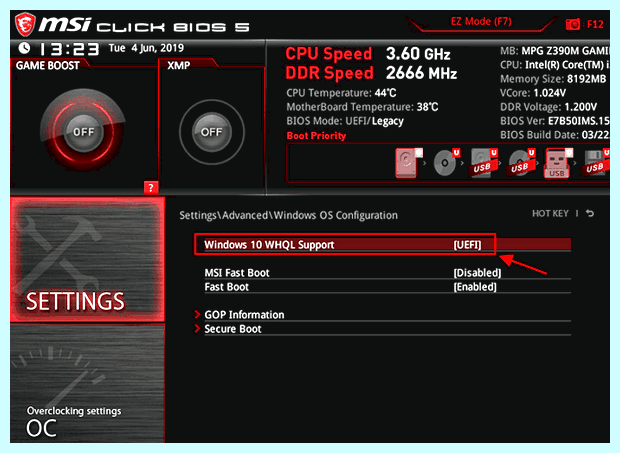
После этого нужно перейти в раздел « Settings – Advanced – Windows OS Configuration ». Здесь есть параметр « Windows 10 WHQL Support », который также нужно переключить в режим « UEFI ».
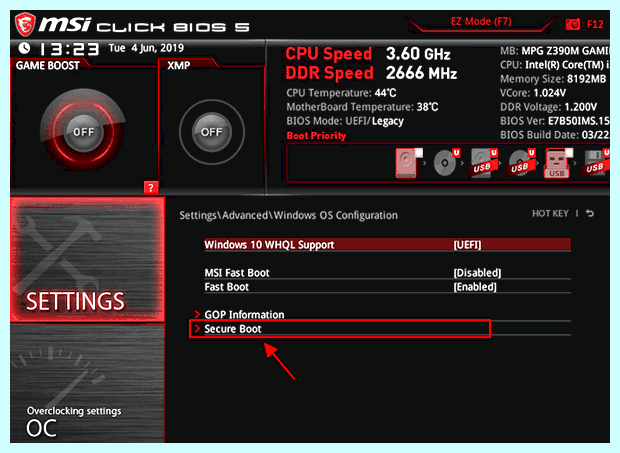
После этого нужно открыть раздел « Secure Boot » и включить там функцию « Secure Boot Support ». Обратите внимание, данный раздел доступен только после переключения « Windows 10 WHQL Support » в режим « UEFI ».
Дальше нужно сохранить настройки BIOS и перезагрузить компьютер. Для того чтобы проверить правильность настройки загрузите Windows 10, нажмите комбинацию клавиш Win-R и выполните команду « msinfo32 ». В результате появится окно « Сведения о системе », здесь нужно найти строки « Режим BIOS » и « Состояние безопасной загрузки ».
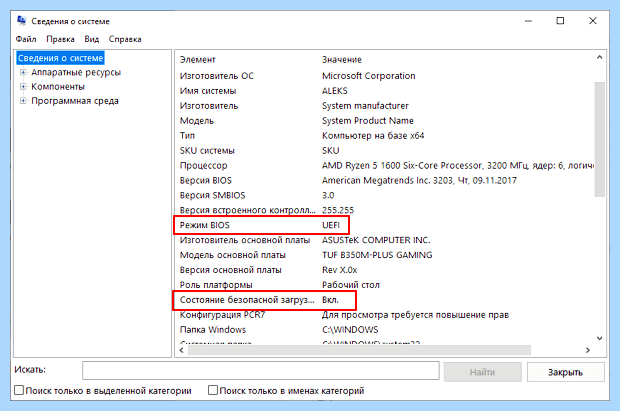
Если все правильно настроено, то в строке « Режим BIOS » должно быть указано « UEFI », а в строке « Состояние безопасной загрузки » — « Включено », как на скриншоте вверху.
Возможно вам будет интересно:
- Как проверить совместимость компьютера с Windows 11
- Что такое Secure Boot для Windows 11
- Программа для проверки совместимости с Windows 11
- Запуск Windows 11 на этом компьютере невозможен
- Как включить Secure Boot в BIOS на Gigabyte и AORUS
Создатель сайта comp-security.net, автор более 2000 статей о ремонте компьютеров, работе с программами, настройке операционных систем.
Остались вопросы?
Задайте вопрос в комментариях под статьей или на странице «Задать вопрос» и вы обязательно получите ответ.
27 комментариев — Добавьте свой
Иван 5 Октября 2021
После изменения настроек биоса и перезагрузки, грузится снова биос.
Александр 5 Октября 2021
Как отключить Secure Boot ?
Ровно такая же проблема. А конкретнее, нет пункта «Windows 10 WHQL Support», ну и при переводе всех указанных пунктов в «UEFI», идет перезагрузка снова в биос.
Александр Степушин 5 Октября 2021
- Как узнать в каком формате жесткий диск MBR или GPT
- Как преобразовать MBR в GPT в Windows 10
Также возможно что-то из оборудования не поддерживает UEFI, в этом случае нужно все вернуть назад и включить CSM.
Secure Boot: как отключить защиту или настроить правильно в UEFI
Компьютерные вирусы стали неотъемлемой частью нашей жизни. О них слышали даже те люди, которые сроду не пользовались компьютерами. Для улучшение защиты от зловредного ПО и был внедрен протокол Secure Boot. О том, с чем его едят и как его отключать будет подробно описано в статье.
Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
Secure Boot – одно из новшеств, привнесенных при внедрении UEFI. Это в свою очередь приемник БИОСа. Он, соответственно, отвечает за подготовку и загрузку ОС. BIOS можно считать очень простой утилитой с примитивным дизайном, которая прошита в материнскую плату. UEFI выполняет те же функции, но это уже весьма красивая и продвинутая программа.
Например, при упорстве с помощью UEFI можно даже просматривать содержимое подключенных накопителей, что для BIOS считалось бы невероятным новшеством.
Не одними только эстетическими побуждениями руководствовались творцы UEFI. Одной из важных целей при разработке было обнаружить и ограничить влияние вредоносного ПО. Предполагалось, что технология станет препятствовать его загрузке вместе с операционной системой (ОС), а также исполнению на уровня ядра ОС после ее запуска. Честь исполнять эту важную миссию выпала на протокол Secure Boot.
Техническая реализация была такой: использовалась криптографическая схема с открытыми и закрытыми сигнатурами (электронными цифровыми подписями, ЭЦП). В общем виде цели были достигнуты, но на практике это требовало определенных и правильных действий не только со стороны пользователей, но и со стороны производителей компьютерного оборудования. Описание всего процесса займет много времени, так что остановимся на ключевых особенностях:
- программные компоненты (драйвера, загрузчики ОС) имеют специальные ЭЦП, также они есть и в прошивке материнки, но характеристики этих ЭЦП отличается;
- при использовании ресурсов компьютера компоненты должны доказать при помощи ЭЦП, что они не вирусы;
- ключевой фактор безопасности – закрытый ключ, который в идеале должен быть уникальным у каждого ПК.
Сложности с технологией начались еще на этапе внедрения, когда Microsoft заявила, что с помощью протокола будет ограничивать установку других ОС на компьютеры с предустановленной Windows. Тогда от таких планов отказались под натиском общественности, но осадок остался. На сегодня основная сложность заключается в том, что производители материнских плат используют одинаковые закрытые ключи для всей своей продукции либо для отдельных линеек. В любом случае благие намерения привели к тупику.
В подавляющем большинстве случаев отключать Secure Boot стоит для решения двух проблем:
- Если не устанавливается или не загружается ОС.
- При невозможности загрузиться с загрузочной флешки.
Secure Boot сам по себе никаким образом не нагружает систему, так как работает на более низком программном уровне. Отключение протокола однозначно не улучшит отзывчивость системы и не повысит быстродействие процессора.
Как отключить защиту Secure Boot в БИОСе?
Отметим, что некоторые пользователи ошибочно думают, что протокол Secure Boot отключается в BIOS. У этой достаточно примитивной прошивки нет, не было, и не может быть поддержки СекюрБут. Этот протокол безопасности работает исключительно на UEFI и отключение нужно производить именно там. Природа этой ошибки вполне простая.
За многие годы пользователи привыкли, что все, что возникает на экране до загрузки ОС это и есть БИОС. В действительности времена этой программной надстройки уходят и она уже является устарелой в любом отношении.
Примеры отключения Secure Boot на разных ноутбуках и материнских платах
Общий алгоритм всегда один и тот же:
- Вход в UEFI.
- Поиск нужной опции.
- Отключение SecureBoot.
- Запись изменений.
Важно, что этот протокол безопасности поддерживается только в Windows 8 и более поздних версиях. Следовательно, если у вас в прошивке материнской платы включен Secure Boot, но на ПК установлена Windows 7, то ничего отключать не надо. Опция безопасной загрузки все равно не работает, а возможные проблемы с запуском ОС нужно искать в других местах.
Как отключить Secure Boot и UEFI на ноутбуке Acer Aspire?
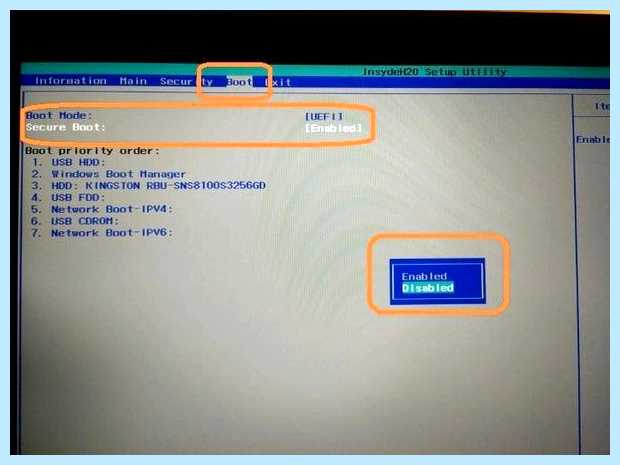
Есть много моделей ноутбуков этого производителя, но специфика такова, что сначала требуется создать собственный пароль. Общий алгоритм действия следующий:
- заходите в BIOS-UEFI нажатием на клавишу F2 или Delete;
- переходите во вкладку “Security”, выбираете опцию “Set Supervisor Password”;
- в специальном окошке 2 раза вводите пароль. Не изощряйтесь, используйте простую комбинацию;
- успешность будет подтверждена сообщением “Changes have been saved”;
- переходите во вкладку “Boot” и в строке “Boot Mode” указываете значение “Legacy”;
- жмете F10 и выполняете запись модификаций установок;
- при последующей перегрузке снова войдите в UEFI;
- переходите во вкладку “Security”, выбираете опцию “Set Supervisor Password”, вводите ранее указанный пароль;
- переходите во вкладку “Boot” и в строке “Secure Boot” указываете значение “Disabled”;
- снова сохраняете изменения.
Отключение Secure Boot на ноутбуках Pavilion и других моделях HP?
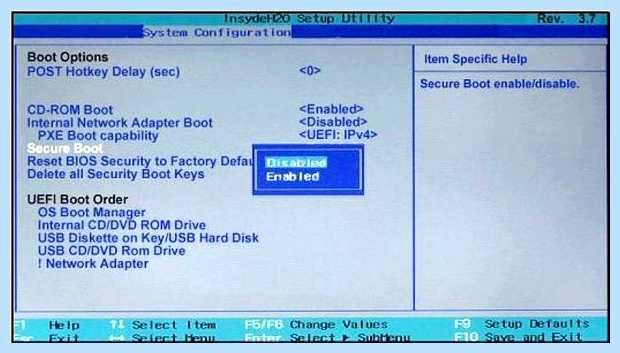
- Для входа в биос жмите на ESC или ESC => F10 перед запуском Windows.
- Перейдите во вкладку “System Configuration”, а в ней отыщите строчку “Boot Options”.
- Установите для критерия “Secure Boot” опцию “Disabled”, а для критерия “Legacy support” – “Enabled”.
- Система спросит, действительно ли вы готовы изменить настройки – подтвердите это нажатием на “Yes”.
- В конце нужно сохранить выполненные изменения нажатием на F10 и подтверждением “Yes”.
При последующей перезагрузке будьте внимательны. Система перестрахуется и включит “защиту от дурака”. Нужно смотреть на то, что идет после надписи “Operating System Boot Mode Change (021)” – там будет указана цифровая последовательность. Наберите ее и нажмите Enter. Если вам нужно просто отключить Secure Boot, то дальше ничего делать не нужно.
Если же изначально все делалось ради возможности загрузиться с USB-носителя, то сразу после прохождения “защиты от дурака” жмите ESC, а потом F9. Установите требуемой флешке максимальный приоритет, чтобы она грузилась первой на жесткий диск.
На ноутбуках Dell
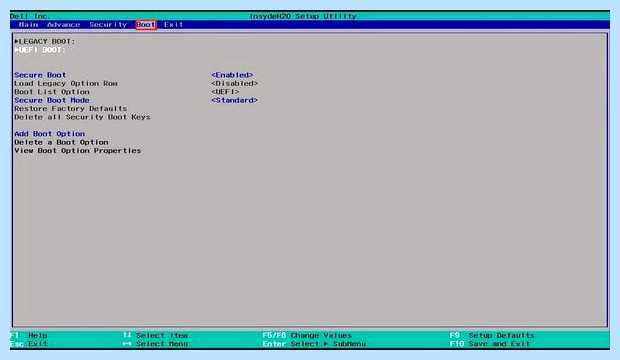
- F12 сразу после включения компьютера и перед стартом ОС.
- В верхней панели переходите во вкладку Boot и заходите в подраздел UEFI BOOT.
- Устанавливаете для критерия “Secure Boot” опцию “Disabled”.
- Сохраняете изменения (F10 => “Yes”) и перезагружаете ноутбук.
Secure Boot на ноутбуках Леново и Тошиба
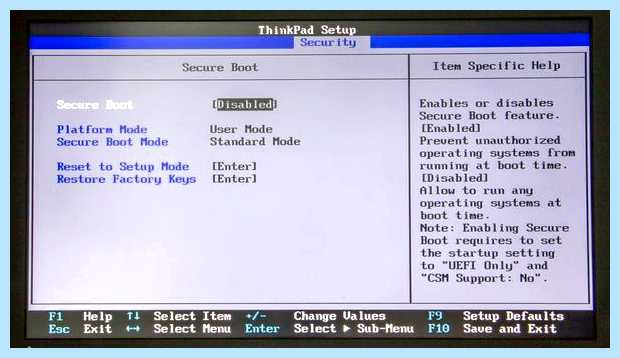
Для входа в UEFI на этих устройствах нужно жать F12, после чего выполнять следующие действия:
- перейдите во вкладку “Security”;
- установите для критерия “Secure Boot” опцию “Disabled”;
- перейдите на вкладку “Advanced”, а в ней зайдите в меню “System Configuration”;
- установите для критерия “Boot Mode (OS Mode Selection)” опцию “CSM Boot (CMS OS), (UEFI and Legacy OS)”;
- сохраните все нажатием на F10 => “Yes”.
Отключения Secure Boot на материнских платах
Рынок материнских плат для настольных компьютеров достаточно консервативен и явными лидерами являются 2 компании: Asus и Gigabyte. Они поставляют более половины всего оборудования, так что рассматривать способы деактивации Secure Boot рациональней всего именно в разрезе этих производителей. В любом случае третье и четвертое место давно оккупировали MSI и ASRock, – первая четверка полностью состоит из компаний Тайваня. Итог: принципиальных различий в инструкции по отключению все равно не будет и большая часть пользователей найдет ниже именно то, что ищет.
Отметим, что перейти сразу в UEFI можно в некоторых случаях напрямую с Windows (от 8 версии и более поздних). Для этого пробуйте следующее:
- На рабочем столе справа вызовите выдвижную панель.
- После следуйте по пути: “Параметры” => “Изменение параметров…” => “Обновление и…” => “Восстановление”;
- В возникшем окне найдите опцию перезагрузки системы и установите в этой строке значение “Настройки по UEFI” или “Параметры встроенного ПО UEFI”;
- После жмите на “Перезагрузить” и в дальнейшем должен автоматически запуститься UEFI.
Как отключить Secure Boot на материнской плате Gigabyte?
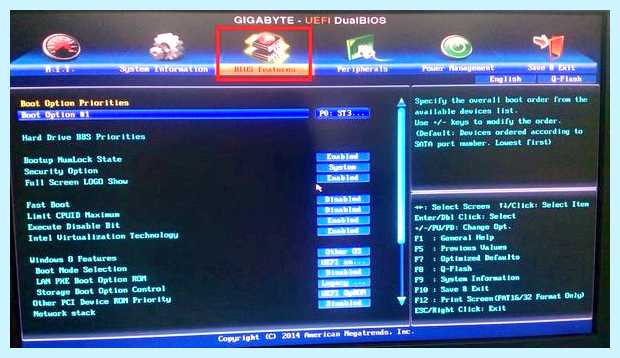
После входа в UEFI (нажатием на F12 перед запуском ОС) действуйте следующим образом:
- перейдите во вкладку “BIOS Features”;
- установите для критерия “Windows 8 Features” опцию “Other OS”;
- для критерия “Boot Mode Selection” — “Legacy only” или “UEFI and Legacy” (между ними нет особой разницы);
- для критерия “Other PCI Device ROM Priority” – “Legacy OpROM”.
После всего нужно выполнить запись изменений, то есть нажать F10 => “OK”.
Материнские платы и ноутбуки Асус
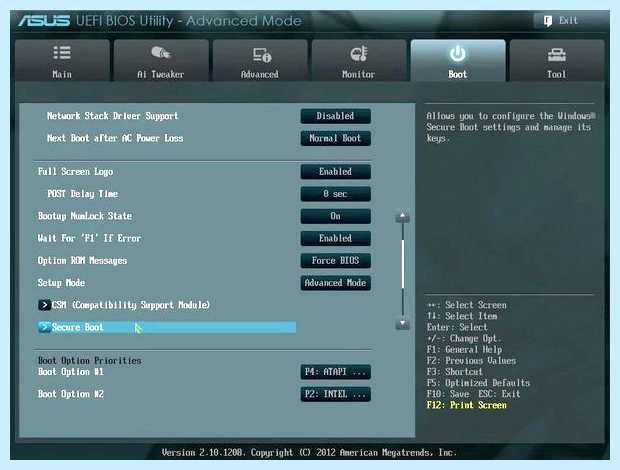
Сразу отметим, что чаще всего на материнках именно этого производителя появляется ошибка при загрузке ОС: Invalid signature detected. Check Secure Boot Policy in Setup. В большинстве случаев для устранения проблемы следует выключить Secure Boot, а для этого необходимо:
- зайти в UEFI – жмите перед загрузкой ОС на F2, Delete или комбинацию клавиш Fn+F2;
- на начальном экране жмите на F7 (Advanced Mode), а потом перейдите в меню “Boot” => “Secure Boot Menu”;
- укажите в строчке “Secure Boot State” значение “Enabled”, а в строчке “OS Type” – “Other OS”;
- вернитесь на один уровень назад в меню “Boot” => “Compatibility Support Module (CSM)”;
- установите в строчке “Launch CSM” значение “Enabled”, а в строчке “Boot Device Control” – “UEFI and Legacy …” либо “Legacy OpROM …”, а в строке “Boot From Storage Devices” – “Both Legacy opROM first”, либо “Legacy opROM first”;
- после этого жмите на F10 и сохраняйте все изменения, а после проверяйте корректность выполненных настроек.
Конкретно для ноутбуков Asus алгоритм будет следующим:
- зайдите в UEFI;
- перейдите во вкладку “Security”;
- отыщите строчку “Secure Boot Control”, укажите в ней значение “Disabled”;
- перейдите во вкладку “Boot”;
- отыщите строчку “Fast Boot”, установите в ней значение “Disabled”, а в строке “Launch CSM” значение “Enabled”.
Как узнать активирована ли функция Secure Boot на Windows?
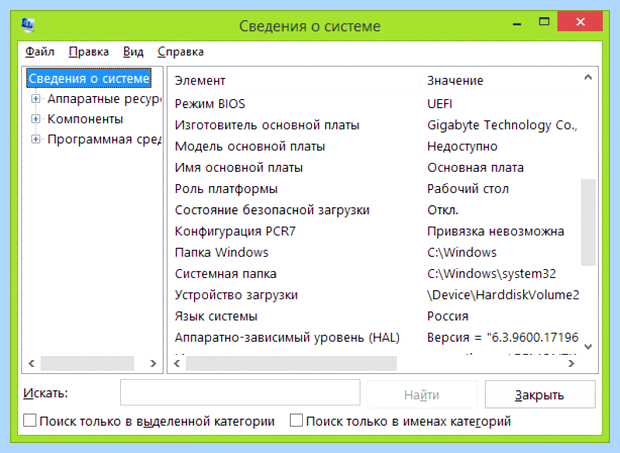
Этот протокол несложно активировать и деактивировать, а для понимания текущего статуса есть несколько проверенных подходов:
- При помощи сведений о системе. Запустите утилиту “Выполнить”. Для этого необходимо зажать комбинацию клавиш Win+R, в появившейся строке ввести msinfo32 и нажать на Enter. Возникнет новое окно. Убедитесь, что в его левой панели выбрана строчка “Сведения о системе”. В правой панели ищите строку “Состояние безопасной загрузки”, у которой есть только 2 значения “Включить” и “Отключить”.
- При помощи PowerShell. В утилите “Выполнить” запустите команду powershell. Откроется новое окно, в которое скопируйте следующее: Confirm-SecureBootUEFI. Если на этот запрос выдаст ответ “True”, то значит опция активна, а если “False”, то деактивированна. Если же появится уведомление иного характера, то значит материнка не поддерживает функцию Secure Boot.
- Эмпирическим путем. Создайте загрузочную флешку с Windows и попробуйте загрузиться с нее после перезагрузки компьютера. Если все получается успешно, то значит опция выключена, при иных обстоятельствах будет отображаться соответствующее сообщение о невозможности загрузки по соображениям безопасности.
Заключение
- Secure Boot появился в компьютерном мире относительно недавно и этот протокол безопасности является составляющей UEFI – современным и актуальным видом прошивки материнских плат.
- Протокол безопасности препятствует запуску вредоносного ПО на более низком уровне, чем это делают обычные антивирусы. Поэтому при правильной настройке эта технология может существенно повысить устойчивость ПК к вирусам.
- Secure Boot стоит отключать по необходимости, если он препятствует старту системы с загрузочной флешки или при переустановке Windows. Просто для эксперимента технологию деактивировать не стоит.
- Для любого компьютера схема деактивации одна и та же – за счет указания подходящего критерия в нужном меню UEFI. Главное – это найти правильный путь к такому меню. Даже при существенных сложностях это займет не больше 10 минут.
Как включить безопасную загрузку в Windows 11 и Windows 10
Проверка состояния безопасной загрузки, особенности работы после включения
Прежде чем начать, о том, где вы можете проверить текущее состояние безопасной загрузки в Windows 11 или Windows 10:
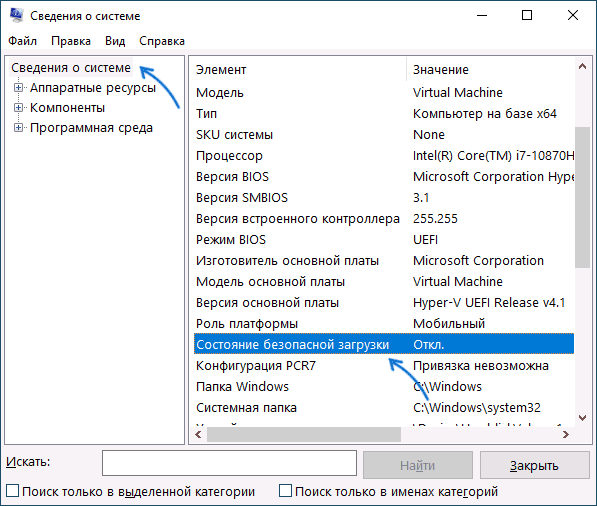
- Нажмите правой кнопкой мыши по кнопке «Пуск», выберите пункт «Выполнить», введите msinfo32 и нажмите Enter. В разделе «Сведения о системе» вы увидите пункт «Состояние безопасной загрузки» с её текущим статусом.
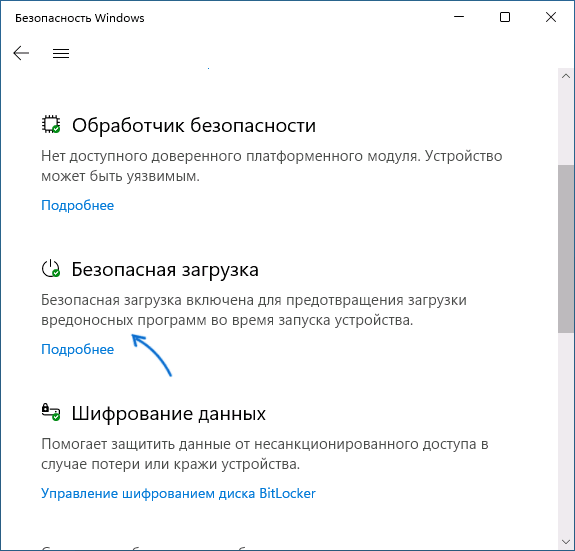
- Можно зайти в окно «Безопасность Windows», например, с помощью значка в области уведомлений и открыть раздел «Безопасность устройства». Если вы наблюдаете там пункт «Безопасная загрузка» с зеленой отметкой, она включена. Иначе — нет.
Ещё один важный момент: загрузка с включенной безопасной загрузкой возможна только для систем, установленных в UEFI-режиме на GPT диск.
Включение безопасной загрузки Secure Boot в БИОС/UEFI
Само включение безопасной загрузки или Secure Boot выполняется не в Windows 11/10, а в БИОС/UEFI вашего компьютера или ноутбука. Для того, чтобы включить её, необходимо:
- Зайти в БИОС при включении/перезагрузке устройства. На ноутбуках для этого обычно используется клавиша F2 (или сочетание Fn+F2), которую необходимо ритмично нажимать сразу после появления заставки производителя (но бывают и другие варианты клавиши), на ПК как правило используется клавиша Delete. Более подробно: Как зайти в БИОС/UEFI на компьютере или ноутбуке.
- Найти раздел БИОС, на котором доступна опция включения (установка в Enabled) функции Secure Boot. Учитывайте, что на очень старых компьютерах такой настройки может и не быть. Как правило, она располагается где-то в разделе Security, Boot, System Configuration, иногда — Advanced Settings. Несколько примеров расположения будут приведены далее.
- Сменить состояние Secure Boot на Enabled (если ранее выполнялась очистка ключей Secure Boot, восстановить их), сохранить настройки БИОС/UEFI (обычно выполняется клавишей F10 или на вкладке Exit) и перезагрузиться обратно в систему.
Примеры расположения опции для включения безопасной загрузки (Secure Boot)
Ниже — несколько примеров, где можно найти опцию включения безопасной загрузки на разных материнских платах и ноутбуках. У вас может отличаться, но логика везде одна и та же.
Ещё раз отмечу: включить безопасную загрузку можно только в случае, если у вас включен режим загрузки UEFI, а режим Legacy/CSM отключен, иначе опция будет недоступна. В некоторых вариантах БИОС переключение в режим загрузки UEFI выполняется путем выбора типа операционной системы (OS Type) между Windows 11/10/8 и «Other OS» (нужно выбрать Windows).
ASUS
На разных версиях материнских плат и ноутбуков включение Secure Boot реализовано слегка по-разному. Обычно пункт «Secure Boot» можно найти на вкладке «Boot» или «Security». При этом для OS Type может потребоваться выставить Windows UEFI Mode (параметр может и отсутствовать).
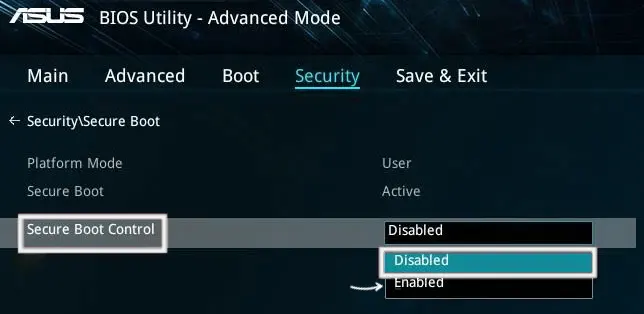
Также, для доступности пункта настройки безопасной загрузки в БИОС может потребоваться перейти в Advanced Mode, обычно — по клавише F7.
Как включить Secure Boot Windows 11 и что это такое?
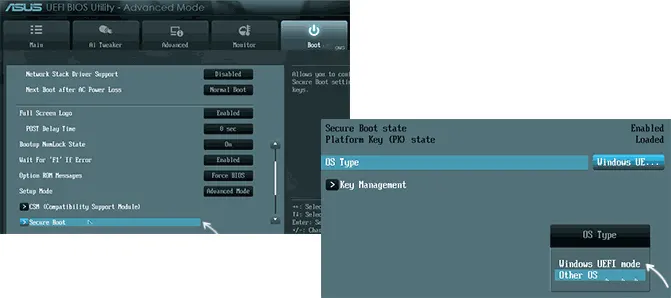
В некоторых случаях может потребоваться восстановление ключей безопасной загрузки, обычно выполняется следующим образом: в Advanced Mode в BIOS на вкладке Boot или в Secure Boot — Key Management выбираем Load Default PK и подтверждаем загрузку ключей по умолчанию.
AsRock
Настройка для включения безопасной загрузки на материнских платах AsRock обычно находится в разделе «Security».

Зайдя в раздел необходимо будет установить значение Secure Boot в Enabled, а если выбор недоступен, включить стандартный Secure Boot Mode и установить ключи по умолчанию (Install default Secure Boot keys).

Acer
Как правило, опция включения Secure Boot на ноутбуках Acer находится либо в разделе Advanced — System Configuration, либо в Boot или Authentication.
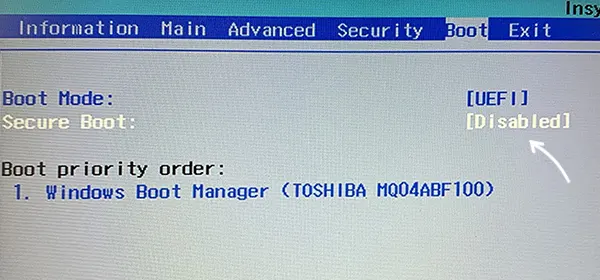
Также помните, о том, что должен быть включен режим загрузки UEFI, а не Legacy/CSM для возможности изменения состояния безопасной загрузки на Enabled.
Lenovo
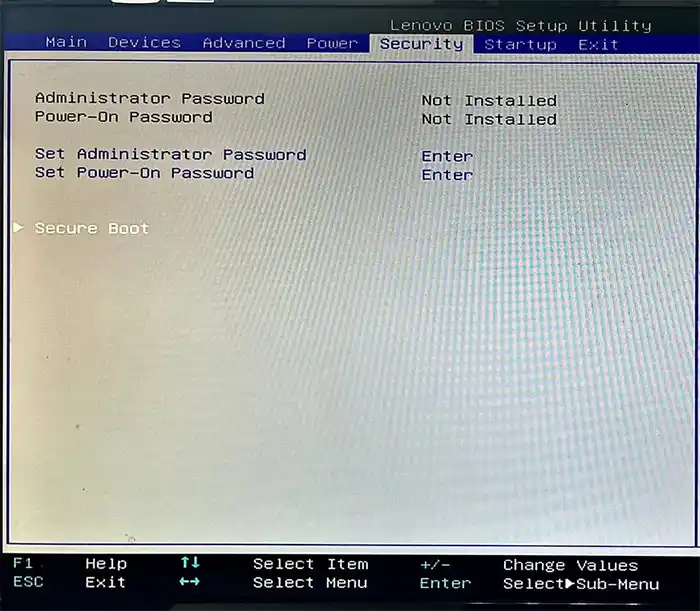
ПК и ноутбуки Lenovo имеют разные варианты интерфейса БИОС, но обычно нужная опция находится на вкладке Security, как на фото ниже:

Ещё один пример с ноутбука Lenovo:
Gigabyte
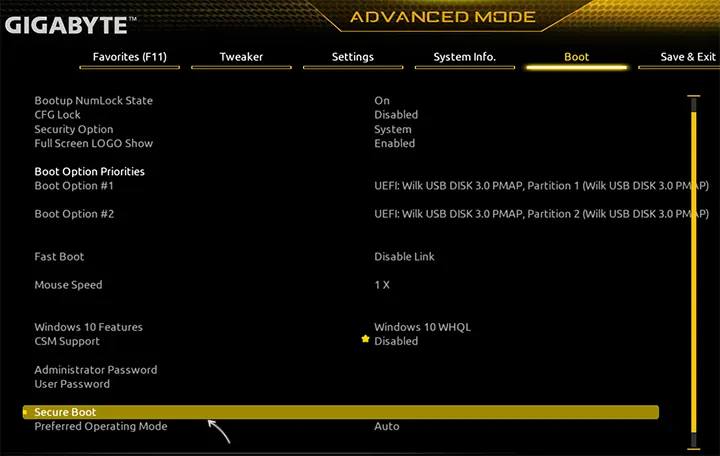
Варианты отключения Secure Boot на материнских платах и ноутбуках Gigabyte могут отличаться, обычно порядок действий следующий:
- На вкладке Boot или BIOS отключить CSM Support, и выбрать тип операционной системы или установить пункт Windows 8/10 Features в, соответственно, Windows 8/10, а не Other OS.
- После этого должен появиться пункт Secure Boot, в который необходимо зайти, чтобы включить безопасную загрузку.
Ещё несколько вариантов
Несколько дополнительных мест расположения опции включения Secure Boot (устанавливаем в Enabled) на старых Dell, Gigabyte, HP:

Также, если в вашем интерфейсе БИОС предусмотрен поиск, можно использовать его:

В случае, если вы не нашли способа включить безопасную загрузку на вашей материнской плате, либо её не удается перевести в Enabled, укажите её марку и модель в комментариях, я постараюсь подсказать, где именно требуется включать этот параметр. Кстати, часто достаточно просто сбросить настройки БИОС (Load Defaults на вкладке Exit), чтобы включить безопасную загрузку, так как на большинстве современных материнских плат она по умолчанию включена.
А вдруг и это будет интересно:
- Лучшие бесплатные программы для Windows
- Как добавить сайт на рабочий стол Android
- Razer Axon — анимированные обои на рабочий стол Windows
- Не работает поиск Windows 11 — как исправить?
- Как изменить значок для типа файла в Windows 11 и 10
- WinfrGUI — бесплатное восстановление данных с использованием Windows File Recovery
- Windows 11
- Windows 10
- Android
- Загрузочная флешка
- Лечение вирусов
- Восстановление данных
- Установка с флешки
- Настройка роутера
- Всё про Windows
- В контакте
- Одноклассники
-
герман 14 Января 2023 в 10:17
- Dmitry 14 Января 2023 в 11:36
Похожие статьи
-
Содержание Inaccessible boot device — причины и решения Как исправить ошибку inaccessible boot device Windows 10 Вы увидели код остановки при загрузке…
-
Содержание Шаг 3.2: При установке Windows 7 не видит устройства (мышку, usb клавиатуру, загрузочную флешку, жесткий диск, SSD диск, оптический DVD…
-
Windows 10 не видит оперативную память
Содержание Вся оперативная память не может использоваться в ПК с Windows 10/11 Fix Исправление 1 — изменить доступную оперативную память Исправление 2 —…