
Содержание
- Боремся с дистанционным контролем: как отключить Intel ME
- Intel Management Engine Components. Что это и зачем нужно?
- История создания Intel ME Components
- Последствия уязвимости в Intel ME
- Что такое Intel ME Components?
- 36C3 — Intel Management Engine deep dive
- За что отвечает Intel ME?
- Можно ли отключить Intel ME?
- Заключение
- Intel Management Engine (Intel ME)
- ASUS Z170-A : ME Update tool, Management Engine Interface Ver. 11.7.0.1040
- История
- Ключи безопасности Intel ME. Генеалогия, обфускация и прочая магия / Дмитриий Скляров /VolgaCTF 2018
- Примечания
Так продолжалось вплоть до 2017 года. И как раз в этом году один хакер выявил серьезную уязвимость в Intel Management Engine Components. Что это за уязвимость? Можно сказать, что некий нехороший дядя при помощи специального кода мог заставить данный компонент открыть доступ к процессору. В итоге можно было управлять ЦП удаленно.
Боремся с дистанционным контролем: как отключить Intel ME
Технология Intel ME (или AMT, Active Management Technology) является одним из самых загадочных и мощных элементов современных x86-платформ. Инструмент изначально создавался в качестве решения для удаленного администрирования. Однако он обладает столь мощной функциональностью и настолько неподконтролен пользователям Intel-based устройств, что многие из них хотели бы отключить эту технологию, что сделать не так-то просто.
На прошедшем 17 и 18 мая в Москве форуме Positive Hack Days VI исследователи Positive Technologies Максим Горячий и Марк Ермолов представили несколько техник отключения Intel ME, сопроводив доклад видеодемонстрацией процесса.
Что это, и зачем нужно отключать
Подсистема Intel Management Engine (ME) представляет собой дополнительный «скрытый» процессор, который присутствует во всех устройствах на базе чипсетов Intel (не только в PC и ноутбуках, но и в серверах). Среда исполнения ME никогда не «спит» и работает даже при выключенном компьютере (при наличии дежурного напряжения), а также имеет доступ к оперативной памяти, сетевому интерфейсу, USB контроллеру и встроенному графическому адаптеру.
Несмотря на столь обширные возможности, существуют вопросы к уровню защищенности ME — ранее исследователи уже находили серьезные уязвимости и векторы атак. Кроме того, подсистема содержит потенциально опасные функции — удаленное управление, NFC, скрытый сервисный раздел (hidden service partition). Интерфейсы подсистемы ME недокументированы, а реализация закрыта.
Все эти причины приводят к тому, что многие рассматривают технологию ME в качестве «аппаратной закладки». Ситуацию усугубляет тот факт, что с одной стороны у пользователя устройства нет возможностей по отключению этой функциональности, а с другой производитель оборудования может допустить ошибки в конфигурации МЕ.
Хорошая новость заключается в том, что способы отключения ME все же существуют.
Техники отключения Intel ME
Исследователи компании Positive Technologies Максим Горячий и Марк Ермолов в ходе состоявшегося в Москве форума Positive Hack Days VI представили доклад, посвященный отключению Intel ME. Специалисты описали несколько техник отключения данной подсистемы:
- Основанные на сбое инициализации ME;
- Через механизм обновления микропрограммы ME;
- Недокументированные команды
- Недокументированный механизм, предназначенный для разработчиков аппаратуры — Manufacture Mode.
Большинство методов отключения используют встроенные механизмы ME, разработанные для вендоров устройств на платформе Intel. Все они подробно описаны в презентации, которая опубликована на GitHub. По ссылке представлено демонстрационное видео отключения ME (оно же ниже):
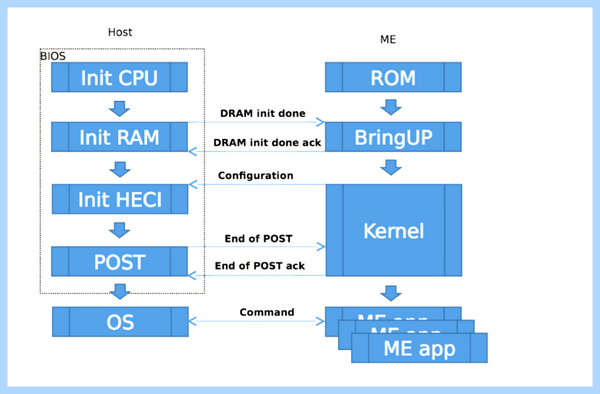
И тем не менее, возникает резонный вопрос: «Действительно ли ME перестает работать в полном объеме при использовании ее встроенных механизмов отключения?» В качестве доказательства факта отключения МЕ исследователи приводят следующий аргумент: ME работает в двух режимах использования памяти: только SRAM (встроенный в ME) и SRAM + UMA. UMA — это часть памяти хоста, которая используется как подкачиваемая память (swap). После инициализации DRAM-контроллера хостом ME всегда переключается в режим SRAM + UMA.
Таким образом, если ME действительно выключена, то при отключении на аппаратном уровне доступа МЕ к UMA-памяти в произвольный момент (посредствам канала VСm), в МЕ не будет происходить аппаратных сбоев, связанных с отсутствием данных и кода, которые были вытеснены в UMA память (такие аппаратные сбои приводят к аварийному отключению питания с основных аппаратных компонентов платформы). С другой стороны применение этих методов позволяет осуществить DoS-атаки на технологию AMT в случае ее применения для удаленного управления.
Видеозапись доклада опубликована на сайте PHDays — нужно найти в списке выступление под названием «How to Become the Sole Owner of Your PC».
- Intel ME
- аппаратные закладки
- информационная безопасность
- отключение Intel ME
- Блог компании Positive Technologies
- Информационная безопасность
- Системное программирование
Intel Management Engine Components. Что это и зачем нужно?
Многие пользователи после установки Windows 10 сталкиваются с необходимостью установки актуального драйвера для Intel Managemet Engine Components. Что это такое, и действительно ли оно так необходимо компьютеру? Ответ на этот вопрос подразумевает изучение огромного количества информации. В том числе, технической документации. Поэтому в данной статье все объяснено простым языком, доступным каждому пользователю. Сначала стоит разобрать историю возникновения этого компонента, а потом поговорить о его предназначении.
История создания Intel ME Components
Вам будет интересно: Программа для рисования пиксель арта. Pixel Art Studio, редактор пиксельной графики
Производитель процессоров под брендом Intel начал внедрять этот компонент в изделия еще в 2008 году. Тогда эта технология казалась инновационной. Примерно в то же время в AMD запустили аналог, который назвали AMD Secure Technology. У синего бренда все шло отлично. Хотя не было предоставлено никакой вменяемой документации по данной технологии.
Так продолжалось вплоть до 2017 года. И как раз в этом году один хакер выявил серьезную уязвимость в Intel Management Engine Components. Что это за уязвимость? Можно сказать, что некий нехороший дядя при помощи специального кода мог заставить данный компонент открыть доступ к процессору. В итоге можно было управлять ЦП удаленно.
Это была пресловутая ошибка Spectre Meltdown. В свое время она наделала много шума. Генеральный директор «Интел» с перепугу даже продал контрольный пакет акций компании, чем привел в панику все инвестиционные компании в купе с биржами. Но все обошлось, хотя репутация у «Интел» оказалась подмоченной.
Последствия уязвимости в Intel ME
Естественно, скандал был неслыханный. «Интел» пришлось долго оправдываться, зализывать раны и извиняться. Но главное — эта оплошность заставила синих предоставить сменяемую документацию об Intel Management Engine Components. Что это за технология такая, стало понятно. Также стало понятно, почему получилось взломать систему защиты.
После эпического провала «Интел», ребята из АМД начали тестировать свою систему, ведь она была основана на наработках Intel Management Engine Components. Что это за уязвимость — они понятия не имели, но и в чипах от АМД со временем была обнаружена ровно такая же уязвимость. Но они успели ее оперативно заштопать и избежать скандала. Это позволило красному бренду занять лидирующие позиции на рынке процессоров. Главное — теперь можно понять, что представляет собой данный компонент.
Что такое Intel ME Components?
Итак, Intel Managemet Engine Components. Что это такое? По сути, это небольшой микрочип, который внедряется в процессор и регулирует его работу. Сами драйверы нужны для того, чтобы обеспечивать адекватную работу этого компонента. Ранее эта микросхема внедрялась в материнские платы. Но с тех времен, как большинство компьютеров перешли на одночиповую систему, микросхема стала внедряться в сами центральные процессоры. По мнению «Интел», такое положение вещей должно было повысить безопасность компьютера.
36C3 — Intel Management Engine deep dive
Кстати, о безопасности: у «Интел» были все основания думать, что МЕ способна защитить компьютер от различных атак. Дело в том, что МЕ управляет работой центрального процессора в различных режимах, даже при полностью выключенном компьютере. И именно эта технология отвечает за удаленное управление процессором. Задумка хорошая, но проблема в том, что сам компонент оказался дырявым.
За что отвечает Intel ME?
Программа Intel(R) Management Engine Components отвечает за правильную работу центрального процессора. Причем, имеется в виду не только включенный компьютер. Данная технология позволяет контролировать процессор и в том случае, если компьютер или ноутбук полностью выключены. Также компонент управляет работой процессора в режиме сна или в состоянии гибернации. В общем, этот компонент необходим, от него никуда не деться.
Также на базе Intel ME реализованы другие возможности. Так, к примеру, при помощи этой технологии осуществляется возможность удаленного управления компьютером, что весьма полезно для системных администраторов. Технология Intel AT («противоугонный» модуль) тоже основывается на Intel(R) Management Engine Components. Совет: лучше установить необходимые драйвера и ни в коем случае не трогать настройки, иначе весь компьютер может выйти из строя.
Можно ли отключить Intel ME?
Теперь стоит рассмотреть подробнее работу с Intel(R) Management Engine Components. Как отключить данную функцию? Обычному пользователю она абсолютно не нужна. Стоит сразу отметить, что полное отключение опции невозможно. Некоторые хакеры разработали методику блокирования отдельных элементов, но от этого никакого толка не будет. А если заняться этим самому, то ничего хорошего не выйдет. ПК просто откажется запускаться, ведь Intel ME контролирует работу центрального процессора.
Но что с драйверами Intel Management Engine Components? Можно ли отключить некоторые опции программно? Можно. Простым удалением драйвера вместе с сопутствующим программным обеспечением. Но в этом случае может упасть (и довольно существенно) общая производительность процессора. Также весьма вероятна неадекватная работа «камня» в режиме сна. Не стоит забывать и о гибернации. В общем, соответствующие драйверы можно удалить, но делать этого не рекомендуется.
Заключение
Итак, в данной статье рассмотрен Intel Management Engine Components. Что это весьма важная подсистема центрального процессора, уже понятно. Без нее нормальное функционирование чипа невозможно. Однако некоторые «очумелые ручки» активно ищут способы отключения данной технологии. Делать этого ни в коем случае не нужно, так как последствия этого действия могут быть непредсказуемыми. В худшем случае — пользователь лишится своей дорогостоящей машины. В лучшем — система безопасности просто не даст «вырубить» данный компонент. В любом случае, делать этого не нужно. Лучше установить все необходимые драйверы, поставить актуальное программное обеспечение и не трогать данную опцию ни под каким видом. Все равно нормальной работе процессора и всех компонентов системы она не мешает.
Intel Management Engine (Intel ME)
Intel Management Engine (Intel ME) — подсистема в составе систем на платформе x86, ориентированная на решение различных задач, связанных с мониторингом и обслуживанием компьютера во время его «сна» и в процессе работы.
Система Intel ME встроена во все современные компьютерные платформы с чипсетами компании Intel [1] : десктопы, ноутбуки, серверы, планшеты. Intel ME — единственная действующая система, которая:
- работает, когда компьютер выключен (подается электричество на БП);
- имеет доступ ко всему содержимому оперативной памяти компьютера;
- имеет внеполосный доступ к сетевому интерфейсу.
Основной компонент Intel ME — встроенный в чипсет микроконтроллер с настраиваемой архитектурой. В качестве базовой модели используется 32-разрядный ARCtangent-A4.
ASUS Z170-A : ME Update tool, Management Engine Interface Ver. 11.7.0.1040
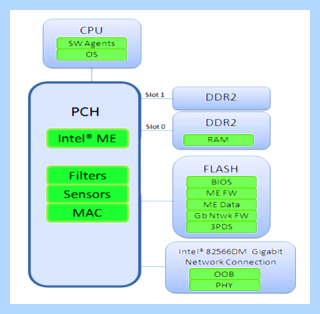
Представление о взаимодействии Intel ME, (2013)
Intel ME используется при старте ПК и первоначальной настройке материнской платы. Выход из строя Intel Management Engine или его принудительное отключение (при условии, что больше ничего не вышло из строя на плате или в ноутбуке) часто сказывается работой вентиляторов на максимальных оборотах и отсутствием изменения скорости, в зависимости от температуры охлаждаемых компонентов (в том числе и этим занимается Intel ME). Или компьютер не запускается, выключается после некоторого периода времени после старта [2] .
История
2018
Найден «немыслимо простой» способ взлома ноутбуков на процессорах Intel
Исследователи фирмы F-Secure выявили серьезную проблему с технологией Intel Active Management Technology, благодаря которой злоумышленники могут обходить локальные средства авторизации на ноутбуках на базе процессоров Intel. Эксперты отмечают, что для эксплуатации этой уязвимости достаточно полминуты и никаких специализированных знаний не потребуется [3] .
Злоумышленнику потребуется физический доступ к интересующему его лэптопу. В процессе перезагрузки злоумышленнику достаточно зажать CTRL+P и войти в консоль управления Intel Management Engine BIOS Extension (MEBx). Как выясняется, в MEBx существует предустановленный пароль «admin», которого достаточно, чтобы поменять предустановленный пароль к BIOS, настроить удаленный доступ и выключить авторизацию AMT полностью.
Дальше злоумышленники могут удаленно проникать в компьютер жертвы через локальную сеть или из-за ее пределов с помощью CIRA-сервера (сервера удаленного доступа по запросу клиента).
Ключи безопасности Intel ME. Генеалогия, обфускация и прочая магия / Дмитриий Скляров /VolgaCTF 2018
«Атака до немыслимого проста в исполнении, но при этом обладает колоссальным деструктивным потенциалом, — заявил старший консультант по безопасности F-Secure Гарри Синтонен (Harry Sintonen). — На практике злоумышленник через локальную сеть может получить полный контроль над рабочим ноутбуком жертвы, какими бы обширными ни были принятые меры безопасности».
2017
Intel устранила найденную Positive Technologies уязвимость в Management Engine
Компания Intel опубликовала в ноябре бюллетень безопасности [4] , в котором сообщила о выпуске патча для устранения уязвимости в подсистеме Intel ME, которая была обнаружена экспертами Positive Technologies Марком Ермоловым и Максимом Горячим. Также компания Intel опубликовала специальный инструмент, который поможет администраторам Windows и Linux-систем узнать о том, уязвимо ли их оборудование.
Intel Management Engine — это закрытая технология, которая представляет собой интегрированный в микросхему Platform Controller Hub (PCH) микроконтроллер с набором встроенных периферийных устройств. Через PCH осуществляется почти все общение процессора с внешними устройствами, поэтому Intel ME имеет доступ практически ко всем данным на компьютере. Исследователям удалось найти ошибку, которая позволяет выполнять неподписанный код внутри PCH на любой материнской плате для процессоров семейства Skylake и выше.
Например, злоумышленники могут атаковать компьютеры с уязвимой версией Intel ME, используя эту ошибку безопасности, и потенциально устанавливать в коде Intel ME `закладки` (например, шпионское ПО), которые большинство традиционных средств защиты не обнаружат. Т.к. `закладка` в этом случае будет функционировать на отдельном чипе, а не на CPU, на котором работают большинство ОС и традиционных средств защиты.
При этом основная система может оставаться работоспособной, таким образом пользователь может не подозревать о том, что на его компьютере функционирует шпионское ПО, устойчивое к переустановке ОС и обновлению BIOS.
В бюллетене безопасности Intel представлен полный список уязвимых процессоров:
- Intel Core поколений 6, 7 и 8;
- Intel Xeon E3-1200 v5 и v6;
- Intel Xeon Scalable;
- Intel Xeon W;
- Intel Atom C3000;
- Apollo Lake Intel Atom E3900;
- Apollo Lake Intel Pentium;
- чипы Celeron серий N и J.
Ошибки в процессорах
В нескольких сериях процессоров Intel выявлена ошибка, эпизодически приводящая к «падению» систем под управлением Windows и Linux. [5] Проблема затрагивает процессоры серии Kaby Lake, Skylake, Xeon v5, Xeon v6 и некоторые модели процессоров Pentium и Core X v6.
В процессорах Intel обнаружены приводящие к потере данных ошибки
Ошибка была обнаружена разработчиком компилятора OCaml в прошлом году. О ней немедленно известили Intel, и производитель процессоров выпустил исправления в микрокоде и обновил документацию к процессорам Skylake и Kaby Lake, указав на существование проблемы.
В сложных микроархитектурных условиях короткие циклы, состоящие менее чем из 64 инструкций с использованием регистров AH, BH, CH или DH, а также соответствующих им более широких регистров (например, RAX, EAX или AX для AH), могут вызвать непредсказуемое поведение системы. Такое может произойти только когда оба логических процессора на одном физическом процессоре оказываются активны, говорится в документации (см., например, Errata SKZ7 для процессоров Core X [6] и Errata KBL095 для процессоров седьмого поколения [7] )
Разработчики Debian исследовали проблему и показали, что система может вести себя неадекватно, в диапазоне от некорректной работы отдельных приложений и до порчи и потери данных. В качестве промежуточной меры рекомендуется отключать многопоточность (Hyperthreading) на уровне BIOS/UEFI (что, однако, неизбежно приведёт к серьёзному падению производительности) и дождаться соответствующих обновлений от производителей компьютеров.
Стоит отметить, что ряд производителей систем на базе Linux уже успели распространить исправления для BIOS/UEFI, но пока непонятно, когда ждать исправлений от производителей компьютеров под Windows.
Ошибка не носит эпидемического характера, но даже её случайный характер создаёт определённую опасность для пользователей компьютеров на базе перечисленных процессоров. Особенно это касается систем, которые должны работать бесперебойно. Для них самым разумным решением на данный момент будет отключение технологии Hyperthreading.
2010
Начиная с 2010 года с переносом части функциональных блоков северного моста (графическое ядро, контроллер памяти) в корпус CPU, Intel ME начали встраивать во все чипсеты производства Intel. При этом ME-контроллер остался в корпусе чипсета, в Platform Controller Hub (PCH) — чипсеты 5 серии и выше.
Эта подсистема встроена и в серверные платформы Intel, но под другим именем — Intel Server Platform Services (SPS). Произошло появление и в SoC (System-on-a-Chip) под именем Intel Trusted Execution Engine (TXE).
Архитектура каждой современной мобильной/портативной/настольной/серверной компьютерной платформы с чипсетом/SoC от Intel содержит в себе самую скрытную (от пользователя системы) и привилегированную среду исполнения — подсистему Intel ME. Разрабатывая эту архитектуру, компании Intel пришлось серьёзно потрудиться, чтобы защитить от компрометации.
Подсистема Intel ME — неотъемлемая часть архитектуры современных компьютерных платформ (на основе чипсетов/SoC Intel). Её компрометация предоставляет потенциальному злоумышленнику безграничные возможности контроля над платформой:
- доступ ко всему содержимому оперативной памяти (системная память, память гипервизора, SMRAM, ACRAM, выделяемая память для графического ядра — GFX UMA),
- out-of-band доступ к сетевому интерфейсу (мониторинг всего сетевого трафика),
- удалённый контроль, как часть штатной функциональности AMT,
- перезапись любых регионов SPI флеш-памяти.
При этом обеспечивается полное отсутствие возможностей обнаружения злоумышленника.
Intel ME защищена. Основные принципы этой защиты:
- запрет на использование пароля по умолчанию, принуждение к установке сильного пароля (соответствующего определённым требованиям);
- использование функций шифрования в сетевых протоколах;
- контроль целостности и подлинности всего исполняемого кода прошивки;
- механизмы защиты от эксплуатации бинарных уязвимостей.
2006
В 2006 году микроконтроллер перенесли в северный мост чипсета (Graphics and Memory Controller Hub, GMCH). Тогда подсистему назвали Intel Management Engine (ME) версии 2.0.
В 2006 году в Intel ME добавили возможности:
- полный доступ к содержимому оперативной памяти компьютера через внутренний DMA-контроллер,
- мониторинг видеопотока на монитор (только в случае использования встроенного графического ядра).
Впоследствии на эту подсистему стали добавлять различные системные функции (некоторыми занималась BIOS) для обеспечения работоспособности компьютерной платформы:
- часть функций Advanced Control and Power Interface (ACPI) и Alert Standard Format (ASF);
- Quiet System Technology (QST);
- Integrated Clock Control (ICC);
- Trusted Platform Module (TPM);
- .
2005: Active Management Technology (AMT) версии 1.0
В 2005 году компания Intel представила технологию Active Management Technology (AMT) версии 1.0 — решение для удалённого администрирования (управление, инвентаризация, обновление, диагностика, устранение неполадок и т.д.) и защиты настольных компьютерных систем, подобие технологии Intelligent Platform Management Interface (IPMI), использующейся в серверах.
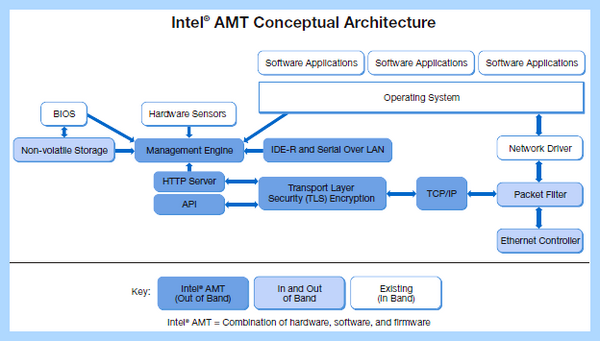
Концепция архитектуры Intel AMT1.0, (2005)
Архитектура AMT 1.0 основана на микроконтроллере (Management Engine), интегрированном в чипсет, имеющий возможности:
- внеполосный (out-of-band) доступ к сетевому интерфейсу (Ethernet), который он разделяет с основным CPU, но, имея собственный контроллер канального уровня, осуществляет мониторинг всего входящего сетевого трафика, из которого «вырезает» (при помощи Packet Filter) пакеты, предназначенные для него. Для ОС (наличие и состояние которой, кстати, на работу AMT никак не влияет) этот трафик уже не виден;
- внутренний веб-сервер с TLS-шифрованием;
- доступ к периферийному оборудованию, получение и хранение в энергонезависимой памяти (там же, где и его прошивка) информации о нём.
Микроконтроллер начинает работу с момента подачи питания на материнскую плату компьютерной системы от БП, до подключения компьютера к электрической сети и до запуска пользователем ПК.
Intel Management Engine всегда включён.
Примечания
- ↑Безопасность прошивок на примере подсистемы Intel Management Engine
- ↑Что такое Intel Management Engine
- ↑Найден «немыслимо простой» способ взлома ноутбуков на процессорах Intel
- ↑Intel Q3’17 ME 11.x, SPS 4.0, and TXE 3.0 Security Review Cumulative Update
- ↑ [ https://www.bleepingcomputer.com/news/hardware/no-windows-fix-just-yet-for-the-intel-bug-that-crashes-cpus/ No Windows Fix Just yet for the Intel Bug That Crashes CPUs]
- ↑ [ https://www.intel.com/content/dam/www/public/us/en/documents/specification-updates/6th-gen-x-series-spec-update.pdf Intel Core X-Series Processor Family]
- ↑ [ https://www.intel.com/content/dam/www/public/us/en/documents/specification-updates/7th-gen-core-family-spec-update.pdf 7th Generation Intel Processor Family Specification Update]
Похожие статьи
-
Intel management engine driver что это
Чтобы использовать этот инструмент, загрузите ZIP-файл для Windows, откройте его и дважды щелкните папку «DiscoveryTool.GUI». Дважды щелкните файл…
-
Intel management engine interface что это
* кстати с помощью DuckDuckGo вы можете шифровать поисковые запросы в Google, добавив в начале запроса слово !google. Ктонибудь может внятно сказать…
-
Intel management engine interface 1
В Intel SoC (там где эта подсистема называется Intel TXE) в качестве базовой модели для ME-контроллера используется SPARC. Intel(R) Management Engine…