
Содержание
- Sentinel Envelope
- 2013: Доступность третьего поколения Sentinel Envelope
- Sentinel Protection Installer что это за программа? (spnsrvnt.exe)
- Gemalto SafeNet MobilePASS+ Как это работает?
- Серебряная пуля для атакующего. Исследование безопасности лицензионных токенов
- Почему мы решили исследовать SafeNet Sentinel
- Уязвимости и векторы атак
- Странные возможности
- Непрозрачная безопасность
- Срочно обновите софт до актуальной версии (7.6)

Таким макаром, всего было найдено 14 уязвимостей, и очень небезопасных (например, все уязвимости типа Удаленное выполнение случайного кода эксплуатируются автоматом с правами SYSTEM — а это более привилегированные права в ОС Windows).
Sentinel Envelope
Решение Sentinel Envelope вначале развивалось компанией SafeNet, полученной в 2015 году компанией Gemalto, которая, в свою очередь, в 2019 году была куплена и поглощена компанией Thales. В итоге данных сделок продукты для монетизации программного обеспечения SafeNet стали продаваться под брендом Thales Sentinel.
2013: Доступность третьего поколения Sentinel Envelope
В апреле 2013 года компания SafeNet объявила о доступности третьего поколения технологии Sentinel Envelope, которая помогает разработчикам программного обеспечения защитить целостность собственного кода, обеспечивает высшую безопасность приложений и в то же время позволяет понизить задержки при внедрении приложений, и уменьшить административно-управленческие расходы.
Издатели программного обеспечения стараются отыскать баланс, стремясь не допустить нелегального использования ПО и не сделать дополнительных сложностей для легитимных, полноправных юзеров собственных товаров. Беря во внимание потребности издателей, решение Sentinel Envelope встраивается в окружение Sentinel LDK, готовую инфраструктурную систему для защиты программного обеспечения, лицензирования и управления правами на ПО, таким макаром, помогая издателям защитить свое ПО и умственную собственность, сводя к минимуму вероятные сбои и обеспечивая наивысшую доходность.
Разработка Sentinel Envelope позволяет достигнуть всего этого за счет предоставления разработчикам совершенных средств для защиты приложений, в том числе автоматического упаковщика файлов (wrapper), в каком задействуются передовые методы шифрования файлов SafeNet, технологии обфускации кода и технологии, предотвращающие возможность исследования, отладки и редактирования кода. Не считая того, разработка Sentinel Envelope делает надежный экран, позволяющий обезопасить исполняемые файлы и динамически подключаемые библиотеки (файлы .dll), и привязать приложения к аппаратно- либо программно-зависимым ключам защиты, тем позволяя заказчикам более отлично воплотить защиту от копирования, сохранить коммерческую тайну, проф ноу-хау и умственную собственность от реверс-инжиниринга, взлома и компьютерного пиратства.
«Чтоб оставаться конкурентоспособными и соответствовать современным требованиям рынка, для независящих разработчиков программного обеспечения принципиально уметь защищать нарабатываемые годами производственные секреты и другие объекты умственной принадлежности, – гласит Джейк Фокс (Jake Fox), Вице-президент по управлению продуктами в подразделении по монетизации ПО, SafeNet. – Третье поколение технологии LDK Envelope поднимает средства защиты ПО на новый уровень. Решение LDK Envelope очень затрудняет для взломщиков анализ и реверс-инжиниринг защищенной умственной принадлежности. Обеспечив высочайший уровень безопасности собственных приложений, поставщики программных товаров уверенно сохраняют свое конкурентноспособное преимущество».
Разработка Sentinel Envelope предлагает ряд новых прогрессивных функций как для 32-битных, так и для 64-битных систем, в том числе: поддержку коммутации таблиц импорта (import table gating), обфускацию начальной точки входа (original entry point, OEP), непрерывную защиту от отладки программы на этапе её выполнения, улучшенные механизмы защиты от отладки и анализа кода, работающие в режиме реального времени, также считающееся первым и единственным в отрасли решение для упаковки файлов, в каком используется защищенный канал по принципу прозрачного ящика. Подобный подход позволяет не допустить динамического или статического извлечения ключа шифрования из защищенных двоичных файлов. Функции, реализованные в технологии Sentinel Envelope, обеспечивают разработчикам программных продуктов улучшенную защиту от копирования, модификации и взлома программ.
В числе усовершенствований технологии Sentinel Envelope третьего поколения:
- Улучшенные средства обеспечения безопасности для 32-битных и 64-битных архитектур — предотвращение возможности воссоздания защищенных двоичных файлов при помощи атак, основанных на копировании блоков памяти (memory dumping).
- Защищенный коммуникационный канал, построенный по принципу прозрачного ящика — применение специфических для производителя компонентов, гарантирующих недопущение динамического или статического извлечения из защищенных двоичных файлов ключа шифрования к коммуникационному каналу. Это первое подобное решение в отрасли.
- Обфускация таблицы адресов импорта и гейтинг (gating) — Ликвидация таблицы адресов импорта (import address table, IAT) и рассредоточение информации, содержащейся в ней, по коду Enelope, в том числе маскировка первоначальной точки входа (original entry point, OEP). Вызовы импортированных системных функций также перенаправляются через точки импорта (import gates) для всех известных системных файлов dll.
- Непрерывная защита программы от отладки на этапе её выполнения —совершенствует механизм обнаружения включения пользователем режима отладки запущенных процессов, что усложняет применение методов трассировки и вносит определенную путаницу за счет запоздалых откликов, вводящих в заблуждение команд и вывода ложной информации.
- Программно-реализованное лицензирование «User-mode» — обеспечивает возможность лицензировать ПО зависимо от характера его использования и не требует установки среды выполнения, что делает развертывание приложений более простым и быстрым, снижает нагрузку на службу саппорта и не требует прав администратора.
Благодаря всем этим усовершенствованиям технология Sentinel LDK Envelope является одним из наиболее мощных решений для обеспечения безопасности приложений из числа представленных сегодня на рынке. Новые функции позволят разработчикам программного обеспечения эффективнее защищать свои активы и контролировать использование своих приложений, будут гарантировать целостность продуктов и бренда, помогут эффективнее бороться с промышленным шпионажем и защищать источники своих доходов.
Sentinel Protection Installer что это за программа? (spnsrvnt.exe)
Начиная с версии Sentinel Protection Installer 7.2.2 появилась возможность установки драйверов при инсталляции основной программы.
Данное ПО относится к безопасности и может быть установлено на предприятии, в банковских системах, в финансовых компаниях и т.д. У обычных пользователей данная программа не пользуется спросом.
Данную программу категорически не рекомендуется загружать из непроверенных источников, потому что приложение касается безопасности.
Установочное окно инсталлятора, где в меню присутствует возможность выбора дополнительных модулей:
Sentinel System Driver — основные драйвера, устанавливать обязательно. Parallel Driver — драйвер Parallel (имеет отношение к виртуализации). USB System Driver — необходима установка при использовании аппаратных USB-ключей. Sentinel Protection Server — модуль для сервера протекций. Sentinel Keys Server — сервер лицензий, необходим при наличии самого сервера. Sentinel Security Runtime — модуль, необходимый для работы программы. При выборе каждого модуля напротив, в правой части, будет описание (Feature Description). Вышеприведенное изображение — окно Windows XP, что свидетельствует о наличии поддержки данной системы.
Файл Sentinel Protection Installer в папке SHK_Installer представляет из себя ничто иное как установщик ПО:
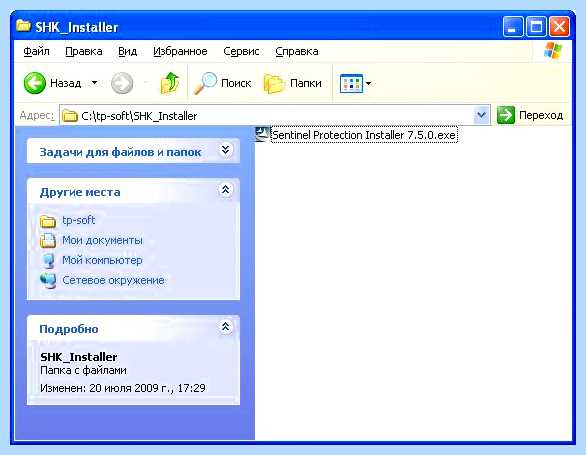
Удалять его можно в этом случае, если вы не собираетесь устанавливать Sentinel Protection Installer.
Данное приложение устанавливает в систему свои службы — Sentinel HASP License Manager, Sentinel Keys Server, Sentinel Protection Server, Sentinel Security Runtime:
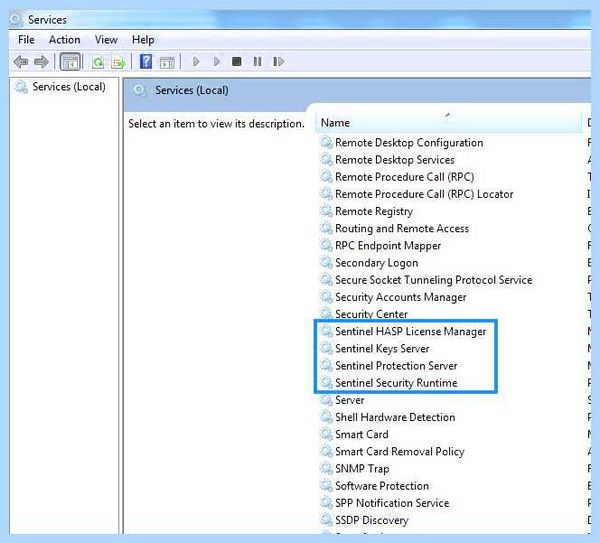
Данные службы влияют на работу программы, поэтому отключать их строго не рекомендуется. Возможно наличие и других служб с появлением новой версии ПО.
К данному ПО принадлежит процесс spnsrvnt.exe, возможно процесс одной из служб Sentinel:
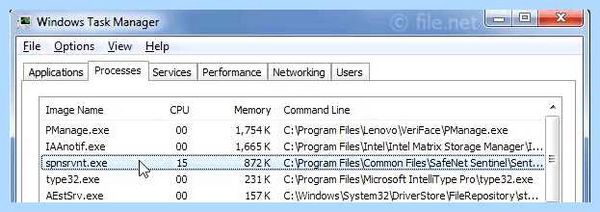
Запускается из папки:
C:\Program Files\Common Files\SafeNet Sentinel\Sentinel Protection Server\WinNT
Gemalto SafeNet MobilePASS+ Как это работает?
Помимо процесса spnsrvnt.exe также может наблюдаться и PwdGenUtility.exe (возможно относится к генерации ключей):

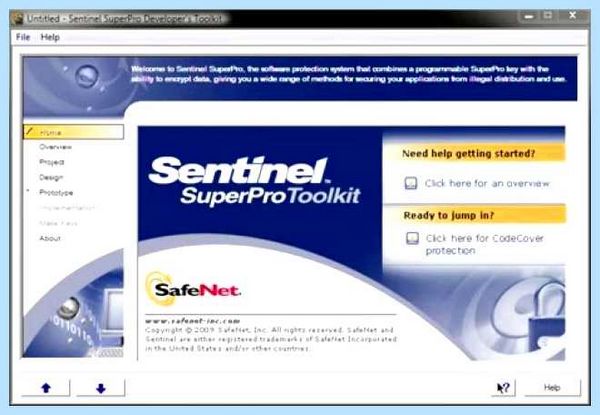
Опционально может быть установлен модуль Sentinel SuperPro Developer’s Toolkit (инструмент разработчика):
После установки ПО Sentinel Protection в диспетчере устройств появятся новые устройства, среди которых могут быть Universal Serial Bus controllers, SafeNet USB SuperPro/UltraPro:
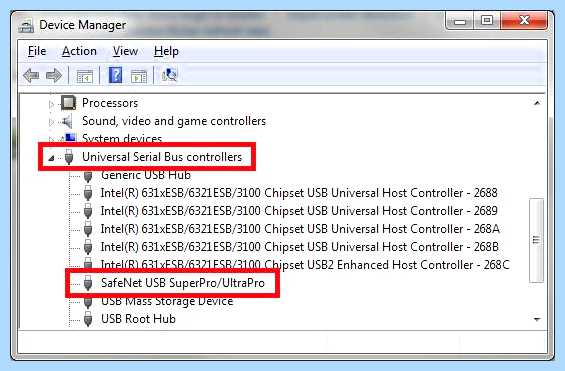
Данные устройства запрещено отключать, в противном случае стабильная работа будет нарушена.
Серебряная пуля для атакующего. Исследование безопасности лицензионных токенов
В последние годы проблема уязвимостей в системах промышленной автоматизации становится все более актуальной. Вероятно, главным источником проблем безопасности АСУ ТП послужило то, что они развивались наряду с системами IT, относительно независимо и часто без оглядки на современные практики разработки безопасного кода. В результате появились многочисленные частные решения: собственные сетевые протоколы, алгоритмы аутентификации и шифрования. Именно они стали основным источником находок исследователей ИБ АСУ ТП. С другой стороны, мы видим, что некоторые проблемы безопасности системы промышленной автоматизации получают с общими технологиями (вспомним CodeSys Runtime, уязвимости MS Windows и т. д.).
Компании по-разному оценивают приоритетность таких проблем и риски, с ними связанные. Всем очевидно, что раскрывать информацию об уязвимости до разработки исправления — нельзя. Однако многие компании считают, что и после появления доступного патча этого делать не стоит. Для разработчиков ПО это всегда удар по репутации. А компании, использующие уязвимые системы, не всегда физически могут своевременно установить патч, либо эта установка сопряжена с существенными затратами (перерыв в работе обновляемых систем, оплата самих работ по обновлению и т.д.).
Мы оценку риска строим, исходя из нашего опыта, — опыта разработчика и поставщика систем безопасности. Мы твёрдо уверены, что абсолютно необходимо сообщать пользователям уязвимого ПО о появлении новой угрозы и необходимости срочного обновления ПО. Это, конечно, не гарантирует, что все пользователи уязвимых систем вовремя их обновят, и угроза исчезнет. Однако в противном случае, как показывает наша практика, мало кто обновляет свои системы своевременно, даже при наличии исправлений. Мы ежедневно сталкиваемся с сотнями тысяч новых угроз и видим, что злоумышленники постоянно ищут новые возможности для атак. И мы понимаем, что, умалчивая о проблемах, мы даем им шанс.
Поэтому мы расскажем об очередной находке: как показало наше исследование, подключение к компьютеру токена для контроля лицензий ПО может открывать скрытый канал удаленного доступа для злоумышленника.
Почему мы решили исследовать SafeNet Sentinel
Во время проведения различных тестов на проникновение эксперты Kaspersky Lab ICS CERT неоднократно замечали присутствие одного и такого же сервиса на компьютерах заказчиков, у каких использовались программные и аппаратные решения различных промышленных вендоров. На этот сервис не обращали внимания до того времени, пока не нашли в нем уязвимость. Как выяснилось, это был сервис hasplms.exe, который относится к программно-аппаратному комплексу SafeNet Sentinel компании Gemalto. Это решение отвечает за контроль лицензий ПО, используемого заказчиками, и является очень распространенным в почти всех АСУ ТП и IT системах.
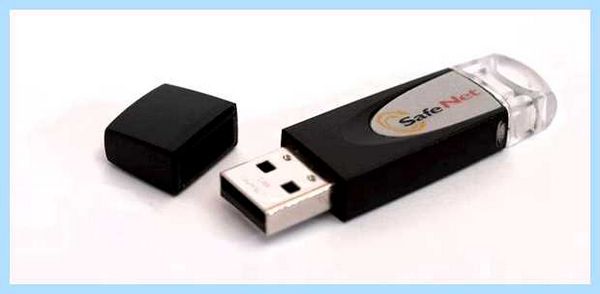
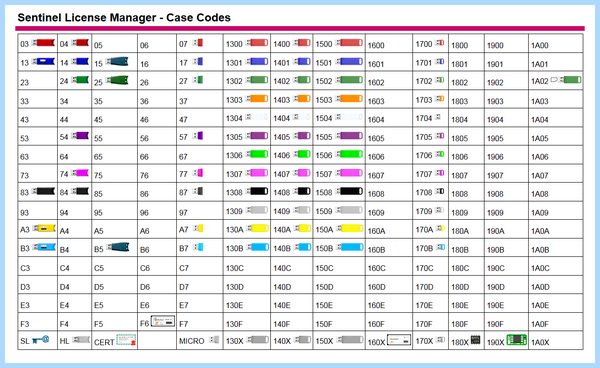
Программная часть решения представлена драйвером, веб приложением и набором других программных компонентов. Аппаратной частью является USB-токен. Токен надо подключать к компьютеру или серверу, на котором ПО требуется лицензия. Некоторые модели USB-токенов приведены в таблице ниже.
Механизм работы таких средств контроля лицензий заключается в следующем: для корректной работы какого-либо программного обеспечения требуется лицензия; после того, как USB-токен вставлен в компьютер, программное обеспечение «видит» эту лицензию и начинает полноценно функционировать. Токен должен подключаться при каждом запуске и в протяжении всего времени использования программного обеспечения. Программная часть решения Gemalto устанавливается один раз и продолжает функционировать постоянно вне зависимости от жизненного цикла ПО, для которого требуется токен.
Данное решение компании Gemalto входит в состав продуктов других производителей ПО. Среди них такие компании как ABB, General Electric, HP, Cadac Group, Zemax и множество других организаций, количество которых, по некоторым оценкам, доходит до 40 тысяч.
По результатам независимых исследований, проведенных в 2011 году компанией Frost and Sullivan, продукт SafeNet Sentinel, которым сейчас владеет компания Gemalto, по объемам продаж охватывает 40% рынка решений по контролю лицензий в Северной Америке и поболее 60% — в Европе.
Количество конечных пользователей, которые используют решения Gemalto, неизвестно. Но если хотя бы у каждой компании есть 100 клиентов, то оно исчисляется миллионами. И мало кто задумывается над тем, что подключение к компьютеру токена для контроля лицензий ПО может быть небезопасным.
Уязвимости и векторы атак
Поведение hasplms.exe в системе, исходя из убеждений исследователей, было довольно любопытным: удаленно получить доступ и коммуницировать с ним можно было по открытому 1947 порту. Тип протокола определялся заголовком сетевого пакета — использовался HTTP или собственный бинарный протокол. У сервиса также имелся свой API, который базировался на HTTP-протоколе.
Процесс анализа сервиса затруднялся тем, что бинарный файл был защищен протектором типа VMProtect и генерировал свой байт-код из оригинального кода Gemalto. Поэтому было принято решение использовать фаззинг как основной инструмент для исследования поведения уязвимого сервиса.
Сперва мы обратили внимание на функцию локализации — пользователь мог загрузить языковую локализацию в виде двух файлов, один из которых localize.xml. Во 2-м html файле присутствуют параметры, один из которых оказался уязвим к переполнению буфера. Это была бы простая уязвимость, если б не один пикантный момент: как упоминалось выше, сервис защищен протектором, однако по какой-то причине разработчики не использовали классические механизмы защиты от эксплуатации подобных бинарных уязвимостей (такие как Stack Canary, Stack Cookie, ASLR и т.д.). В результате простое переполнение буфера позволило выполнить произвольный код на удаленной системе.
Отметим, что такие ошибки при разработке ПО очень редко встречаются в современных решениях. Обычно, при создании серьезных коммерческих продуктов внедряются практики безопасной разработки (например, SDL — security development lifecycle), другими словами безопасность приложения закладывается на этапе разработки, а не является дополнительной опцией.
Этот вектор атаки можно использовать и без LPE (локальное повышение привилегий) — уязвимый процесс запущен с правами SYSTEM, что позволяет выполнять код с наивысшими привилегиями.
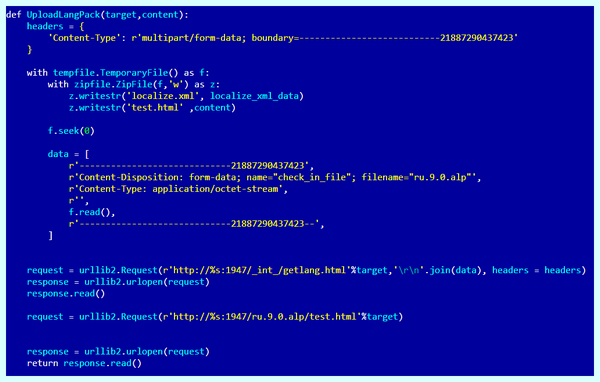
Пример скрипта для загрузки файла языковой локализации
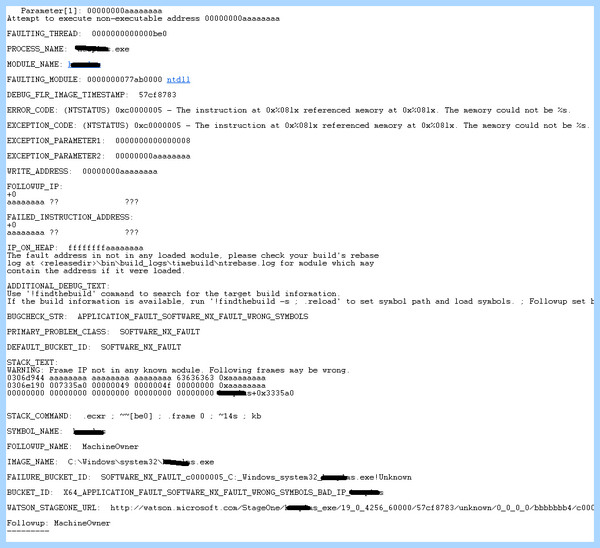
Результат эксплуатации Buffer Overflow, который ведет к RCE
Данной уязвимости был присвоен номер CVE-2017-11496.
Это была лишь одна из найденных нами уязвимостей. Итог же наших изысканий был довольно тревожным.
В конце 2016 — начале 2017 года было найдено 11 уязвимостей: две уязвимости, эксплуатация которых позволяла удаленное выполнение произвольного кода, и 9 уязвимостей отказа в обслуживании.
К июню Kaspersky Lab ICS CERT обнаружил еще три уязвимости: XML-бомба и два отказа в обслуживании, один из которых потенциально ведет к удаленному выполнению произвольного кода.
Таким макаром, всего было обнаружено 14 уязвимостей, и весьма опасных (например, все уязвимости типа Удаленное выполнение произвольного кода эксплуатируются автоматически с правами SYSTEM — а это наиболее привилегированные права в ОС Windows).
Информацию об обнаруженных уязвимостях мы незамедлительно отправляли Gemalto. Все найденные уязвимости получили соответствующие номера CVE:
- CVE-2017-11496 — Remote Code Execution
- CVE-2017-11497 — Remote Code Execution
- CVE-2017-11498 — Denial of Service
- CVE-2017-12818 — Denial of Service
- CVE-2017-12819 — NTLM hash capturing
- CVE-2017-12820 — Denial of Service
- CVE-2017-12821 — Remote Code Execution
- CVE-2017- 12822 — Remote manipulations with configuration files
Кроме описаний уязвимостей, мы отправили в Gemalto и описание одной странной функциональности.
Странные возможности
У hasplms.exe эксперты Kaspersky Lab ICS CERT обнаружили довольно нетипичная функциональность:
- В случае первичного подключения USB-токена производства компании Gemalto к компьютеру (даже при наличии заблокированной активной сессии!), при наличии доступа к интернету происходит автоматическая установка драйвера и службы, принимающей сетевые подключения на порту 1947;
- В случае ручной установки драйвера с сайта Gemalto происходит установка драйвера и службы, принимающей сетевые подключения на порту 1947, также добавление порта 1947 в исключения межсетевого экрана Windows.
- В случае установки ПО Gemalto в составе установочного файла ПО третьей стороны, порт 1947 также добавляется в исключения межсетевого экрана Windows.
- Существует API-функция, позволяющая включить и выключить в веб-интерфейсе административную панель, которая позволяет менять настройки программной части программно-аппаратного комплекса SafeNet Панель доступна по дефлоту на IP-адресе local host 127.0.0.1;
- С использованием API можно изменить настройки внутреннего прокси-сервера для обновления языковых пакетов;
- После изменения прокси-сервера, используя внутреннюю логику сервиса, можно получить NTLM-хеш пользователя, из-под которого запущен процесс hasplms.exe (SYSTEM).
Данная функциональность имеет признаки недокументированных возможностей и может быть использована для скрытого удаленного доступа. Другими словами удаленный злоумышленник, используя эти возможности, способен организовать доступ к административной панели ПО Gemalto, провести атаки с правами системного пользователя и по завершении атаки скрыть свое присутствие.
Как было сказано выше, представители компании Gemalto были проинформированы об этом векторе атаки.
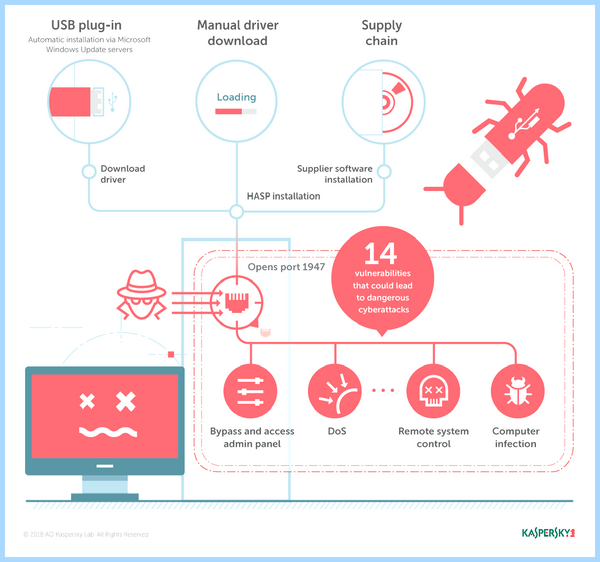
Непрозрачная безопасность
Решения, технологии или же отдельные программные модули, используемые множеством сторонних производителей, зачастую не подвергаются должным проверкам защищенности, что потенциально открывает новые векторы атак. При всем этом закрытие критических уязвимостей в таких продуктах, которые используются в том числе в сфере банковских технологий и АСУ ТП, не всегда проходит гладко — почему-то компании-разработчики не спешат оповещать своих пользователей об обнаруженной в своём продукте проблеме.
Сначала 2017 года мы отправили Gemalto информацию об обнаруженных 11 уязвимостях. И исключительно в конце июня, в ответ на наш очередной запрос, вендор сообщил, что исправление уже выпущено, а уведомление о закрытии уязвимостей и новой версии драйвера доступно на внутреннем пользовательском портале.
26 июня мы сообщили Gemalto о подозрительной функциональности и еще 3 уязвимостях. На этот раз дело пошло быстрее: уже 21 июля вендор выпустил приватное уведомление о новой версии драйвера — но без упоминания о закрытых уязвимостях.
Компания Gemalto уверяет, что оповестила всех своих клиентов о необходимости обновления драйвера в их личных кабинетах. Однако, видимо, этого оказалось недостаточно: после того, как мы опубликовали информацию о найденных уязвимостях, к нам начали обращаться разработчики ПО, использующего hasplms. Из общения с ними стало понятно, что они находятся в неведении относительно существования проблемы и продолжают использовать версии продукта, содержащие множественные уязвимости .
Срочно обновите софт до актуальной версии (7.6)
Мы призываем пользователей и компании, которые используют решения SafeNet Sentinel компании Gemalto, срочно установить последнюю (безопасную) версию драйвера или же связаться с компанией Gemalto для получения инструкций по обновлению драйвера.
В случае установки драйвера через серверы обновления Microsoft Windows Update мы рекомендуем проверить версию hasplms.exe и убедиться, что она последняя. Если используется устаревшая версия, необходимо срочно установить последнюю (безопасную) версию драйвера с сайта производителя или же связаться с компанией Gemalto для получения инструкций по обновлению драйвера.
Также рекомендуется закрыть порт 1947 хотя бы на внешнем (периметровом) межсетевом экране — но только в этом случае, если это не нарушит бизнес-процессов. Это позволит снизить риск эксплуатации уязвимостей.
Некоторые производители ПО, использующие решения третьей стороны в составе своего продукта, могут уделять пристальное внимание безопасности своего кода, отдавая на откуп безопасность сторонних решений другим компаниям (производителям этих решений). Мы очень надеемся, что большинство компаний ответственно относятся к безопасности и своих решений, и сторонних решений, используемых в их продуктах.
Похожие статьи
-
Sentinel ldk protection system
Содержание Sentinel LDK — защита, лицензирование и распространение программного обеспечения Платформа Sentinel LDK решает следующие задачи: Защита…
-
Sentinel one что это за программа
Содержание Для чего нужна программа Sentinel protection installer? Основное назначение программы Откуда программа взялась на компьютере? Можно ли ее…