
Содержание
- Secure Boot – что это за утилита и как её отключить
- Принцип работы и особенности Secure Boot
- Отключение утилиты
- Исправление неполадок
- Нужен ли пользователям Secure Boot?
- Что такое uefi boot — подробное руководство
- Эволюция системного программного обеспечения
- Черный экран после отключения CSM. Видеокарта не поддерживает UEFI. Что делать? Решение!
- Secure Boot
- Режимы
- Преимущества и недостатки
- Как проверить текущее состояние
- Включение и отключение
- А тебе нужен TPM и SecureBoot в windows 11? Мне нет!
- Проблемы
- Secure boot (безопасная загрузка) — что это, особенности, как включить и отключить
- Что такое «Secure Boot»
- Принцип работы и особенности «Secure Boot»
- Как включить безопасную загрузку
- Как отключить защиту «Secure Boot» в БИОСе
- Примеры, как отключить «Secure Boot» на разных ноутбуках
- Как узнать, активен ли «Secure Boot»
- Частые проблемы и пути решения
Не считая того, согласно требованиям сертификации Win-8, устанавливать ключи, хорошие от защиты MS, тоже не непременно.
Secure Boot – что это за утилита и как её отключить
Эта утилита – специфичный предохранитель, который не дает юзерам устанавливать на компьютер с Windows 8, 8.1 и 10 всякую другую ОС .
Работа интегрированной в BIOS (UEFI) утилиты заключается в сопоставлении особых ключей с подписями загрузочного кода системы.
При несовпадении Secure Boot прекращает загрузку с целью защиты компьютера от взлома и использования нелицензионного программного обеспечения.
Для загрузки хоть какой другой операционной системы на ПК от юзера требуется поначалу отключить эту утилиту в интерфейсе UEFI.
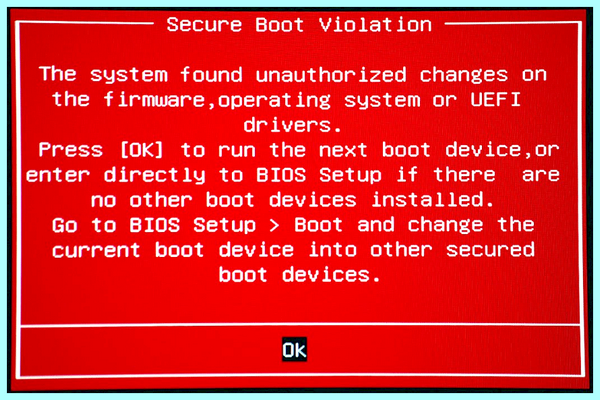
Рис.1. Сообщение при попытке поставить новейшую систему на компьютер с Security Boot.
Содержание:
- Механизм работы и особенности Secure Boot
- Отключение утилиты
- Исправление проблем
- Нужен ли юзерам Secure Boot?
Принцип работы и особенности Secure Boot
Технологию защиты системы от переустановки выдумали не разработчики Microsoft, а спецы из компании Unified EFI Forum, создавшей новый интерфейс БИОС – UEFI.
Функция предугадывает возможность отключения запрета установки другой ОС и управления ключами на любом ноутбуке и стационарном ПК.
Не получится отключить Secure Boot (SB) лишь на планшете под управлением Windows.
Для компов с Windows 8 и 10 утилита работает в 2-ух режимах:
- Режим Setup, нужный для опции и позволяющий поменять главные ключи Platform Key и KEK, также базы разрешённых и отозванных ключей DB и DBX;
- Режим User либо режим юзера, в каком компьютер работает по дефлоту.
Для того, чтоб убрать функцию следует пользоваться первым режимом.
Подмена ключей, которые сравниваются с подписями кода, дозволит обойти ограничение на переустановку.
Определение режима загрузки
Выяснить о том, что на вашем ПК либо ноутбуке включена функция Secure Boot можно 3-мя методами:
- уже во время пробы поставить новейшую Windows заместо старенькой, когда у вас не получится это сделать, а система выдаст соответственное сообщение;
- через меню msinfo32, которое можно вызвать при помощи окна «Выполнить» и введённой в нём одноимённой команды. Тут следует отыскать пункт «Состояние неопасной загрузки» и прочесть там информацию о режиме защиты;

Рис.2. Вход в меню «Свойств системы».
- путём пуска в командной строке (открытой от имени админа) команды Confirm-SecureBootUEFI. Если режим работает, на дисплее появится надпись True, если не работает – False. Другие сообщения, включая Cmdlet not supported on this platform, молвят о полном отсутствии поддержки SB компом.
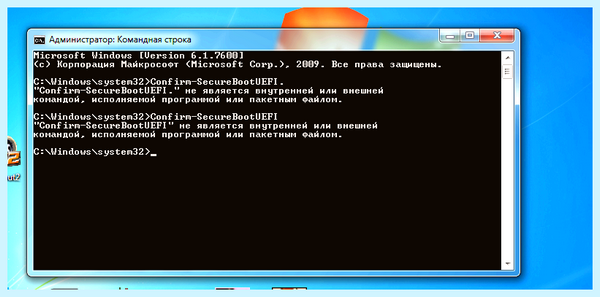
Рис.3. Сообщение, показывающее отсутствие поддержки UEFI и Secure Boot.
После определения режима, в каком работает Secure Boot, следует проверить тип его политики при помощи той же командной строчки. Для этого вводится уже другая команда – Get-SecureBootPolicy .
Она может возвратить значение , что гласит о верно настроенной политике безопасности.
Любые другие знаки демонстрируют, что неопасная загрузка работает в тестовом режиме.
Сообщение типа Secure Boot policy is not enabled on this machine значит, что режим не поддерживается материнской платой.
Отключение утилиты
Если на вашем компьютере требуется отключить неопасный режим и обеспечить загрузку новейшей ОС, следует выполнить последующие деяния:
- Войти в опции интерфейса UEFI;
- Поменять опции БИОС одним из вероятных методов, зависимо от производителя материнской платы.
На компьютерах с Виндовс 8 и выше существует 2 главных метода входа в БИОС:
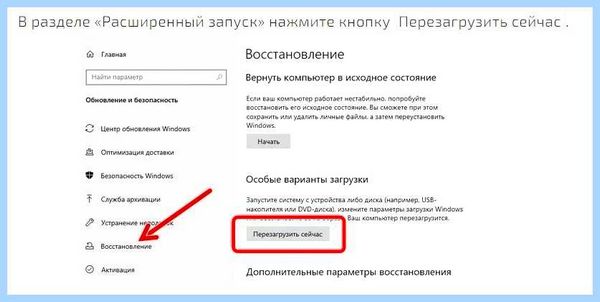
- Перейти в правой панели в меню «Параметры», избрать изменение характеристик, потом «Обновление и восстановление» и просто «Восстановление»;
- После чего выбирается пункт «Перезагрузить», потом опции ПО UEFI. Осталось подождать перезагрузки, после этого вход в интерфейс БИОС будет выполнен автоматом;
- Надавить при включении компьютера функциональную клавишу ( Delete , F2 или другие).
После того как удалось войти в интерфейс, следует найти в его настройках пункт, отвечающий за отключение.
Он находится в зависимости от конкретной модели компьютера и марки материнской платы.
Например, для ноутбуков HP в БИОС следует найти вкладку System Configuration, перейти к пункту Boot Options и изменить значение показателя Secure Boot на Disabled.
После сохранения изменений и перезагрузки компьютера никаких ограничений на установку ОС остаться не должно.
Устройства Lenovo и Toshiba имеют вкладку Security, а Dell – меню UEFI Boot, где тоже следует отключить Secure Boot.
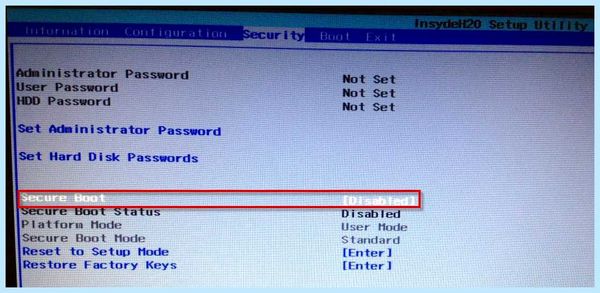
Рис.4. Отключение безопасной загрузки для модели ноутбука Lenovo.
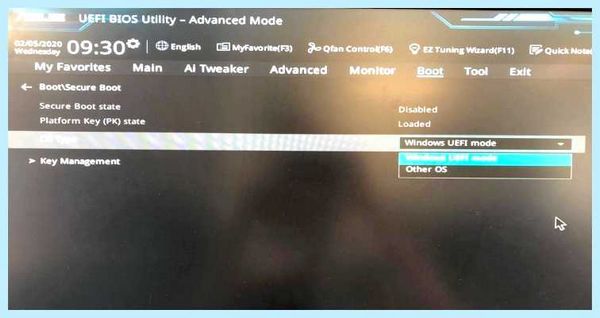
Для устройств Asus, кроме отключения, требуется дополнительно выбрать возможность установки новой ОС, установив параметр Other OS в пункте OS Type.
На стационарных компьютерах Asus функцию отключают, перейдя в раздел Authentication. А для плат марки Gigabyte требуется переход в меню BIOS Features.
Исправление неполадок
Иногда настройки Secure Boot возможно окажутся неправильными.
В данном случае, даже установив систему, в углу десктопа можно увидеть сообщение об ошибке типа «Профессиональная Безопасная загрузка (SecureBoot) настроена неправильно Build 9600».
Причина появления этой информации заключается вовсе не в том, что операционная система оказалась нелицензионной или была неправильно активирована, а только о снижении безопасности компьютера и необходимости в следующих действиях:
- Определение одним из трёх известных способов, работает ли в текущее время Secure Boot;
- Проверка типа политики безопасности;
- Если режим отключён, для устранения надписи о проблемах с безопасностью следует его включить (при установке системы можно снова выбрать отключение SB), перезагрузить компьютер, войти в БИОС и включить Secure Boot.
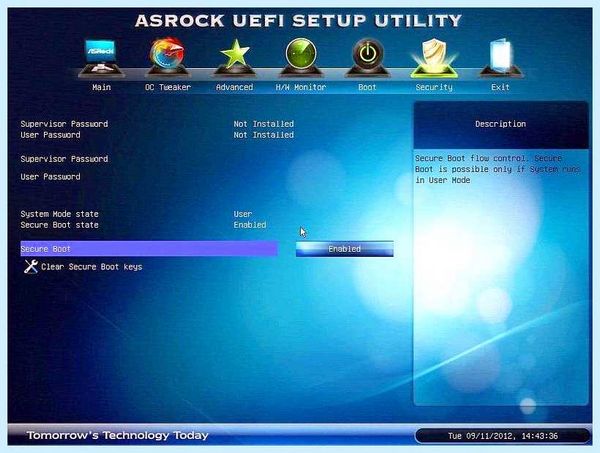
Рис.5. Включение SB в настройках UEFI материнской платы AsRock для решения неполадки.
Если применённый метод не помог устранить проблему, настройки UEFI следует попробовать сбросить до заводских.
Для этого в БИОС есть пункт Factory Default. При отсутствии поддержки этого режима у компьютера решить вопрос, вероятнее всего, не получится.
Единственный возможный вариант – установка таких обновлений от Microsoft, как KB288320, которое находится в составе пакета GA Rollup A.
Скачать его можно с официального сайта производителя, обязательно учитывая разрядность вашей системы – х86 или 64.
Нужен ли пользователям Secure Boot?
Появление функции было неоднозначно воспринято пользователями Windows.
С одной стороны, её использование мешает переустановке операционной системы и, таким макаром, ограничивает владельца ноутбука или ПК в своих действиях.
С другой эта же опция, по словам разработчиков, позволяет предотвратить действие руткитов – вредоносных скриптов, отрицательно влияющих на работоспособность системы.
Для того чтобы разобраться с этим вопросом, стоит подробнее рассмотреть особенности утилиты:
- Конкретное назначение Secure Boot – инициализация операционной системы при её загрузке и передача управления загрузчику ОС;
- Secure Boot представляет собой не встроенную в Windows 8 или 10 функцию, а версию протокола UEFI. Но уже сам интерфейс входит в состав загрузки Виндовс;
- Система использует SB для безопасности загрузки платформы, и настройка утилиты выполняется производителем устройства, а не операционной системы – другими словами компаниями HP, Dell, Lenovo и т. д.;
- Microsoft не контролирует установку Secure Boot на компьютеры, независимо от того какая система на них установлена (Windows 7, 8 или 10 с разрядностью 32 или 64).
Функция безопасности начинает работать сразу после включения питания компьютера, запрещая установку новых систем.
Таким макаром, пользователь не может использовать для изменения ОС ни жёстким диском, ни сетевой картой, ни CD, DVD или USB-флешкой.
И, хотя производитель утверждает, что функция легко может быть отключена (пусть даже это и не даст загружаться установленной лицензионной системе), сертификация Win-8 может привести к другому результату.
Microsoft требует от разработчиков ПК и ноутбуков только установки Secure Boot, но не обязывает предусмотреть возможность её отключения.
Кроме того, согласно требованиям сертификации Win-8, устанавливать ключи, отличные от защиты MS, тоже не обязательно.
Получается, что возможна такая ситуация, когда производитель выпустит компьютер с Secure Boot, который будет нельзя отключить, и системой, которая уже установлена на устройстве, придётся пользоваться постоянно.
А, значит, пользователю следует знать о такой возможности перед покупкой ноутбука или ПК, чтобы не отключаемый SB не стал неприятным сюрпризом.
Читайте другие наши материалы про работу с BIOS/UEFI:
Настройки Bios — Детальная инструкция в картинках
Три способа сбросить БИОС на ноутбуке
Что такое uefi boot — подробное руководство
Большинство пользователей обновили свои компьютеры: приобрели новые системным блоки, материнские платы или ноутбуки в последние года четыре.
Примечательностью новых машин будет то, что устаревшая система ввода-вывода BIOS больше не используется, её место заняла усовершенствованная прошивка под названием UEFI.
Она обладает огромными количеством преимуществ над BIOS, которые сегодня и рассмотрим.
Более подробно же остановимся на утилите UEFI Boot: узнаем, что это и почему его так не любят пользователи.
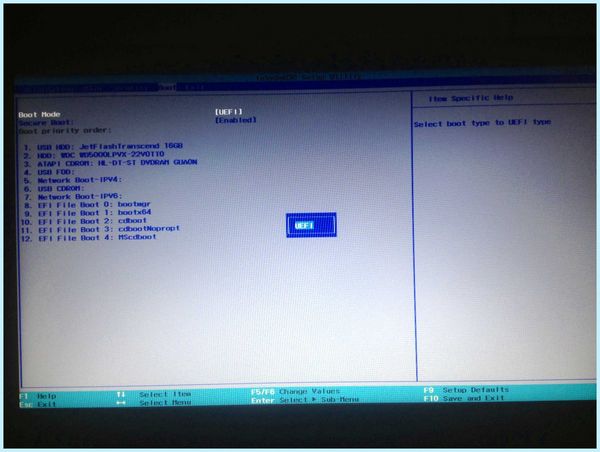
Содержание:
- Эволюция системного программного обеспечения
- Secure Boot
- Режимы
- Преимущества и недостатки
- Как проверить текущее состояние
- Включение и отключение
- Проблемы
Эволюция системного программного обеспечения
Более двух десятилетий в качестве ПО малого уровня, используемого при старте компьютера для тестирования его оборудования, передачи управления железом главной загрузочной записи MBR, которая выбирает и запускает загрузчик нужной операционной системы, использовался BIOS.
C его помощью пользователи могут управлять множеством параметров аппаратных компонентов.
CMOS – электронный элемент с независимым питанием в виде батарейки, где и хранится вся текущая конфигурация компьютера.
BIOS появился еще в конце 80-х годов. Да, он регулярно усовершенствовался и обновлялся, модифицировался под потребности пользователей и разработчиков, давая им возможность управлять режимами работы оборудования и электропитанием, но всему когда-то приходит конец. Тем паче, что система ввода/вывода – тот компонент, который меньше всего претерпел изменения за почти три десятка лет в области информационных технологий.
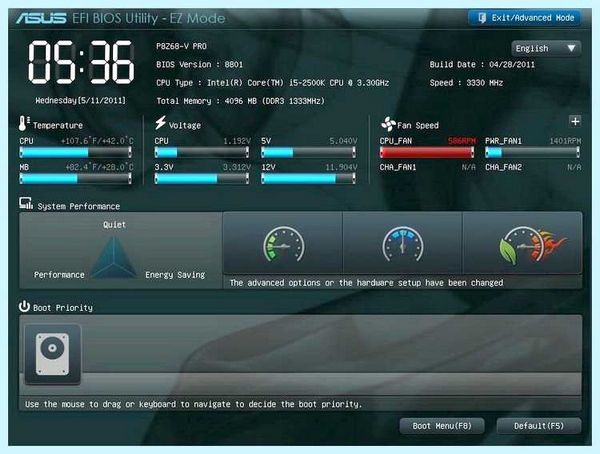
Рис. 1 – Внешний облик UEFI
BIOS обладает массой недостатков:
- он не поддерживает загрузку из жестких дисков объёмом больше 2 ТБ – купили вы новый винчестер на 3 или 4 ТБ, а установить операционную систему на него не сможете, это технологическое ограничение главной загрузочной записи (никто в 80-х и не подумывал, что HDD могут быть столь неимоверного объема);
- BIOS функционирует в 16-ти битном режиме (при том, что фактически все современные процессоры являются 64 и 32-х битными) при использовании всего 1024 КБ памяти;
- процесс одновременной инициализации нескольких устройств поддерживается, но он весьма неотлажен и проблематичен, что сбавляет скорость запуска компьютера (каждый аппаратный компонент и интерфейс инициализируется отдельно);
- БИОС – рай для пиратов – он не имеет никаких защитных механизмов, что позволяет загружать любые операционные системы и драйверы, в том числе с изменённым кодом и неподписанные (нелицензионные).
Первая версия UEFI разработана корпорацией Intel для Itanium, но позже была портирована на IBM PC.
Это самостоятельная операционная система с графическим интерфейсом, состоящая из множества модулей и имеющая неограниченный доступ к ресурсам аппаратных компонентов.
Особенности новой EFI с графическим интерфейсом:
- её код написан полностью на C++, что позволяет увеличить производительность во время загрузки ПК посредством задействования возможностей 64-разрядных центральных процессоров;
- адресного пространства операционной системы хватает для поддержки 8*10 18 байт дискового пространства (такого запаса хватит на несколько десятилетий) при том, что весь объем цифровой информации сейчас почти на три порядка ниже;
- адресация оперативки – теоретические расчёты показывают, что UEFI позволит устанавливать до 16 эксабайт оперативки (на 9 порядков больше, чем в мощных современных ПК);
- ускоренная загрузка ОС осуществляется благодаря параллельной инициализации аппаратных компонентов и загрузке драйверов;
- драйверы подгружаются в оперативку ещё до запуска операционной системы, причём они не являются платформозависимыми;
- вместо старой схемы разметки разделов используется прогрессивная GPT, однако для её задействования придётся отформатировать жесткий диск;
- удобная и симпатичная графическая оболочка поддерживает управление посредством мыши;
- есть встроенные утилиты для диагностики, изменения конфигурации и обновления прошивок аппаратных компонентов;
- поддержка макросов в формате .nsh;
- модульная архитектура – позволяет загружать собственные драйверы или скачанные из интернета;
- одно из самых значимых и важнейших изменений (а именно для Microsoft), которые привнесла UEFI – наличие Secure Boot Option. Она вызвана оберегать Bootloader от выполнения вредоносного кода, защитить операционную систему от вирусов ещё до её запуска посредством эксплуатации цифровых подписей.
Черный экран после отключения CSM. Видеокарта не поддерживает UEFI. Что делать? Решение!
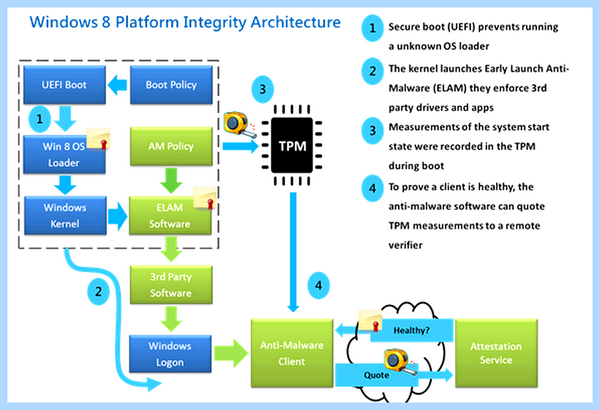
Рис. 2 – Схема взаимодействия оборудования и ОС посредством UEFI
О последней функции поговорим подробнее.
Читайте также:
Secure Boot
Название технологии переводится как «безопасная загрузка» и представляет собой протокол, который является составляющей спецификации графической EFI.
Появился вместе в Windows 8, но не является обязательным для реализации производителями материнских плат и портативных компьютеров.
Если вкратце, Secure Boot позволяет проверять наличие и подлинность цифровых подписей, находящихся в хранилище, посредством эксплуатации технологий ассиметричной криптографии.
В 2011 году, когда интерфейс ещё не был представлен для широкой публики, Microsoft выдвинули требования для сертификации персональных компьютеров с операционной системой Windows 8 (и как следствие Windows 10).
Этим софтвенная корпорация попыталась уменьшить количество пользователей, устанавливающих на свои компьютеры взломанные версии ОС и увеличить без того колоссальные прибыли.
Однако пользовательское сообщество встретило такие изменения весьма недружелюбно. Во-первых, далеко не каждый готов платить сотни долларов за какую-то ни было Windows, во-вторых, для ARM отключить Secure Boot нельзя, что повлекло за сотой третье последствие – затруднение, а порой и невозможность установки операционных систем, отличных от Windows.
На планшетах под управлением предустановленной «десятки» деактивировать Secure Boot невозможно.
Режимы
Работает «безопасная загрузка» в четырёх режимах, а не двух, как себе представляет большинство пользователей:
- Setup Mode (режим настройки) – активация возможна только из пользовательского режима, в нем требуется аутентификация для записей db, dbx, KEK и PK;
- Audit Mode – режим аудита – возможна активация из пользовательского или режима настройки – не требует аутентификации, в нем могут запускаться прошедшие проверку образы, а сведения обо всех процедурах аутентификации заносятся в специальную базу данных, которую можно просматривать из среды операционной системы. Это предоставляет возможность тестировать комбинации ключей/цифровых подписей;
- User Mode – пользовательский – возможен переход из развёрнутого и режима настройки. В нём осуществляется валидация образов;
- Deployed Mode – развёрнутый – переход возможен из второго или третьего режима, самый безопасный ввиду того, что все переменные доступны только для чтения.
Особенностью технологии будет то, что защита от выполнения неподписанного кода осуществляется не только лишь на этапе запуска операционной системы, да и в её среде, как в Windows, так и в Linux на уровне ядра. Но при наличии определённых навыков и знаний ключи можно легко заменить.
Преимущества и недостатки
- Высокий уровень безопасности – гарантирует защиту от функционирования руткитов в системных файлах операционной системы, работа которых приведёт к недействительности цифровых подписей модифицированных файлов.
- Путём внесения в базу запрещенных для запуска операционных систем можно ограничить список загружаемых ОС.
- Все драйверы, которые запускаются на этапе загрузки ОС, должны быть подписанными, иначе они не загрузятся и соответствующие устройства не будут использоваться. Это требует согласования разработчиками системного программного обеспечения и производителями платформ момента добавления их ключей продуктов в доверенное хранилище.
- Разработчики ОС не обязаны реализовывать функцию деактивации Secure Boot. Добавление ключей программами в доверенное хранилище должно быть запрещено, что усложняет эту процедуру и для пользователей.
- Многие версии прошивок имеют уязвимости, позволяющие обходить Secure B
Пара первых недостатков значительно усложняет эксплуатацию неподписанных платформ и ОС, также драйверов, имеющих неизвестные для запускаемых операционок подписи.
Как проверить текущее состояние
Узнать, активирована ли данная функция на вашем компьютере или ноутбуке, можно несколькими путями:
- в процессе инсталляции новой операционной системы, когда появится ошибка, что это сделать невозможно;
- посредством диагностической утилиты msinfo32;
- через командную строку.
Msinfo32
Запустить приложение можно множеством способов. Мы используем самый простой.
- Открываем окно «Выполнить» посредством комбинации клавиш Win + R или через ярлык в «Пуске» .
- Вводим команду «msinfo32» и выполняем её кнопкой «ОК» или клавишей «Enter» .
Вследствие появится окно «Сведения о системе» , где в строке «Состояние безопасности системы» содержатся необходимые сведения о текущем режиме защиты.
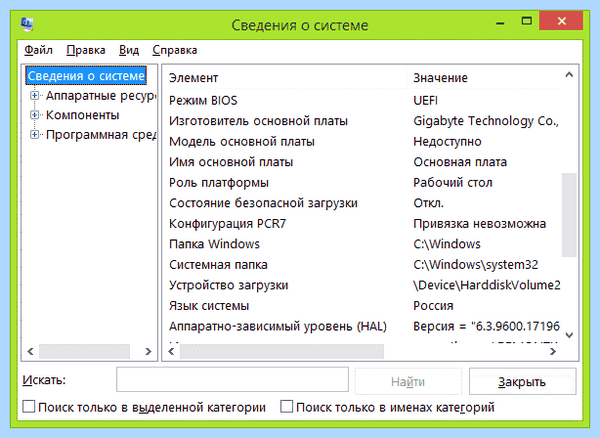
Рис.3 — Сведения о системе
Командная строка
- Запускаем её любым способом.
- Выполняем команду «Confirm-SecureBootUEFI».
Если ответом будет «True», функция активирована, «False» — отключена, «Не является внутренней командой» или «not supported» — не поддерживается текущей операционной системой.
Может быть в случаях эксплуатации Windows 7 или старых системных плат с BIOS.
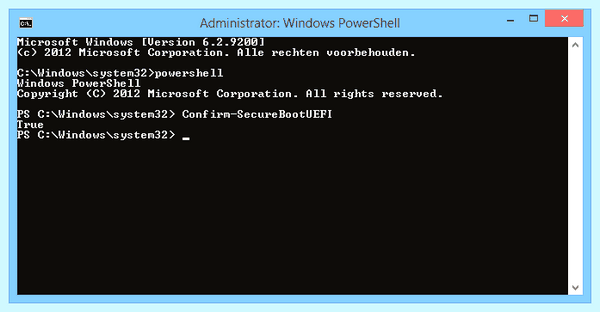
Рис.4 – Проверка режима работы Secure Boot через командную строку в Windows 10
Включение и отключение
В той или иной ситуации может потребоваться отключить Secure Boot.
Для этого необходимо войти в меню настройки UEFI, найти соответствующий параметр и изменить его значение на требуемое.
Зайти в меню настройки можно посредством специальной клавиши ( F11 , Del , F2 ), которая находится в зависимости от производителя устройства или через «Параметры» Windows 8-10.
- Жмём Win + I .
- Выбираем «Обновление, безопасность» .
- Кликаем по пиктограмме «Восстановление» и перезагружаем компьютер.
После чего ПК перезапустится и появится интерфейс UEFI.
А тебе нужен TPM и SecureBoot в windows 11? Мне нет!
В настройках модифицированного БИОС находим пункт, отвечающий за деактивацию функции Secure Boot, и переключаем её в нужный режим.
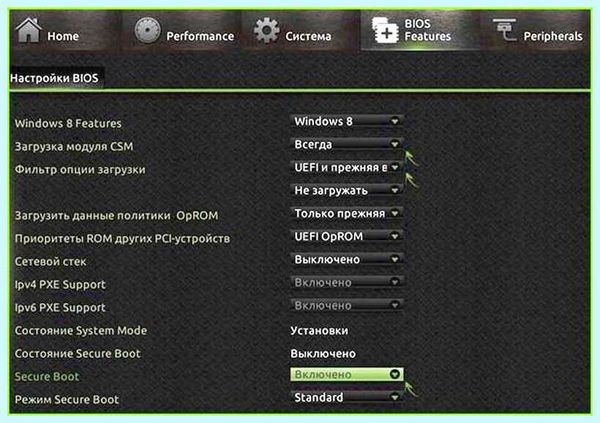
На многих устройствах опция размещена на главной странице или в разделе безопасности «Security».
Вместо положения «Отключено» («Disable») могут быть варианты с иной операционной системой, например, «Other OS».
После выбора нужного варианта сохраняем настройки и выходим из меню.
Читайте также:
Проблемы
Иногда после завершения запуска Windows 8-10 в углу десктопа отображается надпись, предупреждающая, что Secure Boot неправильно сконфигурирована.
В большинстве случаев, для решения проблемы необходимо перейти в меню настроек BIOS и включить функцию защиты SB точно таким макаром, как мы её отключали немного выше.
Если это не поможет, сбрасываем настройки UEFI на заводские.
Ещё может помочь обновление ОС, а именно апдейт под названием KB288320.
Мы рассмотрели, что такое Boot Secure в UEFI: каковы её функции, особенности, преимущества и недостатки, также провели параллели между устаревшим BIOS и его заменой в лице EFI с графическим пользовательским интерфейсом.
Secure boot (безопасная загрузка) — что это, особенности, как включить и отключить
Почему не выходит запустить операционную систему с флешки, учитывая, что с ней всё в порядке? Причина скорее будет во включенном «Secure Boot». В статье рассказывается о том, что же все-таки это такое и способах его деактивации.
Что такое «Secure Boot»
Это специальный протокол для создания безопасной среды при включении Windows, или, другими словами, безопасный запуск компьютера или ноутбука на надежном программном обеспечении, заслуживший доверие производителя.
На каждом устройстве применяется «Secure Boot» для предупреждения запуска неавторизованной операционки, вирусов или вредоносного софта. С целью защитить данные и работоспособность устройства была внесена такая функция обеспечения безопасности на BIOS, также и UEFI.
Когда устройство запускается встроенная микропрограмма и идентифицирует подписи всех компонентов (приложения EFI, драйвера и операционку). Если она определила надежность и безопасность всех подписей, то операционка начинает запускаться.
BIOS и UEFI — это программы для ввода и вывода данных, запускающие ОС, последняя функционирует лишь на новых версиях Windows.
Принцип работы и особенности «Secure Boot»
Программа использует цифровую подпись, чтобы проверить подлинность и лицензию ОС, а именно, её файлов. Цифровая подпись гарантирует, что операционка не подделана и была взята из надежного источника.
Чтобы что-либо подписать, «Secure Boot» отправляет запрос в сертификационный центр, где и проверяется устанавливаемая операционка, после проведенного анализа ставится цифровая подпись. Только после чего совершается запуск ОС при включенном режиме безопасной загрузки.
В случаях, когда цифровая подпись недействительна, устройство с новой установленной ОС включить не получится.
Программа может защищать лишь на стадии загрузки операционной системы. Однако при доступе к «железу» компьютера имеется возможность подмены ключей.
Существует два режима работы:
- SETUP, необходимый для настройки доступа к UEFI-ключам и к их базам:
- Key Exchange Keys или KEK, подписывается PK;
- OEM Key (Original Key) — есть на установленных заранее версиях Windows;
- Platform Key или PK — ключ главный;
- DBX — база, были отозваны ключи;
- DB — база, содержащая разрешенные ключи.
- USER, позволяющий запустить файлы.
Чтобы запустить режим USER, нужно чтобы ключи были с подписью DB, но не DBX.
Пре-загрузчики Linux
Для сертификации компьютеров, с целью их совместимости с ОС Windows, Microsoft запрашивает активацию «Secure Boot», запускаемую с применением пре-загрузчиков от фирмы Linux.
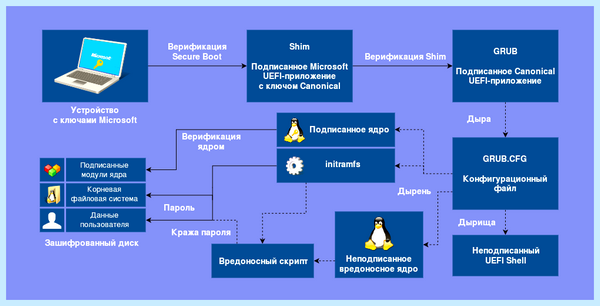
Компания Microsoft не поставляет собственные ключи доступа, поскольку их нужно будет предварительно устанавливать в прошивку во время производства, а это не выгодно, так как потребуется множество согласований с разными производителями. Также это приведет к появлению на рынках компьютеров, на которых не будет поддерживать система Linux. Выделяют два таких пре-загрузчика:
- Shim, работает с тремя ключами:
- Shim keys (генерируются самостоятельно);
- Secure Boot keys (имеются в UEFI);
- Machine Owner Key (MOK, хранится в NVRAM).
Бинарные файлы необходимо подписать перед выполнением, так как Shim находится в тесной взаимосвязи с ключом MOK и если нет поддержки системы у загрузчика, то и работать ничего не будет.
- PRELoader, наоборот, способен перестраивать запуск UEFI со встраиванием доверенных механизмов аутентификации.
При удалении ключа, которым была подписана программа, она уже не сможет запуститься.
Вышеуказанные пре-загрузчики предустановлены заранее и имеют подпись на всех устройствах Microsoft.
Как включить безопасную загрузку
Для того чтобы защитить компьютер от вирусов, нужно убедиться, что функция «Security Boot» активна, если нет, следует активировать её самостоятельно.
Программа UEFI считается более новой, удобной и управляется мышью, а в BIOS возможно пользоваться лишь клавишами.
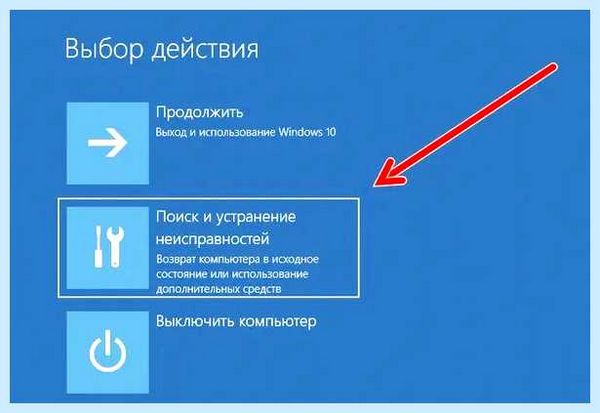
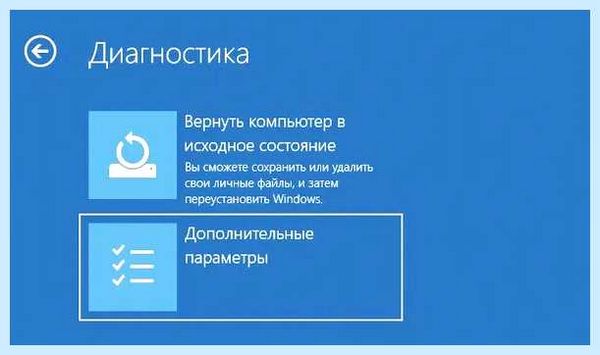
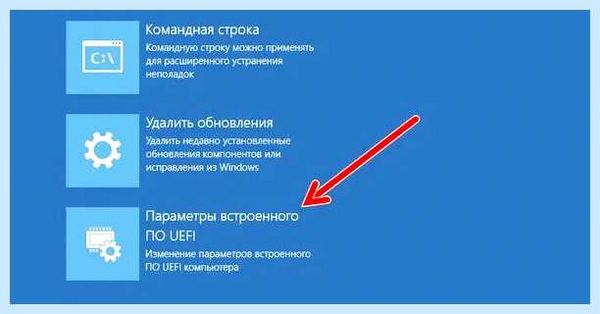
Описание этапов, как включить безопасную загрузку в режиме БИОС или UEFI:
- Как устройство запустилось, рекомендуется переместиться в БИОС, определенное количество раз, нажав кнопку «F2» (для ноутбуков) или «Del» (для стационарных компьютеров), необходимая кнопка находится в зависимости от изготовителя.
- В BIOS располагается «Secure Boot», изменяющийся зависимо от устройства, например: «Security», «Advanced Settings», «System Configuration» и в конце «Boot».
- Переключить «Secure Boot» в режим функционирования «Enabled». Если ранее очищались ключи защищенной загрузки, рекомендуется их восстановление. После совершенных действий сохраняются настройки, выбирается «Exit» или нажимается «F10» на клавиатуре, и производится перезагрузка устройства.
Иногда в BIOS предусмотрено наличие поиска, где можно посмотреть «Secure Boot».
Несложным способом включить функцию защищенной загрузки считается сброс настроек BIOS. С этой целью при нажатии «Exit», найти «Load Defaults», потому что она активирована по дефлоту на всех заводских устройствах.
Как отключить защиту «Secure Boot» в БИОСе
На каждом компьютере должна быть предусмотрена возможность отключать такую защиту. Поэтапная инструкция выключения практически не отличается от таковой по включению.
Для выключения «Secure Boot» в БИОСе на более ранних моделях, следует:
- Перейти в BIOS.
- Зайти в часть «Advanced Mode», нажав кнопку «F7».
- Выбрать далее «Secure Boot».
- Нажать на вкладку «Secure Boot Control», переведя в режим «Disabled».
- Сохранить и закрыть раздел.
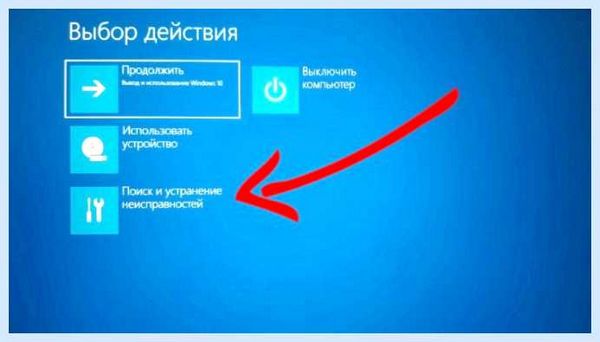
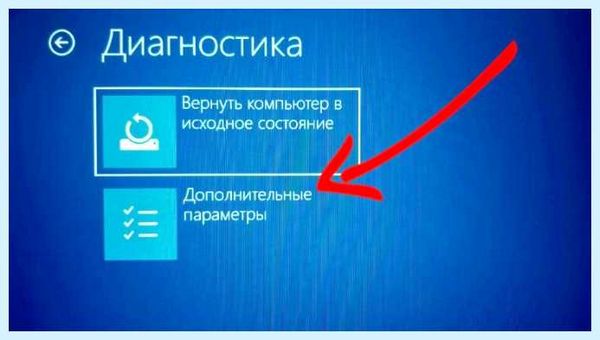
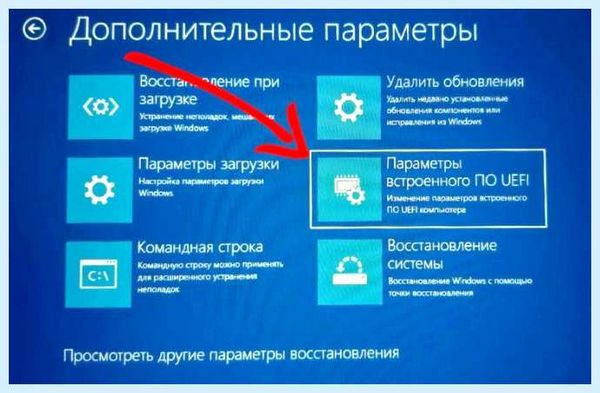
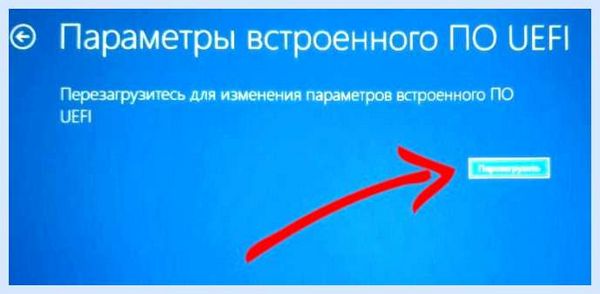
На ARM-планшеты с заранее установленной операционкой Microsoft невозможно выключить «Secure Boot».
Примеры, как отключить «Secure Boot» на разных ноутбуках
В соответствии с производителем порядок деактивации протокола обычно изменяется. Далее представлены самые распространенные марки ноутбуков.
Samsung
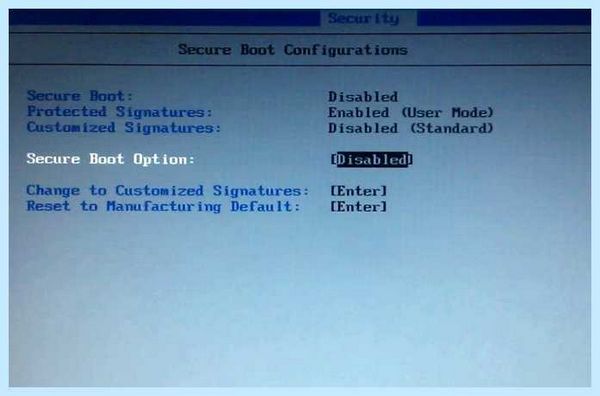
Чтобы понимать, как отключить «Secure Boot» на ноутбуке «Samsung», сразу после включения зажимается «F2» на клавиатуре, попав в БИОС. Далее найти располагающийся там раздел «Boot» и «Secure Boot», переключая его в «Disabled». Подтверждаются изменения «Enter» на клавиатуре. Дальше появится предупреждение об ошибке, которое нужно подтвердить.
Как перезапуск ОС завершится, можно изменять функцию «OS Mode Selection», переводящихся в «CSM OS», либо «UEFI and Legacy OS», выбор которых потом подтверждается.
При перезагрузке может снова возникнуть сообщение про ошибку, его следует проигнорировать нажатием «Enter» на клавиатуре.
Далее перезагрузить ПК, используя «F10» клавишу. Затем откроется меню, где выбрать вид носителя информации (винчестер, флешка или другое).
Asus
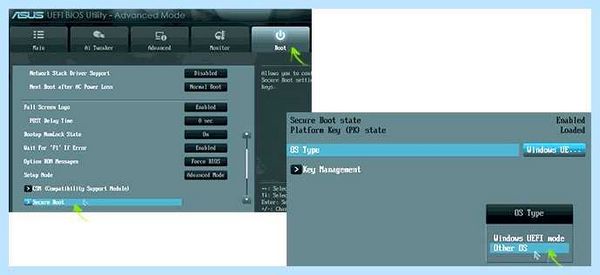
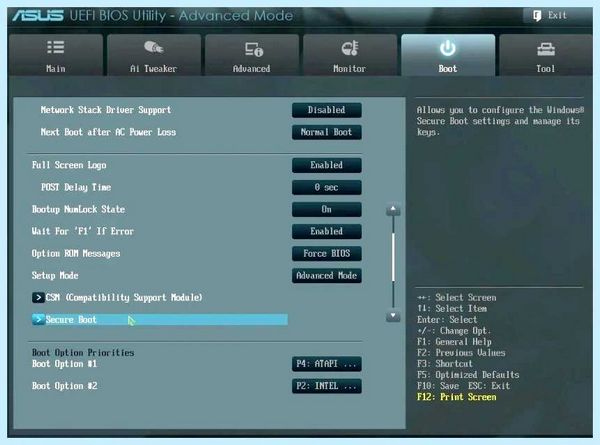
С целью деактивации «Secure Boot» на аппаратах фирмы Asus, в UEFI открывается «Boot», потом «Secure Boot». В «OS Type» устанавливается «Other OS», настройки сохраняются выбором «F10» на клавиатуре.
Acer
Здесь нельзя деактивировать защищённую загрузку в стандартных настройках. Попав в БИОС, выбирается «Security» и вводится новый пароль, с данной целью переходят в пункт «Set Supervisor Password». Теперь, переходя на «Boot», отмечается «Disabled» в «Secure Boot».
Защищенный запуск выключается в части «Advanced — System Configuration» или «Authentication» лишь на стационарных ПК.
Dell
В БИОС управлении рекомендуется перейти в «Boot», потом выбрать «UEFI Boot», снова найдя «Secure Boot» установить «Disabled». Сохранить настройки нажатием «F10».
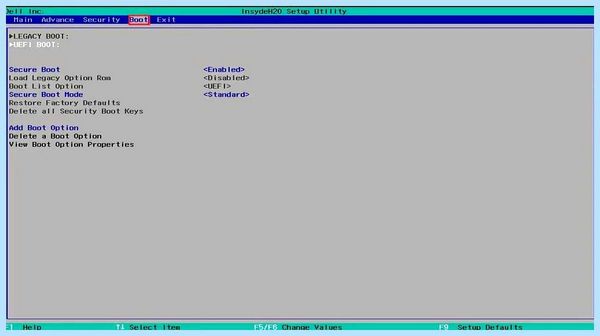
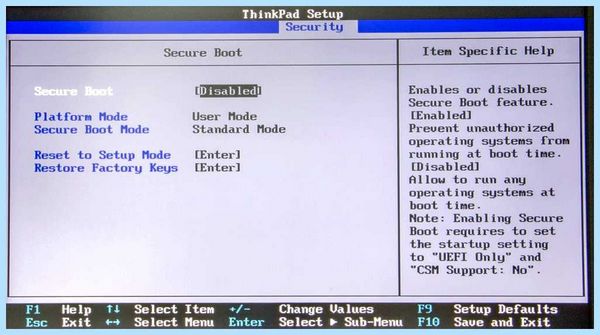
Lenovo и Toshiba
В процессе запуска устройства нажать «F2» либо «Fn» + «F2», с целью попадания в UEFI. Найти пункт «Security» и поменять «Secure Boot» в состояние «Disabled». Далее изменения сохраняются кнопками «Fn» + «F10» или только «F10».
При покупке ноутбука в официальных магазинах к каждому устройству должна быть вложена инструкция по эксплуатации, где описываются способы деактивации «Secure Boot», либо эту информацию следует находить в свободном доступе.
Как узнать, активен ли «Secure Boot»
Перед запуском софта или переустановкой операционки нужно посмотреть функцию «Secure Boot» в БИОСе для того, чтобы понять, активирована ли она. Для этого рекомендуется испытать один из способов.
Командная строка
Чтобы убедиться в том, что функция «Защищенная загрузка» активирована, можно, применяя командную строку «Выполнить». Нужно выполнить ряд условий. Зажать кнопки «Win» (логотип операционной системы) и «R» на клавиатуре, откроется окошко «Выполнить», в поле вписывается «msinfo32», далее нажимается «OK» или клавишу «Enter».
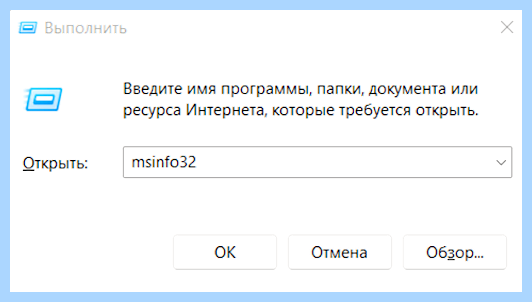
Появится вкладка «Сведения о системе», где можно увидеть все данные об операционной системе. Далее нужно найти «Состояние безопасной загрузки», чаще он включен, но иногда выключен, или не поддерживается.
Здесь также можно определить режим BIOS или UEFI.
Раздел «Безопасность устройства»
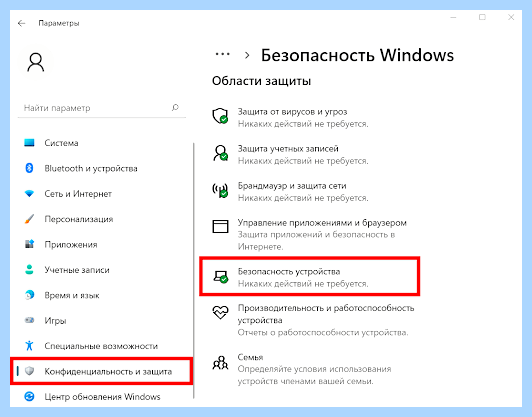
Существует другой метод проверки активации режима «Secure Boot» на устройстве (некоторых новых ОС Windows).
Можно перейти в «Параметры», затем найти «Безопасность устройства» и внизу будет раздел «Безопасная загрузка», где указано: включен режим или отключен.

Windows PowerShell
Ещё один способ можно провести следующим образом:
- От имени администратора выполнить команду: «Confirm-Secure Boot UEFI»
- Ожидать ответ:
- «True» функция активирована;
- «False» устройством может поддерживаться безопасная загрузка, но сейчас она отключена;
- «Error» или другой признак ошибки говорит о том, что режим не поддерживается данным устройством.
Частые проблемы и пути решения
Нередко можно столкнуть с затруднениями в отключении и активировании функций защищенной загрузки.
Проблема № 1 . Отсутствует «Security Boot» в БИОСе
Решение: «Защищенная загрузка» в главном создана для UEFI, а не БИОС. Если включены «Legacy» или «CSM», то настройка защищенной запуска иногда не работает. Поэтому можно воспользоваться вариантами:
- Включить режим UEFI, что приведет к тому, что «Legacy» и «CSM» не будут загружаться.
- Установить пароль для БИОС в настройке типа ОС, выбрать восьмую версию Windows.
Проблема № 2. Не выходит поставить Windows на купленный ноутбук без предустановленной ОС.
Решение заключается в выполнении ряда условий:
- Записать UEFI установочную флешку и с нужной версией Windows;
- Вставить флешку в USB-порт;
- Вызвать «Boot Menu», используя на клавиатуре «F2» или «F12» (может быть другая кнопка, лучше прочитать инструкцию по эксплуатации к устройству);
- Выбрать загрузку с флешки.
Проблема № 3. Не запускается устройство с загрузочных флешек в «Secure Boot» при установлении Windows.
Решение изменяется, зависимо от того, где возникла проблема:
- Чтобы знать, как включить «Secure Boot», следует установить Windows в UEFI (GPT —Таблицу разделов GUID).
- Если флешка создана из официального ISO образа в программе «WinSetupFromUSB», нужно её отформатировать в «FAT32».
- Извлечь содержимое образа в корневую часть флешки.
Задаваясь вопросами, как отключить «Secure Boot» на ноутбуке, следует задуматься, что выключение этого режима обычно не требуется, если пользоваться лицензионными продуктами. Отключение его может принести больше вреда, чем пользы. Например, лишит устройство защиты от вредоносных программ, таких как BOOTKIT, ROOTKIT и других вирусов. В случаях, когда действительно необходимо выключить защищённую загрузку, рекомендуется учитывать, что от вида устройства способы будут меняться.
Похожие статьи
-
Содержание Secure boot в биосе Внимание! Если вы затрудняетесь выполнить описанные действия, обратитесь в специализированный сервисный центр. Как…
-
Содержание Что такое Secure Boot для Windows 11 Что такое Secure Boot или безопасная загрузка Как узнать включен ли Secure Boot Конвертация диска с MBR в…
-
Содержание Что такое безопасная загрузка Secure Boot Что такое Secure Boot и от чего она защищает систему Secure Boot – как выключить безопасную загрузку…