
Содержание
- Что такое безопасная загрузка Secure Boot
- Что такое Secure Boot и от чего она защищает систему
- Secure Boot – как выключить безопасную загрузку
- Установка Windows или Linux с включенным Secure Boot
- Как отключить UEFI Secure Boot для двойной загрузки любой системы
- Что такое UEFI Secure Boot?
- Как отключить безопасную загрузку
- Как повторно включить безопасную загрузку
- Устранение неполадок при сбое безопасной загрузки
- Trusted Boot
- Нужно ли отключать secure boot?
- Эксплуатация подписанных загрузчиков для обхода защиты UEFI Secure Boot
- Как отключить Secure boot на компьютере и на ноутбуке
- Подписанные загрузчики загрузчиков
- GRUB2
- Подписанные загрузчики
- Заключение
Диск можно использовать в качестве базы для сотворения USB-накопителя с утилитами восстановления компьютера, для пуска разных Live-дистрибутивов Linux и среды WinPE, загрузки по сети, без отключения Secure Boot в настройках материнской платы, что может быть комфортно при обслуживании чужих компов либо корпоративных ноутбуков, к примеру, при установленном пароле на изменение опций UEFI.
Что такое безопасная загрузка Secure Boot
Что такое неопасная загрузка Secure Boot, как её включить либо выключить в подсистеме БИОС и от чего она защищает ОС. Всё это в данной статье.
Что такое Secure Boot и от чего она защищает систему
Что такое неопасная загрузка Secure Boot? Большая часть юзеров, пользующихся современными компьютерами на BIOS UEFI не думают о его защите. На данный момент много вредных программ, которые так и норовят вывести из строя какие-то составляющие системы либо компьютера. Как главные составляющие системы запустятся, то вирусы начинают промышлять свои плохие дела. К примеру, достаточно небезопасными вирусами выступают так именуемые буткиты – вредное ПО, которое изменяет на жестком диске загрузочный сектор. Самое увлекательное, что просто так найти буткит при помощи стандартного антивирусного программного обеспечения не всегда может быть.
Все таки, защита от буткитов есть. Существует разработка, которая заходит в спецификацию BIOS UEFI 2.2, под заглавием Secure Boot, которая защищает компьютер от различного вредного ПО. Механизм работы данной функции состоит в том, что если несертифицированное ПО пробует загрузиться, то она его перекрывает. К примеру, какая-то программка либо даже ОС начинает загрузку, тогда, Secure Boot рассматривает загрузочный код и сверяет его с ключами, которые вшиты в BIOS, если, таким макаром, при проверке кода, проверка подписи не проходит, то загрузка программки блокируется.
Возникновение технологии Secure Boot содействовало бурному дискуссии и появлялось много споров. К примеру, внедрение этой технологии в Windows 8 в 2012 году. Были дискуссии о том, что с Secure Boot не получится установить другую операционную систему, не считая той, которая уже предустановлена. Но это не неувязка, потому что, большая часть устройств, как компы и ноутбуки имеют возможность отключения Secure Boot, делается это конкретно в BIOS. Отключить Secure Boot не получиться лишь на планшетах либо других устройствах с ARM-архитектурой.
Давайте сейчас разберем вопрос отключения Secure Boot.
Secure Boot – как выключить безопасную загрузку

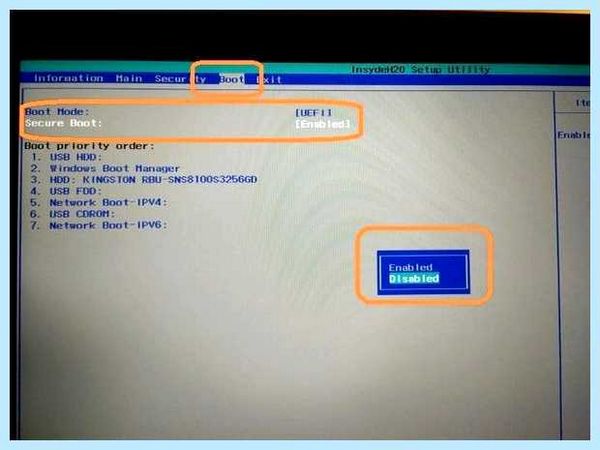
Зависимо от того, какая модель ноутбука либо материнской платы у вас есть, функция Secure Boot может находиться где угодно. В большинстве случаев, она может находится во вкладке Boot либо вкладка Security. Есть вариант, что она находится по последующему пути: Boot позже Secure Boot дальше OS Type и избираем Other OS. Если у вас ноутбук от HP, то данная функция находится в System Configuration и пункт Boot Options. Подробнее о BIOS HP Povilion. В ноутбуках Dell настройки Boot Options находят во вкладке Boot и UEFI Boot.
Если у вас ноутбук от Lenovo или Toshiba, то в BIOSe вам нужно перейти в раздел Security.
В ноутбуках Samsung дело обстоит немного сложнее, во-первых, Secure Boot находится в разделе Boot, как вы попытаетесь отключить функцию, то высветиться предупреждение, что могут возникнуть ошибки при загрузке компьютера, потом нужно выбрать параметр OS Mode Selection и переключить в CMS OS, либо в режим UEFI and Legacy OS. Если вам удалось выключить данную функцию, то теперь вам нужно включить режим совместимости Legacy, это делается на любом устройстве.
Чтобы убедиться в том, что Secure Boot отключен, можно зайти в стандартные средства «Сведения о системе», уже там перейти в раздел «Состояние безопасной загрузки», оно должно быть в положении «ВЫКЛ».
Чтобы зайти в сведения о системе откройте окно выполнить при помощи клавиш Win+R и введите фразу msinfo32 . На этом все, теперь вы отключили Secure Boot.
Установка Windows или Linux с включенным Secure Boot
При запуске компьютера подсистема BIOS тестирует подключённое оборудование на наличие неисправностей и, если всё работает правильно, передаёт управление загрузчику операционной системы.
Биос все равно какой код запускать, даже если это будет вредоносный, поэтому придумали безопасную загрузку, которая проверяет сертификат систем Microsoft. Теоретически, на компьютер нельзя ничего нельзя установить, кроме лицензионной Windows, если Secure Boot включён.
Конечно, от всех проблем с установкой пиратских ОС можно избавиться отключением данной функции, а что все-таки можно установить кроме Windows, при включённой безопасной загрузке?
Сейчас всё больше дистрибутивов имеют цифровую подпись Microsoft и это относится к Linux. Например, без проблем на компьютер установятся Shim, Fedora, Ubuntu, openSUSE, RHEL и другие.
Если ваша привычная система не подписана сертификатом Microsoft, тогда остаётся только отключить Secure Boot.
На некоторых ноутбуках и системных платах для установки Windows 7 или ранних систем мало отключить безопасную загрузку. Еще необходимо активировать режим совместимости с другими ОС. Функция находится в BIOS и может называться так: CSM Boot, Launch CSM, CSM OS, UEFI and Legacy OS, Legacy Support. Данный режим находится в разделах Advanced – System Configuration.
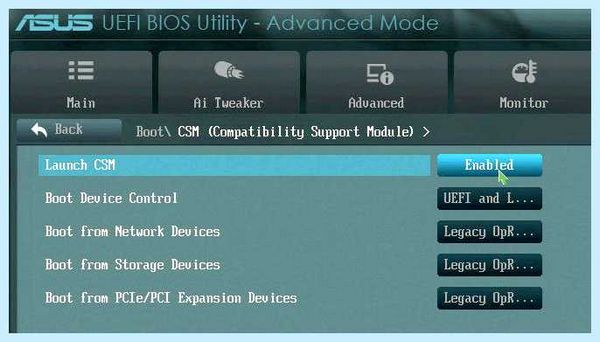
Конечно, существует на некоторых материнских платах управление режимом Secure Boot. Этот способ буде сложен для новичков. Настройка подразумевает установка своих сертификатов операционных систем и удаление текущих от Microsoft.
Как отключить UEFI Secure Boot для двойной загрузки любой системы
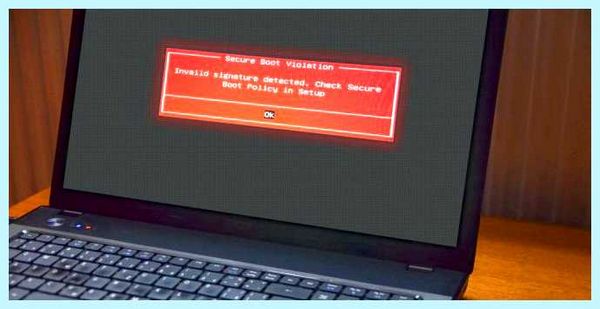
Вы когда-нибудь пытались установить вторую операционную систему вместе с Windows? Зависимо от ОС вы могли столкнуться с функцией безопасной загрузки UEFI.
Если Secure Boot не распознает код, который вы пытаетесь установить, он остановит вас. Безопасная загрузка удобна для предотвращения запуска вредоносного кода в вашей системе. Но это также останавливает загрузку некоторых законных операционных систем, таких как Kali Linux, Android x86 или TAILS.
Но есть способ обойти это. Это краткое руководство покажет вам, как отключить безопасную загрузку UEFI, чтобы вы могли выполнять двойную загрузку любой операционной системы, которая вам нравится.
Что такое UEFI Secure Boot?
Давайте на секунду рассмотрим, как именно Secure Boot обеспечивает безопасность вашей системы.
Безопасная загрузка — это функция унифицированного расширяемого интерфейса прошивки (UEFI). UEFI сам по себе является заменой интерфейса BIOS на многих устройствах. UEFI — это более продвинутый интерфейс прошивки с множеством настроек и технических опций.
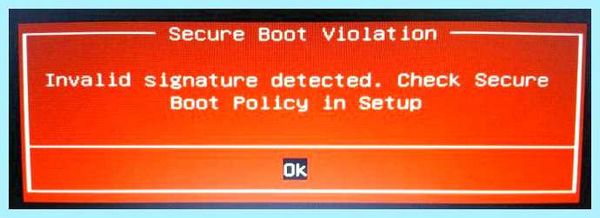
Безопасная загрузка — это что-то вроде ворот безопасности. Он анализирует код, до того как выполнять его в вашей системе. Если код имеет действительную цифровую подпись, Secure Boot пропускает его через шлюз. Если код имеет нераспознанную цифровую подпись, Secure Boot блокирует его запуск, и система потребует перезагрузки.
Иногда код, который вы знаете, является безопасным и поступает из надежного источника, может не иметь цифровой подписи в базе данных безопасной загрузки.
Например, вы можете загрузить многочисленные дистрибутивы Linux прямо с их сайта разработчика, даже проверив контрольную сумму дистрибутива для проверки на фальсификацию. Но даже с этим подтверждением Secure Boot будет по-прежнему отклонять некоторые операционные системы и другие типы кода (например, драйверы и оборудование).
Как отключить безопасную загрузку
Теперь я не советую слегка отключать безопасную загрузку. Это действительно защищает вас, особенно от некоторых более вредоносных вариантов вредоносного ПО, таких как руткиты и буткиты (другие утверждают, что это была мера безопасности, чтобы остановить пиратство Windows). Все же, иногда это мешает.
Направьте внимание, что для включения безопасной загрузки может потребоваться сброс BIOS. Это не приводит к потере данных вашей системой. Однако он удаляет все пользовательские настройки BIOS. Более того, есть несколько примеров, когда пользователи больше не могут включать безопасную загрузку, поэтому имейте это в виду.
Хорошо, вот что можно сделать:
- Выключите компьютер Затем включите его снова и нажмите клавишу ввода BIOS во время процесса загрузки. Это находится в зависимости от типа оборудования, но как правило это F1, F2, F12, Esc или Del; Пользователи Windows могут удерживать Shift при выборе «Перезагрузка», чтобы войти в Расширенное меню загрузки.
- Затем выберите Устранение неполадок> Дополнительные параметры: настройки прошивки UEFI.
- Найдите опцию безопасной загрузки. Если возможно, установите для него значение «Отключено».
- Обычно он находится на вкладке «Безопасность», «Загрузка» или «Проверка подлинности».
- Сохранить и выйти. Ваша система перезагрузится.
Вы успешно отключили безопасную загрузку. Не стесняйтесь захватить ближайший ранее не загружаемый USB-накопитель и, наконец, изучить операционную систему.
Как повторно включить безопасную загрузку
Конечно, вы можете захотеть снова включить Secure Boot. В конце концов, это помогает защитить от вредоносных программ и другого неавторизованного кода. Если вы непосредственно устанавливаете неподписанную операционную систему, вам нужно будет удалить все следы, до того как пытаться снова включить Secure Boot. В противном случае процесс не удастся.
- Удалите все неподписанные операционные системы или оборудование, установленное при отключенной безопасной загрузке.
- Выключите компьютер Затем включите его снова и нажмите клавишу ввода BIOS во время процесса загрузки, как описано выше.
- Найдите опцию « Безопасная загрузка» и установите для нее значение « Включено» .
- Если Secure Boot не активирован, попробуйте сбросить BIOS до заводских настроек. После восстановления заводских настроек попробуйте снова включить безопасную загрузку.
- Сохранить и выйти . Ваша система перезагрузится.
- Если система не загружается, снова отключите безопасную загрузку.
Устранение неполадок при сбое безопасной загрузки
Есть несколько небольших исправлений, которые мы можем попытаться запустить для загрузки вашей системы с включенной безопасной загрузкой.
- Обязательно включите настройки UEFI в меню BIOS; это также означает, что Legacy Boot Mode и его эквиваленты отключены.
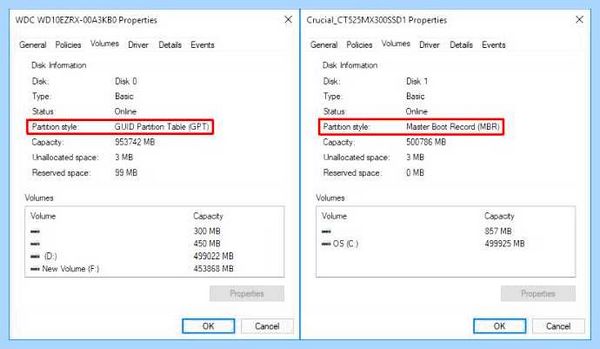
- Проверьте тип раздела вашего диска. Для UEFI требуется стиль раздела GPT, а не MBR, используемый в устаревших настройках BIOS. Для этого введите «Управление компьютером» в строке поиска в меню «Пуск» Windows и выберите лучшее соответствие. Выберите Управление дисками в меню. Теперь найдите основной диск, щелкните правой кнопкой мыши и выберите « Свойства». Теперь выберите громкость. Ваш стиль раздела указан здесь. (Если вам нужно переключиться с MBR на GPT, изменить стиль раздела можно только одним способом: создать резервную копию данных и стереть диск.)
- Некоторые менеджеры прошивок имеют возможность восстановить заводские ключи , которые обычно находятся на той же вкладке, что и другие параметры безопасной загрузки. Если у вас есть эта опция, восстановите заводские ключи Secure Boot. Затем сохраните и выйдите, и перезагрузите компьютер.
Trusted Boot
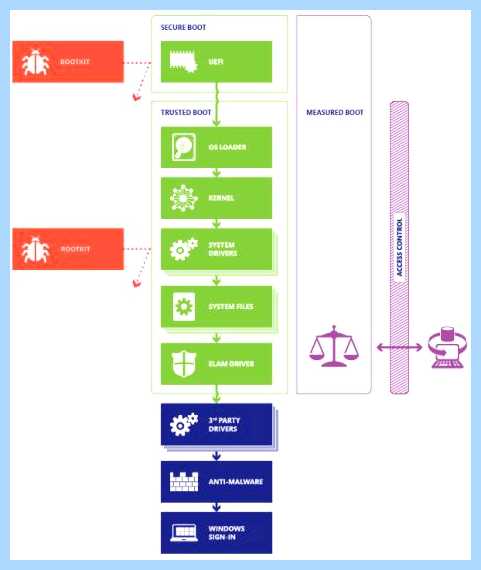
Доверенная загрузка запускается там, где останавливается безопасная загрузка, но в действительности применяется только к цифровой подписи Windows 10. Когда UEFI Secure Boot передает эстафету, Trusted Boot проверяет все остальные аспекты Windows, включая драйверы, файлы запуска и многое другое.
Почти во всем как Secure Boot, если Trusted Boot находит поврежденный или вредоносный компонент, он отказывается загружаться. Однако, в отличие от Secure Boot, Trusted Boot может автоматически устранять проблему зависимо от серьезности проблемы. Изображение ниже объясняет, где Secure Boot и Trusted Boot сочетаются вместе в процессе загрузки Windows.
Нужно ли отключать secure boot?
Отключение безопасной загрузки несколько рискованно. Зависимо от того, кого вы спрашиваете, вы можете поставить под угрозу безопасность вашей системы.
Безопасная загрузка, возможно, более полезна, чем когда-либо в текущее время. Bootloader атакует вымогателей очень реально Руткиты и другие особенно неприятные варианты вредоносных программ также в дикой природе. Secure Boot предоставляет системам UEFI дополнительный уровень проверки системы, чтобы обеспечить вам спокойствие.
Насколько публикация полезна?
Нажмите на звезду, чтобы оценить!
Средняя оценка / 5. Количество оценок:
Оценок пока нет. Поставьте оценку первым.
Эксплуатация подписанных загрузчиков для обхода защиты UEFI Secure Boot
Прошивки современных материнских плат компьютера работают по спецификации UEFI , и с 2013 года поддерживают технологию проверки подлинности загружаемых программ и драйверов Secure Boot, призванную защитить компьютер от буткитов . Secure Boot блокирует выполнение неподписанного или недоверенного программного кода: .efi-файлов программ и загрузчиков операционных систем, прошивок дополнительного оборудования (OPROM видеокарт, сетевых адаптеров).
Secure Boot можно отключить на любой магазинной материнской плате, но обязательное требование для изменения его настроек — физическое присутствие за компьютером. Необходимо зайти в настройки UEFI при загрузке компьютера, и только тогда получится отключить технологию или изменить её настройки.
Большинство материнских плат поставляется только с ключами Microsoft в качестве доверенных, из-за чего создатели загрузочного ПО вынуждены обращаться в Microsoft за подписью загрузчиков, проходить процедуру аудита, и обосновывать необходимость глобальной подписи их файла, если они хотят, чтобы диск или флешка запускались без необходимости отключения Secure Boot или добавления их ключа вручную на каждом компьютере.
Подписывать загрузчики у Microsoft приходится разработчикам дистрибутивов Linux, гипервизоров, загрузочных дисков антивирусов и программ для восстановления компьютера.
Мне хотелось сделать загрузочную флешку с различным ПО для восстановления компьютера, которая бы грузилась без отключения Secure Boot. Посмотрим, как это можно реализовать.
Как отключить Secure boot на компьютере и на ноутбуке
Подписанные загрузчики загрузчиков
Итак, чтобы загрузить Linux при включенном Secure Boot, нужен подписанный загрузчик. Microsoft запретила подписывать ПО, лицензированное под GPLv3, из-за запрета тивоизации правилами лицензии, поэтому GRUB подписать не получится.
В ответ на это, Linux Foundation выпустили PreLoader, а Мэтью Гарретт написал shim — маленькие начальные загрузчики, проверяющие подпись или хеш следующего загружаемого файла. PreLoader и shim не используют сертификаты UEFI db , а содержат базу разрешенных хешей (PreLoader) или сертификатов (shim) в себе.
Обе программы, помимо автоматической загрузки доверенных файлов, позволяют загружать и любые ранее недоверенные файлы в режиме Secure Boot, но требуют физического присутствия пользователя: при первом запуске необходимо выбрать добавляемый сертификат или файл для хеширования в графическом интерфейсе, после этого данные заносятся в специальную переменную NVRAM материнской платы, которая недоступна для изменения из загруженной операционной системы. Файлы становятся доверенными только для этих пред-загрузчиков, а не для Secure Boot вообще, и запустить их без PreLoader/shim всё равно не получится.
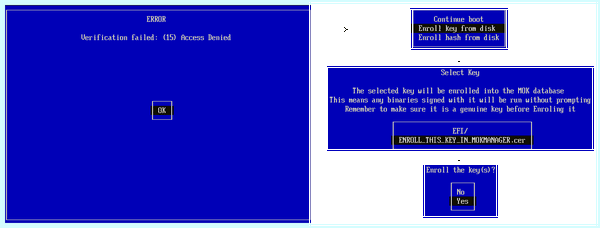
Действия, необходимые при первом запуске недоверенной программы через shim.
Все современные популярные дистрибутивы Linux используют shim, из-за поддержки сертификатов, которая позволяет легко обновлять следующий загрузчик без необходимости взаимодействия с пользователем. Обычно, shim используется для запуска GRUB2 — наиболее популярного бутлоадера в Linux.
GRUB2
Чтобы злоумышленники втихую не наделали делов при помощи подписанного загрузчика какого-либо дистрибутива, Red Hat сделал патчи для GRUB2, блокирующие «опасные» функции при включенном Secure Boot: insmod/rmmod, appleloader, linux (заменён linuxefi), multiboot, xnu, memrw, iorw. К модулю chainloader, загружающему произвольные .efi-файлы, дописали собственный загрузчик .efi (PE), без использования команд UEFI LoadImage/StartImage, также код валидации загружаемых файлов через shim, чтобы сохранялась возможность загрузки файлов, доверенных для shim, но не доверенных исходя из убеждений UEFI. Почему сделали именно так — непонятно; UEFI позволяет переопределять (хукать) функции проверки загружаемых образов, именно так работает PreLoader, ну и в самом shim такая функция имеется, но по дефлоту отключена.
Так или иначе, воспользоваться подписанным GRUB из какого-то дистрибутива Linux не получится. Для создания универсальной загрузочной флешки, которая бы не требовала добавление ключей каждого загружаемого файла в доверенные, есть два пути:
- Использование модифицированного GRUB, загружающего EFI-файлы своими силами, без проверки цифровой подписи, и без блокирования модулей;
- Использование собственного пред-загрузчика (второго), переопределяющего функции проверки цифровой подписи UEFI (EFI_SECURITY_ARCH_PROTOCOL.FileAuthenticationState, EFI_SECURITY2_ARCH_PROTOCOL.FileAuthentication)
Итого, архитектура флешки получилась следующая:
______ ______ ______ ╱│ │ ╱│ │ ╱│ │ /_│ │ → /_│ │ → /_│ │ │ │ → │ │ → │ │ │ EFI │ → │ EFI │ → │ EFI │ │_______│ │_______│ │_______│ BOOTX64.efi grubx64.efi grubx64_real.efi (shim) (FileAuthentication (GRUB2) override) ↓↓↓ ↑ ↑ ______ ↑ ╱│ │ ║ /_│ │ ║ │ │ ═══════════╝ │ EFI │ │_______│ MokManager.efi (Key enrolling tool)
Super UEFIinSecureBoot Disk — образ диска с загрузчиком GRUB2, созданным для удобного запуска неподписанных efi-программ и операционных систем в режиме UEFI Secure Boot.
Диск можно использовать в качестве основы для создания USB-накопителя с утилитами восстановления компьютера, для запуска различных Live-дистрибутивов Linux и среды WinPE, загрузки по сети, без отключения Secure Boot в настройках материнской платы, что может быть удобно при обслуживании чужих компьютеров или корпоративных ноутбуков, например, при установленном пароле на изменение настроек UEFI.
Образ состоит из трех компонентов: предзагрузчика shim из Fedora (подписан ключом Microsoft, предустановленным в подавляющее большинство материнских плат и ноутбуков), модифицированного предзагрузчика PreLoader от Linux Foundation (для отключения проверки подписи при загрузке .efi-файлов), и модифицированного загрузчика GRUB2.
Во время первой загрузки диска на компьютере с Secure Boot необходимо выбрать сертификат через меню MokManager (запускается автоматически), после этого загрузчик будет работать так, словно Secure Boot выключен: GRUB загружает любой неподписанный .efi-файл или Linux-ядро, загруженные EFI-программы могут запускать другие программы и драйверы с отсутствующей или недоверенной подписью.
Для демонстрации работоспособности, в образе присутствует Super Grub Disk (скрипты для поиска и загрузки установленных операционных систем, даже если их загрузчик поврежден), GRUB Live ISO Multiboot (скрипты для удобной загрузки Linux LiveCD прямо из ISO, без предварительной распаковки и обработки), One File Linux (ядро и initrd в одном файле, для восстановления системы), и несколько UEFI-утилит.
Диск совместим с UEFI без Secure Boot, также со старыми компьютерами с BIOS.
Подписанные загрузчики
Мне было интересно, можно ли как-то обойти необходимость добавления ключа через shim при первом запуске. Может, есть какие-то подписанные загрузчики, которые позволяют делать больше, чем рассчитывали авторы?
Как оказывается — такие загрузчики есть. Какой-то из них используется в Kaspersky Rescue Disk 18 — загрузочном диске с антивирусным ПО. GRUB с диска позволяет загружать модули (команда insmod), а модули в GRUB — обычный исполняемый код. Пред-загрузчик у диска собственный.
Разумеется, просто так GRUB из диска не загрузит недоверенный код. Необходимо модифицировать модуль chainloader, чтобы GRUB не использовал функции UEFI LoadImage/StartImage, а самостоятельно загружал .efi-файл в память, выполнял релокацию, находил точку входа и переходил по ней. К счастью, почти весь необходимый код есть в репозитории GRUB’а с поддержкой Secure Boot от Red Hat, единственная проблема: код парсинга заголовка PE отсутствует, заголовок парсит и возвращает shim, в ответ на вызов функции через специальный протокол. Это легко исправить, портировав соответствующий код из shim или PreLoader в GRUB.
Так появился Silent UEFIinSecureBoot Disk. Получившаяся архитектура диска выглядит следующим образом:
______ ______ ______ ╱│ │ ╱│ │ ╱│ │ /_│ │ /_│ │ → /_│ │ │ │ │ │ → │ │ │ EFI │ │ EFI │ → │ EFI │ │_______│ │_______│ │_______│ BOOTX64.efi grubx64.efi grubx64_real.efi (Kaspersky (FileAuthentication (GRUB2) Loader) override) ↓↓↓ ↑ ↑ ______ ↑ ╱│ │ ║ /_│ │ ║ │ │ ═══════════╝ │ EFI │ │_______│ fde_ld.efi + custom chain.mod (Kaspersky GRUB2)
Заключение
В этой статье мы выяснили, что существуют недостаточно надежные загрузчики, подписанные ключом Microsoft, разрешающим работу в режиме Secure Boot.
При помощи подписанных файлов Kaspersky Rescue Disk мы добились «тихой» загрузки любых недоверенных .efi-файлов при включенном Secure Boot, без необходимости добавления сертификата в UEFI db или shim MOK.
Эти файлы можно использовать как для добрых дел (для загрузки с USB-флешек), так и для злых (для установки буткитов без ведома владельца компьютера).
Предполагаю, что сертификат Касперского долго не проживет, и его добавят в глобальный список отозванных сертификатов UEFI, который установят на компьютеры с Windows 10 через Windows Update, что нарушит загрузку Kaspersky Rescue Disk 18 и Silent UEFIinSecureBoot Disk. Посмотрим, как скоро это произойдет.
Про ZeroNet
ZeroNet — очень мощная система создания децентрализованных распределенных динамических веб-сайтов и сервисов. При посещении какого-либо ресурса, пользователь начинает его скачивать и раздавать, как в BitTorrent. При всем этом, возможно создание полноценных ресурсов: блогов с комментариями, форумов, видеохостингов, wiki-сайтов, чатов, email, git.
ZeroNet разделяет понятия кода и данных сайта: пользовательские данные хранятся в .json-файлах, а при синхронизации импортируются в sqlite-базу данных сайта со стандартизированной схемой, что позволяет делать умопомрачительные вещи: локальный поиск текста по всем когда либо открытым сайтам за миллисекунды, автоматический real-time аналог RSS для всех сайтов разом.
Стандартизированная система аутентификации и авторизации (похожа на OAuth), поддержка работы за NAT и через Tor.
ZeroNet очень быстро работает, дружелюбен к пользователю, имеет современный интерфейс и мелкие, но очень удобные фишки, вроде глобального переключения дневной/ночной темы на сайтах.
Я считаю ZeroNet очень недооцененной системой, и намеренно публикую Silent-версию исключительно в ZeroNet Git, для привлечения новых пользователей.
- uefi
- uefi secure boot
- kaspersky
- kaspersky rescue disk
Похожие статьи
-
Содержание Что такое Secure Boot для Windows 11 Что такое Secure Boot или безопасная загрузка Как узнать включен ли Secure Boot Конвертация диска с MBR в…
-
Содержание Как включить безопасную загрузку Windows 11 Как включить безопасную загрузку Как включить Secure Boot Способ №1 Способ №2 Если не…
-
Содержание Secure boot в биосе Внимание! Если вы затрудняетесь выполнить описанные действия, обратитесь в специализированный сервисный центр. Как…