
Содержание
- Что произойдет, если я отключу безопасную загрузку Windows 10?
- Можно ли отключить безопасную загрузку?
- Что будет, если я отключу безопасную загрузку?
- Требуется ли для Windows 10 безопасная загрузка?
- Почему мне нужно отключить безопасную загрузку, чтобы использовать UEFI NTFS?
- Влияет ли безопасная загрузка на производительность?
- Почему требуется безопасная загрузка?
- Следует ли включить загрузку UEFI?
- Как я узнаю, что мой компьютер находится в режиме безопасной загрузки?
- Нужна ли Windows 11 безопасная загрузка?
- Поддерживает ли мой компьютер безопасную загрузку?
- Как отключить безопасную загрузку UEFI?
- Как мне изменить мой BIOS на UEFI?
- Что делает Secure Boot – как отключить или настроить в БИОС
- Secure Boot ASUS: Как отключить или включить безопасную загрузку — это легко!
- Что такое безопасная загрузка Secure Boot | Теория
- Как отключить Secure Boot в БИОС на ноутбуке и ПК
- UEFI с «Secure Boot»: безопасная загрузка ПК
- Не включай SECUREBOOT пока не посмотришь это видео
Когда включен и вполне настроен, неопасная загрузка помогает компу противостоять атакам и инфецированию вредным ПО. Неопасная загрузка обнаруживает вмешательство в загрузчики, главные файлы операционной системы и неавторизованные дополнительные ПЗУ методом проверки их цифровых подписей.
Что произойдет, если я отключу безопасную загрузку Windows 10?
Что произойдет после того, как я отключу неопасную загрузку? Ваш компьютер не будет инспектировать, используете ли вы операционную систему с цифровой подписью после того, как вы включите эту функцию безопасности. Но вы не почувствуете никакой различия при использовании Windows 10 на собственном устройстве. … Загрузка Windows на ваш компьютер с наружного устройства, такового как USB либо CD.
Можно ли отключить безопасную загрузку?
Неопасная загрузка — принципиальный элемент безопасности вашего компьютера, и ее отключение в состоянии сделать вас уязвимым для вредных программ которые могут захватить ваш компьютер и сделать Windows труднодоступной.
Что будет, если я отключу безопасную загрузку?
Если операционная система была установлена при отключенной неопасной загрузке, он не будет поддерживать неопасную загрузку, и требуется новенькая установка. Для неопасной загрузки требуется последняя версия UEFI.
Требуется ли для Windows 10 безопасная загрузка?
Microsoft востребовала от производителей ПК передать юзерам аварийный выключатель Secure Boot. Для ПК с Windows 10 это больше не является неотклонимым. Производители ПК могут включить неопасную загрузку и не давать юзерам возможность отключить его.
Почему мне нужно отключить безопасную загрузку, чтобы использовать UEFI NTFS?
Сначало разработанная как мера безопасности, неопасная загрузка — это функция многих новых машин EFI либо UEFI (в большинстве случаев употребляется на ПК и ноутбуках с Windows 8), которая перекрывает компьютер и предутверждает его загрузку в всякую систему, не считая Windows 8. Это нередко бывает нужно. чтоб отключить неопасную загрузку, чтоб использовать все достоинства вашего ПК.
Влияет ли безопасная загрузка на производительность?
оказывает влияние ли неопасная загрузка на производительность? Это функция безопасности загрузчика, это не должно влиять на производительность Windows(и, в свою очередь, приложения / игры запускаются в Windows).
Почему требуется безопасная загрузка?
Когда включен и полностью настроен, безопасная загрузка помогает компьютеру противостоять атакам и заражению вредоносным ПО. Безопасная загрузка обнаруживает вмешательство в загрузчики, ключевые файлы операционной системы и неавторизованные дополнительные ПЗУ путем проверки их цифровых подписей.
Следует ли включить загрузку UEFI?
Если вы планируете использовать хранилище более 2 ТБ и на вашем компьютере есть опция UEFI, обязательно включите UEFI. Очередное преимущество использования UEFI — это безопасная загрузка. Он удостоверился, что только файлы, которые отвечают за загрузку компьютера, загружают систему.
Как я узнаю, что мой компьютер находится в режиме безопасной загрузки?
Чтобы проверить статус безопасной загрузки на вашем ПК:
- Перейти к началу.
- В строке поиска введите msinfo32 и нажмите клавишу ВВОД.
- Откроется системная информация. Выберите «Сводка системы».
- В правой части экрана посмотрите на режим BIOS и состояние безопасной загрузки. Если в режиме Bios отображается UEFI, а в состоянии безопасной загрузки отображается значение «Выкл.», Значит, безопасная загрузка отключена.
Нужна ли Windows 11 безопасная загрузка?
Windows 11 требуется безопасная загрузка для запуска, и вот шаги, чтобы проверить и включить функцию безопасности на вашем устройстве. Помимо доверенного платформенного модуля (TPM), на вашем компьютере также должна быть включена безопасная загрузка для обновления до Windows 11.
Поддерживает ли мой компьютер безопасную загрузку?
Проверьте инструмент системной информации
Запустите ярлык «Информация о системе». Выберите «Сводка системы» на левой панели и найдите пункт «Состояние безопасной загрузки» на правой панели.. Вы увидите значение «Вкл.», Если безопасная загрузка включена, «Выкл.», Если она отключена, и «Не поддерживается», если она не поддерживается на вашем оборудовании.
Как отключить безопасную загрузку UEFI?
Как отключить безопасную загрузку UEFI?
- Удерживая клавишу Shift, нажмите «Перезагрузить».
- Щелкните Устранение неполадок → Дополнительные параметры → Параметры запуска → Перезагрузка.
- Пару раз нажмите клавишу F10 (настройка BIOS), до того как откроется «Меню запуска».
- Зайдите в Boot Manager и отключите опцию Secure Boot.
Как мне изменить мой BIOS на UEFI?
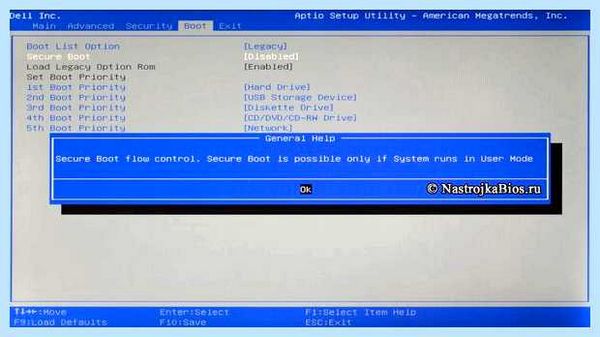
Выберите режим загрузки UEFI или режим загрузки устаревшего BIOS (BIOS)
- Откройте программу настройки BIOS. …
- На дисплее главного меню BIOS выберите Boot.
- На дисплее загрузки выберите режим загрузки UEFI / BIOS и нажмите Enter. …
- При помощи стрелок вверх и вниз выберите Legacy BIOS Boot Mode или UEFI Boot Mode, а затем нажмите Enter.
Что делает Secure Boot – как отключить или настроить в БИОС
Secure Boot – это безопасная загрузка BIOS UEFI. Что же все-таки это такое, как её настроить на компьютере и ноутбуке, как отключить безопасную загрузку поговорим далее.
Secure Boot ASUS: Как отключить или включить безопасную загрузку — это легко!
Что такое безопасная загрузка Secure Boot | Теория
В статье о безопасной загрузке уже описана вся информация о безопасной загрузке.
Secure Boot – это функция безопасности последнего поколения UEFI (Unified Extensible Firmware Interface) в Windows. Она заменила устаревшую архитектуру BIOS на современных системных платах. Функция выполняет проверку сигнатур загрузочного кода. Если совпадений подписей нет, то загрузка ОС не произойдет. Это характерно для нелицензионных (пиратских) сборок операционных систем.
Таким макаром, если ОС или драйвера не подписаны действительной цифровой подписью, установка и загрузка программного обеспечения не является возможной.
Чтобы установить любую операционную систему, необходимо провести отключение Secure Boot.
Как отключить Secure Boot в БИОС на ноутбуке и ПК
Отключение безопасной загрузки дело каждого. Если пользователь хочет работать на другой операционной системе, это его право, но отключённая защита может подвергнуть Windows или другую ОС заражению вредоносным ПО.
Как уже было сказано выше, отключение безопасной загрузки требуется для использования других ОС, например, дистрибутивов Linux, не имеющих действительных ключей безопасности по разным причинам. Читаем о настройке BIOS для установки систем.
Чтобы отключить Secure Boot, необходимо сделать следующее:
- Перезагрузить компьютер.
- Нажать клавишу, отвечающую за вход в BIOS (Del, F1, ESC, F10, F12 и т. д.)
- Обычно функция Secure Boot находится в разделе Boot, пробуем найти её.
- Переводим функцию в положение Disabled.
- Для сохранения изменений нажмите F10 и подтвердите.
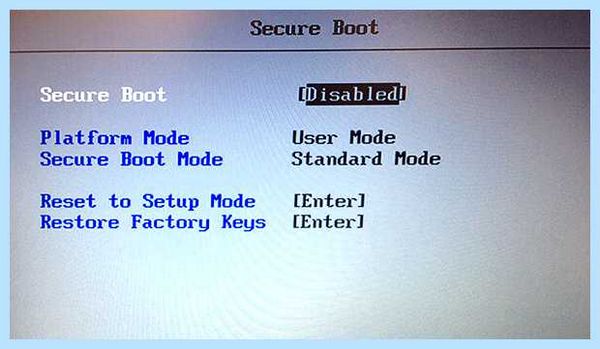
Включение безопасной загрузки происходит аналогичным образом. Переводим функцию в положение Enabled и сохраняем настройки. Если включение или отключение данной функции не происходит, попробуйте осуществить сброс БИОС.
Ну вот и всё. Безопасная загрузка полностью отключена, и вы можете установить совершенно любую операционную систему. Особо не стоит копаться в настройках подсистемы, если не знаете, за что каждая функция отвечает. Перед любыми манипуляциями рекомендуется сделать резервную копию биоса.
Как отключить Secure Boot на ноутбуке Acer
Поскольку многие системные платы ноутбуков и компьютеров имеют разные типы BIOS, то настройки соответственно могут называться по-разному и находится в разных местах.
- В ноутбуках Acer вход в БИОС осуществляется клавишей DEL или F
- Стрелочками переходим в раздел Boot.
- При использовании Boot Mode в режиме UEFI переводим положение Secure Boot в положение Disabled.
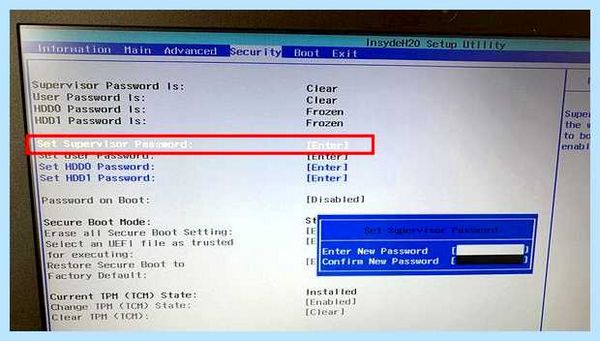
Но что, если отключение не удаётся, поскольку опция выделена серым цветом? В данном случае разблокировка управления безопасной загрузкой осуществляется путём установки пароля суперпользователя.
Для установки пароля откройте вкладку Security и выберите опцию Set Supervisor Password. Вводим самый простой пароль, хоть 0000 и подтверждаем его. Теперь можем управлять безопасной загрузкой в разделе Boot.
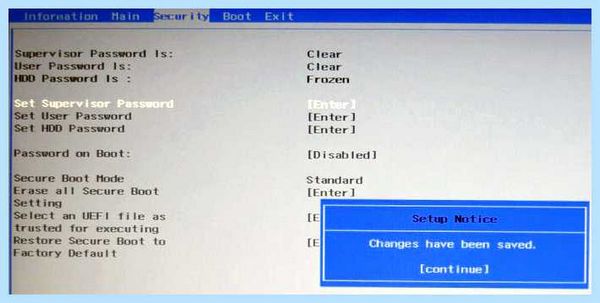
Чтобы убрать пароль, снова выбираем опцию Set Supervisor Password и ничего не вводим, оставляя поле пустым, просто нажимаем Enter.
Отключение безопасной загрузки на ноутбуках ASUS
Все современные ноутбуки имеют спецификацию UEFI и Secure Boot. Чтобы её выключить сделаем следующее:
- Заходим в BIOS при помощи клавишу F2 или Delete.
- Открываем раздел загрузки Boot, где отключаем нашу опцию.
- В пункте OS Type устанавливаем параметр Other OS, чтобы мы могли установить любые ОС.
На некоторых системных платах ноутбуков и ПК нужно отключить параметр Secure Boot Control, который находится в разделе Security. В дополнение к этому, в разделе Boot необходимо отключить опцию Fast Boot, если такая имеется.
Перевод безопасной загрузки в Disabled – HP Pavilion
У кого на руках ноутбук от компании HP необходимо проделать следующие действия:
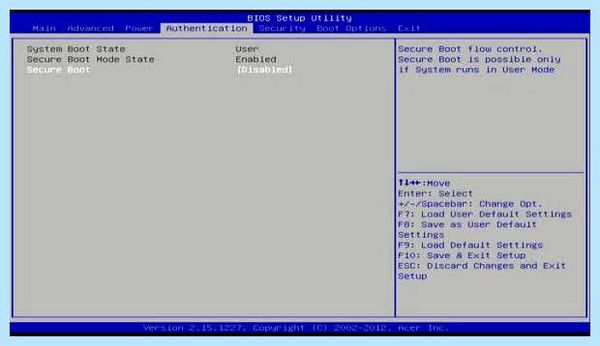
- Открываем меню при запуске ноутбука при помощи клавиши ESC.
- Нажимаем клавишу, отвечающую за вход в BIOS HP Povilion.
- Открываем раздел Boot и отключаем безопасную загрузку.
- Сохраняем изменения.
Нужный параметр может находится по следующему пути: System Configuration – Boot Options. Либо в разделе Security.
В целом для любой системной платы компьютеров или ноутбуков процесс отключения безопасной загрузки достаточно прост. Вы можете почитать инструкцию к вашей материнской плате и узнать, где находится нужная вам опция и какие манипуляции с ней можно провести. А если нужного параметра не нашлось, а стороннюю систему установить не удается, возможно, обновление BIOS поможет решить эту проблему, но перед этим нужно узнать версию подсистемы и изучить всю информацию по апгрейду.
UEFI с «Secure Boot»: безопасная загрузка ПК
На новых компьютерах Microsoft требует использования UEFI с функцией «Secure Boot». Это усложняет установку других операционных систем.
На новых компьютерах Microsoft требует использования UEFI с функцией «Secure Boot». Это усложняет установку других операционных систем.
Не включай SECUREBOOT пока не посмотришь это видео
Плата с блоком памяти NVRAm Популярность ОС Windows привела к тому, что к многочисленным проблемам добавилась еще одна: «черви», вирусное ПО и трояны заставляют нас испытывать недюжинный страх за безопасность операционной системы. По утверждению Microsoft, интерфейс UEFI с функцией «Secure Boot» — это попытка вернуть пользователям уверенность в безопасности. Если загрузка ПК осуществляется UEFI в данном режиме, то такие вредоносные программы, как руткиты, оказываются не в состоянии до старта системы проникнуть в оперативку. Все дело в том, что в режиме «Secure Boot» менеджер загрузки UEFI выполняет только подписанный цифровым ключом код, который он сверяет с зашифрованной базой данных.
Столь решительную систему защиты Microsoft предписывает использовать на всех компьютерах, которые реализуются под логотипом «Certified for Windows 8». Иными словами, все новые ПК, начиная с десктопов и ноутбуков и заканчивая Windows-планшетами, поставляются с активированным режимом «Secure Boot».
Но помимо защиты от руткитов есть одно неприятное обстоятельство — невозможность выполнения кода, не имеющего цифровой подписи. Это противоречит принципу свободной компьютерной платформы и с особым негодованием было воспринято сообществом Linux. Если режим «Secure Boot» активирован, вы не сможете ни установить, ни тем паче запустить старые системы, включая Windows XP и 7. Более подробное знакомство с технологией позволит ответить на вопрос «почему?».
Удобство и быстрый запуск благодаря UEFI
Unified Extensible Firmware Interface (унифицированный расширяемый интерфейс прошивки), или кратко UEFI, призван заменить на всех компьютерах уходящий в прошлое интерфейс BIOS, который связывает аппаратные средства с операционной системой и отвечает за запуск ПК. Разработчики UEFI сначала преследовали цель устранить некоторые ограничения, присущие традиционной BIOS, которая появилась более 30 годов назад и перестала отвечать современным требованиям.
Отдельные этапы инициализации компонентов платформы в некоторой степени соответствуют BIOS, однако они выполняются намного быстрее. После этапа инициализации запускается менеджер загрузки UEFI. После проверки всех аппаратных компонентов он активирует встроенные в UEFI приложения и драйверы — например, оболочку для ввода команд или функцию поддержки сети. Приложения хранятся либо в NVRAM — запоминающем устройстве UEFI-совместимой материнской платы, либо на жестком диске. На завершающем шаге менеджер загрузки UEFI запускает загрузчик ОС, который отвечает за старт операционных систем.
«Secure Boot» проверяет системные компоненты
Именно на этом этапе активируется «Secure Boot» и принимается решение о разрешении или запрете на загрузку операционной системы. Для защиты информации в «Secure Boot» используются три ключа шифрования: в самом верху находится ключ платформы (Platform Key), который создается производителем аппаратного обеспечения. Он требуется для обновления UEFI и загрузки новых ключей KEK (Key Enrollment Key). Согласно стандарту UEFI, ключи KEK должны предоставлять разработчики различных операционных систем, но все это чистая теория. На практике в каждом компьютере содержится лишь KEK от Microsoft для Windows 8, потому что сегодня все машины с «Secure Boot» поставляются с данной операционной системой — исключением является только «хромобук» от Google. Ключ KEK занимает центральную позицию в «Secure Boot», потому что он открывает доступ к базе данных с разрешенными подписями (Allow DB) и базе данных с запрещенными подписями (Disallow DB). В первой из них содержатся цифровые подписи приложений UEFI, также подписи и/или хеши компонентов операционной системы — например, менеджера загрузки, ядра и драйверов. Только при их наличии загрузчик ОС запускает систему.
«Secure Boot» в купе с поставляемой Windows 8 работает безупречно, но для предыдущих версий операционных систем Microsoft не предоставляет подписей. В этом случае пользователю придется отключать «Secure Boot». Для операционных систем Linux доступны подписанный ключом загрузчик Shim и загрузчик от некоммерческой организации The Linux Foundation.
Справедливости ради необходимо отметить, что разработчики Linux не отвергают идею «Secure Boot». Однако они усматривают в ней монополистские притязания Microsoft на аппаратное обеспечение, которые не проявлялись до появления «Secure Boot». С одной стороны, в стандартах по сертификации для Windows 8 компания Microsoft четко указывает, что пользователь имеет возможность отключения «Secure Boot». С другой — может произойти так, что в документации к следующей операционной системе данного примечания просто не окажется.
Последовательность загрузки ПК на основе UEFI Пришедший на замену BIOS интерфейс UEFI активирует аппаратное обеспечение, включая драйверы, и выполняет собственные приложения. Если задействуется режим «Secure Boot», UEFI проверяет наличие у драйверов и программ действительных цифровых подписей. В случае их отсутствия процесс запуска будет прерван. Ту же самую проверку проходят менеджер загрузки и ядра установленных операционных систем.
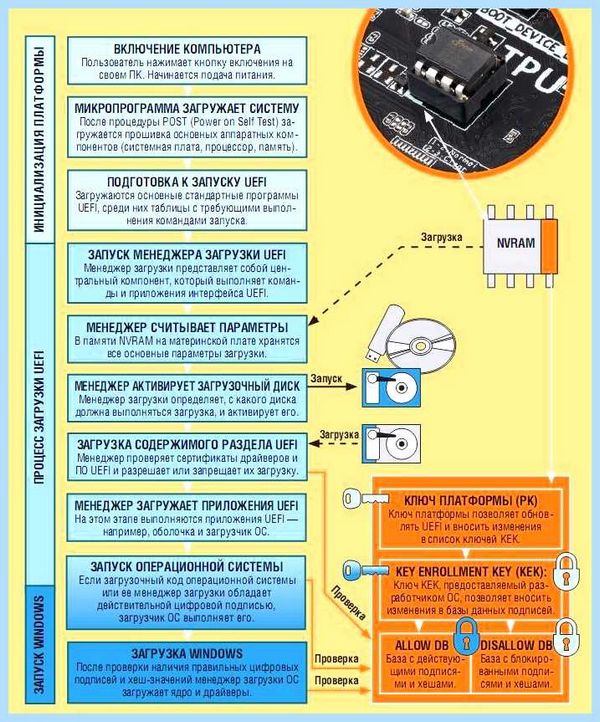
Активация аппаратных средств
На начальном этапе загрузки UEFI мало чем отличается от традиционной BIOS. После проверки того, подается ли на все аппаратные компоненты напряжение, выполняется запуск компонентов материнской платы, процессора и памяти, а затем загружается код UEFI.
Выполнение кода UEFI
Менеджер загрузки UEFI загружает носитель данных и дополнительный код UEFI из памяти NVRAM, также из раздела UEFI на жестком диске. При всем этом драйверы и приложения выполняются только в этом случае, если их цифровые подписи соответствуют данным, внесенным в базу Allow DB. В завершение выполняется запуск загрузчика ОС.
Загрузка операционной системы
Загрузчик ОС загружает операционные системы либо напрямую, либо с их помощью менеджеров загрузки. Код загрузки ОС и менеджер загрузки должны обладать действующим сертификатом безопасности, в противном случае процесс будет прерван. То же самое относится и ко всем компонентам ядра, которые в дальнейшем загружаются менеджером загрузки.
Проверка «Secure Boot»
В «Secure Boot» все основные файлы операционной системы (ядро, драйверы) должны обладать цифровой подписью. В таблице сертификатов файла указан подходящий сертификат для «Secure Boot», созданный в соответствии со стандартом X.509, также снабженные цифровой подписью хеш-значения свойств основных файлов. Они должны соответствовать данным, содержащимся в базе Allow DB.
Похожие статьи
-
Содержание Secure boot в биосе Внимание! Если вы затрудняетесь выполнить описанные действия, обратитесь в специализированный сервисный центр. Как…
-
Содержание Что такое Secure Boot для Windows 11 Что такое Secure Boot или безопасная загрузка Как узнать включен ли Secure Boot Конвертация диска с MBR в…
-
Содержание Что такое безопасная загрузка Secure Boot Что такое Secure Boot и от чего она защищает систему Secure Boot – как выключить безопасную загрузку…