
Содержание
- Что означает безопасная загрузка (Secure Boot)
- Как узнать, активен ли Secure Boot
- ОС тормозит после активации Secure Boot
- Как включить безопасную загрузку
- Как отключить Secure Boot ?
- Что случится после отключения безопасной загрузки
- Заключение
- Как включить Secure Boot Windows 11 и что это такое?
- О безопасности UEFI, часть пятая
- Часть пятая. SecureBoot
- Атаки на SecureBoot
- О векторах
- Собственно атаки
- Отключение SecureBoot удалением PK
- Отключение SecureBoot правкой CurrentMode
- Обход SecureBoot правкой ExecutionPolicy
- Обход SecureBoot повреждением NVRAM
- Обход SecureBoot с помощью PCI(e)-устройства
- Обход SecureBoot преобразованием загрузчика из PE в TE
- Обход SecureBoot загрузкой с внешнего носителя
- Заключение
- 6 вариантов отключения Secure Boot на разных системах и моделях ноутбуков
- Общие правила отключения функции UEFI
- Отключение на устройствах Acer
- Отключение на ноутбуке Toshiba
- Отключение на ноутбуке Samsung
- Вариант отключения на устройствах Hewlett-Packard
- Материнская плата ASUS
На вершине находится PK — главный ключ, устанавливающий доверительные отношения между пользователем платформы и ее прошивкой. Состоит он, как и любой ключ RSA, из открытого ключа PKpub и закрытого ключа PKpriv и хранится в NVRAM в виде self-signed сертификата. Обладателя закрытой части PKpriv спецификация не без оснований называет хозяином платформы.
Что означает безопасная загрузка (Secure Boot)


Безопасная загрузка, или Secure Boot — это протокол в составе UEFI, который проверяет на запуске операционную систему и драйверы. При наличии либо отсутствии цифровой подписи у компонентов он разрешает или запрещает их дальнейшую работу. Главная задача Secure Boot заключается в том, чтобы защитить систему от проникновения вредоносного софта, который загружается вместе с ОС. Эти программы крайне опасны, т. к. проникают в компьютер до запуска антивируса, вследствие чего последний их не обнаруживает. К такому ПО относят вирусы-вымогатели, руткиты (предоставляют злоумышленникам удаленный доступ к ПК), майнеры и т. п. Еще одна задача Secure Boot — ограничение перечня систем, способных функционировать на конкретном компьютере.
Как узнать, активен ли Secure Boot
Для проверки активности безопасной загрузки на ПК применим стандартную утилиту Windows. Нажимаем win+r и набираем msinfo32, подтверждаем OK. В блоке «Сведения» смотрим:
- «Режим BIOS» — UEFI или Legacy («Устаревший»).
- «Состояние безопасной загрузки» — «Вкл.», «Откл.» или «Не поддерживается».

Если безопасная загрузка активна, то будут прописаны значения UEFI и «Вкл.». Иначе мы увидим UEFI и «Откл.» и, по мере надобности (например, для обновления операционной системы), пойдем включать протокол в BIOS. Есть и третья вариация — Legacy и «Не поддерживается». Эта картина наблюдается, если мы используем несовременное «железо» или UEFI функционирует в режиме совместимости, как эмулятор «БИОС». В последнем случае эмуляцию нужно деактивировать и включить безопасную загрузку в настройках.
ОС тормозит после активации Secure Boot
Если «Виндовс» 10 уже инсталлирована, и пользователь решил включить протокол безопасности, то ОС может затормозить при запуске и выдать сообщение об отсутствии загрузочного устройства. Причиной выступает использование на диске разметки MBR. Решение проблемы — конвертирование из MBR в GPT. Рассмотрим, как это сделать из рабочей операционной системы.
Нажимаем win+I, из открывшихся параметров выбираем «Обновление и …», переходим в блок «Восстановление» и в особых вариантах активируем немедленную перезагрузку. На дисплее появляется меню дополнительных действий. Выбираем «Поиск и устранение неисправностей», «Дополнительные параметры» и «Командная строка».

Далее действуем так (после набора каждой команды нажимаем Enter, чтобы запустить ее):
- Проверяем, возможно ли конвертировать диск — mbr2gpt /validate.
- Если система разрешает операцию, то выдает уведомление Validation completed successfully, и мы запускаем конвертирование — mbr2gpt /convert.
- В случае отказа мы видим сообщение Failed и пробуем действовать командой mbr2gpt /disk:0 /validate. На месте нуля ставим номер нашего диска. Чтобы его узнать, активируем специальную оснастку командой diskpart. Далее набираем list disk и запоминаем номер диска. Выходим обратно в консоль командой exit.
- Если сейчас система разрешила конвертирование, запускаем операцию mbr2gpt /disk:0 /convert.
- В случае успеха операции мы видим уведомление Conversion completed successfully.
По окончании манипуляций открываем BIOS, отключаем эмуляцию старого «БИОС» и активируем Secure Boot.
Как включить безопасную загрузку
Secure Boot включают посредством стандартного функционала «Виндовс» либо через UEFI.
Стандартные возможности ОС
Для использования встроенных возможностей необходимо вначале убедиться, что ПК поддерживает безопасную загрузку. Если это так, то:
- Нажимаем win+I и перезагружаем компьютер потому что указано в предыдущем разделе. Но сейчас в доппараметрах выбираем не командную строку, а «Параметры встроенного ПО UEFI».
- Перезагружаем ПК.
- Нажимаем «Ввод», выбрав Secure Boot Control.
- Указываем Enable и подтверждаем свой выбор.
Теперь выходим из настроек и подтверждаем произведенные манипуляции, чтобы компьютер перезагрузился.
Зачем и как деактивировать Secure Boot в UEFI
UEFI пришел на смену обычному BIOS не только лишь для удобства. Одна из его основных целей состоит в обнаружении вредоносного софта и минимизации последствий его влияния. Технология запрещает вирусному ПО загружаться вместе с «Виндовс», и, как мы уже говорили сначала, роль защитника досталась Secure Boot. Со стороны разработчиков идея успешно реализована в виде криптографической модели с использованием ЭЦП, электронно-цифровых подписей. Практически же необходимы корректные действия юзеров и производителей.
К ключевым моментам действия протокола относятся:
- наличие ЭЦП у программных компонентов (загрузчиков системы, материнских плат, драйверов);
- предъявление данными компонентами своих ЭЦП компьютеру с целью доказать, что они не являются вирусными;
- наличие у каждого ПК оригинального закрытого ключа.
На сегодня главная сложность использования Secure Boot состоит в применении производителями единых закрытых ключей для всех своих продуктов или линеек.
Обычно пользователи отключают Secure Boot, если невозможно инсталлировать или запустить ОС (в т. ч. с загрузочного съемного носителя). Многие юзеры полагают, что деактивация протокола повысит скорость ответа компонентов и работы процессора. Но безопасная загрузка не отбирает ресурсы системы, т. к. функционирует на низком программном уровне.
Как отключить Secure Boot:
- Входим в UEFI и нажимаем Advanced Mode в правом нижнем углу (или F7 на клавиатуре).
- Переходим в Boot и здесь активируем меню безопасной загрузки.
- В пункте «Состояние безопасной загрузки» будет указано значение «Включено».
- Выбираем «Управление ключами».
- Нажимаем «Очистить ключи …».
- Подтверждаем внесенные изменения, после этого открываем вкладку Exit и сохраняемся кликом по Save Changes & Reset.
Как отключить Secure Boot ?
Перезагружаем компьютер и продолжаем работать без режима безопасной загрузки.
Включить Secure Boot через UEFI
Чтобы включить протокол через UEFI, доходим до пункта «Управление ключами», как указано в предыдущем пункте, и выбираем «Установка ключей безопасной …». Подтверждаем действие кликом по Yes, затем точно так же сохраняемся. После перезагрузки протокол Secure Boot снова будет активен.
Что случится после отключения безопасной загрузки
При обычной работе за компьютером вы не поймете, функционирует ли Secure Boot на вашем ПК. Если протокол отключен, то машина не проверит цифровые подписи компонентов, но в этом есть и свои плюсы: вы сможете загрузить Windows со съемного носителя, установить несколько операционных систем, запустить предыдущие версии ОС и т. д.
Безопасная загрузка не поддерживается? Обновите оборудование, купив более современный ПК.
Заключение
Вы узнали, что означает безопасная загрузка (Secure Boot), также, как и зачем запустить/ отключить этот протокол. Если вам нужна дополнительная консультация, необходимо настроить удаленный доступ к компьютеру или заменить термопасту на ПК или ноутбуке, обращайтесь к специалистам компании «АйТи Спектр». Мы окажем грамотную своевременную помощь и наладим любое компьютерное оборудование.
Насколько публикация полезна?
Нажмите на звезду, чтобы оценить!
Средняя оценка 4 / 5. Количество оценок: 4
Как включить Secure Boot Windows 11 и что это такое?
Оценок пока нет. Поставьте оценку первым.
11 комментариев
Виктор :
Я сторонник максимальной безопасности и не люблю экспериментировать ни с ПО, ни с железом. Использую я только одну операционную систему и сам переустанавливать ничего не собираюсь. Поэтому и безопасная загрузка у меня всегда включена. Не хочу ловить всякие вирусы и потом бегать все исправлять.
Аноним :
Я планирую установить Windows 10. Нужно ли мне отключать безопасную загрузку?
Алексей Прунов :
Если у вас лицензионная система, то ничего отключать не надо. Наоборот, протокол проверит достоверность и безопасность вашей ОС. Поэтому лучше оставить Secure Boot активным.
Аноним :
Жаль, что безопасная загрузка работает, только начиная с восьмерки. Мне, например, очень хочется остаться на 64-битной семерке и использовать Secure Boot, но там такие заморочки с включением, что сам я не рискну туда лезть.
У меня уже старенький компьютер, и в сведениях о системе так и написано — устаревший режим, безопасная загрузка не поддерживается. Придется обновлять оборудование. Давно хотел новое железо, видимо, пришла пора купить.
Аноним :
Я не могу деактивировать безопасную загрузку на своем ПК. Что мне сделать?
Алексей Прунов :
Возможно, производитель вашего компьютера не добавил функцию отключения протокола. Напишите в техподдержку производителя и проконсультируйтесь, что можно сделать в этой ситуации.
Аноним :
У меня нет строки «Безопасная загрузка» во вкладке Security в биосе. Но я точно знаю, что этот протокол на компьютере есть. Мне нужно отключить его, где его еще поискать?
Алексей Прунов :
Посмотрите в BIOS во вкладках «Загрузка» или «Проверка подлинности». Возможно, производитель поместил Secure Boot в этих разделах.
Здравствуйте, после обновлении версии игры на компьютера, высвечивается надпись «Безопасная загрузка не включена на этом компьютере.» Но до обновлении игры она работала и другие игры загружаются. Что вы посоветуете (
Добрый день! Можно попробовать откатить ОС до процедуры обновления и провести обновление очередной раз.
О безопасности UEFI, часть пятая
После небольшого перерыва продолжаем разговор о безопасности UEFI. В сей раз пойдет речь о технологии SecureBoot, ее преимуществах и недостатках, об атаках на нее и защите от них.
Впервые о SecureBoot речь зашла в стандарте UEFI 2.2 в 2011 году, но окончательно все аспекты были реализованы в версии 2.3.1C сначала 2012 года. Основным разработчиком технологии была Microsoft, которая сразу заявила, что для получения сертификата Windows 8 Ready для своей еще не выпущенной новой ОС требуется реализация и включение SecureBoot по дефлоту на всех новых ПК. Это заявление вызвало волну резкой критики со стороны сторонников свободного ПО, которая успешно докатилась и до Хабра.
Если вам интересно, чем именно закончилось противостояние MS и сообщества, как SecureBoot выглядит после почти 4 лет взросления, и какие атаки на него все еще возможны — добро пожаловать под кат.
Стоп, чуть ли не забыл: по доброй традиции, набор ссылок на предыдущие части, для тех, кто умудрился их пропустить.
Часть пятая. SecureBoot
Это что вообще?
Не думаю, что после десятка статей на Хабре стоит рассказывать о SecureBoot слишком уж подробно — это уже было сделано не раз и без меня. Все же, совсем ничего не рассказать было бы преступлением против незнакомого с темой читателя, поэтому пройдемся по верхам, а желающих знать все и досконально привычно отправим в спецификацию.
SecureBoot — это программная технология, с помощью которой UEFI-совместимая прошивка может проверить подлинность исполняемых ей внешних компонентов (загрузчиков, драйверов и UEFI OptionROM’ов). Эти исполняемые компоненты должны быть подписаны ЭЦП, которая проверяется во время загрузки и в случае ее полного отсутствия, повреждения, отсутствия в списке доверенных (db) или присутствия в списке запрещенных (dbx) запуск соответствующего компонента не происходит (иногда это поведение настраивается, что тоже может сыграть злую шутку, но об этом позже). В качестве алгоритма ЭЦП на этот момент стандартом рекомендуется комбинация из RSA2048 и SHA256, которые и используются почти на всех виденных мной в живую системах.
Немного о ключах
SecureBoot использует следующую иерархию ключей:
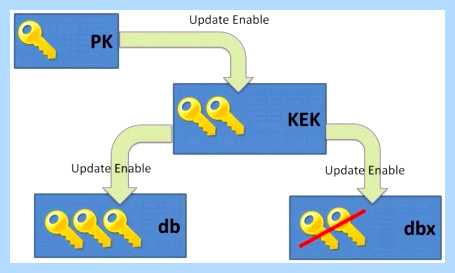
На вершине находится PK — главный ключ, устанавливающий доверительные отношения между пользователем платформы и ее прошивкой. Состоит он, как и любой ключ RSA, из открытого ключа PKpub и закрытого ключа PKpriv и хранится в NVRAM в виде self-signed сертификата. Обладателя закрытой части PKpriv спецификация не без оснований называет хозяином платформы.
Зависимо от необходимого уровня безопасности, PK может быть сгенерирован следующим образом:
- Собственный ключ для каждого отдельного ПК. Максимальная безопасность, она же — максимальный геморрой с управлением ключами, зато и утечки практически не страшны, и компрометация системы с утекшим ключом не ведет к компрометации соседней с ней.
- Общий ключ для каждой модели мат. платы. Менее безопасно, но проще в обслуживании, особенно если парк машин собран на одних и тех же платах.
- Общий ключ каждой линейки мат. плат. То же самое, что и в предыдущем пункте, еще немного меньшая безопасность по цене чуть большего удобства, классический случай security-convenience trade-off.
- Общий ключ для всех плат производителя. Самое нелепое исходя из убеждений безопасности, но при всем этом, к сожалению, чуть не самое популярное решение. Ключ при всем этом хранится прямо в дереве исходных текстов и утекает вместе с ними, после этого никакой SecureBoot на платах этого производителя уже не помеха. При всем этом исходники в большинстве случаев утекают тихо, и производитель может еще несколько лет выпускать заведомо уязвимую продукцию.
Кто тут в цари первый?
В большинстве конфигураций SecureBoot по дефлоту PK предоставляется производителем мат. платы, в KEK лежит единственный сертификат Microsoft Corporation KEK CA 2011, а в db обязательно присутствует сертификат Microsoft Windows Production CA 2011, но иногда к нему добавляют сертификат Canonical и сертификат производителя платформы, которым подписаны разного рода утилиты для обновления прошивки и вот это все. Хранилище dbx на большинстве систем пустое, но не так давно MS внесли в него несколько записей и теперь требуют их нахождения на новых системах для получения сертификата Windows 10 Ready. Получается, что исходя из убеждений SecureBoot в конфигурации по дефлоту, вашей системой владеет производитель мат. платы, а единственный ее авторизованный пользователь — Microsoft. К счастью (и по большей части благодаря давлению сообщества СПО) эта печальная картина на подавляющем большинстве систем для x86 может быть разрушена удалением стандартных ключей и добавлением собственных из BIOS Setup, но про это я планирую написать отдельно.
Несовместимость с CSM
Осталось упомянуть, что SecureBoot не совместим и не должен быть включен совместно с CSM , т.е. если вы до сего времени используете старые ОС, не умеющие загружаться без CSM, то от SecureBoot вам толку не будет ни в одном виде. Самое интересное, что MS до сего времени не желает добавить в Windows 7 поддержку GOP , а без нее загрузка этой ОС без CSM либо вообще не работает, либо происходит «вслепую», что почти наверняка делает Windows 7 несовместимой с SecureBoot, даже если пользователь самостоятельно подпишет загрузчик для нее. Доля же Windows 7 в корпоративном сегменте намного превышает долю более новых ОС, и потому системы с включенной SecureBoot по прежнему малопопулярны там, где она действительно была бы полезна.
Атаки на SecureBoot
О векторах
Для начала следует понять, какие именно части SecureBoot могут быть атакованы и чем грозит успешная атака:
- NVRAM. Потому что и PK, и KEK, и db и dbx, и другие относящиеся к SecureBoot переменные хранятся в NVRAM, то успешная атака на нее в большинстве случаев приводит к отключению или компрометации SecureBoot.
- Реализация. Если с NVRAM все в порядке, проблемы могут быть в реализации проверки подписи, хранения ключей и т.п.
- Ключи. Атака одновременно и сложная, и простая. Всего-то надо стащить у кого-нибудь из цепочки доверия его закрытый ключ и подписать им свой вредоносный загрузчик.
- Доверенный загрузчик. Еще проще, чем предыдущий пункт, особенно для обладателей сертификата Canonical в db. Просто меняем текущий загрузчик на подписанный вышеупомянутым сертификатом GRUB2 из репозиториев Ubuntu, который в свою очередь загрузит что угодно любой степени вредоносности.
Собственно атаки
Отключение SecureBoot удалением PK
Если у атакующего имеется доступ на запись в хранилище NVRAM, что нередко случается у любителей защитить микросхему SPI лишь с помощью пары PR-регистров, то текущий PK можно банально удалить, что автоматически отключит SecureBoot, переведя его в режим установки новых ключей.
Отключение SecureBoot правкой CurrentMode
Эта атака — комбинация из атаки на NVRAM и реализацию. На некоторых системах текущий режим SecureBoot управляется записью в переменной Setup, и если она неожиданно для всех имеет флаг RT, то атакующий может отключить SecureBoot просто записав в Setup ноль по нужному смещению, которое, в свою очередь, легко можно найти анализом дампа IFR. Атака тупая как валенок, но до сего времени имеется куча систем, которые ей подвержены.
Обход SecureBoot правкой ExecutionPolicy
Вариация предыдущей атаки, но отключается сейчас не сам SecureBoot, а запрет на продолжение загрузки при несовпадении или отсутствии ЭЦП. Тоже требует флага RT на переменной Setup и встречается чуть реже, чем предыдущий вариант, но зато позволяет обойти SecureBoot тихо, не отключая его.
Обход SecureBoot повреждением NVRAM
На некоторых системах для обхода SecureBoot достаточно немного испортить NVRAM (например, заполнив хранилище под завязку), чтобы отключить либо обойти SecureBoot. Встречается такое поведение редко, но атака настолько простая, что есть смысл опробовать ее на любой системе. В крайнем случае, вместо обхода SecureBoot может получиться DoS, если драйвер NVRAM совсем плохой.
Обход SecureBoot с помощью PCI(e)-устройства
Теоретически, запуск UEFI OptionROM’ов из PCI-устройств при включенном SecureBoot не должен происходить, если соответствующий OROM не прошел верификацию, но на практике огромно количество систем доверяет PCI-устройствам безоговорочно и запускает оттуда все без каких-либо проверок. Примеров подобного поведения много, а любые системы без SecureBoot подвержены такой атаке автоматически, вот поэтому вынос PCI(e) на внешние разъемы, вроде Thunderbolt, Firewire, PCMCIA, ExpressCard и т.п. — преступление против безопасности платформы, даже без учета того, что любое PCI-устройство может инициировать DMA с любым регионом физической памяти, кроме SMRAM (и то только если производитель платформы не забыл установить защиту) и утащить у ОС и пользователя все их секреты.
Обход SecureBoot преобразованием загрузчика из PE в TE
Старая атака на реализацию, которой внезапно оказалось подвержена добрая половина реализаций (следствие того, что почти все IBV используют эталонную реализацию из TianoCore). Суть атаки: UEFI-загрузчик и вообще любой исполняемый файл UEFI может быть либо в формате PE , либо в формате TE (который, по факту, тот же самый PE, только с обрезанными заголовками, чтобы места в кэше занималось меньше). Формат TE очень редко используется для каких-то компонентов прошивки, кроме PEI-модулей (т.к. исключительно в первой половине PEI, до инициализации RAM, есть смысл экономить 240h байт на заголовке), и потому эталонная реализация проверки ЭЦП не проверяла ее у образов в формате TE вообще, а вследствие комбинации двух мелких ошибок проверка такого образа всегда заканчивалась успехом. Преобразование PE ->TE тривиально, и SecureBoot можно было обойти лишь небольшим изменением файла с загрузчиком, поэтому проблема была признана серьезной и быстро исправлена. Все же, до сего времени имеется куча старых систем с этой проблемой, и потому об этой атаке все еще помнят.
Обход SecureBoot загрузкой с внешнего носителя
Это даже не совсем атака, а скорее непонимание некоторых пользователей, что SecureBoot вообще не защищает от подмены загрузчика, и физически присутствующий атакующий может загрузить систему со своего носителя. Иногда от этого пытаются защититься паролем на BIOS и меню выбора загрузочного устройства, но добрые разработчики из MS позволяют выбрать его и из Windows, зачем достаточно зажать Shift и выбрать действие «перезагрузка» на дисплее входа в систему, а затем выбрать в появившемся меню нужно загрузочное устройство. Дорогим товарищам из MS — мое большое спасибо.
Заключение
Ну вот, с SecureBoot худо-бедно разобрались, в следующей (надеюсь, что заключительной) части поговорим о ПО и персоналиях.
Спасибо за внимание, стойкого вам SecureBoot’а.
6 вариантов отключения Secure Boot на разных системах и моделях ноутбуков
Secure Boot — протокол, позволяющий производить безопасную загрузку операционной системы. Этот протокол является функцией UEFI, которая, пришла на замену привычному нам BIOS. Эта технология дает возможность сделать проверку подписей драйверов и модулей ядра, вычисляя, тем, присутствие неподписанного вредоносного кода. Поэтому Secure Boot довольно эффективно защищает ваш компьютер от вредоносных программ (буткитов), которые переписывают первый загрузочный сектор жесткого диска.
Основываясь на специфических сертифицированных ключах, Secure Boot не позволит почти всегда произвести загрузку ноутбука с какого-либо другого загрузочного устройства, кроме как установочного диска с Windows 8 или Windows 10.
В случае, если вы приобретали свой ноутбук после 2010 года (вот тогда на замену BIOS пришла система UEFI) — вам для установки другой операционной системы либо для ее загрузки с установочной флешки потребуется отключение Unified Extensible Firmware Interface (UEFI). Необходимо отметить, что интерфейс BIOS UEFI у разных производителей ноутбуков и стационарных компьютеров в значительной степени отличается друг от друга, поэтому Secure Boot как отключить мы рассмотрим на примерах с различными моделями устройств.
Общие правила отключения функции UEFI
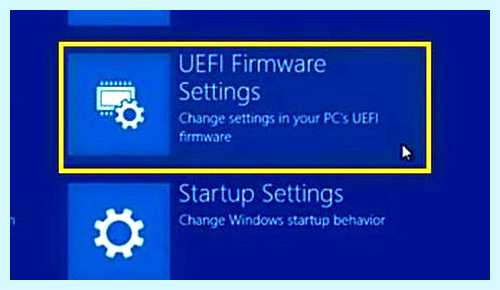
Для отключения можно использовать различные способы. Первый из которых возможен при наличии на вашем устройстве операционной системы Windows 8 или выше. В данном случае вам понадобится открыть правую панель и выбрать пункт «Параметры», после этого перейти в раздел изменения параметров компьютера. Затем следует выбрать пункт «Восстановление» в разделе «Обновление и восстановление» и кликнуть по кнопке «Перезагрузить сейчас» с использованием особых вариантов загрузки компьютера. 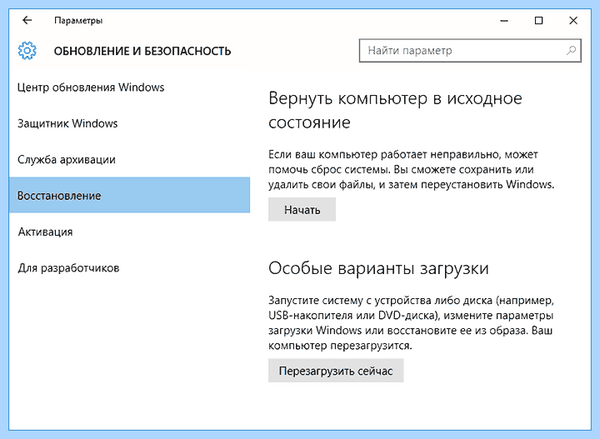 В дополнительных параметрах выбираете настройки UEFI и производите перезагрузку устройства.
 Еще одним способом, позволяющим войти в БИОС вашего ноутбука, является использование комбинации клавиш Fn + F2 . После чего вы также получите доступ ко всем настройкам BIOS. На некоторых ОС «горячие клавиши» могут отличаться. Так у стационарных компьютеров это в большинстве случаев клавиша Delete , а у большинства ноутбуков — F2 . Для того, чтобы не ошибиться с тем, какие клавиши позволяют войти в настройки BIOS на вашем устройстве — вы их можете увидеть на начальном экране в момент запуска. Для начала стоит рассмотреть настройки БИОС InsideH20 setup utility с имеющейся функцией UEFI, потому что это распространенный набор микропрограмм для большинства ноутбуков. Сюда можно отнести устройства таких брендов как Acer и Toshiba, перевод Secure Boot в неактивное состояние на которых несколько схоже.
Отключение на устройствах Acer
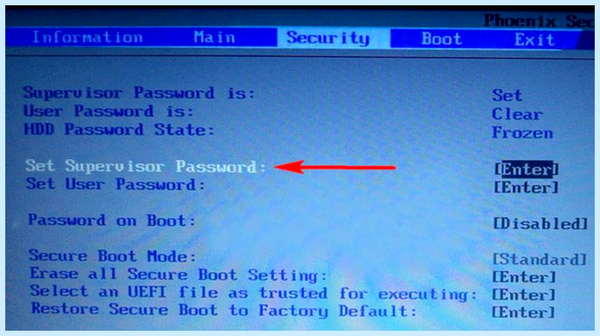
Используя клавишу F2 в самом начале загрузки операционной системы откройте окно BIOS. Зайдя таким макаром в настройки BIOS UEFI необходимо будет перейти в раздел «Main» и из присутствующего списка выбрать пункт «F12 Boot Menu». По дефлоту данная функция активна, однако, ее следует деактивировать, установив напротив нее параметр [Disabled] . В данном случае вы сможете после нажатия клавиши F12 попасть в загрузочное меню своего ноутбука. После чего необходимо при помощи клавиш со стрелками переместиться в раздел «Security» и выбрать пункт «Set Supervisor Password». Нажатием клавиши Enter вызывается поле установки пароля, ввод которого обязателен (его потом можно попросту сбросить). После его ввода снова жмете Enter для подтверждения. Кроме этого, необходим повторный ввод этого же пароля в нижнее поле окна «Set Supervisor Password».
Результатом данных действий будет появление сообщения о том, что изменения были сохранены, на что вы снова жмете кнопку ввода.
Далее вам понадобится перейти на вкладку Boot и выбрать пункт «Boot Mode», находящийся по дефлоту в положении UEFI. Выделите его и активируйте вариант Legacy, а для подтверждения нажмите кнопку Enter . После чего следует сохранить произведенные изменения нажатием кнопки F10 . Останется лишь в самом начале перезагрузки ноутбука нажать клавишу F12 , чтобы попасть в его загрузочное меню, в каком указать один из вариантов загрузки операционной системы.
Отключение на ноутбуке Toshiba
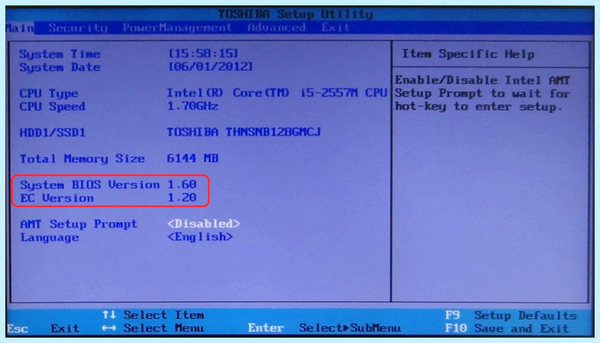
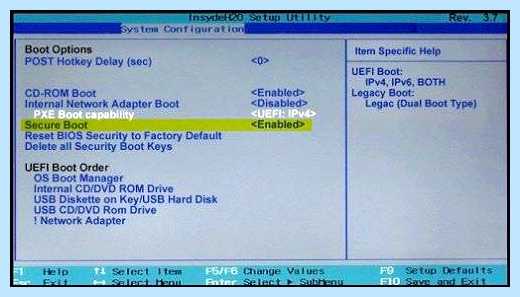
Зайдите в BIOS. Необходимо найти раздел «Security», который присутствует в верхнем списке меню. Не забывайте, что все перемещения по списку производятся с помощью клавиш со стрелками. Выбрав таким макаром необходимый пункт — жмете на клавишу Enter , чтобы войти в его настройки. После чего опускаетесь к опции «Secure Boot», расположенной в нижней части вкладки. По дефлоту данная функция включена и имеет надпись [Enabled] . При нажатии на данном пункте кнопкой Enter вам представится возможность выбрать вариант [Disabled] — отключено. При помощи этих действий вы отключите функцию Secure Boot на своем ноутбуке, но для того, чтобы установить на него другую операционную систему — этого будет недостаточно.
Вам еще понадобится активировать режим совместимости с другими ОС, для этого перейдите в пункт Advanced при помощи тех же кнопок со стрелками.
На данной вкладке среди имеющегося списка найдите пункт «System Configuration» и нажмите кнопку Enter . Войдя в настройки данного пункта выберите строку «Boot Mode» (в некоторых моделях может быть «OS Mode Selection») и в открывшемся меню перейдите из установленного по дефлоту положения «UEFI Boot» (на некоторых устройствах может быть «UEFI OS») в режим «CSM Boot» (могут быть и такие варианты, как «CMS OS», «UEFI and Legacy OS»). После проведения всех настроек следует нажать клавишу F10 , чтобы они вступили в силу, а в открывшемся окне «Save & reset» подтвердить свое намерение выбором пункта «Yes» и нажать клавишу Enter . Завершающим этапом будет перезагрузка ноутбука, после которой вы сможете установить на устройство любую другую операционную систему. Для этого вам снова придется войти в БИОС, используя клавишу F10 либо Esc , и выбрать в его настройках подключенную установочную флешку или загрузочный компакт диск.
Отключение на ноутбуке Samsung
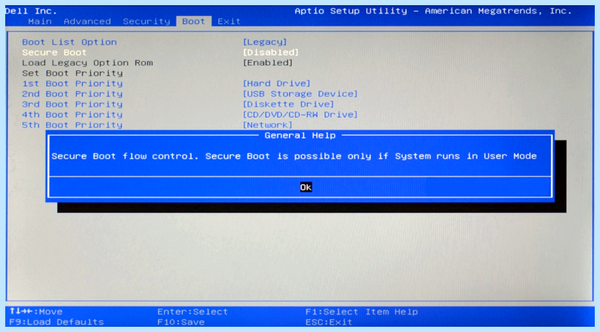
На устройствах данного производителя устанавливается программа Aptio Setup utility, ее открытие происходит в момент запуска нажатием клавиши F2 . Войдя таким макаром в BIOS следует открыть настройки раздела «Boot». В нем необходимо выбрать пункт «Secure Boot» и перевести его из состояния [Enabled] (включено) в положение [Disabled] (отключено). Перемещение производится при помощи клавиш со стрелками, а подтверждение изменения — кнопкой Enter . После того, как появится окно с предупреждением, что загрузка компьютера может быть произведена с ошибкой — нажмите на клавишу Enter для подтверждения.
По окончании этого вам будет доступно изменение находящегося в том же разделе параметра «OS Mode Selection».
Этот пункт следует перевести в положение «UEFI and Legacy OS» либо «CSM OS» и вновь нажать на клавиатуре Enter . Перед вами снова появится сообщение о возможном появлении ошибки в процессе перезагрузки. Игнорируйте его нажатие клавиши Enter , после этого перезагрузите ноутбук с сохранением новых настроек. Для этого необходимо нажать на клавишу F10 и согласиться с сохраняемыми изменениями, выбрав вариант «Yes». Когда ПК будет перезагружаться, нажмите F10 , перед вами откроется меню загрузки. В нем вам предстоит выбрать один из вариантов — жесткий диск компьютера, компакт-диск или флешку.
Вариант отключения на устройствах Hewlett-Packard
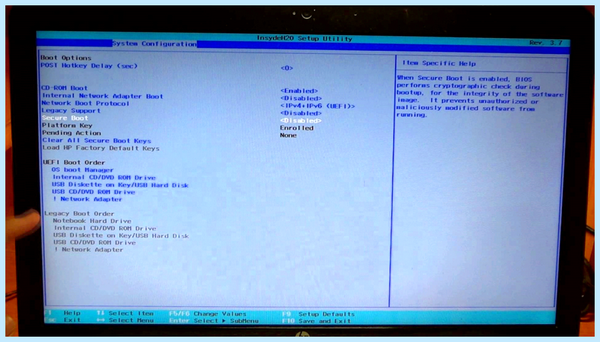
Выполнение данной операции на некоторых моделях ноутбуков HP может быть сопряжено с некоторыми дополнительными действиями. Одной из таких моделей является HP Pavilion. Изначально следует запустить ноутбук и в самом начале загрузки (как на дисплее монитора появятся самые первые символы) нажать и удерживать некоторое время кнопкой Esc . После чего появится «Startup Menu», которое содержит варианты загрузки. Далее нужно воспользоваться кнопкой F10 , чтобы попасть в окно настроек BIOS. Войдя в него вам предстоит выбрать раздел меню «System Configuration», расположенный в высшей части окна, перемещаться к которому следует при помощи кнопок со стрелками. Нажатием на Enter вы попадете в окно настроек данного пункта, в каком нужно выбрать из имеющегося списка пункт «Secure Boot». Чтобы его отключить — установите напротив него значение [Disabled] (отключено). После чего перейдите к пункту «Legacy support», отвечающему за совместимость с другими операционными системами. Переведите его в состояние [Enabled] , потому что по дефлоту данная функция отключена. На ваши действия система выдаст предупреждение, которое необходимо проигнорировать и выбрать пункт «Yes». Далее жмете на кнопку Enter , после этого происходит стандартная перезагрузка. В ее процессе откроется окно с предупреждением о том, что произведено изменение режима безопасной загрузки операционной системы. Для завершения произведенных настроек будет предложено ввести четырехзначный код и нажать на клавишу Enter .
После чего компьютер продолжит перезагрузку, а все имеющиеся изменения BIOS UEFI вступят в силу.
При его новом запуске необходимо удерживать Esc на клавиатуре, которая позволит войти в загрузочное меню.
Здесь вам понадобится выбрать вариант запуска операционной системы — жесткий диск, CD-Rom или загрузочная флешка.
Материнская плата ASUS
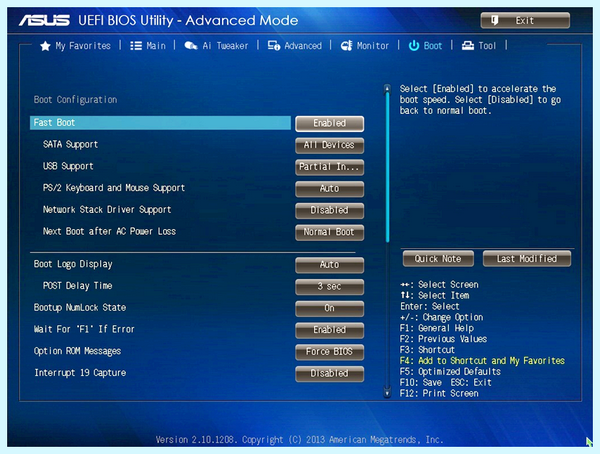
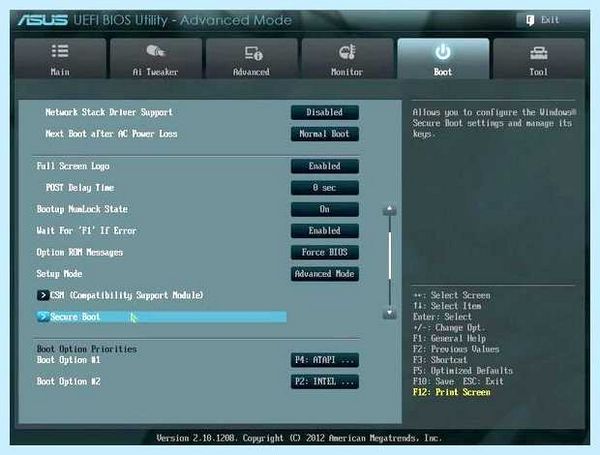
Читай также: Основные горячие клавиши в Windows 10: все необходимые комбинации для полноценной работы, также как отключить и настроить. Для удобства работы на некоторых моделях предусмотрено наличие русского языка, делающего интерфейс UEFI BIOS Utility понятным и доступным. Также имеется возможность использовать компьютерную мышь для проведения настроек. Чтобы отключить функцию Secure Boot необходимо удерживать кнопку F2 или Delete в момент загрузки компьютера. Это позволит открыть окно «UEFI BIOS», находясь в каком следует нажать клавишу F7 . Открыв окно настроек вам понадобится перейти в пункт меню «Загрузка» и выбрать в нем параметр «Безопасная загрузка». В строке «Тип ОС» выбираете «Other OS» (другая ОС) вместо установленной по дефлоту «Windows UEFI mode». После чего необходимо вернуться в начальное окно раздела «Загрузка» и выбрать пункт CSM (Compatibility Support Module). Выделив данный пункт и нажав клавишу Enter , вы попадете в окно его настроек, в каком выбираете «Запуск CSM».
Необходимо включить эту функцию, установив для нее параметр «Enabled».
Далее выбираете пункт «Параметры загрузочных устройств» и устанавливаете ему свойство «UEFI и Legacy OpROM» либо «Только Legacy OpROM». Перейдите в пункт «Загрузка с устройств хранения» и установите один из двух вариантов — «Both, Legacy OpROM first» либо «Сначала Legacy OpROM». Затем нажмите клавишу F10 , чтобы сохранить все произведенные изменения.
Похожие статьи
-
Содержание Как включить безопасную загрузку Windows 11 Как включить безопасную загрузку Как включить Secure Boot Способ №1 Способ №2 Если не…
-
Содержание Secure boot в биосе Внимание! Если вы затрудняетесь выполнить описанные действия, обратитесь в специализированный сервисный центр. Как…
-
Содержание Что произойдет, если я отключу безопасную загрузку Windows 10? Можно ли отключить безопасную загрузку? Что будет, если я отключу безопасную…