
Содержание
- Вход в качестве службы добавить пользователя. Применение политик назначение прав пользователей
- Политики назначения прав пользователей
- Как сбросить локальные групповые политики и политики безопасности в Windows
- Применение политик назначение прав пользователей
- Заключение
- 2. Блокируем начало сеансов
- 3. Делаем резервную копию
- 4. Задаем локальные политики безопасности
- 5. Добавляем доменного пользователя в группы
- 6. Запускаем агента от имени доменного пользователя
Примечание. При попытке открыть свойства службы с помощью средства «Службы» на панели управления компьютер может перестать отвечать на запросы и получить сообщение об ошибке: «Сервер RPC недоступен .
Вход в качестве службы добавить пользователя. Применение политик назначение прав пользователей
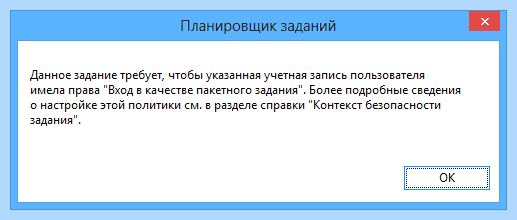
При создании в планировщике windows задания и попытке его запустить выскакивает ошибка Данное задание требует, чтобы указанная учетная запись пользователя имела права вход в качестве пакетного задания. Дело в том что учетной записи от имени которой пытаюсь запустить не хватает прав.
Эта настройка безопасности позволяет пользователю входить в систему с помощью средства обработки пакетных заданий.
Например, если пользователь инициирует задание с помощью планировщика заданий, планировщик обеспечивает ему вход в систему как пакетному пользователю, а не как интерактивному.
- В операционных системах Windows 2000 Server, Windows 2000 Professional, Windows XP Professional. и семейства Windows Server 2003 планировщик заданий автоматически предоставляет это право как обязательное.
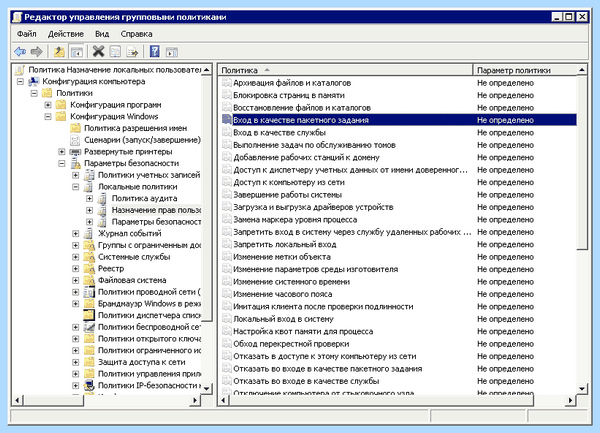
Решить данную проблему можно либо в локальной либо в групповой политике прописать нужный параметр и дать нужному пользователю права по пути Учетной записи, от имени которой должно выполнятся задание, в "Локальной политике безопасности\Конфигурация компьютера\Конфигурация Windows\Параметры безопасности\Локальные политики\Назначение прав пользователя" должно быть выделено право "Вход в качестве пакетного задания" (В аноязычном интерфейсе будет в "Local policy\Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment\" выделятся "Log on as a batch job").
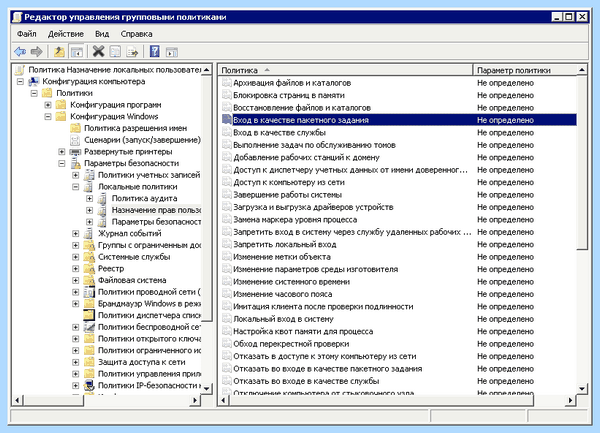
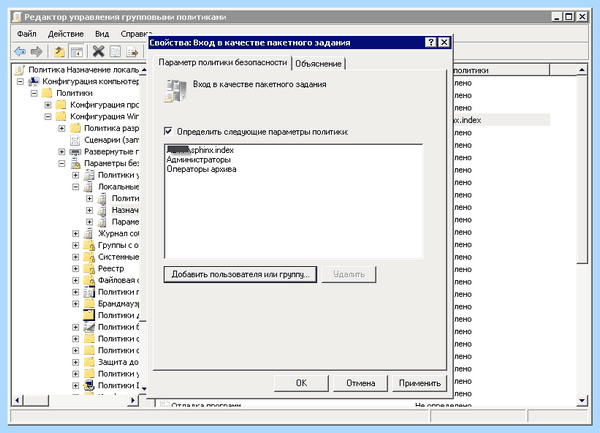
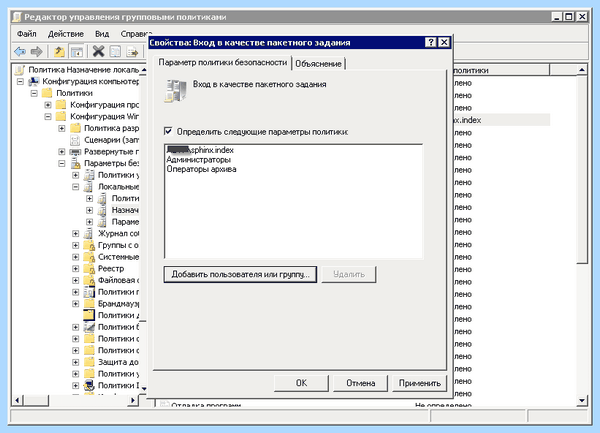
по умолчанию права в этой группе имеют Администраторы и Операторы архива, их не забудьте сюда добавить в групповой политике, а то затрете их права.
В предыдущих статьях, посвященных локальным политикам безопасности, вы узнали о принципах работы политик учетных записей и политик аудита. Владея приобретенными знаниями, вы можете значительно обезопасить учетные данные ваших пользователей и отслеживать попытки несанкционированного доступа. Стоит учесть, что пользователи не владеют достаточной базой знаний по обеспечению безопасности и даже у обычного пользователя может быть достаточно привилегий для нанесения ущерба своей системе и даже компьютерам в вашей интрасети. Избежать подобных проблем помогают локальные политики безопасности назначения прав пользователя, о чем, собственно, и пойдет речь в данной статье. При помощи политик назначения прав пользователя вы можете сами определить, для каких пользователей или групп пользователей будут предоставлены различные права и привилегии. Оперируя данными политиками, вы можете не волноваться за то, что пользователи будут выполнять действия, которые им делать не положено. Для назначения прав доступны 44 политики безопасности, о применении которых далее пойдет речь.
Политики назначения прав пользователей
Как говорилось выше, для назначения прав пользователей существует 44 политики безопасности. Далее вы сможете ознакомиться с восемнадцатью политиками безопасности, которые отвечают за назначение различных прав для пользователей или групп вашей организации.
- Архивация файлов и каталогов . При помощи данной политики вы можете указать пользователей или группы, предназначенные для выполнения операций резервного копирования файлов, каталогов, разделов реестра и других объектов, которые подлежат архивации. Данная политика предоставляет доступ для следующих разрешений:
- Обзор папок/Выполнение файлов
- Содержимое папки/Чтение данных
- Чтение атрибутов
- Чтение расширенных атрибутов
- Чтение разрешений
«Администраторы» и «Операторы архивации» , а на контроллерах домена – «Операторы архивации» и «Операторы сервера» .
На рабочих станциях и серверах данные привилегии предоставляются группам «Администраторы» и «Операторы архивации» , а на контроллерах домена – «Операторы архивации» и «Операторы сервера» .
По умолчанию, как на рабочих станциях, так и на контроллерах домена, данные привилегии предоставляются группам «Администраторы» и «Операторы архивации» .
По умолчанию, как на рабочих станциях, так и на серверах, ни у одной группы нет на это разрешений.
По умолчанию, такими правами обладают только администраторы рабочих станций и контроллеров домена.
По умолчанию, все пользователи, прошедшие проверку подлинности, на контроллерах домена могут добавлять до десяти компьютеров.
По умолчанию, как на рабочих станциях, так и на серверах, ни у одной группы нет на это разрешений.
На рабочих станциях и серверах данные привилегии предоставляются группам «Администраторы» и «Операторы архивации» , «Пользователи» и «Все» . На контроллерах домена – «Администраторы» , «Проверенные пользователи» , «Контроллеры домена предприятия» и «Все» .
На рабочих станциях и серверах данные привилегии предоставляются группам «Администраторы» , «Операторы архивации» и «Пользователи» (только на рабочих станциях), а на контроллерах домена – «Администраторы» , «Операторы архивации» , «Операторы сервера» и «Операторы печати» .
На рабочих станциях и серверах данные привилегии предоставляются группам «Администраторы» , а на контроллерах домена – «Администраторы» и «Операторы печати» .
По умолчанию, как на рабочих станциях, так и на контроллерах домена, данные привилегии предоставляются учетным записям «Сетевая служба» и «Локальная служба» .
По умолчанию, как на рабочих станциях, так и на серверах, всем разрешено входить в систему как клиенту удаленных рабочих столов.
По умолчанию всем пользователям разрешен вход в систему.
По умолчанию никому не разрешено изменять метки объектов.
На рабочих станциях и контроллерах домена, по умолчанию данные привилегии предоставляются группам «Администраторы» .
На рабочих станциях и серверах данные привилегии предоставляются группам «Администраторы» и «Локальная служба» , а на контроллерах домена – «Администраторы» , «Операторы сервера» и «Локальная служба» .
Как сбросить локальные групповые политики и политики безопасности в Windows
На рабочих станциях и контроллерах домена по умолчанию данные привилегии предоставляются группам «Администраторы» и «Пользователи» .
Применение политик назначение прав пользователей
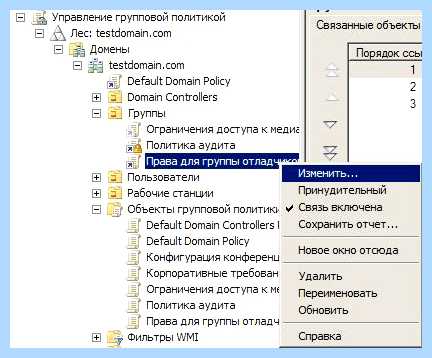
В этом примере я расскажу, как можно назначить права для одной из групп вашей организации на контроллере домена. Выполните следующие действия:
Заключение
В данной статье мы продолжили изучение политик безопасности, а именно, узнали о политиках назначения прав пользователей. При помощи политик назначения прав пользователя вы можете сами определить, для каких пользователей или групп пользователей будут предоставлены различные права и привилегии. Подробно описаны 18 из 44 политик безопасности. На приведенном в статье примере вы также узнали о том, как можно применить данные политики в организации. В следующей статье вы узнаете политиках, управляющих журналами событий.
Тут ничего подробно расписывать не буду, да и не занимаюсь я администрированием сети, пусть лучше этим займется мастер своего дела — системный администратор.
2. Блокируем начало сеансов
Запускаем консоль администрирования серверов 1С:Предприятие, открываем свойства информационной базы и устанавливаем галочку для свойства Блокировка начала сеансов включена . Учтите, что как только вы примените данное свойства, начало любых сеансов будет блокироваться, поэтому для выполнения следующего пункта конфигуратор должен быть запущен до применения свойства.
3. Делаем резервную копию
Тут уж как вам душа велит. Как по мне, самый простой и надежный способ создания резервной копии — это выгрузка информационной базы через конфигуратор.
4. Задаем локальные политики безопасности
- Вход в качестве пакетного задания (Log on as batch job) — обеспечивает функционирование Планировщика заданий без необходимости для пользователя лично заходить в компьютер под своей учетной записью;
- Вход в качестве службы (Log on as service) — позволяет запустить от имени пользователя какой-либо процесс как службу.
- Доступ к компьютеру из сети (Access this computer from the network) — пользователь имеет право подключаться к компьютеру из сети;
- Локальный вход в систем у (Allow log on locally) — пользователь имеет право запускать интерактивный сеанс на компьютере;
- Разрешить вход через службу удаленных рабочих столов (Allow log on through Remote Desktop Services) — пользователь имеет право входа в систему удаленного компьютера через подключение к службам удаленных рабочих столов.
5. Добавляем доменного пользователя в группы
Открываем консоль "Управление компьютером", переходим в раздел Служебные программы -> Локальные пользователи -> Пользователи и смотрим в каких группах состоит локальный пользователь от имени которого работает служба "Агент сервера 1С:Предприятие" (обычно это пользователь USR1CV8) (см. рисунок 2).
В эти же группы добавляем доменного пользователя.
6. Запускаем агента от имени доменного пользователя
Открываем консоль "Службы", находим в списке службу "Агент сервера 1С:Предприятие" и открываем её свойства. На вкладке Общие останавливаем службу, на вкладке Вход в систему вместо локального пользователя указываем доменного (см. рисунок 3).
Переходим обратно на вкладку Общие и запускаем службу. Если все правильно настроено, то служба стартует без проблем.
Вы можете сказать, что 2-ой и 3-й пункты избыточны, но лучше перебздеть, чем недобздеть. Инструкция справедлива не только для доменного пользователя, но и для локального.
Вход в качестве службы в групповой политике
ошибка Данное задание требует, чтобы указанная учетная запись пользователя имела права вход в качестве пакетного задания-01
При создании в планировщике windows задания и попытке его запустить выскакивает ошибка Данное задание требует, чтобы указанная учетная запись пользователя имела права вход в качестве пакетного задания. Дело в том что учетной записи от имени которой пытаюсь запустить не хватает прав.
Эта настройка безопасности позволяет пользователю входить в систему с помощью средства обработки пакетных заданий.
Например, если пользователь инициирует задание с помощью планировщика заданий, планировщик обеспечивает ему вход в систему как пакетному пользователю, а не как интерактивному.
Примечание
- В операционных системах Windows 2000 Server, Windows 2000 Professional, Windows XP Professional. и семейства Windows Server 2003 планировщик заданий автоматически предоставляет это право как обязательное.
Решить данную проблему можно либо в локальной либо в групповой политике прописать нужный параметр и дать нужному пользователю права по пути Учетной записи, от имени которой должно выполнятся задание, в "Локальной политике безопасности\Конфигурация компьютера\Конфигурация Windows\Параметры безопасности\Локальные политики\Назначение прав пользователя" должно быть выделено право "Вход в качестве пакетного задания" (В аноязычном интерфейсе будет в "Local policy\Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment\" выделятся "Log on as a batch job" ).
ошибка Данное задание требует, чтобы указанная учетная запись пользователя имела права вход в качестве пакетного задания-02
по умолчанию права в этой группе имеют Администраторы и Операторы архива, их не забудьте сюда добавить в групповой политике, а то затрете их права.
Групповые политики и их включение в Windows 10 Home
ошибка Данное задание требует, чтобы указанная учетная запись пользователя имела права вход в качестве пакетного задания-03
и еще В свойствах задания (на первой странице) НЕ ДОЛЖЕН БЫТЬ ВКЛЮЧЕН пункт "Выполнять только при выполненном входе в систему" или Выполнять вне зависимости от регистрации пользователя ("Run if user logon"), в самом задании.
Популярные Похожие записи:
- Как запретить RDP подключение к серверу, за минуту
 Как дать права на Deleted Objects в Active Directory
 Как вызвать командную строку от имени системы (Local System)
- Как массово поменять пароль локального администратора в домене
 Как отключить обновления Windows навсегда, за минуту
- Ошибка JCP024 Lifecycle Controller in use
Исправлено: служба не запускалась из-за ошибки входа
Когда вы страдаете от того, что служба не запускается из-за ошибки входа в систему, особенно при перезапуске сервера Windows, проблема обычно связана с изменением пароля для профиля, используемого агентом SQL Server .
Однако иногда пароль может оставаться прежним, и вы уверены, что не внесли никаких изменений.
В дополнение к этому вы устали менять используемую регистрационную информацию и возвращать ее обратно к своей первоначальной доменной учетной записи постоянно, чего вы не можете продолжать делать каждый раз, когда что-то идет не так.
Выше может произойти из-за:
- Смена пароля для учетной записи, с которой служба настроена для входа
- Данные пароля повреждены (в реестре)
- Право на вход в систему в качестве службы было отменено для указанной учетной записи пользователя
Не нужно беспокоиться об этом, поскольку у нас есть только правильные решения для решения проблем, при которых служба не запускалась из-за ошибки входа в систему, ознакомьтесь с приведенными ниже решениями.
Как исправить сервис не запускался из-за ошибки входа в систему
- Настройте службу для использования встроенной системной учетной записи
- Измените пароль для указанной учетной записи пользователя, чтобы он соответствовал текущему паролю для того же пользователя.
- Восстановить право пользователя на вход в систему как сервис
Решение 1. Настройте службу на использование встроенной системной учетной записи.
Если служба не запустилась из-за ошибки входа в систему, настройте ее на запуск со встроенной системной учетной записью, выполнив следующие действия:
- Нажмите клавишу Windows + R, чтобы открыть командную строку « Запуск с повышенными правами».
- Введите services.msc и нажмите Enter.
- Найдите службу идентификации приложений , щелкните ее правой кнопкой мыши и откройте Свойства .
- Нажмите вкладку Вход в систему .
- Нажмите Локальная системная учетная запись
- Не устанавливайте флажок Разрешить взаимодействие с рабочим столом
- Нажмите Применить
- Нажмите вкладку Общие
- Нажмите Пуск, чтобы перезапустить службу
- Закройте инструмент Services.
Примечание. При попытке открыть свойства службы с помощью средства «Службы» на панели управления компьютер может перестать отвечать на запросы и получить сообщение об ошибке: «Сервер RPC недоступен .
Это может произойти, если служба RPC не запущена из-за сбоя входа в систему со службой или службы зависимостей, поскольку некоторым приходится ждать, пока их службы зависимостей не запустятся, прежде чем они запустятся.
- ТАКЖЕ ЧИТАЙТЕ: экран входа в систему Windows 10 медленный, застрял, заморожен [FIX]
Решение 2. Измените пароль для указанной учетной записи пользователя, чтобы он совпадал с текущим паролем для того же пользователя.
Вот как настроить пароль для указанной учетной записи пользователя в соответствии с текущим паролем для этого пользователя:
- Снова перейдите к Сервисам, следуя инструкциям предыдущего решения.
- В поле поиска введите Администрирование и нажмите на него
- Нажмите Услуги
- Щелкните правой кнопкой мыши по нужному сервису и выберите «Свойства».
- Нажмите вкладку Вход в систему
- Измените пароль, затем нажмите Применить
- Нажмите вкладку Общие
- Нажмите Пуск, чтобы перезапустить службу
- Нажмите OK и закройте инструмент Services
Решение 3. Восстановите право пользователя на вход в систему в качестве службы
Если право на вход в систему в качестве службы аннулировано для учетной записи пользователя, восстановите его на контроллере домена или рядовом сервере (автономно) в зависимости от вашей ситуации.
Как восстановить права пользователя на контроллере домена
Вот как это сделать, если пользователь находится в домене Active Directory:
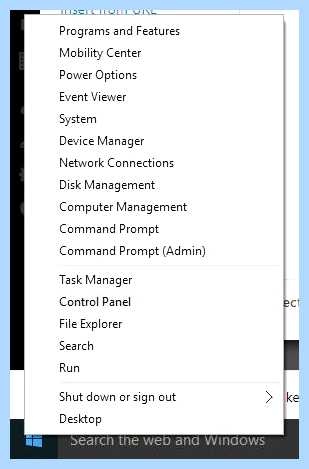
- Щелкните правой кнопкой мыши Пуск
- Нажмите Панель управления
- Введите Административные инструменты и выберите его
- Нажмите Active Directory — пользователии компьютеры.
- Щелкните правой кнопкой мыши организационную единицу, в которой предоставлено право пользователя на вход в систему в качестве службы (по умолчанию организационная единица контроллеров домена)
- Щелкните правой кнопкой мыши нужный контейнер, затем выберите « Свойства».
- Перейти на вкладку групповой политики
- Нажмите Политика контроллеров домена по умолчанию
- Нажмите Редактировать, чтобы запустить диспетчер групповой политики.
- Развернуть Конфигурация компьютера
- Развернуть настройки Windows
- Разверните Настройки безопасности .
- Развернуть Локальные политики
- Нажмите Назначение прав пользователя.
- Щелкните правой кнопкой мыши Вход в качестве службы на правой панели.
- щелчок Добавить пользователя или группу .
- Введите имя, которое вы хотите добавить в политику, в поле Имена пользователей и групп
- Нажмите ОК .
- Выход из диспетчера групповой политики
- Закрыть свойства групповой политики,
- Выход из оснастки «Active Directory — пользователи и компьютеры» консоли управления (MMC)
Как восстановить права пользователя на рядовом сервере (автономно)
Вот как это сделать, если пользователь является участником автономного рядового сервера:
- Запустите оснастку MMC «Локальные параметры безопасности».
- Разверните Локальные политики.
- Нажмите Назначение прав пользователя .
- Щелкните правой кнопкой мыши Вход в качестве службына правой панели.
- НажмитеДобавить пользователя или группу .
- Введите имя, которое вы хотите добавить в политику, в поле Имена пользователей и групп .
- Нажмите ОК .
- Закройте оснастку MMC «Локальные параметры безопасности».
Помогло ли какое-либо из приведенных выше решений исправить службу, не запущенную из-за ошибки входа в систему? Дайте нам знать ваш опыт в разделе комментариев ниже.
Примечание редактора: этот пост был первоначально опубликован в декабре 2017 года и с тех пор был полностью переработан и обновлен для обеспечения свежести, точности и полноты.
СВЯЗАННЫЕ ИСТОРИИ, ЧТОБЫ ПРОВЕРИТЬ:
- Исправлено: отсутствует экран входа в Windows 10
- Вот решение проблем входа в черный экран Windows 10
- Полная версия: Windows 10, 8.1 Сборка зависает при входе
Похожие статьи
-
Это лишь несколько простых примеров использования редактора локальной групповой политики, для того, чтобы показать, что такое вообще присутствует на…
-
Запустите его от имени администратора. Будет произведена установка необходимых компонентов gpedit.msc из собственного хранилища компонентов Windows 10….
-
Групповая политика обновления windows 10
Microsoft опубликовала список из 25 устаревших групповых политик (Legacy Policies) Центра обновления Windows 10 и Windows 11, которые системные…