
Содержание
- Страшный сон TPM. Взламываем защиту модулей TPM и шифрование BitLocker
- Что такое TPM и почему он мешает расшифровать диск
- Архитектура защиты
- Как устроена защита
- Как включить TPM модуль для Windows 11
- Загрузка
- Присоединяйся к сообществу «Xakep.ru»!
- TPM 2.0: как узнать если ли он на компьютере
- Меню «Параметры»
- Оснастка tpm.msc
- Командная строка
- Что такое TPM и как его использовать в Windows
- 1 Включение модуля TPM в BIOS компьютера
- 2 Инициализация модуля TPM в Windows
Владимир 31 Июля 2021 09:22 Комментировать Здрасти !
Прочел вашу статью и проверил у себя в своём ноутбуке ASUS наличие модуля TPM
Оказалось, что у меня он готов к работе. Но, лично я его не включал и даже не имею пароля от него.
И как сейчас мне быть с этим модулем ? Отключить его в БИОСе ? Либо не обращать на него собственного внимания ?
Шифрованием я лично никогда не занимался и не занимаюсь, так у меня ничего личного и секретного нету на SSD-диске.
Жду от вас консультации по моим вопросам.
Всего неплохого.
https://pixs.ru/images/31 Июля 2021/TRM.jpg
Страшный сон TPM. Взламываем защиту модулей TPM и шифрование BitLocker
Модули TPM часто используются для шифрования дисков при помощи BitLocker даже без ведома пользователя. Система загружается и зашифрованный том разблокируется настолько прозрачно, что пользователь может и не подозревать, что накопитель в его устройстве зашифрован. Расшифровать таковой диск можно только с использованием ключа восстановления или… либо взломав чип TPM, в каком хранится ключ шифрования.
info
Статья основана на исследовании Андрея Малышева, руководителя европейского филиала «Элкомсофт».
Что такое TPM и почему он мешает расшифровать диск
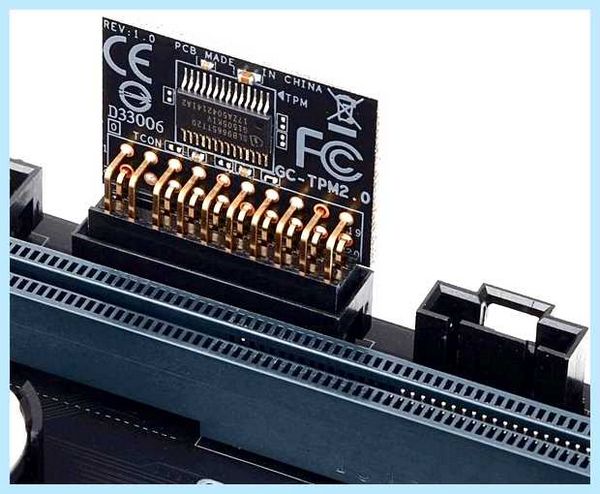
Trusted Platform Module (TPM) — технология безопасности, представленная в виде дополнительного чипа, распаянного либо установленного на материнской плате компьютера. Несмотря на то что официально устройства с TPM в Россию не поставляются, потому что содержат несертифицированные средства шифрования, технология присутствует в большинстве ноутбуков. Чип TPM или распаян на материнской плате (но не активирован в BIOS), или, что случается гораздо почаще, присутствует в «виртуальном» виде благодаря использованию платформы Intel PTT (Intel Platform Trust Technology).
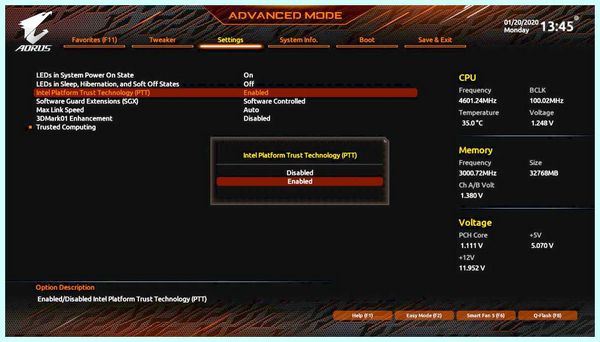
Для пользователя и операционной системы практической разницы между этими подходами нет, однако с точки зрения уязвимостей и их эксплуатации разница существует.
Если рассматривать модуль TPM в качестве аппаратного «довеска», то он состоит из криптографического процессора и встроенной памяти небольшого объема. При всем этом криптографический сопроцессор не используется для шифрования данных — как, например, это сделала Apple с чипом T2.
В рамках модели безопасности TPM основная функция чипа заключается в безопасном хранении и генерации криптографических ключей, а также аппаратном контроле за легитимностью их использования исключительно доверенными агентами. В типичной конфигурации в роли доверенного агента выступает операционная система Windows, причем не неважно какая, а именно та, в какой был сгенерирован конкретный криптографический ключ.
Разумеется, как самой операционной системе, так и ее компонентам и приложениям доступны интерфейсы для работы с TPM и ключами шифрования — что все же не означает полной бесконтрольности.
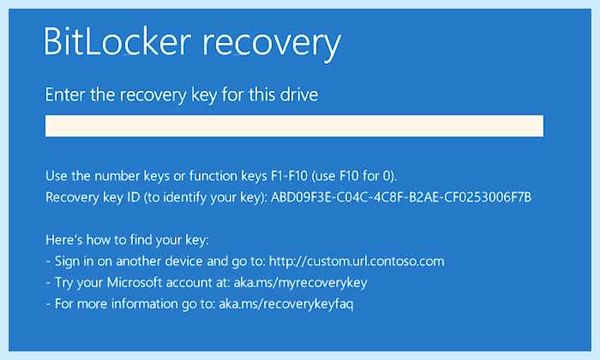
Почему одни диски, зашифрованные BitLocker, можно взломать способом перебора, в то время как другие, точно такие же, нельзя? Мешает то, что пароль в таких дисках не используется вовсе, — перебирать‑то, собственно, нечего. Ключ шифрования хранится в аппаратном модуле TPM, и именно этот модуль будет решать, выдать ключ по запросу, отказать в доступе либо вовсе заблокировать чип, заставив расшифровывать контейнер другим способом. (В скобках замечу, что «другой способ» — это резервный ключ, так называемый ключ восстановления доступа, он всегда сохраняется при создании тома либо на диске, либо в облаке Microsoft, либо в Active Directory. Зашифрованный этим ключом ключ шифрования диска также сохраняется в заголовке тома BitLocker.)
Если ты сталкивался с экраном наподобие того, который приводится ниже, ты поймешь, о чем речь идет.
info
Если хочешь — можешь почитать, где взять ключ восстановления доступа. Я же продолжу рассказ о модулях TPM.
Архитектура защиты
С точки зрения пользователя, защита, которую обеспечивает модуль TPM, не только совершенно прозрачна, да и абсолютно незаметна. Я много раз слышал о случаях, когда владелец устройства утверждал, что никакого шифрования нет, — при всем этом системный раздел был зашифрован BitLocker. И если иногда в утверждениях пользователей можно было усомниться, то в остальных случаях их слова подозрений не вызывали. Как правило, идет речь о функции шифрования устройств BitLocker Device Encryption, описанной в статье «Общие сведения о функции шифрования устройств BitLocker в Windows 10». Если не вдаваться в детали, Windows (независимо от редакции — функция поддерживается даже в Windows 10 Home) автоматически зашифрует системный раздел в фоновом режиме при выполнении нескольких условий:
- В устройстве присутствует и активирован чип TPM либо технология Intel PTT.
- Устройство поддерживает Modern Standby.
- Пользователь с правами администратора вошел в систему через учетную запись Microsoft Account либо использовал для входа учетную запись домена.
- Система автоматически создаст ключ восстановления BitLocker и загрузит его в Microsoft Account пользователя либо Active Directory.
В ранних сборках Windows дополнительно присутствовало требование, чтобы оперативная память была распаянной, а в качестве системного использовался твердотельный накопитель, однако в свежих версиях платформенной документации упоминаний этого я не отыскал.
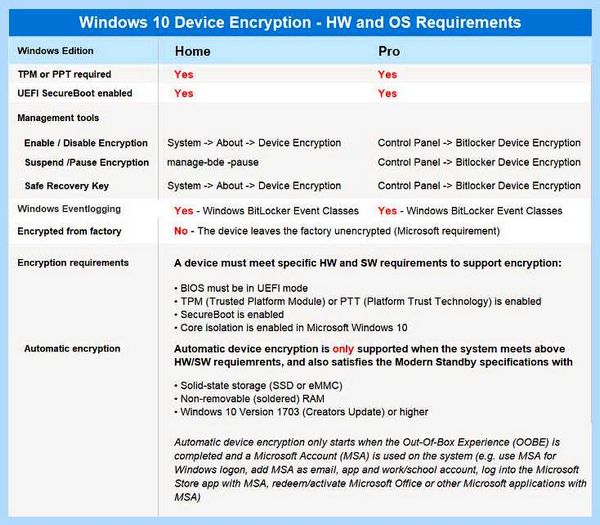
Итак, ты вошел в систему с правами администратора, использовав учетную запись Microsoft Account. Системный диск был зашифрован, но ты этого даже не увидел. Через какое‑то время ты перезагрузил систему. Изменилось ли что‑нибудь в процессе загрузки? С точки зрения пользователя — ровным счетом ничего: компьютер загрузился, Windows вывела запрос пароля. К этому моменту зашифрованный BitLocker диск уже разблокирован, но ты даже не прикасался к компьютеру. С какой стороны это называется защитой?
А вот с какой. При проектировании архитектуры защиты разработчики Windows использовали модель угроз, призванную предотвратить следующие действия:
- Вход в операционную систему в обход стандартных механизмов аутентификации.
- Извлечение диска и его перенос на другой компьютер с целью последующей расшифровки.
- Снятие образа диска и его расшифровка.
- Загрузка компьютера с внешнего накопителя с целью расшифровки системного раздела.
- Изменение конфигурации загрузки с целью расшифровки системного раздела.
Таким образом, если для тебя известен пароль входа в систему — ты не испытаешь никаких неудобств от того, что диск зашифрован. А вот если пароля у тебя нет, то для тебя не удастся даже запустить перебор: база данных SAM хранится на зашифрованном диске, и доступа к ней у тебя не будет до того времени, пока ты не справишься с шифрованием. Для параноиков доступны варианты усиленной защиты: например, на системный раздел можно дополнительно установить PIN-код, сохранить ключ на USB-накопителе либо использовать сразу оба способа. В разделе, посвященном противодействию атакам, как раз и упоминается этот способ.
Как устроена защита
В BitLocker используется симметричное шифрование диска. По умолчанию — алгоритм AES с ключом длиной 128 бит. В свежих сборках Windows 10 применяется режим XTS; более старые версии ОС и первый релиз Windows 10 используют режим CBC.
Как именно выполняется шифрование: средствами центрального процессора (с использованием команд AES-NI) либо контроллера диска, — вопрос сложный. До недавнего времени Windows отдавала предпочтение механизмам шифрования, встроенным в контроллер диска либо SSD, однако обнаруженная исследователями в целом ряде моделей уязвимость в реализации подобных механизмов заставила Microsoft отказаться от этой практики и реализовать шифрование силами центрального процессора. Впрочем, это касается только вновь создаваемых томов; уже зашифрованные диски будут продолжать использовать тот механизм, который был использован при их создании.
С нашей точки зрения, оба механизма эквивалентны. Для расшифровки диска в любом случае потребуется мастер‑ключ, который можно получить одним из нескольких способов:
- Расшифровать паролем, если раздел зашифрован именно таким образом.
- Расшифровать ключом восстановления (Recovery Key).
- Извлечь непосредственно из модуля TPM.
Как включить TPM модуль для Windows 11
О парольных атаках я писал уже достаточно; извлечение ключа восстановления — интересная тема, заслуживающая отдельной статьи. Сейчас нас интересует исключительно третий вариант — извлечение ключа из модуля TPM.
Загрузка
Модуль TPM либо технология Intel PTT используется в том числе для аппаратного контроля «доверенной загрузки» (Trusted boot). Цель «доверенной загрузки» — убедиться, что загружена именно та операционная система и именно в той конфигурации, которая использовалась при создании ключей. Для этого применяется технология, напоминающая блокчейн. Строится своеобразная «цепочка доверия» — последовательность блоков с информацией об этапах загрузки, выстроенная в хронологическом порядке. Так же как и в блокчейне, информацию в цепочке нельзя изменить — только добавить. «Цепочка доверия» сохраняется в регистрах PCR (Platform Configuration Register).
Для начала рассмотрим работу механизма «доверенной загрузки» и роль модуля TPM без шифрования. Во время загрузки выполняются следующие операции.
- При включении компьютера управление получает первый доверенный модуль SRTM (Static root of trust for measures), который находится в области ROM, защищенной от записи. Важный момент: SRTM по определению статичен и защищен от изменений. Уязвимость в этом модуле может поставить под угрозу всю систему безопасности, как это произошло в случае с найденной в загрузчиках Apple уязвимостью checkm8. Подробно об SRTM и другой технологии — DRTM можно выяснить из ответа на Stack Exchange «How does the TPM perform integrity measurements on a system?».
- SRTM делает первую запись в цепочке: в регистр PCR0 записывается контрольная сумма программного кода BIOS. Если в системе прописался руткит, цепочка доверенной загрузки будет прервана (см. «Как система Windows Defender System Guard защищает Windows 10 от руткитов»).
- Теперь управление получает доверенный UEFI BIOS, который формирует дальнейшие компоненты цепочки. При всем этом анализируется множество параметров: таблицы MBR, загрузчика bootloader и других. В цепочку добавляется очередная контрольная сумма, в создании которой используется информация из предыдущего регистра PCR. Нарушение хоть какого из компонентов приводит к изменению содержимого регистров PCR и прерыванию доверенной загрузки.
- Управление передается загрузчику (bootloader), который считывает и запускает код из MBR диска. При всем этом в цепочку загрузки добавляется еще несколько записей.
- Запускается ядро операционной системы, которое добавляет очередные элементы в цепочку.
- Загружается операционная система. В результате на выходе — набор данных в регистрах PCR, однозначно описывающий весь процесс загрузки. От модификации содержимое регистров PCR защищается на аппаратном уровне модулем TPM.
Отлично, система загрузилась, содержимое регистров PCR указывает на доверенный статус загрузки. Сейчас добавим шифрование.
Присоединяйся к сообществу «Xakep.ru»!
Членство в обществе в течение обозначенного срока откроет для тебя доступ ко ВСЕМ материалам «Хакера», дозволит закачивать выпуски в PDF, отключит рекламу на веб-сайте и прирастит личную накопительную скидку! Подробнее
Олег Афонин
Эксперт по мобильной криминалистике компании «Элкомсофт»
TPM 2.0: как узнать если ли он на компьютере
После анонса Windows 11 многие юзеры стали интересоваться, есть ли на компьютере модуль TPM и какая у него версия. К счастью, при наличии Windows 10, эту информацию получить легко. В этой статье мы разглядим несколько методов, как можно выяснить есть ли модуль TPM на компьютере и какая у него версия (TPM 2.0 либо TPM 1.2).
Меню «Параметры»
Одним из самых обычных методов получения инфы о TPM является меню « Характеристики ».
Для того чтоб выяснить, есть ли модуль TPM на компьютере, и какая у него версия, необходимо открыть меню « Характеристики » (композиция кнопок Win-i ), ввести в поиск фразу « Обработчик безопасности » и перейти в отысканный раздел опций.
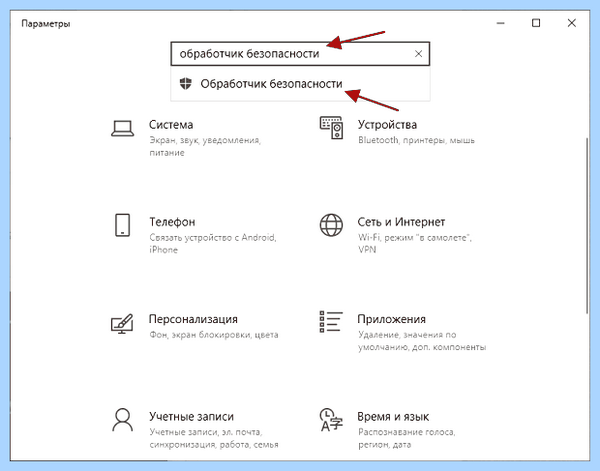
В итоге раскроется окно с информацией о доверенном платформенном модуле ( TPM).
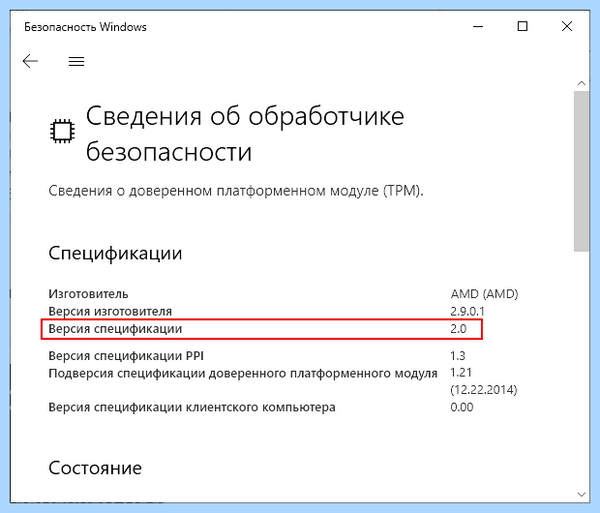
Тут можно выяснить изготовителя модуля TPM, его версию, версию спецификации, также другие данные об применяемом TPM. Для работы Windows 11 нужна версия спецификации 2.0.
Оснастка tpm.msc
Для управления модулем TPM в Windows 10 есть оснастка, которая вызывается командой « tpm.msc ». Чтоб пользоваться этой программкой нажмите комбинацию кнопок Win-R , введите команду « tpm.msc » и нажмите ввод.
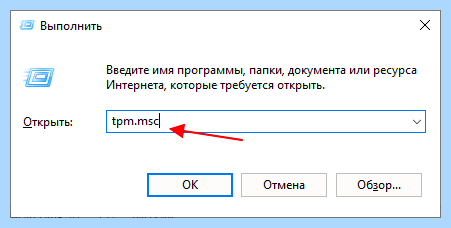
В итоге должно показаться окно « Управление доверенным платформенным модулем на локальном компьютере ».
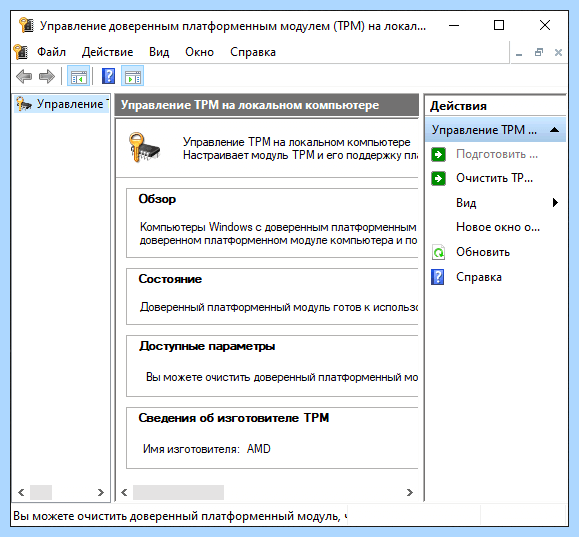
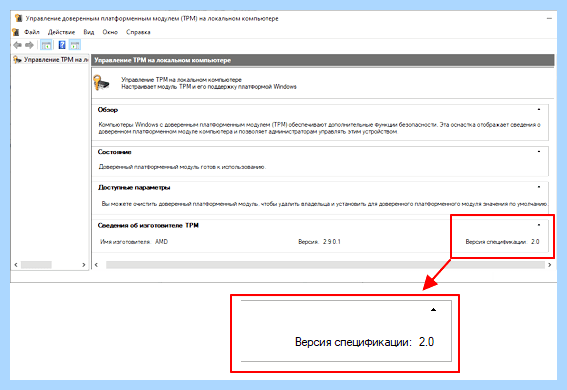
Если на компьютере есть TPM, то тут будет доступна информация о модуле и его опции. В самом низу, в блоке « Сведения об изготовителе » будет указана версия спецификации TPM. Для работы Windows 11 требуется версия спецификации 2.0.
Если TPM модуль отсутствует либо отключен в BIOS, то тут будет отображаться надпись « Не удается отыскать совместимый доверенный платформенный модуль ».
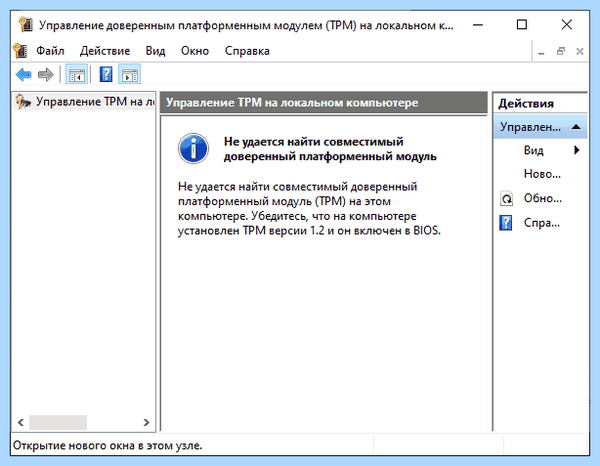
В данном случае попытайтесь включить TPM в BIOS и снова проверьте данную оснастку.
Командная строка
tpmtool
В командной строке Windows 10 можно использовать команду « tpmtool ». Это служебная программка для получения инфы модуле TPM, работы с журнальчиками и драйверами. Чтоб вывести данные о версии TPM необходимо выполнить:
tpmtool getdeviceinformation
В выводе этой команды более увлекательной является строчка « Версия доверенного платформенного модуля », в какой указывается версия спецификации TPM. Для работы Windows 11 тут должна быть указана версия 2.0.
C:\Users\stepu>tpmtool getdeviceinformation -Доверенный платформенный модуль находится: Правда -Версия доверенного платформенного модуля: 2.0 -Код изготовителя доверенного платформенного модуля: AMD -Полное имя производителя доверенного платформенного модуля: AMD -Версия изготовителя доверенного платформенного модуля: 2.9.0.1 -Версия PPI: 1.3 -Инициализировано: Правда -Готово для хранения: Правда -Готово для аттестации: Ересь -Описание информационных флагов: INFORMATION_EK_CERTIFICATE -С поддержкой аттестации: Ересь -Для восстановления нужна чистка: Ересь -Очистка вероятна: Правда -Доверенный платформенный модуль имеет уязвимое встроенное ПО: Ересь -Состояние привязки PCR7: 2 -Задача обслуживания завершена: Правда Версия спецификации доверенного плафторменного модуля: 1.21 Дата ошибки доверенного платформенного модуля: Monday, December 22, 2014 -Версия клиента ПК: 0.00 -Заблокировано: Ересь
WMIC
Также для получения инфы о версии TPM можно использовать команду WMIC (требуются права администратора):
wmic /namespace:\\root\cimv2\security\microsofttpm path win32_tpm get * /format:textvaluelist.xsl
В выводе этой команды нужно смотреть на последнюю строку « SpecVersion », в первом значении которой указана версия спецификации TPM.
C:\Users\stepu>wmic /namespace:\\root\cimv2\security\microsofttpm path win32_tpm get * /format:textvaluelist.xsl IsActivated_InitialValue=TRUE IsEnabled_InitialValue=TRUE IsOwned_InitialValue=TRUE ManufacturerId=1095582720 ManufacturerIdTxt=AMD ManufacturerVersion=2.9.0.1 ManufacturerVersionFull20=2.9.0.1 ManufacturerVersionInfo=AMD PhysicalPresenceVersionInfo=1.3 SpecVersion=2.0, 0, 1.21
Как включить TPM на:
- Как проверить совместимость компьютера с Windows 11
- Как включить TPM 2.0 в BIOS
- Программа для проверки совместимости с Windows 11
- AMD CPU fTPM Switch: что это в BIOS
- Запуск Windows 11 на этом компьютере невозможен
Создатель сайта comp-security.net, автор более 2000 статей о ремонте компьютеров, работе с программами, настройке операционных систем.
Остались вопросы?
Задайте вопрос в комментариях под статьей или на странице «Задать вопрос» и вы обязательно получите ответ.
Что такое TPM и как его использовать в Windows
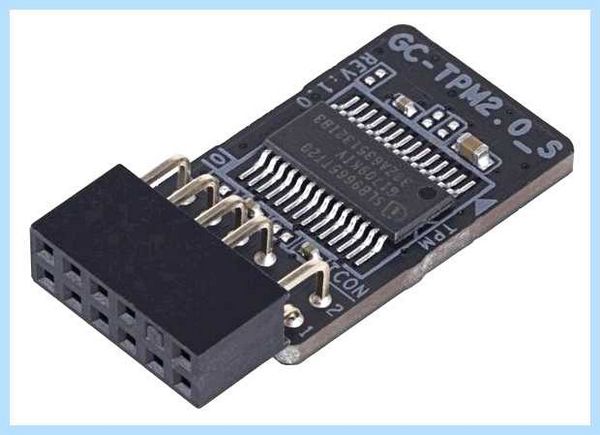
В почти всех компьютерах и ноутбуках сегодня можно встретить дополнительный чип, который называется TPM. В операционной системе он определяется в разделе «Устройства безопасности». Что же это все-таки за зверь такой и зачем он, собственно, нужен мы и поговорим сегодня.
Доверенный платформенный модуль, или TPM (trusted platform module) – это отдельный микрочип на системной плате компьютера, который выполняет специфический круг задач, связанных с криптографией и защитой компьютера.
Например, при помощи криптопроцессора TPM можно осуществлять шифрование жёсткого диска компьютера. Конечно, это может делать и центральный процессор, но тогда ему придётся выполнять больше задач, и скорость шифрования и расшифрования будет гораздо ниже. Аппаратно реализованное шифрование в модуле TPM происходит практически без потери производительности.
Расшифрование (decryption) иногда некорректно называют дешифрование (deciphering). Разница между ними в том, что при расшифровании вам известен алгоритм и секретный ключ, которым зашифрованы данные, а при дешифровании – нет.
Также TPM может защищать учётные данные и проверять программы, запущенные в системе. Предотвращает заражение руткитами и буткитами (разновидности вредоносных программ, которые проникают в компьютер до загрузки операционной системы или скрывают своё присутствие в системе, и потому не могут быть распознаны системой), следя за тем, чтобы конфигурация компьютера не была изменена без ведома пользователя.
Кроме того, каждый криптографический модуль TPM имеет уникальный идентификатор, который записан прямо в микросхему и не может быть изменён. Поэтому крипточип может использоваться для проверки подлинности при доступе к сети или какому-либо приложению.
TPM может генерировать стойкие ключи шифрования, когда это требуется операционной системе (ОС).
Но до того как использовать модуль TPM , его необходимо настроить. Настройка модуля сводятся к нескольким простым действиям.
- Во-первых, чип нужно активировать в BIOS компьютера (если он не активирован).
- Во-вторых, нужно стать его владельцем на уровне операционной системы.
Рассмотрим эти шаги более подробно.
1 Включение модуля TPM в BIOS компьютера
Для включения модуля зайдите в BIOS и перейдите в раздел, связанный с безопасностью. Хотя BIOS может существенно отличаться на разных компьютерах, обычно, раздел с настройками безопасности называется «Security». В этом разделе должна быть опция, которая называется «Security Chip».
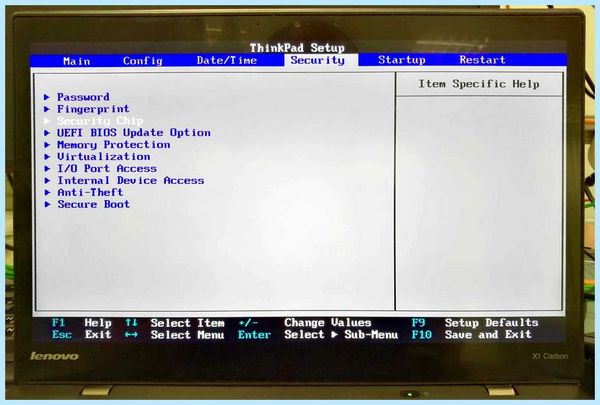
Модуль может находиться в трёх состояниях:
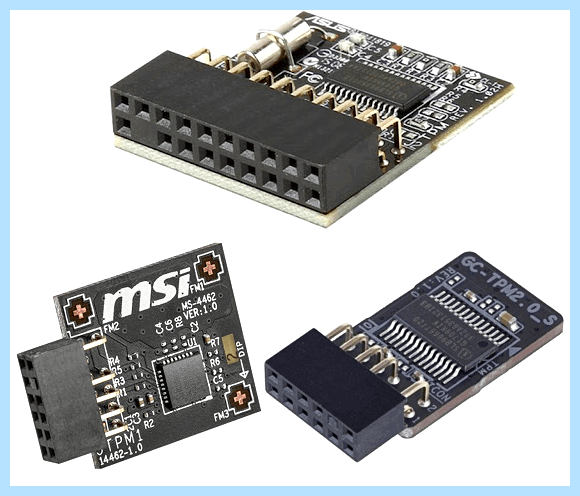
- Выключен (Disabled).
- Включён и не задействован (Inactive).
- Включён и задействован (Active).
В первом случае он не будет виден в операционной системе, во 2-м – он будет виден, но система не будет его использовать, а в третьем – чип виден и будет использоваться системой. Установите состояние «активен».
Тут же в настройках можно очистить старые ключи, сгенерированные чипом.
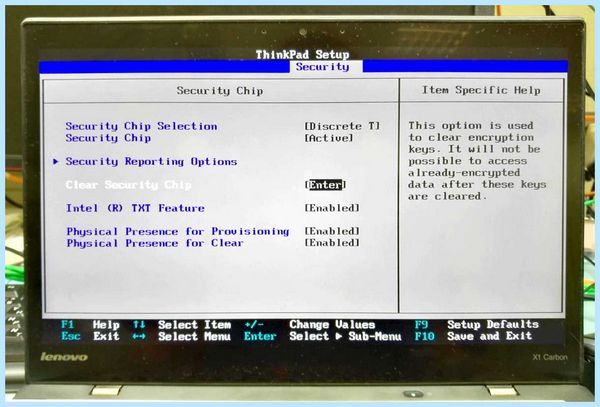
Очистка TPM может пригодиться, если вы, например, захотите продать свой компьютер. Учтите, что стерев ключи, вы не сможете восстановить данные, закодированные этими ключами (если, конечно, вы шифруете свой жёсткий диск).
Теперь сохраните изменения («Save and Exit» или клавиша F10) и перезагрузите компьютер.
После загрузки компьютера откройте диспетчер устройств и убедитесь, что доверенный модуль появился в списке устройств. Он должен находиться в разделе «Устройства безопасности».
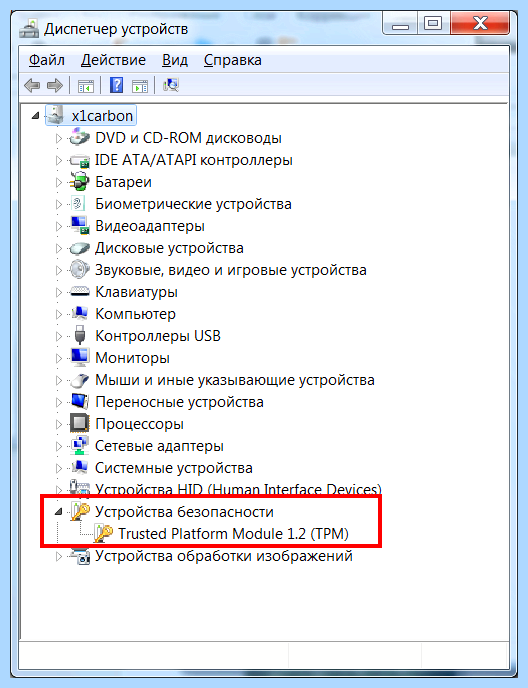
2 Инициализация модуля TPM в Windows
Осталось инициализировать чип в операционной системе. Для этого нужно открыть оснастку управления модулем TPM . Нажмите кнопки Windows+R (откроется окно «Выполнить»), введите в поле ввода tpm.msc и нажмите «Ввод». Запустится оснастка «Управление доверенным платформенным модулем (TPM) на локальном компьютере».
Здесь, кстати, можно почитать дополнительную информацию – что такое TPM , когда его нужно включать и выключать, менять пароль и т.д.. Хороший цикл статей, посвящённый TPM, есть на сайте Microsoft.
В правой части оснастки находится меню действий. Нажмите «Инициализировать TPM…». Если эта возможность не активна, значит, ваш чип уже инициализирован. Если он инициализирован не вами, и вы не знаете пароль владельца, то желательно выполнить сброс и очистку памяти модуля, как описано в предыдущем пункте.
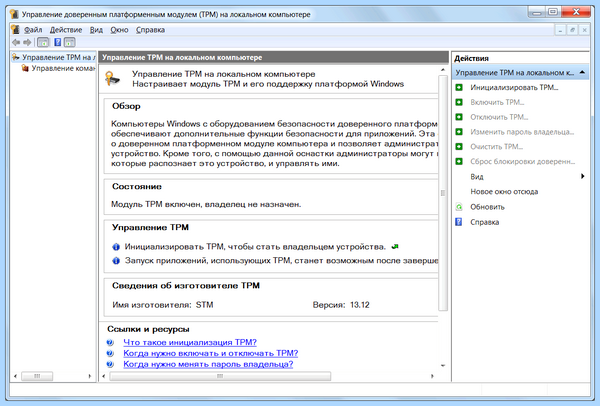
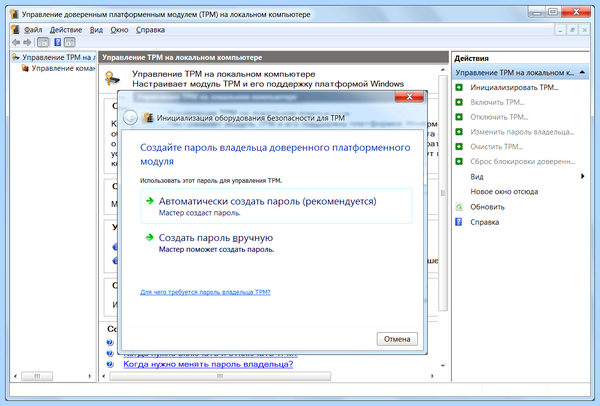
Когда запустится мастер инициализации TPM , он предложит создать пароль. Выберите вариант «Автоматически создать пароль».
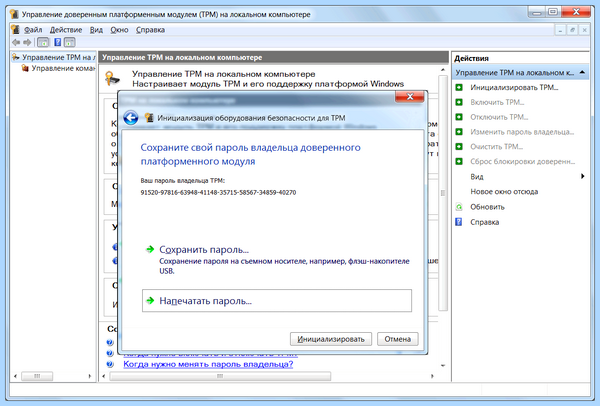
Программа инициализации модуля TPM сгенерирует пароль. Сохраните его в файле или распечатайте. Теперь нажмите кнопку «Инициализировать» и немного подождите.
По завершении программа сообщит об успешной инициализации модуля. После завершения инициализации все дальнейшие действия с модулем – отключение, очистка, восстановление данных при сбоях, сброс блокировки – будут возможны только при помощи пароля, который вы только-только получили.
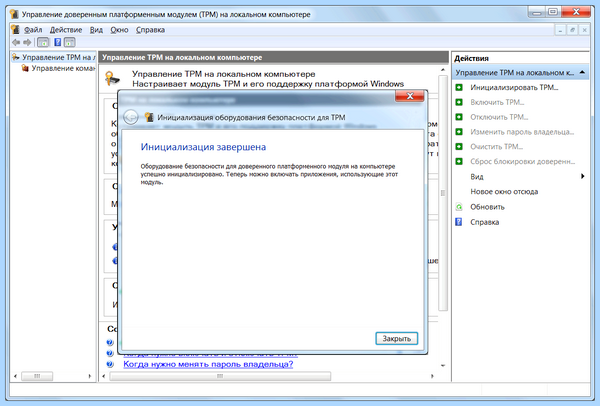
Теперь действие инициализации стало неактивным, зато появилась возможность отключить TPM, сменить пароль владельца и сбросить блокировку модуля, если это произошло (модуль блокирует сам себя для предотвращения мошенничества или атаки).
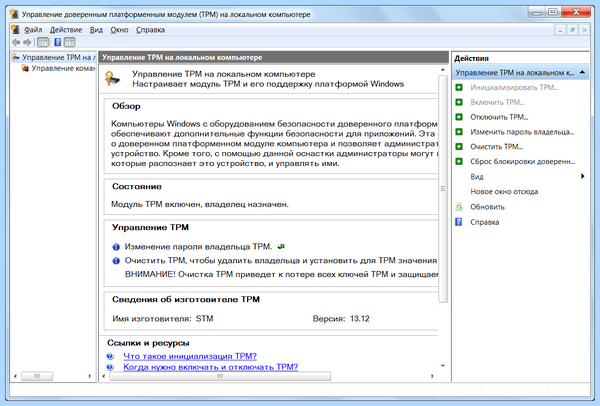
Собственно, на этом заканчиваются возможности управления модулем TPM . Все дальнейшие операции, которые будут требовать возможности чипа, будут происходить автоматически – прозрачно для операционной системы и незаметно вам. Всё это должно быть реализовано в программном обеспечении. В более свежих операционных системах, например Windows 8 и Windows 10, возможности TPM используются более широко, чем в более старых ОС.
Последнее изменениеВторник, 12 Март 2019 19:04 Прочитано 121858 раз
Поблагодарить автора:
Поделиться
Похожие материалы (по тегу)
Последнее от aave
- Как завершить консольное приложение .NET с заданным кодом
- Как сделать пункт меню с выравниванием по правому краю (WPF)
- Как загрузить программу в USB микроконтроллер CY7C68013
- WPF: выделение текста в TextBox при получении фокуса ввода
- Декодирование свёрточного кода по алгоритму Витерби, улучшенный алгоритм
Другие материалы в этой категории:
12 комментарии
Андрей 25 Июля 2020 18:33 Комментировать Здравствуйте!
Желаю поделиться своей проблемой по поводу TPM. Недавно система обновилась
KB4565503 (Build 19041.388) для Windows 10 (версия 2004) В тот же день появился
Синий экран смерти, у меня таково раньше никогда не было. Ошибка 0x00000133
И так стало продолжаться каждый день. Нашел такую информацию : ( Драйвер устройства для доверенного платформенного модуля (TPM) обнаружил неустранимую ошибку, связанную с оборудованием TPM, которая не позволяет использовать службы TPM (например, шифрование данных). Обратитесь за помощью к производителю компьютера.) Пришлось в биосе отключить модуль ТРМ, пока все работает четко.
Может кому-то моя информация поможет
aave1 26 Июля 2020 21:16 Комментировать Андрей, спасибо большое за информацию! Это действительно интересно. Жаль только-только пришлось полностью отключать модуль TPM и не нашлось другого решения.
Влад 27 Декабря 2020 08:47 Комментировать Цифровая лицензия виндовс 10 слетит при всем этом?
aave1 27 Декабря 2020 18:14 Комментировать Влад! При чём «при всем этом»?
Алексей 5 Июля 2021 10:41 Комментировать Зашел в биос, включил ТПМ. Не пришлось никаких паролей создавать. Ничего инициализировать. Но вероятнее всего из-за того, что у меня включена учетка мелкософт.
Вопрос, чем грозит нажатие справа команды «Отчистить ТПМ»?
aave1 5 Июля 2021 20:18 Комментировать Алексей, в чипе TPM могут храниться какие-то ваши пароли и идентификационные данные (например, для входа в Windows). Также если вы зашифровали свои данные или диски при помощи аппаратного шифрования (используя, например, BitLocker), то не сможете восстановить их.
Поэтому до того как очищать модуль TPM, необходимо расшифровать все данные, которые были при помощи него зашифрованы. Перед очисткой желательно создать TPM-файл с резервной копией ключей. Это делается в оснастке TPM.
Рекомендуется очищать модуль при продаже компьютера другому владельцу или при неполадках в работе чипа.
Владимир 31 Июля 2021 09:22 Комментировать Здравствуйте !
Прочитал вашу статью и проверил у себя в своём ноутбуке ASUS наличие модуля TPM
Оказалось, что у меня он готов к работе. Но, лично я его не включал и даже не имею пароля от него.
И как теперь мне быть с этим модулем ? Отключить его в БИОСе ? Или не обращать на него своего внимания ?
Шифрованием я лично никогда не занимался и не занимаюсь, так у меня ничего личного и секретного нету на SSD-диске.
Жду от вас консультации по моим вопросам.
Всего хорошего.
https://pixs.ru/images/31 Июля 2021/TRM.jpg
aave1 31 Июля 2021 20:17 Комментировать Владимир! В таком случае лучше не отключайте модуль TPM и не обращайте на него внимания. Никакие Ваши данные он не может «украсть» или повредить. Вероятно, модуль был активирован производителем ноутбука.
Ярослав 5 Августа 2021 03:08 Комментировать Привет ! Материнка P8H61 PRO позволит подключить модуль TPM?
aave1 6 Августа 2021 16:50 Комментировать Ярослав, да.
Виталий 25 Ноября 2021 13:48 Комментировать Здравствуйте! Прочитал вашу статью чтобы подключить TPM 2.0 и столкнулся с проблемой по инициализации. Никак не могу решить задачу, подскажите пожалуйста, что я делаю не так и в чем может быть причина. Недавно приобрел TPM 2.0 модуль для своей материнской платы ASUS ROG STRIX Z370-F GAMING. Инициация модуля похоже прошла в автоматическом режиме. В управлении доверенным платформенным модулем отображается статус «готов к использованию». Очистку проводил пару раз, и через менеджер TPM (который вызывается командой «tpm.msc»), и через устранение неисправностей TMP (та что в настройках безопасности ОС), и через непосредственно UEFI. Результат всегда один, система уведомляет что могут быть потеряны данные, я соглашаюсь, очистка вроде как происходит, компьютер перезагружается. Вновь захожу в менеджер TPM («tpm.msc») и вижу прежнюю картину — модуль готов к использованию, а варианта с ручной инициализаций нет. При всем этом новый BIOS или точнее UEFI для платы ASUS ROG STRIX Z370-F GAMING установлен, операционная система Windows 11 крайней версии. В БИОСе модуль включен (параметр Firmware TPM). На всякий случай включил в БИОСе функцию Secure Boot — разницы нет. Складывается впечатление что Майкрософт специально выполняет инициализацию модуля автоматически для «удобства» пользователя. Но хочется иметь доступ к паролю своей системы, иначе о какой безопасности речь идет. Или я что-то делаю не так или модуль с дефектом. И тут же интересно, как вообще проверить практически работоспособность модуля? Или же функция создания пароля в ручную возможна только с использованием Bitlocker? У меня Windows Home, и понимаю что Bitlocker в этой версии не предусмотрен, но в нем ли дело? В общем тема интересная, хочется докопаться до истины.
aave1 26 Ноября 2021 16:27 Комментировать Виталий! У Вас нет возможности залезть «внутрь» модуля. Он работает полностью в автоматическом режиме. Если система сообщает, что модуль готов, значит она его проверила и она может с ним работать. Тема, согласен, очень интересная, и довольно сложная. Информации на русском языке довольно мало, нужно читать спецификации на английском языке. А на русском для начала можете посмотреть видео на Ютуб с названием «TPM.TXT: попробуем взломать!», в нём кратко описываются задачи TPM, и как с ним работает компьютер.
Похожие статьи
-
Содержание Руководство по модулям VRM материнской платы – как они влияют на разгон CPU Что такое VRM материнской платы Почему VRM материнской платы важны…
-
Trusted platform module что это
Содержание Что такое TPM и как его использовать в Windows 1 Включение модуля TPM в BIOS компьютера 2 Инициализация модуля TPM в Windows Поблагодарить…
-
Tpm на материнской плате что это
Содержание Windows 11 требует TPM — что это и зачем нужно? ЧТО ТАКОЕ TPM? ЗАЧЕМ WINDOWS 11 НУЖНА ПОДДЕРЖКА TPM? КАК ПРОВЕРИТЬ НАЛИЧИЕ TPM 2.0 НА…