
Содержание
- Что такое TPM и как его использовать в Windows
- 1 Включение модуля TPM в BIOS компьютера
- 2 Инициализация модуля TPM в Windows
- Что такое TPM и как его использовать в Windows
- 1 Включение модуля TPM в BIOS компьютера
- 2 Инициализация модуля TPM в Windows
- Trusted platform module (TPM): друг или враг?
- Trusted Platform Module компании Infineon Technologies уязвимы, а их RSA-ключи ненадежны
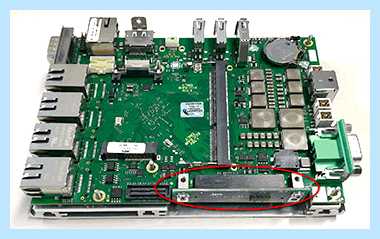
Но до того как использовать модуль TPM , его нужно настроить. Настройка модуля сводятся к нескольким обычным действиям.
Что такое TPM и как его использовать в Windows
В почти всех компьютерах и ноутбуках сейчас можно повстречать дополнительный чип, который именуется TPM. В операционной системе он определяется в разделе «Устройства безопасности». Что же это все-таки за зверек таковой и зачем он, фактически, нужен мы и побеседуем сейчас.
Доверенный платформенный модуль, либо TPM (trusted platform module) – это отдельный микрочип на системной плате компьютера, который делает специфичный круг задач, связанных с криптографией и защитой компьютера.
К примеру, при помощи криптопроцессора TPM можно производить шифрование жёсткого диска компьютера. Естественно, это может делать и центральный микропроцессор, но тогда ему придётся делать больше задач, и скорость шифрования и расшифрования будет еще ниже. Аппаратно реализованное шифрование в модуле TPM происходит фактически без утраты производительности.
Расшифрование (decryption) время от времени неправильно именуют дешифрование (deciphering). Разница меж ними в том, что при расшифровании для вас известен метод и скрытый ключ, которым зашифрованы данные, а при дешифровании – нет.
Также TPM может защищать учётные данные и инспектировать программки, запущенные в системе. Предутверждает инфецирование руткитами и буткитами (разновидности вредных программ, которые попадают в компьютер до загрузки операционной системы либо скрывают своё присутствие в системе, и поэтому не могут быть распознаны системой), следя за тем, чтоб конфигурация компьютера не была изменена без ведома юзера.
Не считая того, каждый криптографический модуль TPM имеет уникальный идентификатор, который записан прямо в микросхему и не может быть изменён. Потому крипточип может употребляться для проверки подлинности при доступе к сети либо какому-либо приложению.
TPM может генерировать стойкие ключи шифрования, когда это требуется операционной системе (ОС).
Но до того как использовать модуль TPM , его нужно настроить. Настройка модуля сводятся к нескольким обычным действиям.
- Во-1-х, чип необходимо активировать в BIOS компьютера (если он не активирован).
- Во-2-х, необходимо стать его обладателем на уровне операционной системы.
Разглядим эти шаги более тщательно.
1 Включение модуля TPM в BIOS компьютера
Для включения модуля зайдите в BIOS и перейдите в раздел, связанный с безопасностью. Хотя BIOS может значительно отличаться на различных компьютерах, обычно, раздел с опциями безопасности именуется «Security». В этом разделе должна быть функция, которая именуется «Security Chip».
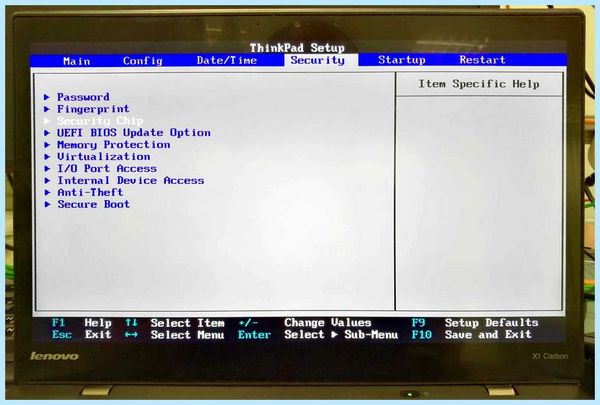
Модуль может находиться в трёх состояниях:
- Выключен (Disabled).
- Включён и не задействован (Inactive).
- Включён и задействован (Active).
В первом случае он не будет виден в операционной системе, во 2-м – он будет виден, но система не будет его использовать, а в 3-ем – чип виден и будет употребляться системой. Установите состояние «активен».
Здесь же в настройках можно очистить старенькые ключи, сгенерированные чипом.
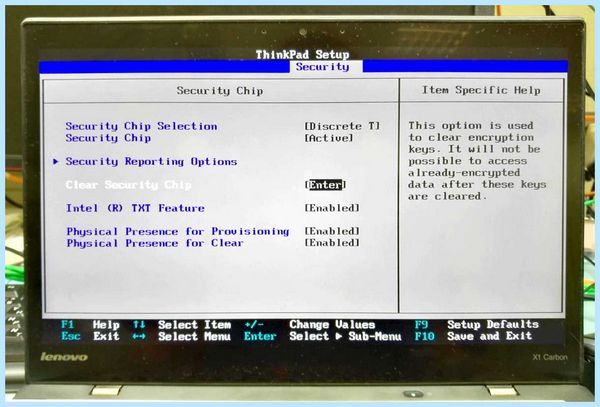
Чистка TPM может понадобиться, если вы, к примеру, возжелаете реализовать собственный компьютер. Учтите, что стерев ключи, вы не можете вернуть данные, закодированные этими ключами (если, естественно, вы шифруете собственный жёсткий диск).
Сейчас сохраните конфигурации («Save and Exit» или клавиша F10) и перезагрузите компьютер.
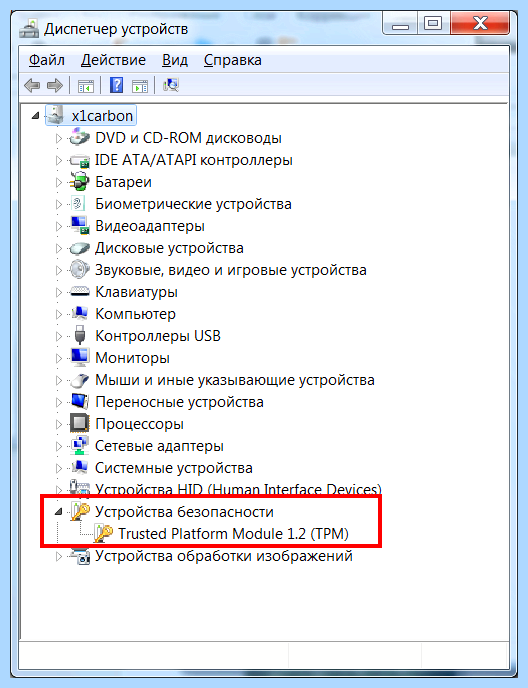
После загрузки компьютера откройте диспетчер устройств и убедитесь, что доверенный модуль появился в списке устройств. Он должен находиться в разделе «Устройства безопасности».
2 Инициализация модуля TPM в Windows
Осталось инициализировать чип в операционной системе. Для этого нужно открыть оснастку управления модулем TPM . Нажмите кнопки Windows+R (откроется окно «Выполнить»), введите в поле ввода tpm.msc и нажмите «Ввод». Запустится оснастка «Управление доверенным платформенным модулем (TPM) на локальном компьютере».
Здесь, кстати, можно почитать дополнительную информацию – что такое TPM , когда его нужно включать и выключать, менять пароль и т.д.. Хороший цикл статей, посвящённый TPM, есть на сайте Microsoft.
В правой части оснастки находится меню действий. Нажмите «Инициализировать TPM…». Если эта возможность не активна, значит, ваш чип уже инициализирован. Если он инициализирован не вами, и вы не знаете пароль владельца, то желательно выполнить сброс и очистку памяти модуля, как описано в предыдущем пункте.
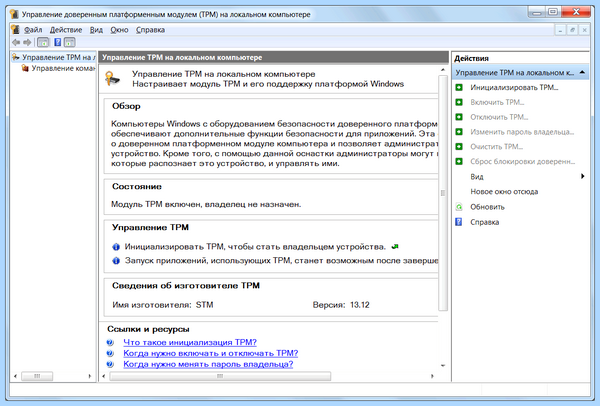
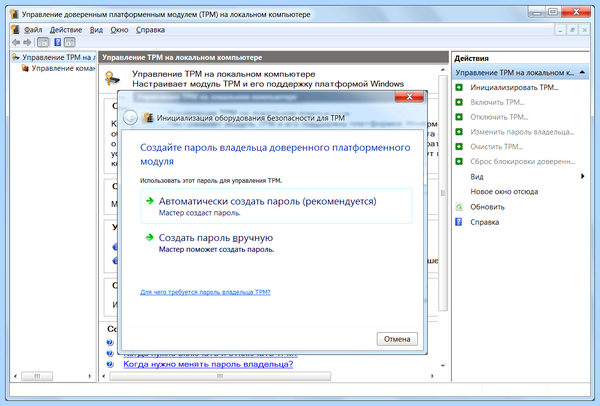
Когда запустится мастер инициализации TPM , он предложит создать пароль. Выберите вариант «Автоматически создать пароль».
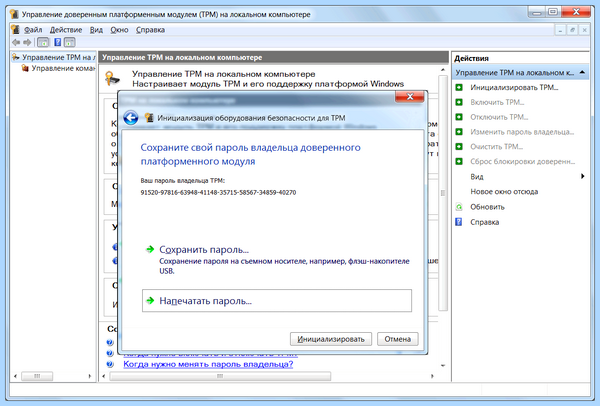
Программа инициализации модуля TPM сгенерирует пароль. Сохраните его в файле или распечатайте. Теперь нажмите кнопку «Инициализировать» и немного подождите.
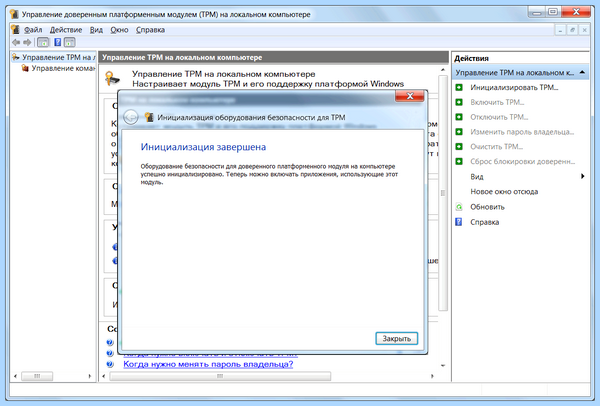
По завершении программа сообщит об успешной инициализации модуля. После завершения инициализации все дальнейшие действия с модулем – отключение, очистка, восстановление данных при сбоях, сброс блокировки – будут возможны только при помощи пароля, который вы только-только получили.
Теперь действие инициализации стало неактивным, зато появилась возможность отключить TPM, сменить пароль владельца и сбросить блокировку модуля, если это произошло (модуль блокирует сам себя для предотвращения мошенничества или атаки).
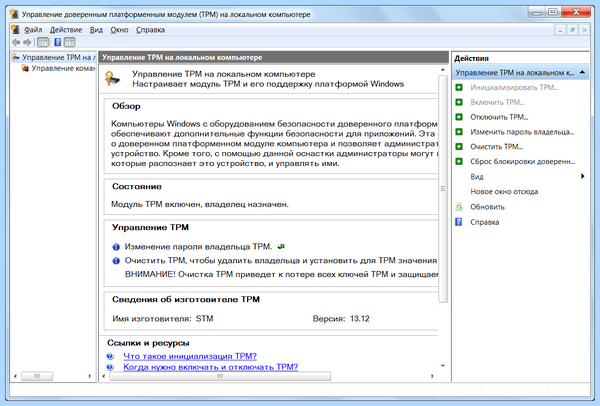
Собственно, на этом заканчиваются возможности управления модулем TPM . Все дальнейшие операции, которые будут требовать возможности чипа, будут происходить автоматически – прозрачно для операционной системы и незаметно вам. Всё это должно быть реализовано в программном обеспечении. В более свежих операционных системах, например Windows 8 и Windows 10, возможности TPM используются более широко, чем в более старых ОС.
Последнее изменениеВторник, 12 Март 2019 19:04 Прочитано 121858 раз
Поблагодарить автора:
Поделиться
Похожие материалы (по тегу)
Последнее от aave
- Как завершить консольное приложение .NET с заданным кодом
- Как сделать пункт меню с выравниванием по правому краю (WPF)
- Как загрузить программу в USB микроконтроллер CY7C68013
- WPF: выделение текста в TextBox при получении фокуса ввода
- Декодирование свёрточного кода по алгоритму Витерби, улучшенный алгоритм
Другие материалы в этой категории:
12 комментарии
Андрей 25 Июля 2020 18:33 Комментировать Здравствуйте!
Желаю поделиться своей проблемой по поводу TPM. Недавно система обновилась
KB4565503 (Build 19041.388) для Windows 10 (версия 2004) В тот же день появился
Синий экран смерти, у меня таково раньше никогда не было. Ошибка 0x00000133
И так стало продолжаться каждый день. Нашел такую информацию : ( Драйвер устройства для доверенного платформенного модуля (TPM) обнаружил неустранимую ошибку, связанную с оборудованием TPM, которая не позволяет использовать службы TPM (например, шифрование данных). Обратитесь за помощью к производителю компьютера.) Пришлось в биосе отключить модуль ТРМ, пока все работает четко.
Может кому-то моя информация поможет
aave1 26 Июля 2020 21:16 Комментировать Андрей, спасибо большое за информацию! Это действительно интересно. Жаль только-только пришлось полностью отключать модуль TPM и не нашлось другого решения.
Влад 27 Декабря 2020 08:47 Комментировать Цифровая лицензия виндовс 10 слетит при всем этом?
aave1 27 Декабря 2020 18:14 Комментировать Влад! При чём «при всем этом»?
Алексей 5 Июля 2021 10:41 Комментировать Зашел в биос, включил ТПМ. Не пришлось никаких паролей создавать. Ничего инициализировать. Но вероятнее всего из-за того, что у меня включена учетка мелкософт.
Вопрос, чем грозит нажатие справа команды «Отчистить ТПМ»?
aave1 5 Июля 2021 20:18 Комментировать Алексей, в чипе TPM могут храниться какие-то ваши пароли и идентификационные данные (например, для входа в Windows). Также если вы зашифровали свои данные или диски при помощи аппаратного шифрования (используя, например, BitLocker), то не сможете восстановить их.
Поэтому до того как очищать модуль TPM, необходимо расшифровать все данные, которые были при помощи него зашифрованы. Перед очисткой желательно создать TPM-файл с резервной копией ключей. Это делается в оснастке TPM.
Рекомендуется очищать модуль при продаже компьютера другому владельцу или при неполадках в работе чипа.
Владимир 31 Июля 2021 09:22 Комментировать Здравствуйте !
Прочитал вашу статью и проверил у себя в своём ноутбуке ASUS наличие модуля TPM
Оказалось, что у меня он готов к работе. Но, лично я его не включал и даже не имею пароля от него.
И как теперь мне быть с этим модулем ? Отключить его в БИОСе ? Или не обращать на него своего внимания ?
Шифрованием я лично никогда не занимался и не занимаюсь, так у меня ничего личного и секретного нету на SSD-диске.
Жду от вас консультации по моим вопросам.
Всего хорошего.
https://pixs.ru/images/31 Июля 2021/TRM.jpg
aave1 31 Июля 2021 20:17 Комментировать Владимир! В таком случае лучше не отключайте модуль TPM и не обращайте на него внимания. Никакие Ваши данные он не может «украсть» или повредить. Вероятно, модуль был активирован производителем ноутбука.
Ярослав 5 Августа 2021 03:08 Комментировать Привет ! Материнка P8H61 PRO позволит подключить модуль TPM?
aave1 6 Августа 2021 16:50 Комментировать Ярослав, да.
Виталий 25 Ноября 2021 13:48 Комментировать Здравствуйте! Прочитал вашу статью чтобы подключить TPM 2.0 и столкнулся с проблемой по инициализации. Никак не могу решить задачу, подскажите пожалуйста, что я делаю не так и в чем может быть причина. Недавно приобрел TPM 2.0 модуль для своей материнской платы ASUS ROG STRIX Z370-F GAMING. Инициация модуля похоже прошла в автоматическом режиме. В управлении доверенным платформенным модулем отображается статус «готов к использованию». Очистку проводил пару раз, и через менеджер TPM (который вызывается командой «tpm.msc»), и через устранение неисправностей TMP (та что в настройках безопасности ОС), и через непосредственно UEFI. Результат всегда один, система уведомляет что могут быть потеряны данные, я соглашаюсь, очистка вроде как происходит, компьютер перезагружается. Вновь захожу в менеджер TPM («tpm.msc») и вижу прежнюю картину — модуль готов к использованию, а варианта с ручной инициализаций нет. При всем этом новый BIOS или точнее UEFI для платы ASUS ROG STRIX Z370-F GAMING установлен, операционная система Windows 11 крайней версии. В БИОСе модуль включен (параметр Firmware TPM). На всякий случай включил в БИОСе функцию Secure Boot — разницы нет. Складывается впечатление что Майкрософт специально выполняет инициализацию модуля автоматически для «удобства» пользователя. Но хочется иметь доступ к паролю своей системы, иначе о какой безопасности речь идет. Или я что-то делаю не так или модуль с дефектом. И тут же интересно, как вообще проверить практически работоспособность модуля? Или же функция создания пароля в ручную возможна только с использованием Bitlocker? У меня Windows Home, и понимаю что Bitlocker в этой версии не предусмотрен, но в нем ли дело? В общем тема интересная, хочется докопаться до истины.
aave1 26 Ноября 2021 16:27 Комментировать Виталий! У Вас нет возможности залезть «внутрь» модуля. Он работает полностью в автоматическом режиме. Если система сообщает, что модуль готов, значит она его проверила и она может с ним работать. Тема, согласен, очень интересная, и довольно сложная. Информации на русском языке довольно мало, нужно читать спецификации на английском языке. А на русском для начала можете посмотреть видео на Ютуб с названием «TPM.TXT: попробуем взломать!», в нём кратко описываются задачи TPM, и как с ним работает компьютер.
Что такое TPM и как его использовать в Windows
В почти всех компьютерах и ноутбуках сегодня можно встретить дополнительный чип, который называется TPM. В операционной системе он определяется в разделе «Устройства безопасности». Что же это все-таки за зверь такой и зачем он, собственно, нужен мы и поговорим сегодня.
Доверенный платформенный модуль, или TPM (trusted platform module) – это отдельный микрочип на системной плате компьютера, который выполняет специфический круг задач, связанных с криптографией и защитой компьютера.
Например, при помощи криптопроцессора TPM можно осуществлять шифрование жёсткого диска компьютера. Конечно, это может делать и центральный процессор, но тогда ему придётся выполнять больше задач, и скорость шифрования и расшифрования будет гораздо ниже. Аппаратно реализованное шифрование в модуле TPM происходит практически без потери производительности.
Расшифрование (decryption) иногда некорректно называют дешифрование (deciphering). Разница между ними в том, что при расшифровании вам известен алгоритм и секретный ключ, которым зашифрованы данные, а при дешифровании – нет.
Также TPM может защищать учётные данные и проверять программы, запущенные в системе. Предотвращает заражение руткитами и буткитами (разновидности вредоносных программ, которые проникают в компьютер до загрузки операционной системы или скрывают своё присутствие в системе, и потому не могут быть распознаны системой), следя за тем, чтобы конфигурация компьютера не была изменена без ведома пользователя.
Кроме того, каждый криптографический модуль TPM имеет уникальный идентификатор, который записан прямо в микросхему и не может быть изменён. Поэтому крипточип может использоваться для проверки подлинности при доступе к сети или какому-либо приложению.
TPM может генерировать стойкие ключи шифрования, когда это требуется операционной системе (ОС).
Но до того как использовать модуль TPM , его необходимо настроить. Настройка модуля сводятся к нескольким простым действиям.
- Во-первых, чип нужно активировать в BIOS компьютера (если он не активирован).
- Во-вторых, нужно стать его владельцем на уровне операционной системы.
Рассмотрим эти шаги более подробно.
1 Включение модуля TPM в BIOS компьютера
Для включения модуля зайдите в BIOS и перейдите в раздел, связанный с безопасностью. Хотя BIOS может существенно отличаться на разных компьютерах, обычно, раздел с настройками безопасности называется «Security». В этом разделе должна быть опция, которая называется «Security Chip».
Модуль может находиться в трёх состояниях:
- Выключен (Disabled).
- Включён и не задействован (Inactive).
- Включён и задействован (Active).
В первом случае он не будет виден в операционной системе, во 2-м – он будет виден, но система не будет его использовать, а в третьем – чип виден и будет использоваться системой. Установите состояние «активен».
Тут же в настройках можно очистить старые ключи, сгенерированные чипом.
Очистка TPM может пригодиться, если вы, например, захотите продать свой компьютер. Учтите, что стерев ключи, вы не сможете восстановить данные, закодированные этими ключами (если, конечно, вы шифруете свой жёсткий диск).
Теперь сохраните изменения («Save and Exit» или клавиша F10) и перезагрузите компьютер.
После загрузки компьютера откройте диспетчер устройств и убедитесь, что доверенный модуль появился в списке устройств. Он должен находиться в разделе «Устройства безопасности».
2 Инициализация модуля TPM в Windows
Осталось инициализировать чип в операционной системе. Для этого нужно открыть оснастку управления модулем TPM . Нажмите кнопки Windows+R (откроется окно «Выполнить»), введите в поле ввода tpm.msc и нажмите «Ввод». Запустится оснастка «Управление доверенным платформенным модулем (TPM) на локальном компьютере».
Здесь, кстати, можно почитать дополнительную информацию – что такое TPM , когда его нужно включать и выключать, менять пароль и т.д.. Хороший цикл статей, посвящённый TPM, есть на сайте Microsoft.
В правой части оснастки находится меню действий. Нажмите «Инициализировать TPM…». Если эта возможность не активна, значит, ваш чип уже инициализирован. Если он инициализирован не вами, и вы не знаете пароль владельца, то желательно выполнить сброс и очистку памяти модуля, как описано в предыдущем пункте.
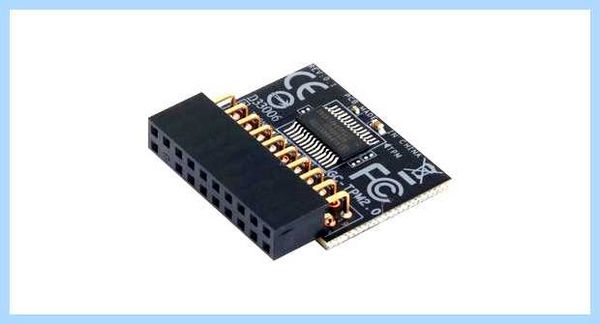
Когда запустится мастер инициализации TPM , он предложит создать пароль. Выберите вариант «Автоматически создать пароль».
Trusted platform module (TPM): друг или враг?
Программа инициализации модуля TPM сгенерирует пароль. Сохраните его в файле или распечатайте. Теперь нажмите кнопку «Инициализировать» и немного подождите.
По завершении программа сообщит об успешной инициализации модуля. После завершения инициализации все дальнейшие действия с модулем – отключение, очистка, восстановление данных при сбоях, сброс блокировки – будут возможны только при помощи пароля, который вы только-только получили.
Теперь действие инициализации стало неактивным, зато появилась возможность отключить TPM, сменить пароль владельца и сбросить блокировку модуля, если это произошло (модуль блокирует сам себя для предотвращения мошенничества или атаки).
Собственно, на этом заканчиваются возможности управления модулем TPM . Все дальнейшие операции, которые будут требовать возможности чипа, будут происходить автоматически – прозрачно для операционной системы и незаметно вам. Всё это должно быть реализовано в программном обеспечении. В более свежих операционных системах, например Windows 8 и Windows 10, возможности TPM используются более широко, чем в более старых ОС.
Последнее изменениеВторник, 12 Март 2019 19:04 Прочитано 121858 раз
Поблагодарить автора:
Поделиться
Похожие материалы (по тегу)
Последнее от aave
- Как завершить консольное приложение .NET с заданным кодом
- Как сделать пункт меню с выравниванием по правому краю (WPF)
- Как загрузить программу в USB микроконтроллер CY7C68013
- WPF: выделение текста в TextBox при получении фокуса ввода
- Декодирование свёрточного кода по алгоритму Витерби, улучшенный алгоритм
Другие материалы в этой категории:
12 комментарии
Андрей 25 Июля 2020 18:33 Комментировать Здравствуйте!
Желаю поделиться своей проблемой по поводу TPM. Недавно система обновилась
KB4565503 (Build 19041.388) для Windows 10 (версия 2004) В тот же день появился
Синий экран смерти, у меня таково раньше никогда не было. Ошибка 0x00000133
И так стало продолжаться каждый день. Нашел такую информацию : ( Драйвер устройства для доверенного платформенного модуля (TPM) обнаружил неустранимую ошибку, связанную с оборудованием TPM, которая не позволяет использовать службы TPM (например, шифрование данных). Обратитесь за помощью к производителю компьютера.) Пришлось в биосе отключить модуль ТРМ, пока все работает четко.
Может кому-то моя информация поможет
aave1 26 Июля 2020 21:16 Комментировать Андрей, спасибо большое за информацию! Это действительно интересно. Жаль только-только пришлось полностью отключать модуль TPM и не нашлось другого решения.
Влад 27 Декабря 2020 08:47 Комментировать Цифровая лицензия виндовс 10 слетит при всем этом?
aave1 27 Декабря 2020 18:14 Комментировать Влад! При чём «при всем этом»?
Алексей 5 Июля 2021 10:41 Комментировать Зашел в биос, включил ТПМ. Не пришлось никаких паролей создавать. Ничего инициализировать. Но вероятнее всего из-за того, что у меня включена учетка мелкософт.
Вопрос, чем грозит нажатие справа команды «Отчистить ТПМ»?
aave1 5 Июля 2021 20:18 Комментировать Алексей, в чипе TPM могут храниться какие-то ваши пароли и идентификационные данные (например, для входа в Windows). Также если вы зашифровали свои данные или диски при помощи аппаратного шифрования (используя, например, BitLocker), то не сможете восстановить их.
Поэтому до того как очищать модуль TPM, необходимо расшифровать все данные, которые были при помощи него зашифрованы. Перед очисткой желательно создать TPM-файл с резервной копией ключей. Это делается в оснастке TPM.
Рекомендуется очищать модуль при продаже компьютера другому владельцу или при неполадках в работе чипа.
Владимир 31 Июля 2021 09:22 Комментировать Здравствуйте !
Прочитал вашу статью и проверил у себя в своём ноутбуке ASUS наличие модуля TPM
Оказалось, что у меня он готов к работе. Но, лично я его не включал и даже не имею пароля от него.
И как теперь мне быть с этим модулем ? Отключить его в БИОСе ? Или не обращать на него своего внимания ?
Шифрованием я лично никогда не занимался и не занимаюсь, так у меня ничего личного и секретного нету на SSD-диске.
Жду от вас консультации по моим вопросам.
Всего хорошего.
https://pixs.ru/images/31 Июля 2021/TRM.jpg
aave1 31 Июля 2021 20:17 Комментировать Владимир! В таком случае лучше не отключайте модуль TPM и не обращайте на него внимания. Никакие Ваши данные он не может «украсть» или повредить. Вероятно, модуль был активирован производителем ноутбука.
Ярослав 5 Августа 2021 03:08 Комментировать Привет ! Материнка P8H61 PRO позволит подключить модуль TPM?
aave1 6 Августа 2021 16:50 Комментировать Ярослав, да.
Виталий 25 Ноября 2021 13:48 Комментировать Здравствуйте! Прочитал вашу статью чтобы подключить TPM 2.0 и столкнулся с проблемой по инициализации. Никак не могу решить задачу, подскажите пожалуйста, что я делаю не так и в чем может быть причина. Недавно приобрел TPM 2.0 модуль для своей материнской платы ASUS ROG STRIX Z370-F GAMING. Инициация модуля похоже прошла в автоматическом режиме. В управлении доверенным платформенным модулем отображается статус «готов к использованию». Очистку проводил пару раз, и через менеджер TPM (который вызывается командой «tpm.msc»), и через устранение неисправностей TMP (та что в настройках безопасности ОС), и через непосредственно UEFI. Результат всегда один, система уведомляет что могут быть потеряны данные, я соглашаюсь, очистка вроде как происходит, компьютер перезагружается. Вновь захожу в менеджер TPM («tpm.msc») и вижу прежнюю картину — модуль готов к использованию, а варианта с ручной инициализаций нет. При всем этом новый BIOS или точнее UEFI для платы ASUS ROG STRIX Z370-F GAMING установлен, операционная система Windows 11 крайней версии. В БИОСе модуль включен (параметр Firmware TPM). На всякий случай включил в БИОСе функцию Secure Boot — разницы нет. Складывается впечатление что Майкрософт специально выполняет инициализацию модуля автоматически для «удобства» пользователя. Но хочется иметь доступ к паролю своей системы, иначе о какой безопасности речь идет. Или я что-то делаю не так или модуль с дефектом. И тут же интересно, как вообще проверить практически работоспособность модуля? Или же функция создания пароля в ручную возможна только с использованием Bitlocker? У меня Windows Home, и понимаю что Bitlocker в этой версии не предусмотрен, но в нем ли дело? В общем тема интересная, хочется докопаться до истины.
aave1 26 Ноября 2021 16:27 Комментировать Виталий! У Вас нет возможности залезть «внутрь» модуля. Он работает полностью в автоматическом режиме. Если система сообщает, что модуль готов, значит она его проверила и она может с ним работать. Тема, согласен, очень интересная, и довольно сложная. Информации на русском языке довольно мало, нужно читать спецификации на английском языке. А на русском для начала можете посмотреть видео на Ютуб с названием «TPM.TXT: попробуем взломать!», в нём кратко описываются задачи TPM, и как с ним работает компьютер.
Trusted Platform Module компании Infineon Technologies уязвимы, а их RSA-ключи ненадежны
Рекомендуем почитать:
Xakep #286. Sad Guard
- Содержание выпуска
- Подписка на «Хакер» -60%
Trusted platform module (TPM) используются в бессчетном количестве устройств и гаджетов для генерации RSA-ключей для VPN, шифрования дисков, доступа к обычным аккаунтам, работы с сертификатами и т.д. и тому подобное.
Сводная группа специалистов, в которую вошли представители чешского университета Масариков, итальянского университета Ка’ Фоскари и компании Enigma Bridge, сообщает, что все TPM компании Infineon Technologies, выпущенные после 2012 года, содержат уязвимость, ослабляющую криптографию, из-за чего надежность RSA-ключей оказывается под большим вопросом. Баг распространяется на TPM на базе спецификаций TCG 1.2 и 2.0.
Проблема получила широкую огласку еще 10 октября 2017 года, когда Microsoft представила свой ежемесячный набор обновлений. В бюллетене ADV170012 компания предупредила о проблемах с криптографией в TPM Infineon Technologies и сообщила, что разрешает использование софтверных алгоритмов для генерации более надежных RSA-ключей. Также после установки обновления рекомендовалось ознакомиться с бюллетенем безопасности самой Infineon Technologies, установить эти исправления тоже, а после не забыть заново сгенерировать нужные ключи, избавившись от ненадежных.
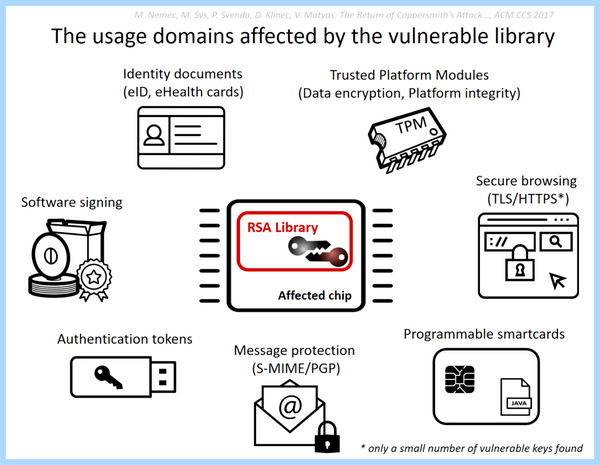
Проблема затронула множество устройств, включая девайсы HP, Acer, Fujitsu, Lenovo, LG, «Хромбуки» и т.д.. Причем устройства могут быть уязвимы, вне зависимости от используемой операционной системы, в опасности любая ОС, работающая с проблемными TPM. К тому же уязвимость представляет угрозу для некоторых токенов Yubikey 4, которые генерируют ненадежные аутентификационные ключи, из-за чего теперь их владельцам как можно скорее нужна замена. Также из-за этого бага уязвимыми оказались выпущенные в Эстонии идентификационные карты.
Обнаружившие уязвимость специалисты дали ей название ROCA (Return of Coppersmith’s Attack), и проблема получила идентификатор CVE-2017-15361. Сначала ноября исследователи выступят с докладом на конференции ACM CCS, где расскажут о проделанной работе подробно. Все же, сам доклад уже был опубликован в открытом доступе. Также были выпущены инструменты для оффлайновой и онлайновой проверок, которые помогут протестировать RSA-ключи и убедиться в их надежности.
Специалисты отмечают, что хотя ROCA работает и ее можно применять на практике, массовые атаки навряд ли будут выгодны злоумышленникам с экономической точки зрения. Дело в том, что на воссоздание 1024-битного ключа, опираясь на открытый ключ, потребуется прядка 97 дней работы CPU, и это будет стоить 40-80 долларов, но для 2048-битного ключа понадобится уже 51400 дней и 20000-40000 долларов. Впрочем, взлом 512-битного ключа займет всего 2 часа и будет стоить лишь шесть центов.
Похожие статьи
-
Содержание О TPM подробно Что это за загадочный маленький чип такой, который необходим для Windows 11? Дэриен Грэм-Смит разбирается. Где находится TPM?…
-
Содержание Trusted Platform Module 2.0 что это такое то? Внешний вид чипа Опция в биосе TPM Device Некоторые выводы и мои мысли по поводу Trusted…
-
Tpm на материнской плате что это
Содержание Windows 11 требует TPM — что это и зачем нужно? ЧТО ТАКОЕ TPM? ЗАЧЕМ WINDOWS 11 НУЖНА ПОДДЕРЖКА TPM? КАК ПРОВЕРИТЬ НАЛИЧИЕ TPM 2.0 НА…