
Содержание
- Trusted Platform Module 2.0 что это такое то?
- Внешний вид чипа
- Опция в биосе TPM Device
- Некоторые выводы и мои мысли по поводу Trusted Platform Module
- Настройки Trusted Platform Module
- Что такое TPM? Hackintosh и TPM. Windows 11 не будут поддерживать Mac
- TMP разъем на материнской плате — что это такое?
- TMP разъем на материнской плате — что это?
- Настройки Trusted Platform Module в Windows
- Заключение
- Без TPM 2.0 не установить Windows 11. Что он делает и почему так важен для системы
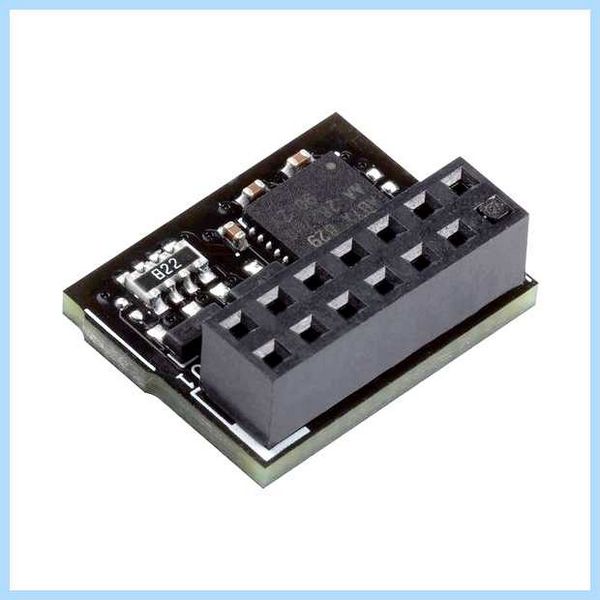
- Что такое TPM и как выглядит криптомодуль
- Для чего нужен TPM
- Какая версия TPM требуется для Windows 11
- Как проверить поддержку TPM
- Что делать, если в компьютере нет TPM
- Новое поколение компьютеров на базе Windows 11 — с защищённым ядром
В биосе также может быть функции активации работы технологии:
Trusted Platform Module 2.0 что это такое то?
Есть еще версия TPM 1.2, она была выпущена 3 марта в 2011 году. Другими словами можно прийти к выводу, что разработка не такая уж и новенькая, как бы уже издавна существует
Как я понимаю, то Trusted Platform Module применяется в методах шифрования, делая их еще безопаснее.
Фишка в том что модуль TPM может посодействовать зашифровать ну и расшифровать. Но вот чтоб расшифровать, то необходимы криптографические ключи. А эти ключики хранятся в самом чипе. Вот такая непростая разработка
Ага! Есть еще такое — модуль способен не только лишь создавать ключи эти, да и привязывать их к оборудованию. Осознаете? И расшифровать можно только если конфигурация компютера, которая была при зашифровке, совпадает с той которая на данный момент.. короч серьезно
Также чип учавствует в работе технологии BitLocker Drive Encryption (шифрование содержимого дисков ПК).
Вот отыскал необычную картину.. здесь упоминается TPM, но при этом здесь кухонная плита осознать сложно:
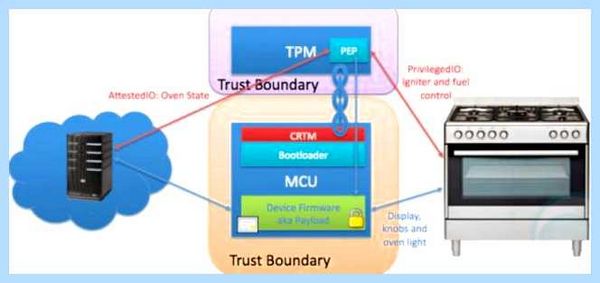
Что это все значит и кто за этим стоит?
Внешний вид чипа
Вот его величество сам чип TPM (отдельно, не на материнке):
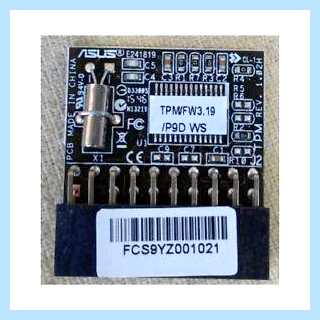
Хм, интересно, а возможно ли купить новый.. и заменить? Ну например если старый поломался там, сгорел… и смотря на эту картинку, кажется что купить таки можно:
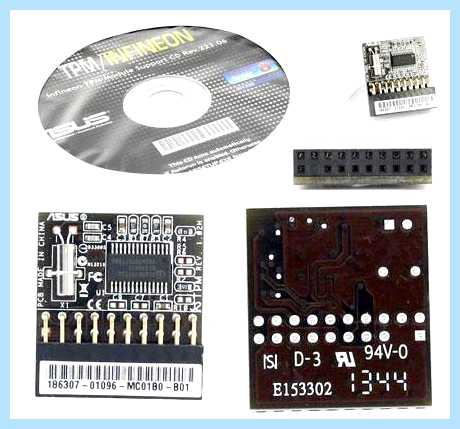
Ну что я могу тут сказать? Круто в общем Но если новый купить чип, то можно будет ли расшифровать данные, которые были зашифрованы старым чипом? А вот это уже вопрос нереально серьезный!
Вот собственно чип на материнской плате:
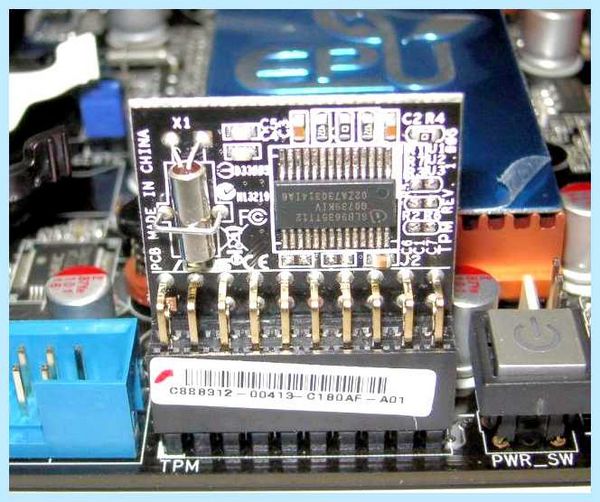
Судя по внешнему облику и конструкции — заменить его реально в домашних условиях так бы сказать
Опция в биосе TPM Device
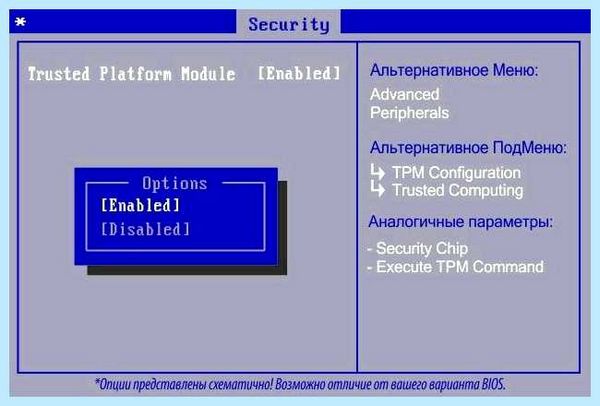
Ну а вот сама и опция Trusted Platform Module в биосе — можно включить (Enabled) или выключить (Disabled):
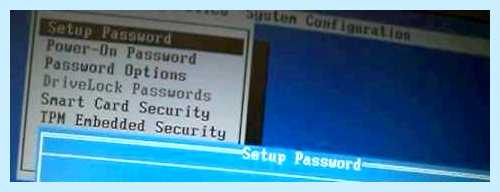
Может быть название и TPM Device или.. TPM Embedded Security (сори за качество господа):
Еще в биосе может присутствовать опция Discrete TPM FW Switch (раздел Security):
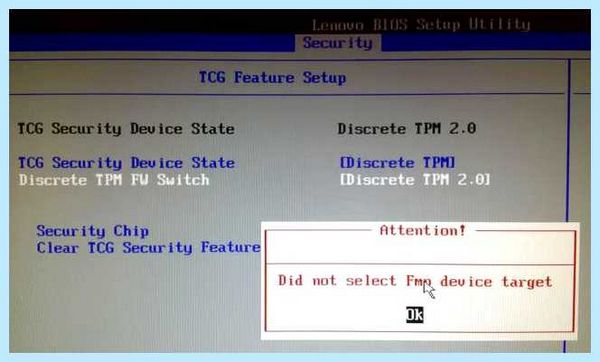
Выяснил, Discrete TPM FW Switch — управление дискретным чипом. Дискретный, другими словами это тот чип что можно поменять, снимаемый так бы сказать. Тут мысль меня посетила — а на материнке могут присутствовать два чипа TPM? Интегрированный и дискретный? И вот управление ими происходит в биосе.. не знаю короч..
Еще пример — опции TPM SUPPORT, TPM State, Pending TPM operation:
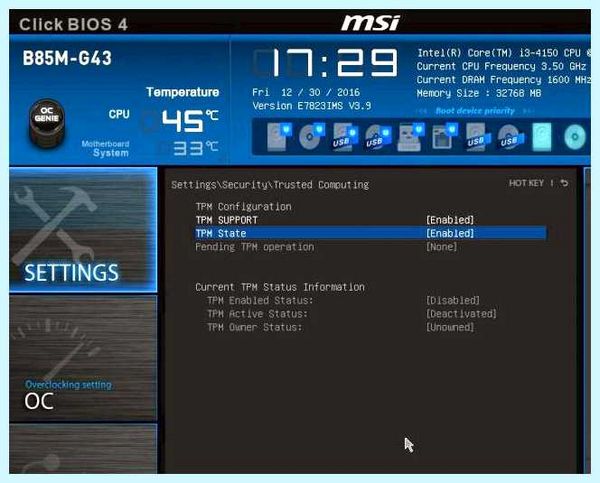
Вывод — опции зависят от материнки. Если чип TPM включен в биосе, тогда у вас в диспетчере устройств (чтобы запустить — Win + R > devmgmt.msc) будет такое устройство в разделе Security devices:
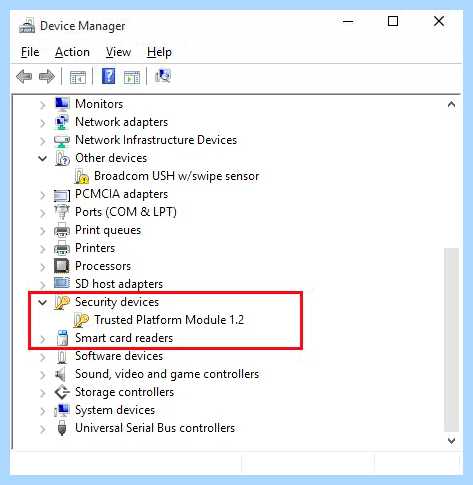
Видите ли напротив устройства указывается версия — выше на картинке устаревшая 1.2, а у вас может быть современная 2.0 (находится в зависимости от года выпуска материнки). Так, стопачки! Если версия чипа устаревшая, то возможно заменить старый чип на новый реально? Просто мысли, однако думаю что замена вполне себе реальна..
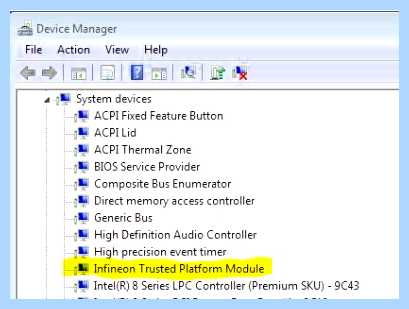
Еще в разделе System devices может быть Infineon Trusted Platform Module:
Некоторые выводы и мои мысли по поводу Trusted Platform Module
Напишу все что я думаю об этом всем, окей? Смотрите:
- Как я понимаю то чип есть на всех материнских платах. Или вернее почти на всех.
- Чип участвует в работе некоторых алгоритмов шифрования.
- Чип, как я понимаю, хранит супер важную инфу, верно? Вполне возможно что он способен хранить такие данные как отпечатки пальцев, контур лица (при входе в виндовс используя веб-камеру, есть такая технология). Не исключено что способен и отпечаток глаза хранить, в некоторых ноутах есть такая крутая система защита..
- Модуль располагается на материнке. Но в биосе при всем этом может быть выключенным. Нужно ли его включать? Без необходимости — нет.
Настройки Trusted Platform Module
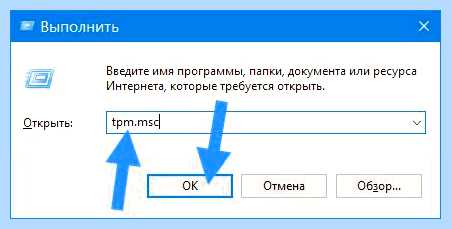
Чисто случайно узнал, что оказывается в Windows есть настройки Trusted Platform Module, а то даже и не знал! Как открыть настройки? Зажимаете кнопки Win + R, далее вставляете командушку:
У себя открыл и тут опачки, у меня пишет что Не удается найти совместимый доверенный платформенный модуль:
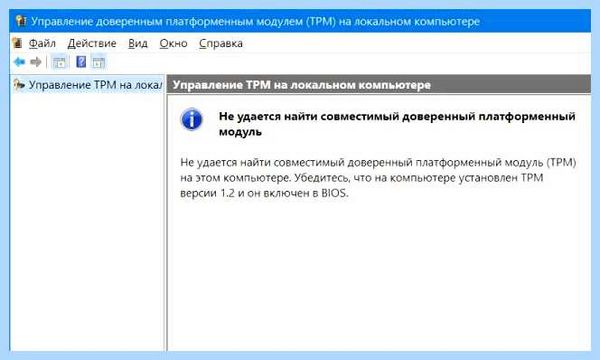
Вот блина, попадос конкретный Я просто думал что модуль.. нет, ну наверно модуль то у меня есть! Но он в биосе видимо не включен. Ну и ладненько.. А вы посмотрите у себя, у вас там что будет? ну настройки будут? Гляньте, окей?
И еще — там в настройках можно очистить данные TPM. Я надеюсь вы понимаете что этого делать не надо, если вы не шарите в этом. Иди знай что за данные там. А может у вас что-то зашифровано на ПК и если очистите данные, то потом не сможете расшифровать. В общем — я вас предупредил
Для нормальный работы TPM нужно чтобы было в виндовсе установлено специальное обновление. Оно вроде бы способно установится автоматически. А если нет — то нужно скачать с сайта производителя вашей материнки. Тут просто под обновлением как я понимаю имеется ввиду драйвер TPM, ведь виндовс и дрова ставить умеет, подтягивая их с интернета..
Вот и все. Удачи вам и терпения, до новых встреч господа!
Что такое TPM? Hackintosh и TPM. Windows 11 не будут поддерживать Mac
TMP разъем на материнской плате — что это такое?
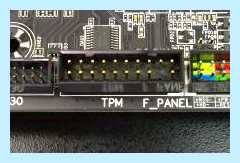
Приветствую. Шифровать данные — это хорошо. В качестве шифра может быть пароль, но это не 100% гарантия, пароль можно подобрать с помощью суперкомпьютера. Либо создать пароль такой, который и запомнить будет сложно, нужно записывать — это лишние движения.
Однако с помощью одного модуля можно зашифровать данные на ПК, и самое главное — расшифровать, другими словами получить доступ к ним можно будет тоже только с этого ПК. Если зашифрованные данные украсть — их нельзя будет расшифровать, никак, так как информация для расшифровки — исключительно в чипе, а он — на материнской плате ПК, где были зашифрованы данные. Вот так коротко я сразу и раскрыл все карты))
TMP разъем на материнской плате — что это?
Разьем для установки криптопроцессора TMP, в каком хранятся криптографические ключи для защиты данных.
- TMP например используется в DRM (технические средства защиты прав автора). В теории можно ограничивать нелегальное копирование фильмов и музыки, однако в реальности думаю такое сложно представить.
- Также используется для безопасной загрузки Windows.
- С помощью чипа можно зашифровать данные, а расшифровать можно потом только с помощью этого же чипа, так как внутри него и хранятся ключи. Данные шифруются ключом RSA, который записан в модуль еще на момент его производства. Но этот ключ кажется можно изменить, главное потом его не забыть.
- Также чип может учавствовать в BitLocker Drive Encryption (шифрование содержимого дисков ПК). Да, это может делать и процессор, но тогда это будет все делаться медленнее. А TMP это делает собственными силами и почти без потери производительности ПК.
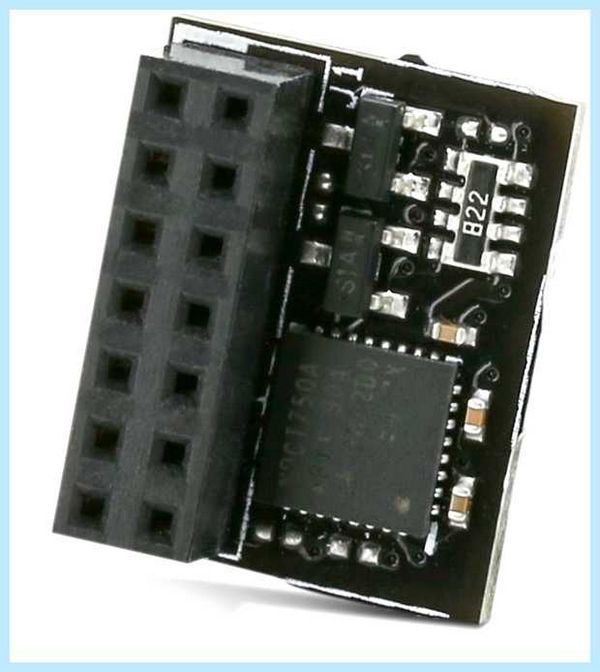
Сам модуль примерно выглядит так:
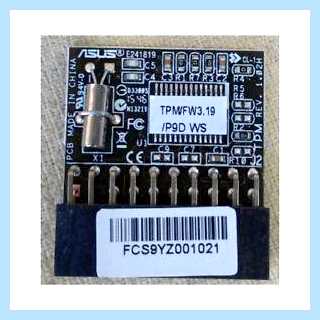
Его даже можно купить отдельно (если материнская плата конечно поддерживает):
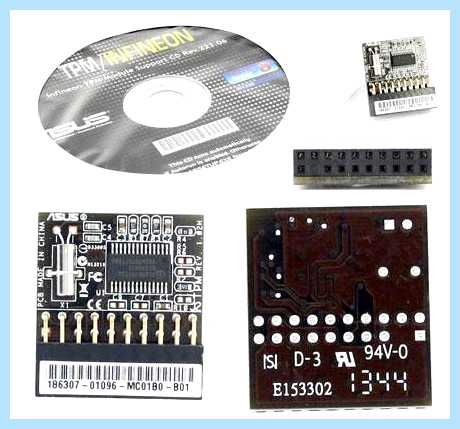
Цена пример.. 20-30 долларов.
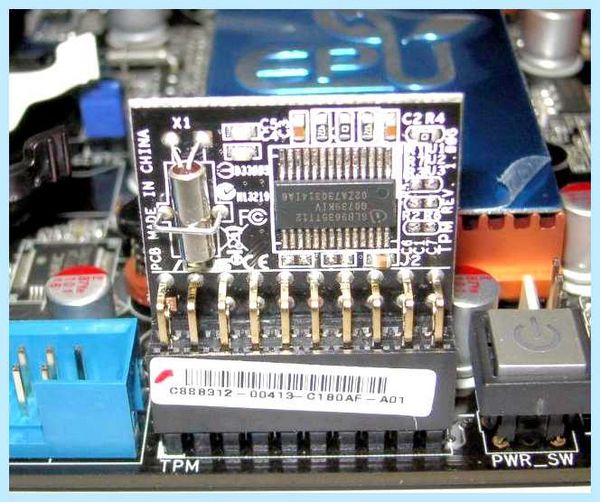
Вот установленный чип на материнской плате:
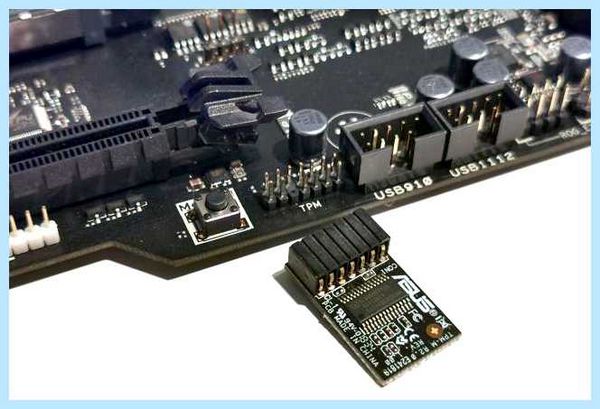
Может идти даже в комплекте с платой и подключаться внизу:
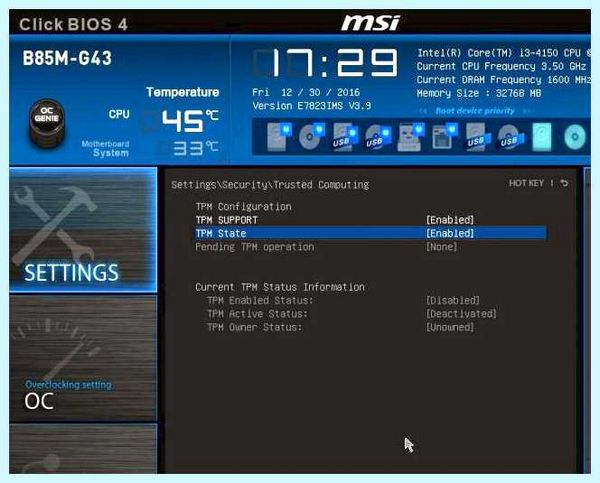
В биосе также может быть опции активации работы технологии:
Если чип на материнке установлен, также в биосе включен, то в диспетчере устройств (чтобы запустить — Win + R > devmgmt.msc) он будет отображаться так:
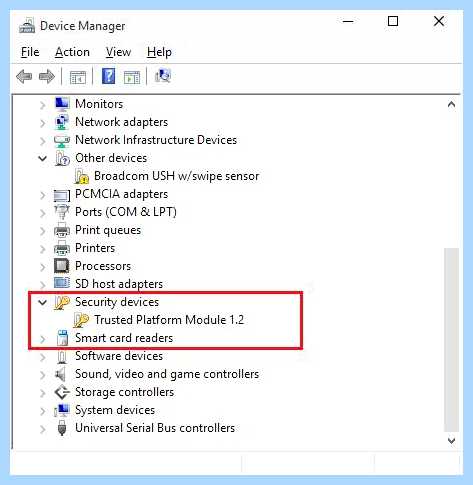
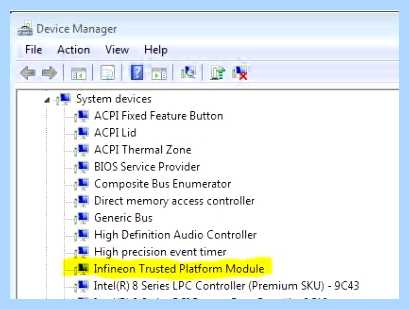
Выше на картинке версия 1.2, но уже есть и 2.0. При всем этом устройство может быть еще в разделе System devices может быть Infineon Trusted Platform Module:
Настройки Trusted Platform Module в Windows
Оказывается есть настройки в самой Windows, чтобы их открыть — зажмите Win + R, далее напишите команду:
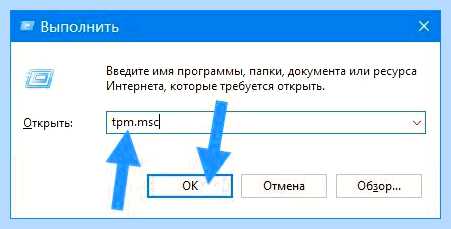
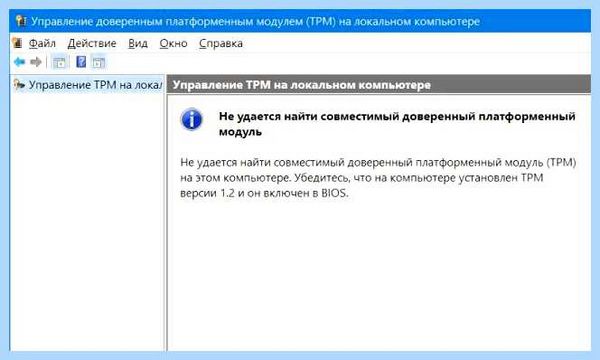
У меня лично такого чипа нет, поэтому ошибка — Не удается найти совместимый доверенный платформенный модуль:
Заключение
- TMP разъем — для подключения специального криптопроцессора для обеспечения защиты данных на аппаратном уровне.
- Обычным пользователям эта штука не нужна. Однако, если вы используете контент с защитой DRM, то возможно что для его воспроизведения нужно будет включить TMP в биосе.
Без TPM 2.0 не установить Windows 11. Что он делает и почему так важен для системы
Windows 11 официально анонсирована. Минимальные системные требования новой операционной системы уже объявлены: только 64-битный процессор с двумя или более ядрами, более 4 ГБ оперативки, видеокарта с поддержкой DirectX 12 Ultimate и накопитель объёмом от 64 ГБ. Среди них также указан загадочный «доверенный платформенный модуль» или TPM, о котором вы, вероятнее всего, узнали впервые буквально только-только. В связи со скорым выпуском Windows 11 (октябрь 2021 года) полностью ввожу в курс изменений: что такое TPM и почему без данной характеристики у вас не получится обновить свой компьютер.
Telegram-канал создателя Трешбокса про технологии
- В тему:Всё о Windows 11 — секреты, инструкции, лайфхаки и полезные статьи
Что такое TPM и как выглядит криптомодуль
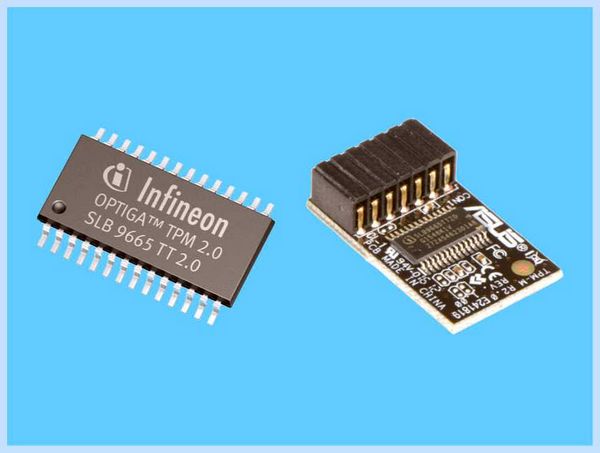
Модули TPM 2.0 от Infineon Technologies и ASUS
«Доверенный платформенный модуль» (TPM, Trusted Platform Module) — аппаратная технология безопасности для компьютеров, разработанная некоммерческой организацией Trusted Computing Group. Архитектура TPM реализована на основе нескольких компонентов: защищённый ввод-вывод, криптографический процессор, энергонезависимая память для хранения ключа подтверждения и энергозависимая память для хранения регистров конфигурации платформы.
TPM является отдельным физическим микрочипом на материнской плате. Он отвечает исключительно за функции, связанные с защитой компьютера, учётных данных и программного обеспечения. Разъём для такого модуля, обычно, имеет специальную маркировку «TPM» в соответствии с требованиями Trusted Computing Group. Каждый TPM обладает собственным уникальным идентификатором, он записан прямо в микросхему и не может подвергаться изменениям.
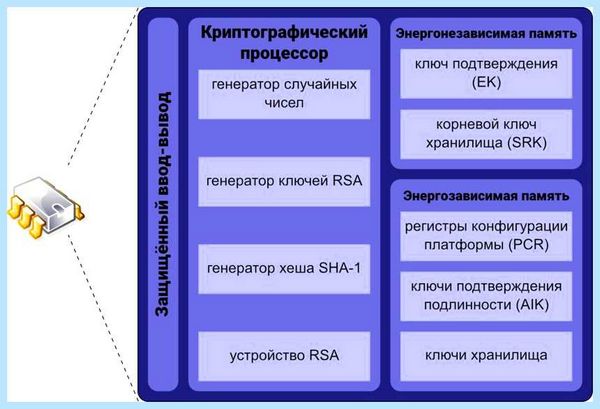
Архитектура доверенного платформенного модуля
Для чего нужен TPM
TPM генерирует стойкие ключи шифрования, когда это требуется операционной системе, проверяет запускаемые программы и предотвращает взломы конфигурации устройства злоумышленниками (например, посредством заражения «руткитами» или «буткитами» — вредоносными утилитами, проникающими в ПК до окончания загрузки ОС или скрывающими присутствие в системе и потому остающимися нераспознанными в течение длительного времени).
Основные задачи, зачем может применяться модуль TPM:
- шифрование данных на жёстком диске во избежание несанкционированного доступа к личным файлам;
- аутентификация пользователя (при входе в профиль компьютера, сети, приложения), включая её выполнение при помощи сканера отпечатков пальцев или функции распознавания лица;
- защита программного обеспечения от внесения изменений и нарушений лицензионных соглашений;
- аппаратная защита от вирусов, троянов, бэкдоров, блокировщиков, сетевых червей, шпионов и т.д..
Таким макаром, если информация будет незаконно скопирована — в конечном счёте злоумышленник всё равно не сможет получить к ней доступ, даже если украдёт оригинальный модуль TPM с ключами шифрования. TPM распознает изменение системы и не позволит провести расшифровку.
Какая версия TPM требуется для Windows 11
Для установки Windows 11 компьютер должен поддерживать прошивку UEFI (режим BIOS), протокол безопасной загрузки Secure Boot и быть оборудован интегрированным доверенным платформенным модулем версии 2.0 (актуальная версия спецификации TPM, признана в качестве международного открытого стандарта ISO/IEC 11889:2015 в 2015 году). Все будущие устройства под управлением Windows 11 из коробки обязаны реализовывать TPM 2.0 — необходимы присутствие компонента и его активация по дефлоту после первого включения. Требование спецификации TPM 2.0 распространяется и на программную реализацию (firmware-based).
Чтобы проверить, есть ли в вашем компьютере TPM, необязательно разбирать корпус, лезть в его внутренности и выискивать крошечный чип.
Как проверить поддержку TPM
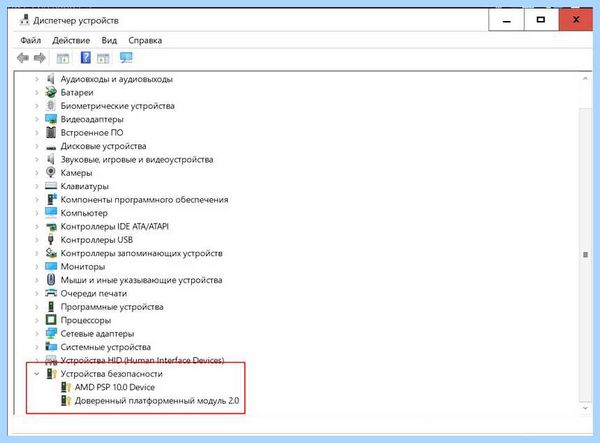
Способ 1. Запустите «Диспетчер устройств» и найдите в разделе «Устройства безопасности» строчку с названием типа «Доверенный платформенный модуль 2.0». Если нашли, значит у вас есть криптомодуль.
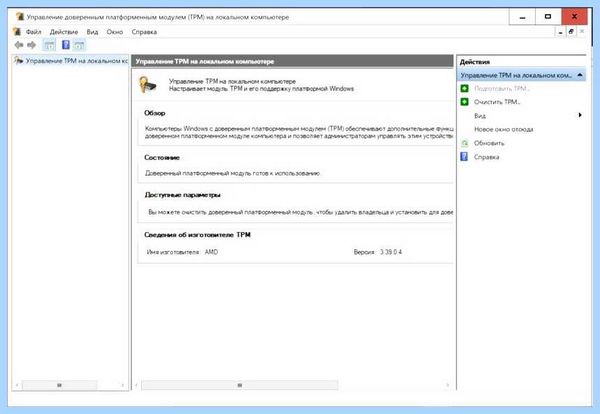
Способ 2. Запустите через окно «Выполнить» (Windows + R) или командную строку утилиту tpm.msc (наберите команду и нажмите Enter). Откроется «Управление доверенным платформенным модулем на локальном компьютере» — утилита отобразит наличие (или отсутствие) TPM, сведения об изготовителе модуля и текущую версию.
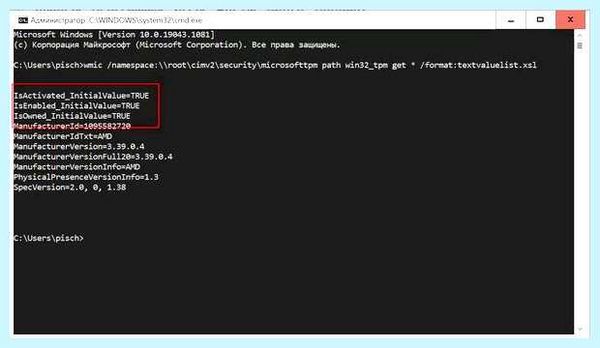
Способ 3. Запустите командную строку от имени администратора и выполните следующую команду:
wmic /namespace:\\root\cimv2\security\microsofttpm path win32_tpm get * /format:textvaluelist.xsl
Если первые строки результата отображают значение «TRUE», значит вы — владелец компьютера со встроенным модулем TPM. В противном случае команда завершится сообщением «Отсутствуют экземпляры».
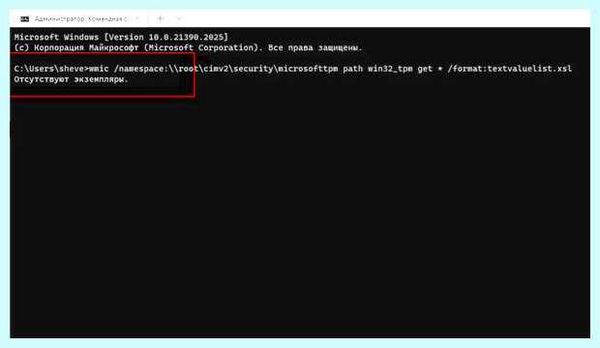
Способ 4. Если вы не можете найти доверенный платформенный модуль на вашем компьютере вышеуказанными методами, возможно, TPM отключен на программном уровне в UEFI/BIOS. Тогда вам потребуется проверка, выполните пару шажков:
- Перезагрузите компьютер и войдите в режим UEFI/BIOS.
- Перейдите на вкладку «Security» или «Advanced».
- Найдите настройку «TPM Support» или что-то подобное.
- Нажмите Enter и во всплывающем окне убедитесь, что TPM включен.
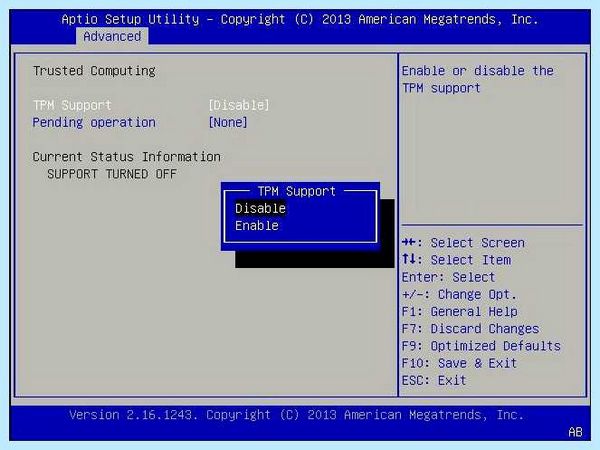
Опции представлены схематично. Возможны отличия от вашего варианта BIOS
Альтернативный вариант: найдите информацию о поддержке TPM на официальном сайте производителя компьютера или материнской платы. У последних она обычно представлена в разделе «Коннекторы» или, может быть, «Поддерживаемые разъёмы».
Что делать, если в компьютере нет TPM
Ноутбуки с модулем TPM 2.0 выпускаются с 2017 года большинством популярных брендов, в числе их: Microsoft, ASUS, Lenovo, Dell, HP, Acer, MSI и Gigabyte. На рынке персональных компьютеров более оправдано делать TPM опциональной функцией, потому что пользователю удобнее докупить модуль по мере надобности, чем переплачивать за изначально встроенную технологию, которая может не понадобиться.
Материнские платы с TPM-коннектором выпускают в главном ASUS, Gigabyte, ASRock, MSI и Biostar. Учитывайте, что они могут поставляться с поддержкой разъёма, но без доверенного платформенного модуля. Его необходимо покупать дополнительно зависимо от чипсета и, конечно, от такого же производителя. Цена классического дискретного TPM-модуля начинается приблизительно от 1-1,5 тыс. рублей.
Если компьютер или материнская плата не оснащены физическим чипом TPM 2.0, то существует программная реализация в виде эмуляции возможностей доверенного платформенного модуля. Виртуальная поддержка TPM 2.0 встроена в подавляющую часть процессоров как Intel, так и AMD последних годов выпуска. Подробнее о таком способе использования TPM 2.0 рассказано в отдельной статье. Естественно, зависимо от ситуации используемый процессор должен поддерживать технологию fTPM (Firmware Trusted Platform Module — AMD) или PPT (Platform Protection Technology — Intel).
Новое поколение компьютеров на базе Windows 11 — с защищённым ядром
С обновлением Windows 11 компания Microsoft планирует поднять планку безопасности операционной системы и аппаратного обеспечения на совершенно беспрецедентный уровень: экосистему усилят на уровне ядра благодаря встраиванию отдельного модуля шифрования непосредственно в центральный процессор. Согласно заявлению, при поддержке крупнейших партнёров Intel, AMD и Qualcomm осенью 2021 года будут выпущены первые компьютеры под управлением Windows 11 с фирменной революционной микросхемой безопасности «Плутон» (Pluton).
Плутон обеспечит комплексную защиту всей инфраструктуры, от устройства до облака, и принесёт множество улучшений безопасности для будущих ПК. Дизайн процессора создан изолированным от остальной системы с учётом автоматического устранения целых классов векторов физических атак, нацеленных на канал связи между ЦП и TPM. Кроме того, Плутон предоставит пользователям Windows 11 уникальную технологию Secure Hardware Cryptography Key (SHACK) — она гарантирует, что ключи никогда не будут открыты никому за пределами защищённого оборудования, даже самой прошивке.
Материалы по теме:
- Эта утилита показывает, где используется выбранный файл в Windows и что мешает удалить его
- 10 приложений, которые нужно сразу установить на новый компьютер
- Windows 11 должна была быть такой сразу: обзор крупнейшего обновления 22H2
- Сделал Linux из Windows 11. 10+1 тема, меняющая систему до неузнаваемости
Похожие статьи
-
Содержание Как включить TPM 2.0 в BIOS на GIGABYTE и AORUS Для процессоров Intel Для процессоров AMD Модули TPM от GIGABYTE Дополнительно How To Enable…
-
Trusted platform module что это
Содержание Что такое TPM и как его использовать в Windows 1 Включение модуля TPM в BIOS компьютера 2 Инициализация модуля TPM в Windows Поблагодарить…
-
Содержание О TPM подробно Что это за загадочный маленький чип такой, который необходим для Windows 11? Дэриен Грэм-Смит разбирается. Где находится TPM?…