
Содержание
- О TPM подробно
- Что это за загадочный маленький чип такой, который необходим для Windows 11? Дэриен Грэм-Смит разбирается.
- Где находится TPM?
- Как работает TPM?
- TPM Что это такое?
- Криптографическая магия
- Как работает TPM в Windows
- Что нового в TPM 2.0?
- Проблемы с TPM
- В процессоры Intel, AMD и Qualcomm добавят чип безопасности Pluton от Microsoft вместо TPM. Право на ремонт под угрозой?
- Насколько опасен TPM 2.0 — «встроенный бэкдор» в Windows 8.1
И если что-то изменено, то отдельные функции ПК можно заблокировать. Защита лицензионного софта и контента тоже перебегает на новый уровень. Та же активация Windows с помощью спец софта станет неосуществимой. Аналогично компьютер сумеет инспектировать лицензию на воспроизводимый контент.
О TPM подробно
Что это за загадочный маленький чип такой, который необходим для Windows 11? Дэриен Грэм-Смит разбирается.
Купи вы сейчас компьютер с Windows ОС, и в нём наверное будет модуль TPM. Доверенный платформенный модуль – это, на самом деле, обыденный чип, который отвечает за безопасность. Разработала его Trusted Computing Group. Это отраслевая организация с более чем 100 членами, в том числе AMD, Dell, Гугл, Intel, Lenovo и Microsoft. Совместно они работают над тем, чтоб сделать вычислительные устройства и приложения более защищёнными.
Организация так либо по другому работала с 1999 года. 1-ый TPM-стандарт, где полностью изложена функциональность модуля, опубликовала в 2009 году (интересно, что представлен он был в версии 1.2). Разработчики стремительно взяли его на вооружение. Случилось это частично благодаря тому, что его стала поддерживать Windows Vista. В 2015-м в спецификацию TPM 2.0 добавили несколько функций, а модуль как и раньше оставался передовой технологией для «доверенных вычислений».
Невзирая на обширное распространение, TPM всегда был необязательным компонентом. Включать ли его в дизайн устройства, решал производитель. Юзер же в свою очередь решал, включать ли его в настройках BIOS. Но с выходом Windows 11 расклад обменялся. Microsoft объявила, что будет поддерживать последнюю версию ОС лишь на тех компьютерах, где установлен и включён TPM 2.0.
Решение оказалось спорным. Для установки Windows 10 не требовался модуль, ну и Windows 11 тоже без него обойтись может. Microsoft даже выпустила аннотацию, чтоб юзеры могли обновиться до Windows 11 без TPM (pcpro.link/331tpmhack). Но в таком случае ваш ПК лишится поддержки и, может быть, не будет получать обновления в дальнейшем.
Так почему же Microsoft собралась сделать модуль TPM 2.0 обязательным? Чтобы узнать это, надо разобраться, что такое TPM и как он работает.
Где находится TPM?
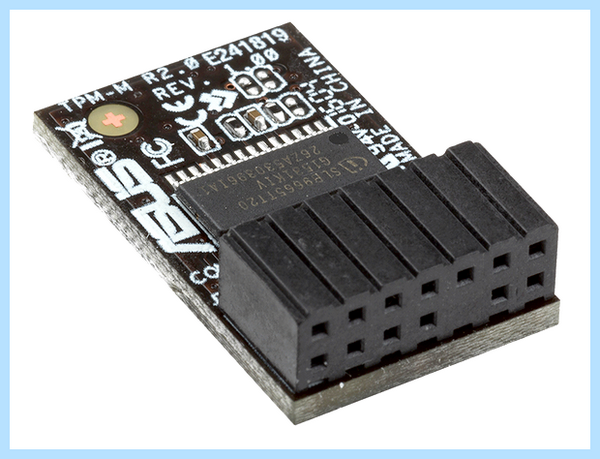
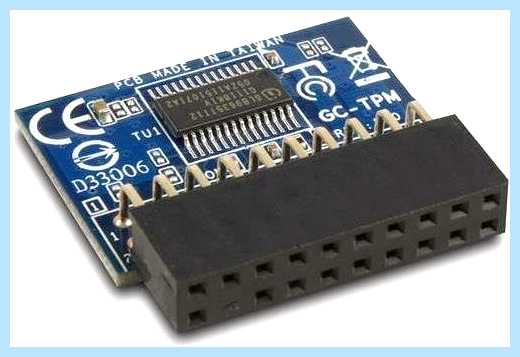
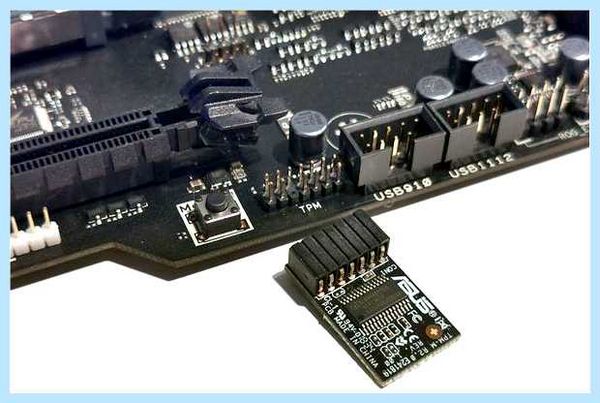
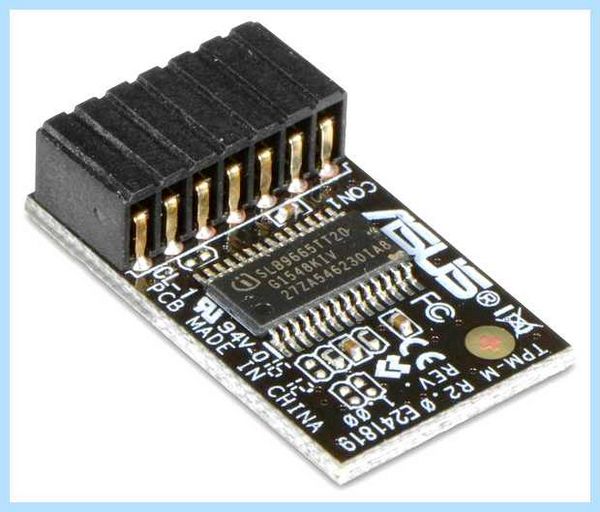
Доверенный платформенный модуль изначально задуман как маленький недорогой чип, который был интегрирован в процессор на материнской плате. Когда использование TPM вошло в обиход, производители стали припаивать чип напрямую к плате.
Технический стандарт не требует, чтобы TPM был выполнен в виде физического чипа. На практике все функции TPM могут выполнять встроенные программы CPU. Собственно, это и происходит с процессорами на Windows 11: ОС поддерживает определённый перечень аппаратного обеспечения от Intel и AMD.
Как работает TPM?
TPM работает как мини-компьютер. Он принимает команды, отвечает на них, также хранит и выдаёт информацию. Для этого у него имеется встроенная память: по техническому стандарту у модуля должно быть по крайней мере 7 Кб хранилища, однако у новых TPM имеется свыше 100 Кб. Память эта энергонезависима, т. е. сохраняет данные после отключения питания, как и SSD.
Понятно, что для того, чтобы хранить и извлекать данные, возможно обойтись жёстким диском. ТPM же отличают условия, на которых предоставляется доступ к информации.
Например, если приложение вверяет пароль TPM, то модуль в состоянии сделать этот пароль доступным только для того процесса, где он изначально был сохранён. Если же информацию запрашивает другая программа — например, зловред какой-нибудь — TPM откажет в доступе. Поскольку модуль полностью независим от Windows, вредонос, на самом деле, загнан в угол.
Итак, TPM может как разрешить, так и запретить предоставлять данные. Происходит так так как модуль способен оценить состояние аппаратной конфигурации и войти в ПО, запущенное на ПК. Таким макаром он определяет, является ли среда знакомой и безопасной, и реагирует соответственно.
Если установить пароль при включении ПК, TPM здесь тоже будет полезен: модуль сверит введённые учётные данные с теми, что хранятся в его памяти. Так злоумышленник не сможет отделаться от процедуры ввода пароля, просто очистив BIOS.
Защита от брут-форса тоже предусмотрена: если ввести неверный пароль пару раз, придётся подождать некоторое время, до того как попытаться снова. Причём время ожидания увеличивается после каждой неудачной попытки. Большое число неудачных попыток приведёт к принудительной отсрочке на сутки. И не пытайтесь поменять дату в BIOS или вынуть батарейку CMOS — у TPM имеются собственные часы.
TPM Что это такое?
Это всё очень хорошо: TPM может перекрыть злоумышленникам доступ к системе и не дать зловреду заполучить учётные данные. Но мы пока не рассказали о главной функции TPM.
Криптографическая магия
TPM может хранить данные как в исходном виде, так и в зашифрованном. В последнем случае речь идёт о криптографии с открытым ключом. Такой метод подразумевает наличие пары ключей шифрования, один из которых можно держать в секрете, а другой – в открытом доступе. Зашифровать сообщение может любой, кто владеет общим ключом, а расшифровать тот, у кого имеется секретный ключ. Кроме того, секретный ключ используется, чтобы автоматически генерировать криптографическую хэш-функцию сообщения или файла. Так вы подтвердите использование общего ключа, т. е. то, что он был «подписан» вами и не является подделкой.
Итак, после того, как вы сохраните секретный ключ в TPM, он (ключ) сможет шифровать и расшифровывать файлы, также создавать подписи. Если же в системе что-то пошло не так или же запрос поступил от неизвестного процесса, TPM просто откажется сотрудничать. Отправлять ключ обратно ключ в ОС нет необходимости, поскольку там его можно отследить. Идеальнее всего его полностью изолировать, так, чтобы извлечь его было нельзя никаким образом.
Как работает TPM в Windows
Улучшить защиту любого приложения, где есть функция шифрования, можно при помощи TPM. Это надёжнее, чем хранить ключи в системной памяти или на диске. Windows упрощает процесс шифрования за счёт компонента ОС под названием Platform Crypto Provider (Поставщик платформы для шифрования). Компонент предоставляет средства шифрования на базе TPM, а разработчикам не надо вникать в работу модуля.
Вероятно, самая известная программа для шифрования в Windows —BitLocker. Она шифрует диск целиком, кроме диспетчера загрузки Windows. Когда вы включаете компьютер, диспетчер запускается в обычном режиме. Увидев, что системный диск зашифрован, программа запрашивает ключ расшифровки у TPM. Модуль, признав в диспетчере загрузки доверенный процесс, предоставляет ключ. Ключ открывает доступ к файлам запуска Windows и другим данным, в результате чего компьютер загружается.
Сама по себе процедура может показаться бессмысленной, поскольку расшифровка и загрузка диска происходят автоматически. Это, однако, означает, что единственный способ получить доступ к ПК – это запустить Windows. Если пытаться получить доступ к диску при помощи другой ОС или другого железа, всё, что вы увидите – это нечитаемые зашифрованные данные. Если же TPM обнаружит изменения в коде диспетчера загрузки или в оборудовании, то откажется предоставить ключ и тем не даст зловреду внедриться в код запуска.
В целом, это хорошо, что BitLocker использует модуль, чтобы изолировать свой криптографический ключ. Отсюда возникает вопрос: что будет, если, например, хост-компьютер сломается, и вам нужно перенести жёсткий диск на новую систему. Microsoft всё продумала: если диск зашифрован, BitLocker сгенерирует пароль восстановления из 48 символов. При помощи него можно расшифровать весь диск. По понятным причинам, хранить пароль на самом диске небезопасно. Если речь идёт о корпоративных компьютерах, он будет записан в доменные службы Active Directory. Доступ к нему могут получить только администраторы сети. Пароли обычных пользователей хранятся в аккаунтах Microsoft и находятся через поиск по сайту.
BitLocker доступен исключительно в версиях Pro и Enterprise на 10-й и 11-й Windows. Но это не значит, что пользователи Home версии не могут позволить себе те же функции защиты. Они могут включить функцию под названием Device Encryption. Шифрование здесь работает так же, как в BitLocker: главное отличие в том, что Device Encryption менее придирчив к изменениям в железе и программной среде.
Также TPM помогает улучшить работу других элементов защиты. В Windows Enterprise и Education есть технология под названием Device Guard. Она применяется для запуска приложений в защищённой виртуальной среде. Через неё нельзя получить доступ к системному ПО. Credential Guard, в отличие от Device Guard, хранит секретные данные вроде хэшей паролей и учётных данных в виртуальной машине, к которым процессы, протекающие в обычной ОС, не могут получить доступ.
Кроме того, TPM может понадобиться сетевым службам Windows. Так они удостоверятся, что компьютер, что пытается подключиться к серверу, тот же, что был изначально зарегистрирован. Они же проверяют, использует ли ПК BitLocker и другие средства защиты. Так обеспечивается гарантия безопасности на каждый день, также удалённая поддержка и администрирование.
Что нового в TPM 2.0?
Windows 11 требуется не просто любой модуль TPM, ей нужна именно версия 2.0. Однако разница между спецификациями не велика. Всё описанное раннее может делать и оригинальный стандарт 1.2.
Ко времени выхода TPM 2.0 технологии значительно модернизировались. Изначально в спецификации модуля использовался популярный в то время метод шифрования RSA. Новая же версия также поддерживает более сильную криптографию на основе эллиптических кривых. Кроме того, он генерирует 256-битные хэши SHA-2. Взломать их сложнее, чем 160-битные SHA-1, которые стандарт TPM поддерживал изначально. Понятно, что Microsoft хотела стандартизовать самую безопасную версию TPM.
Возможно, ещё одна причина, почему Microsoft настаивает именно на второй версии модуля, состоит в том, что модуль работает с BIOS UEFI. Именно этот интерфейс компания рекомендовала долгое время в качестве лучшего выбора для Windows. Помимо того, что UEFI позволяет интегрировать некоторые функции BIOS в Windows, интерфейс также поддерживает защищённую загрузку. Это означает, что ОС не загрузится, если хэши не совпадают. А это в свою очередь гарантирует, что, если какой-нибудь руткит вмешивается в процесс запуска Windows, ОС не загрузится, и вы поймёте, что что-то идёт не так.
Проблемы с TPM
Огромное число пользователей жалуется на то, что требования к железу для Windows 11 излишни: для повседневных задач старый компьютер вполне сгодится для новой ОС. Однако есть те, кто не согласен с самой идеей TPM. Они утверждают, что модуль создаёт ложное чувство безопасности.
Важно понимать, что модуль не защитит от всех типов атак. Они бессилен против кейлоггеров — ПО, следящим за тем, какие клавиши вы нажимаете, когда вводите пароль на клавиатуре. Или от фишинговых писем, адресат которых предлагает ввести учётные данные на мошенническом веб-сайте. Может быть, поэтому Apple не присоединилась к Trusted Computing Group. Вместо этого компания разработала свой чип безопасности T2. Он следит не только лишь за сохранностью ваших идентификационных данных, вроде отпечатка пальцев или пароля, да и контролирует микрофон, камеру и другое оборудование.
Беспокойство также вызывает вероятность того, что модуль может запретить пользователю делать то, что хочется на своём компьютере. Например, ОС при помощи TPM может удалённо проверить, действительно ли приложение разработал тот или иной издатель, и отказать в доступе, если оно не соответствует заявленной подписи. Хуже того, доступ к приложению может быть закрыт в любой момент– например, когда разработчик останавливает его поддержку или прекращает продажи.
Такие опасения высказывались в первые годы существования концепции доверенных вычислений. СМИ именовали модуль DRM-чипом, а Ричард Столлман, основатель движения свободного ПО, высмеивал TPM, однажды в шутку назвав его «вероломные вычисления». Сегодня о проблемах подобного рода почти не говорят. Теперь стало понятно, что, по всей вероятности, такие ограничения нужно реализовывать через облачные подписки на ПО, а не при помощи TPM.
Однако здесь не место вступать в эту дискуссию. Одно можно сказать наверняка: несмотря на то, что рост популярности TPM привёл к тому, что требования к безопасности ужесточились, мы не стали жить как при Большом Брате, как многие того боялись. Да, неприятно видеть, как Microsoft лишает огромное число компьютеров последней ОС. Но за стремление корпорации создать новый базовый уровень безопасности и за желание, чтобы грядущее поколение ПК было максимально защищённым, разносить в пух и прах компанию мы всё-таки не станем.
- Информационная безопасность
- Периферия
В процессоры Intel, AMD и Qualcomm добавят чип безопасности Pluton от Microsoft вместо TPM. Право на ремонт под угрозой?
На днях стало известно о том, что сразу три крупных производителя чипов: Intel, AMD и Qualcomm, планируют встраивать в свои процессоры новый чип безопасности Pluton. Он разрабатывался совместно с корпорацией Microsoft, и в дальнейшем заменит собой используемый в текущее время модуль TPM. Во всяком случае, о таких перспективах рассказали производители.
Что касается Pluton, то этот чип базируется на технологиях, которые корпорация Microsoft разработала для системы защиты своей игровой консоли Xbox One. Цель, которую преследовала Microsoft — не дать пиратам взломать игровую приставку и предотвратить запуск пиратских же игр.
Что это за чип такой?
О нем день назад Mirosoft детально рассказала в своем блоге.
На текущий день безопасность операционной системы на большинстве ПК находится в зависимости от чипа, который называется Trusted Platform Module (TPM). Он является независимым от процессора элементом. В нем хранятся ключи и данные о целостности ОС. Windows работает с TPM уже больше 10 лет, от этого чипа напрямую зависят такие технологии, как Windows Hello и BitLocker.
Все бы ничего, но злоумышленники находят больше возможностей для успешного взлома защиты на основе TPM. Технологии взлома становятся все сложнее, их цель — канал коммуникации между процессором и чипом. Обычно — это шина, которая уязвима к подмене или перехвату передаваемых по ней данных. Здесь основная проблема как раз автономность чипа TPM и его удаленность от центрального процессора.
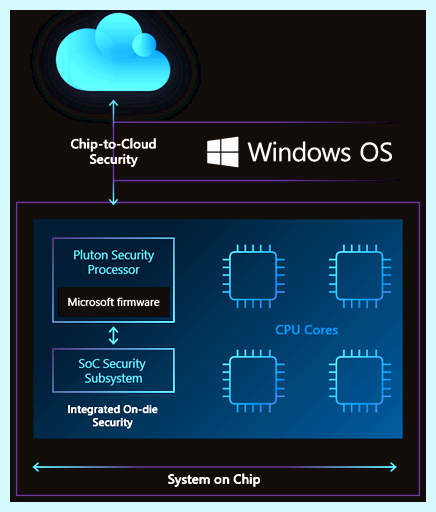
Pluton кардинально изменит ситуацию в сторону усиления защиты. Во-первых, этот чип будет интегрироваться в архитектуру процессора, а во-вторых, он сможет моделировать TPM, полностью заменив собой технологию Trusted Platform Module. К слову, эмуляция TPM дает возможность сохранять совместимость текущих технологий вместе, включая все существующие TPM-спецификации и API.
В блоге Microsoft сообщается о том, что в Pluton будут храниться персональные данные, ключи шифрования, ID пользователей и т.п. По словам представителей Microsoft, каким-то образом удалить эти данные из чипа невозможно даже при условии физического доступа злоумышленника к ПК. Pluton получил новую технологию Secure Hardware Cryptography Key (SHACK), которая дает возможность убедиться в том, что ключи шифрования никогда не извлекались из чипа.
В конечном итоге блокируются целые классы векторов атак. Идет речь об отражении физических атак с предотвращением кражи учетных данных и ключей шифрования. Также обеспечивается возможность контроля программно-аппаратного обеспечения. Pluton поможет также сохранять целостность системы, поскольку возможностей для изменения каких-то компонентов будет гораздо меньше.
Откуда взялся Pluton?
По словам представителей компании, похожая система защиты использовалась в Xbox One, где она тестировалась в протяжении пары лет. Разработчики аппаратного обеспечения для консоли постепенно совершенствовали технологию, так что в конечном итоге она «выросла» из чисто консольного подразделения.
Сейчас Pluton способен защищать не только лишь от известных атак, да и предотвращать атаки на основе 0-day уязвимостей. Он также совместим с шифрованием Bitlocker и аутентификацией Windows Hello. Да, пока разработчики заявляют только об ОС Windows — что там будет с другими ОС, установленными на системы с чипом, представители Microsoft пока не поясняют.
Как обновлять прошивку чипа?
Вопрос вполне логичный, ведь если этот чип становится частью архитектуры процессоров, то как обновлять его прошивку? Как оказывается, все очень просто, обновление будет производиться через облако — насколько можно понять, вместе с апдейтами Windows.
Такой принцип обновления дает возможность всегда держать прошивку в актуальном состоянии, правда, только при условии подключения к сети, это раз, и два — при условии неблокирования самих апдейтов. Многие пользователи ПК блокируют обновления Windows и приложений, желая контролировать свой компьютер и ОС сами.
Когда начнется внедрение технологии Pluton?
Пока неясно. Но то, что она начнется в скором времени — однозначно. AMD, Qualcomm и другие производители процессоров подтвердили, что они станут интегрировать Pluton в архитектуру своих чипов. В дальнейшем появится и поддержка Linux, о чем разработчики заявили отдельно. Правда, когда именно, и как это будет работать, пока тоже неясно. Но Microsoft уже использует некоторые продукты на основе Linux в своих системах, где Pluton тоже работает.
Получается, все хорошо, компьютеры станут сверх защищенными?
В целом, уровень защиты персональных данных пользователя действительно должен повыситься. Кроме того, будет сужен спектр доступных для злоумышленников методов атак. Это — положительная сторона.
Есть и ложка дегтя в бочке меда. Так, Pluton идеально подходит для того, чтобы защищать к тому же DRM, вознеся эту технологию на недосягаемую прежде высоту. Поскольку процессоры будут напрямую запрашивать обновление с серверов, то и данные по «железу» и ПО можно будет сверять с центральной базой данных.
И если что-то изменено, то отдельные функции ПК можно заблокировать. Защита лицензионного софта и контента тоже переходит на новый уровень. Та же активация Windows с помощью специализированного софта станет невозможной. Аналогично компьютер сможет проверять лицензию на воспроизводимый контент.
Правда, Дэвид Вестон, директор корпоративной безопасности ОС в Microsoft, заявил, что Pluton создан исключительно ради повышения безопасности данных пользователя, а не для защиты цифрового контента.
Немного аналогий
Похожая история произошла с Apple два года назад. Тогда компания добавила чип T2, встроив его в последние модели фирменных ноутбуков. Правда, он не был интегрирован с центральным процессором, но проблем, с ним связанных, было немало.
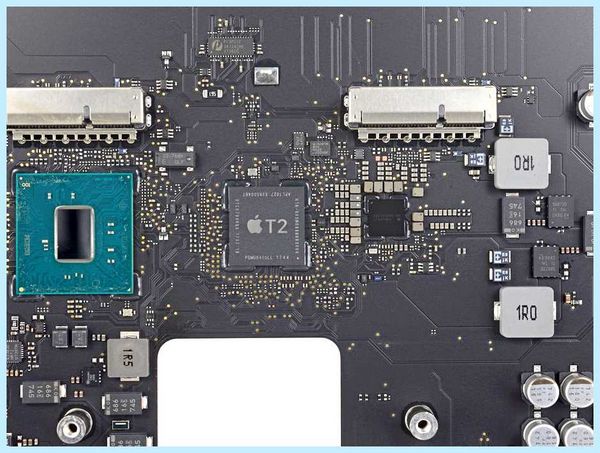
Хорошее — то, что чип реально неплохо справляется с защитой персональных данных пользователей. Кроме того, он аппаратно отключал микрофон ноутбука, если крышка последнего была закрыта.
Но тот же чип блокировал возможность ремонта устройств с ним неавторизованными сервисными центрами и обычными пользователями. Так что сторонники «права на ремонт» в очередной раз оказались в затруднительном положении.
Что касается чипа от Microsoft — то сейчас неясно, будет ли компания использовать подобные возможности сама, предоставит эту возможность партнерам или ничего не будет делать. В целом, можно себе представить момент, когда ноутбук с неаутентичной планкой ОЗУ заявит о необходимости приобретения оперативки у производителя. Но сейчас можно лишь гадать по этому поводу, для того, чтобы узнать обо всем этом подробнее, придется подождать.
Насколько опасен TPM 2.0 — «встроенный бэкдор» в Windows 8.1
Рекомендуем почитать:
Xakep #286. Sad Guard
- Содержание выпуска
- Подписка на «Хакер» -60%
Немецкие эксперты предупреждают правительство, что переход на операционную систему Windows 8.1 несет внутри себя «неприемлемый риск». Дело в том, что компьютеры с этой ОС поддерживают функцию Trusted Computing с установкой чипа Trusted Platform Module (TPM).
Если раньше поддержка TPM была опциональной и отключаемой, то с переходом на спецификации TPM 2.0 этот стандарт станет обязательным для всех устройств под Windows 8.1 и функция не подлежит дезактивации.
Trusted Platform Module (TPM) — криптопроцессор, в каком хранятся криптографические ключи для защиты информации. Библиотека TPM в операционной системе создана для проверки цифровой подписи программ, для установки апдейтов в дистанционном режиме и т.д. Фактически, компьютер с TPM 2.0 нельзя рассматривать как устройство, находящееся под полным контролем пользователя..
Спецификации TPM разработаны некоммерческой организацией Trusted Computing Group, в которую входят только американские компании AMD, Cisco, Hewlett-Packard, IBM, Intel, Microsoft и Wave Systems.
Немецкое издание Die Zeit получила в свое распоряжение внутренние документы правительства Германии, которые содержат оценку безопасности TPM 2.0 со стороны независимых экспертов. Они предупреждают, что TPM можно рассматривать как бэкдор и есть большая вероятность, что доступ к криптографическим ключам имеет Агентство национальной безопасности.
Недавно компания Microsoft объявила, что с января 2015 года поддержка стандарта TPM 2.0 станет обязательной для всех сертифицированных устройств Windows. В конце июня были скорректированы документы для сертификации, в соответствии с новыми требованиями на 2014 и 2015 годы.
UPD 23 Августа 2013. Федеральное управление по информационной безопасности Германии опубликовало официальное заявление, в каком опровергло информацию о том, что ее эксперты когда-либо предупреждали кого-либо об опасности установки Windows 8, хотя и признали наличие некоторых сомнений относительно связки Windows 8 с аппаратным обеспечением TPM 2.0.
Похожие статьи
-
Trusted platform module что это
Содержание Что такое TPM и как его использовать в Windows 1 Включение модуля TPM в BIOS компьютера 2 Инициализация модуля TPM в Windows Поблагодарить…
-
Содержание Trusted Platform Module 2.0 что это такое то? Внешний вид чипа Опция в биосе TPM Device Некоторые выводы и мои мысли по поводу Trusted…
-
Содержание Как включить TPM 2.0 в BIOS на GIGABYTE и AORUS Для процессоров Intel Для процессоров AMD Модули TPM от GIGABYTE Дополнительно How To Enable…